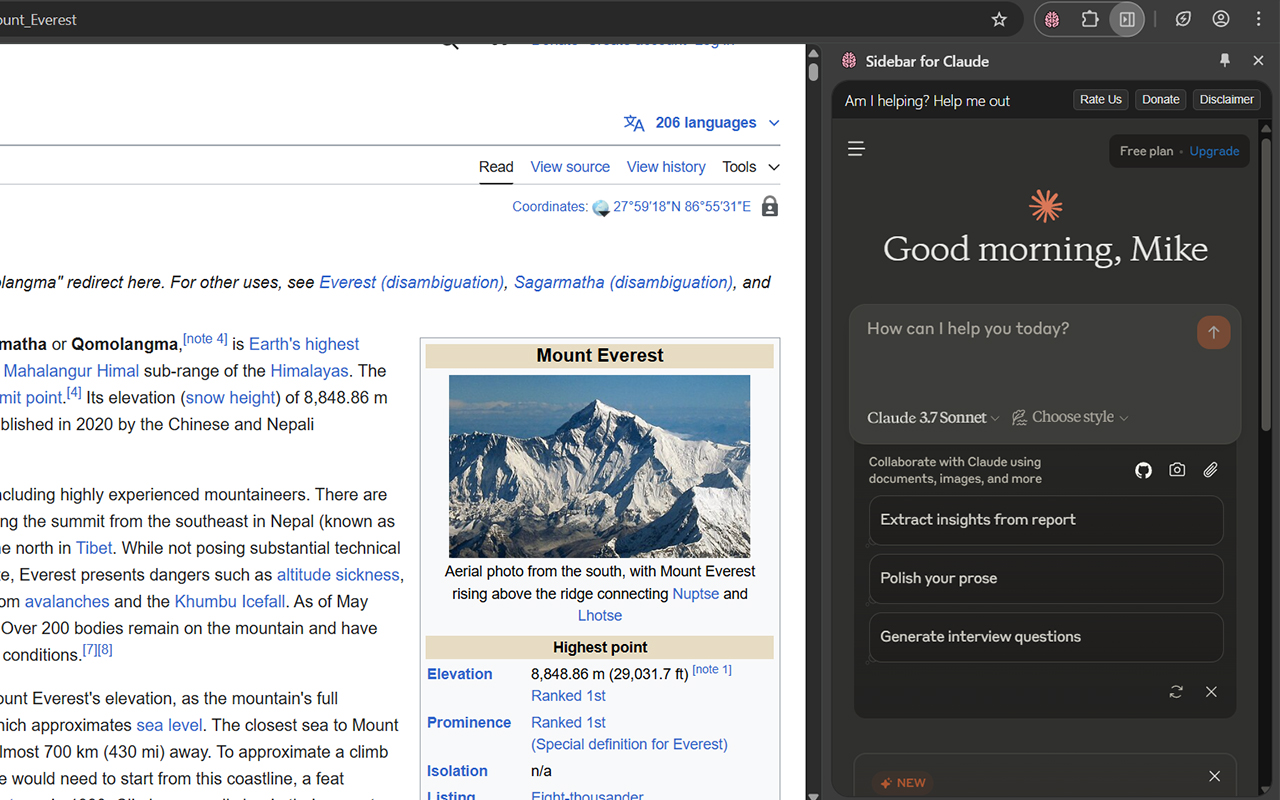
网络安全研究人员披露了Anthropic公司Claude Chrome浏览器扩展中的一个严重漏洞。攻击者仅需诱使用户访问特定恶意网页,即可零点击触发恶意提示注入,完全控制用户的AI助手。
Koi Security研究员Oren Yomtov在报告中指出:"该漏洞允许任何网站静默地向AI助手注入提示,就像用户自己输入的一样。无需点击、无需权限提示,只需访问页面,攻击者就能完全控制你的浏览器。"
该漏洞被命名为ShadowPrompt,影响超过300万用户。
漏洞原理:两个缺陷的危险组合
该漏洞由两个底层缺陷串联形成:
- 扩展程序过于宽松的源白名单机制:允许任何匹配*.claude.ai模式的子域向Claude发送执行提示。
- Arkose Labs验证码组件的DOM-based XSS漏洞:托管在a-cdn.claude.ai上的CAPTCHA组件存在基于文档对象模型(DOM)的跨站脚本(XSS)漏洞。
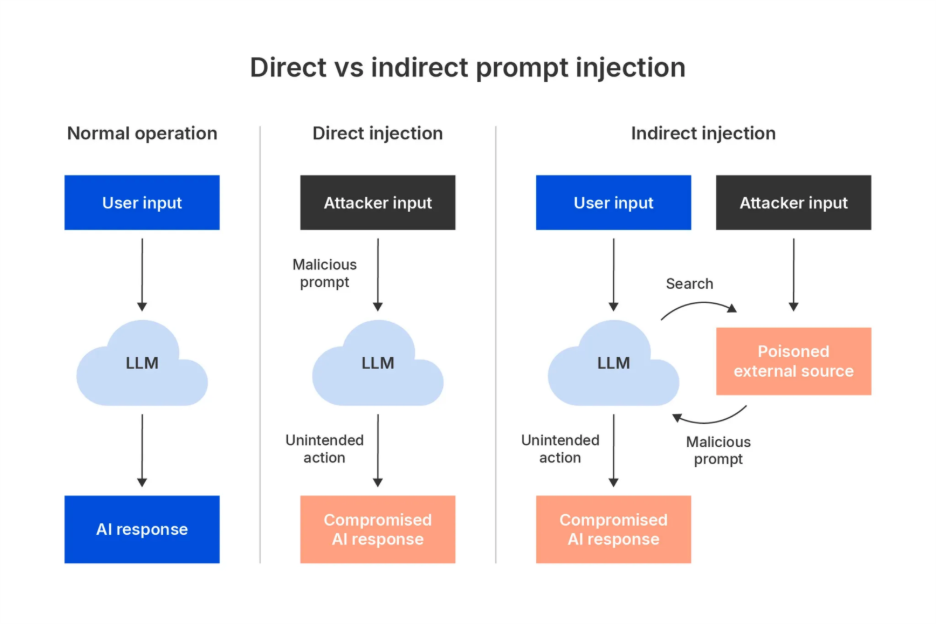
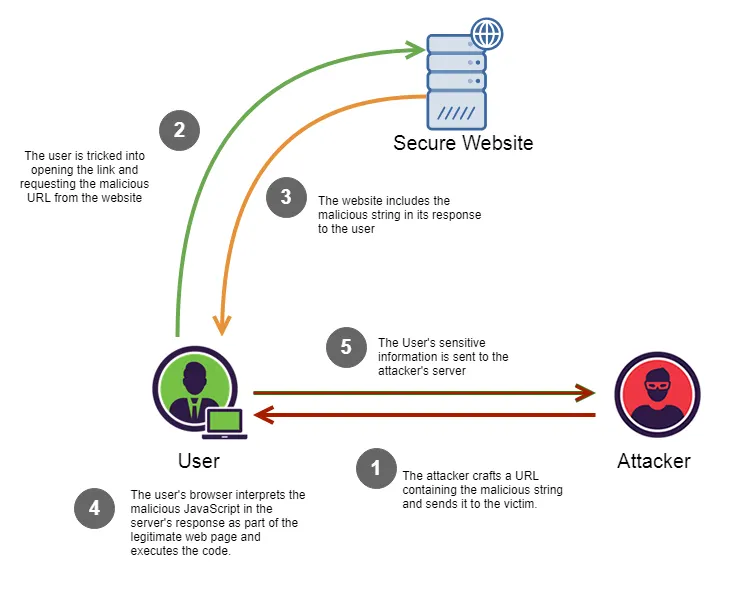
攻击者可利用XSS在a-cdn.claude.ai上下文中执行任意JavaScript,然后通过postMessage向Claude扩展注入恶意提示。扩展因请求来自"可信"子域,会将提示视为合法用户输入,并在侧边栏中显示并执行。
攻击实现方式
攻击流程高度隐蔽:
- 攻击者页面在隐藏的iframe中嵌入存在漏洞的Arkose CAPTCHA组件。
- 通过postMessage发送XSS有效载荷,触发任意JavaScript执行。
- 注入的脚本向Claude扩展发送恶意提示,受害者完全无感知。
Yomtov解释道:"攻击者的页面在隐藏iframe中嵌入漏洞组件,通过postMessage发送XSS载荷,注入的脚本就会向扩展触发提示。"
潜在危害
成功利用后,攻击者可:
- 窃取敏感数据(如访问令牌、Cookie)
- 获取与AI Agent的完整对话历史
- 以受害者身份执行操作(如发送邮件、读取/修改页面内容、索取机密信息)
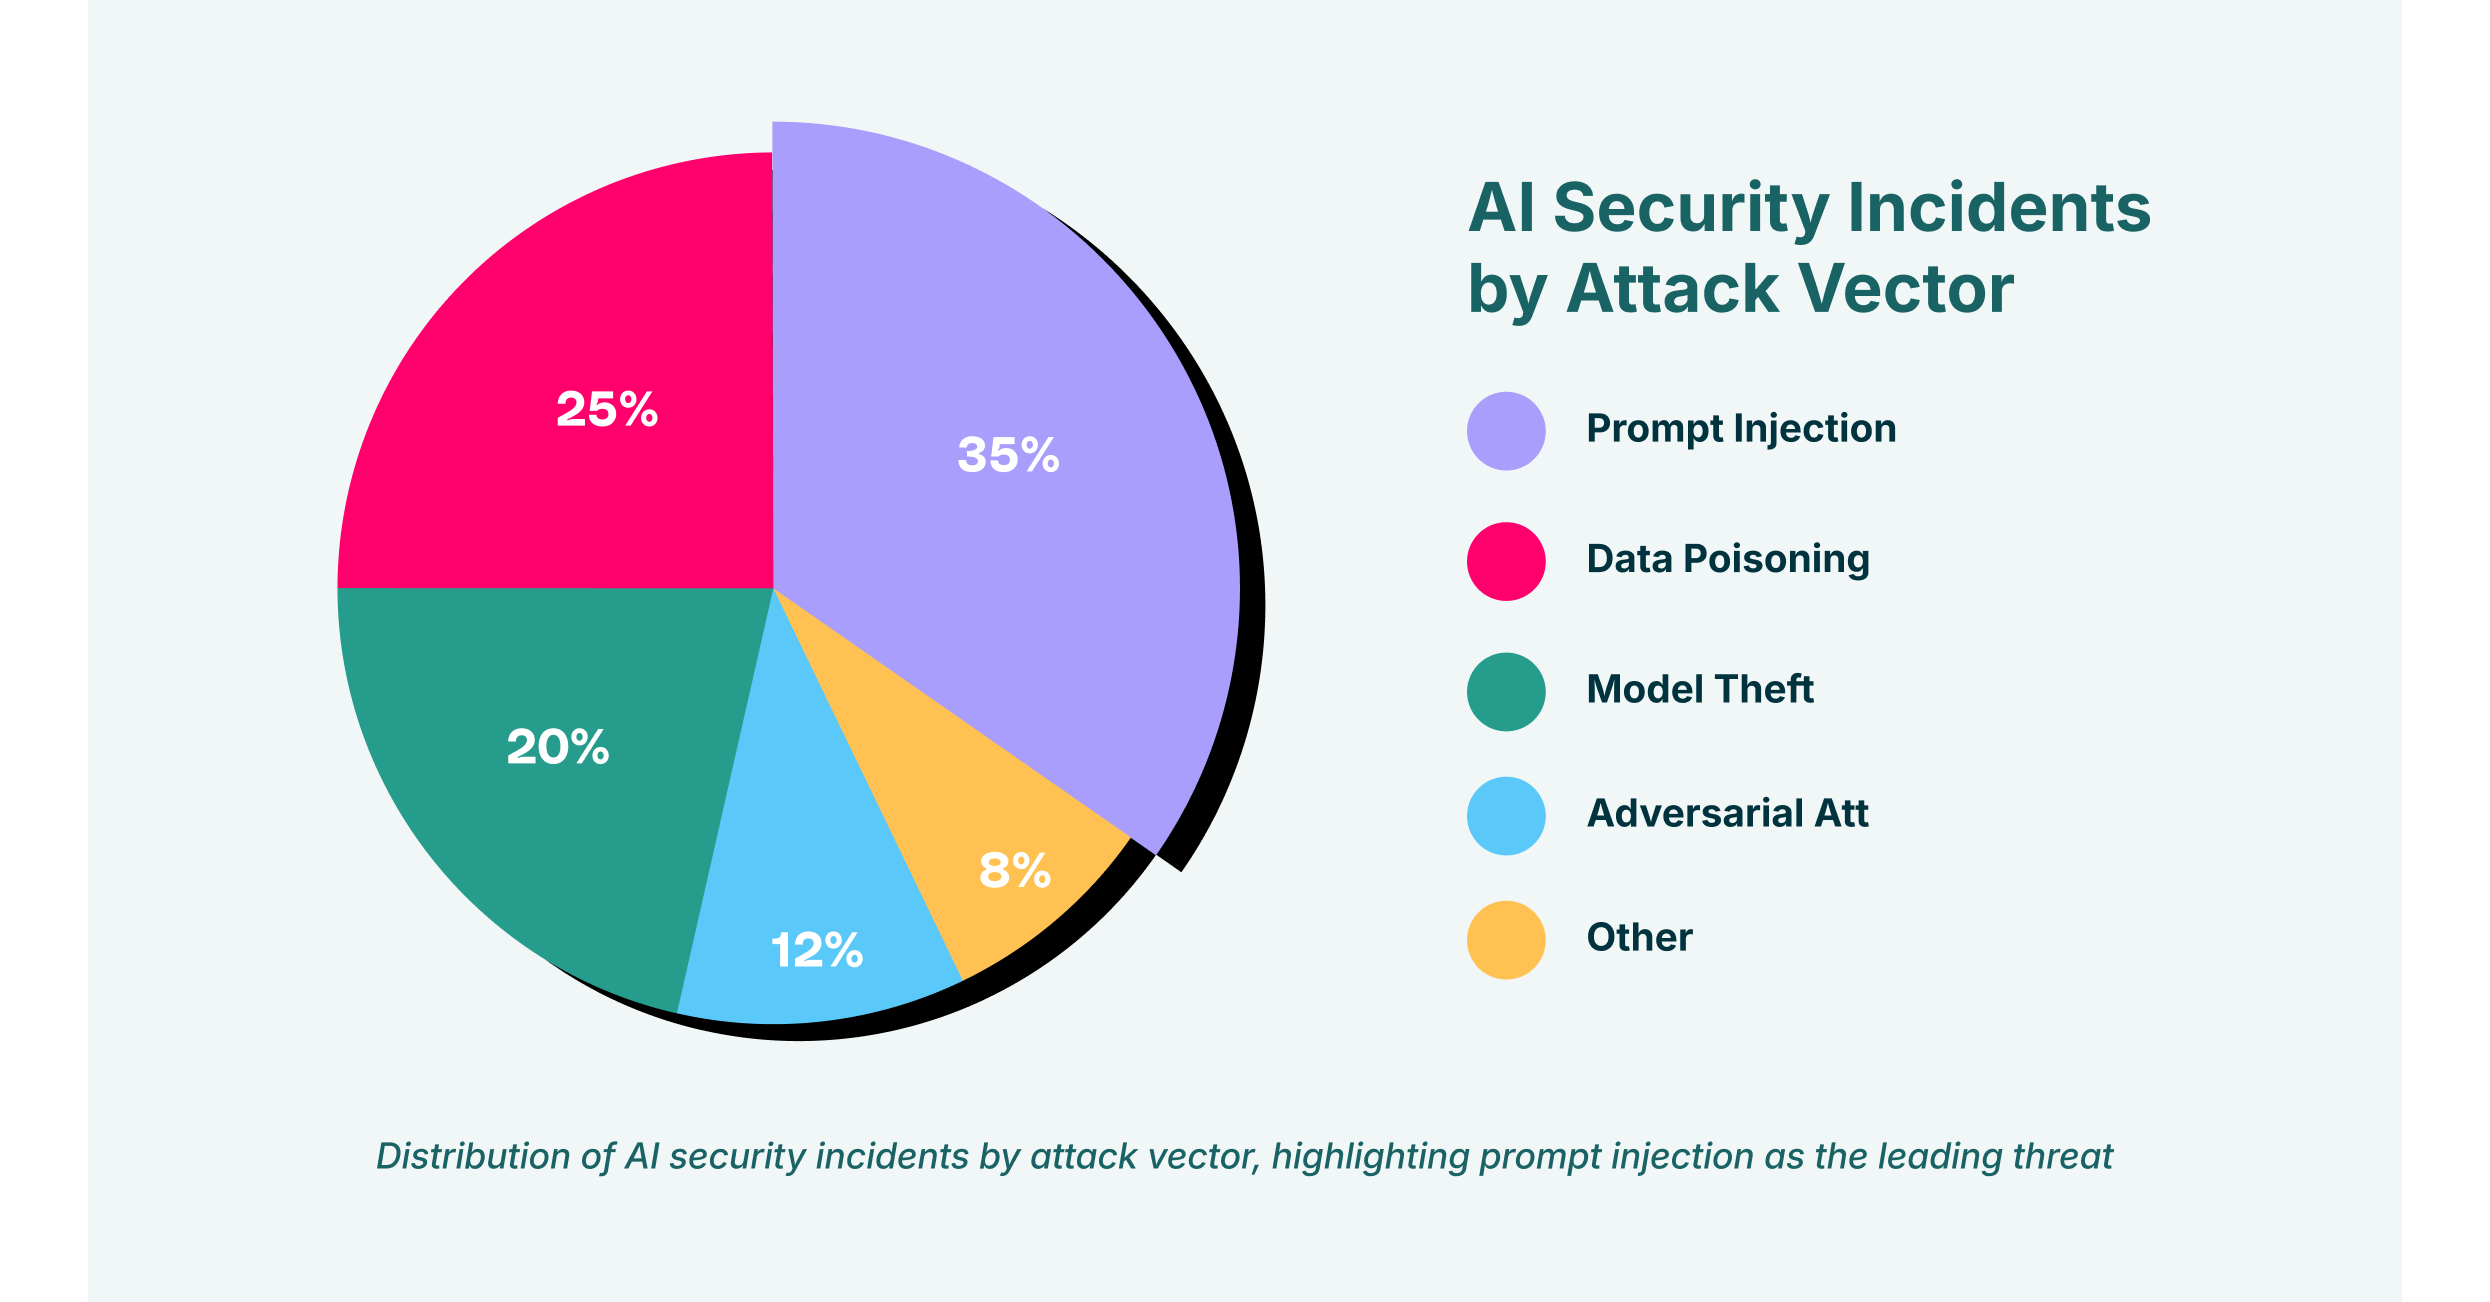
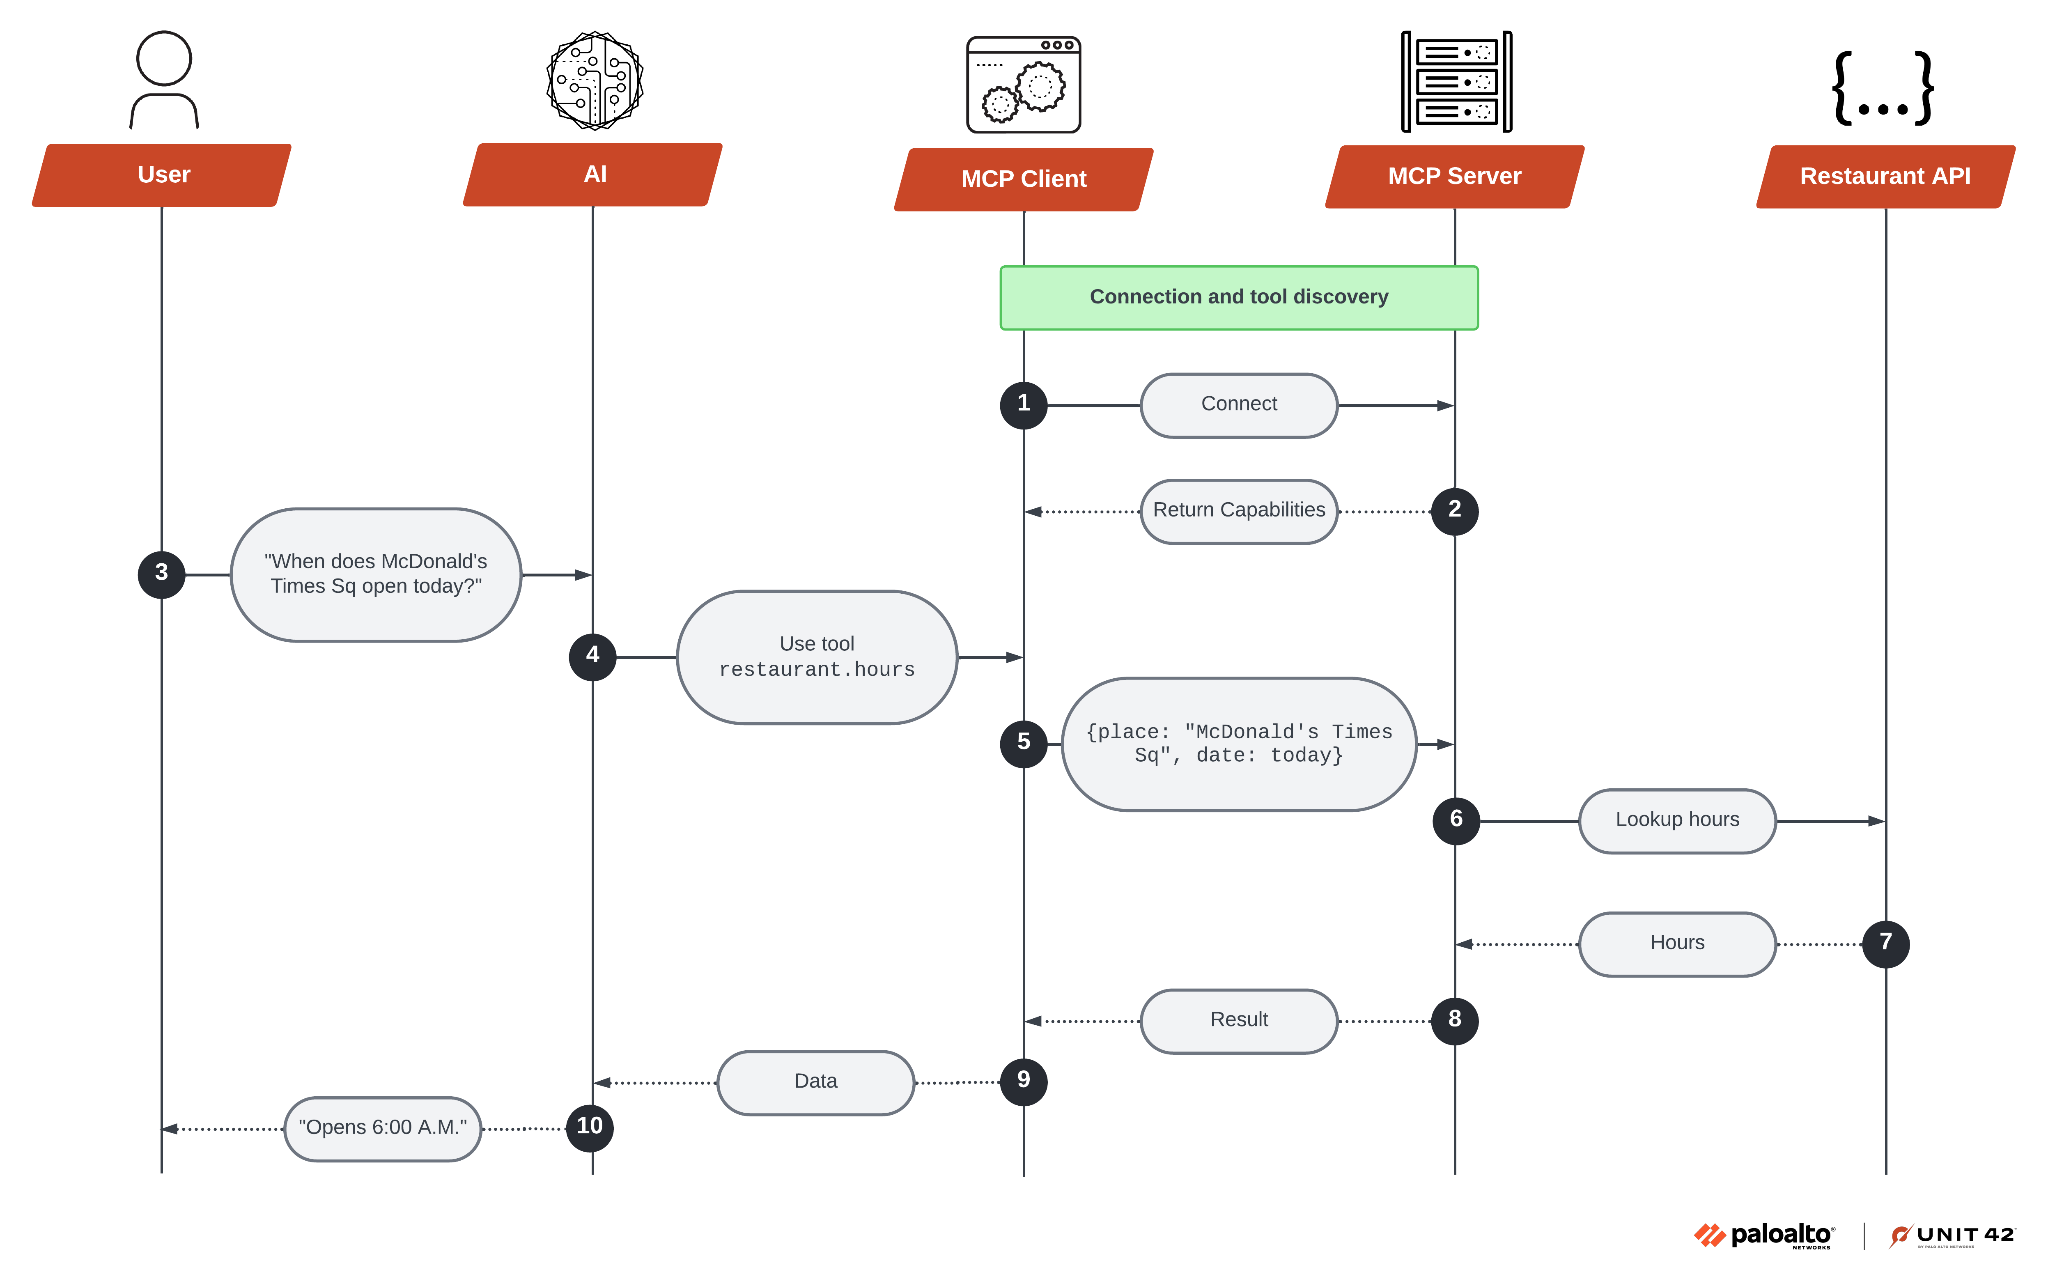
由于Claude扩展能导航浏览器、读取凭证并代表用户操作,本质上已成为一个高权限自主Agent,其安全性完全取决于最薄弱的信任边界。
修复进展
- 2025年12月27日:Koi Security负责任披露后,Anthropic为Chrome扩展部署补丁(版本1.0.41及以上),强制实施严格的源检查,仅允许精确匹配claude.ai域。
- 2026年2月19日:Arkose Labs修复了其CAPTCHA组件的XSS漏洞。
Koi Security强调:"AI浏览器助手功能越强大,作为攻击目标的价值就越高。一个能够自主操作浏览器的扩展,其安全仅取决于信任边界中最薄弱的环节。"
用户建议:立即检查并更新Claude Chrome扩展至最新版本(chrome://extensions),并对浏览器扩展保持谨慎权限管理。