渗透安全(渗透防御)②

【法律声明】

本文仅供网络安全技术交流与学习使用。所有操作均在本地虚拟机及合法授权的靶场环境中进行。严禁利用文中技术对未经授权的网络或系统进行非法扫描、入侵或破坏。任何因读者自行操作导致的法律责任,本人概不承担。请严格遵守国家《网络安全法》及相关法律法规。

配置靶场环境

复制代码
proxychains git clone https://     --配置靶场环境(在vulhub获取)
cd vulhub/      --进入下载好的vulhub文件夹
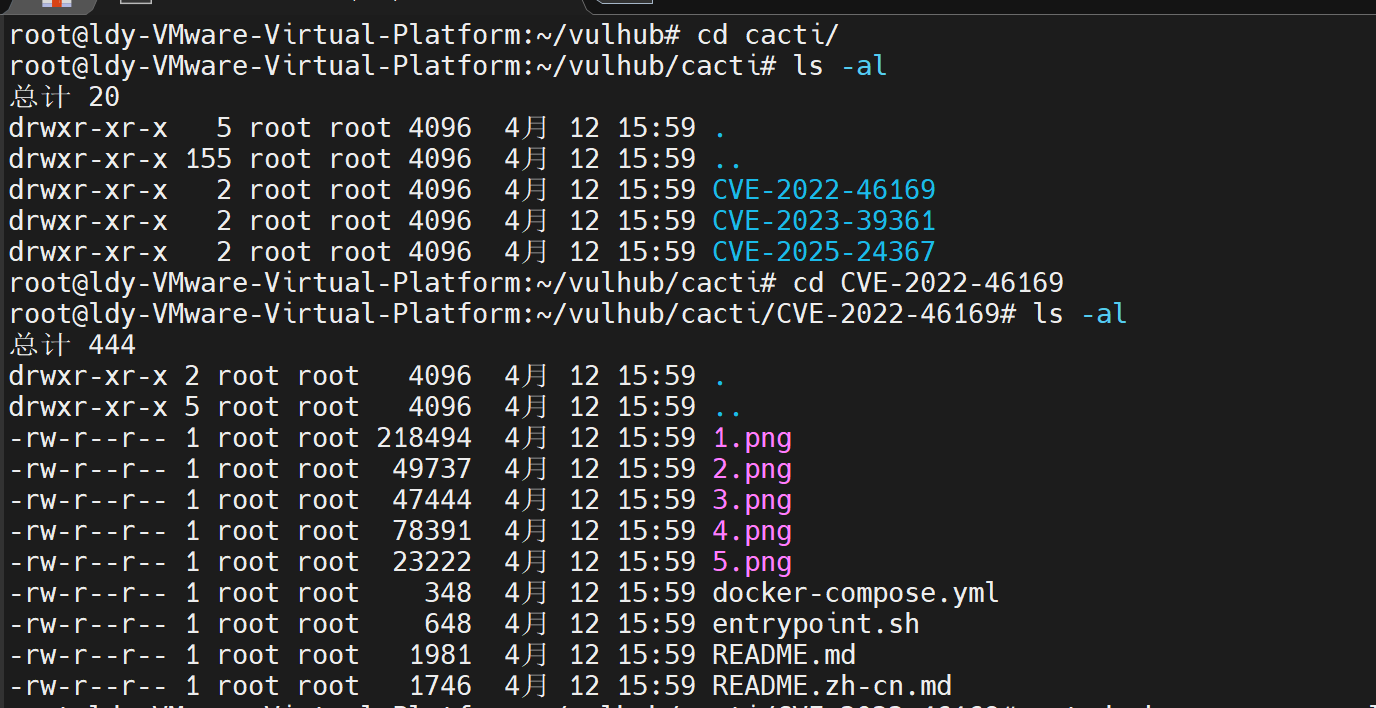
cd cacti/       --进入cacti软件的目录
ls -al            
cd XXX    --进入洞漏目录(在上一个查询结果里显现)
ls -al
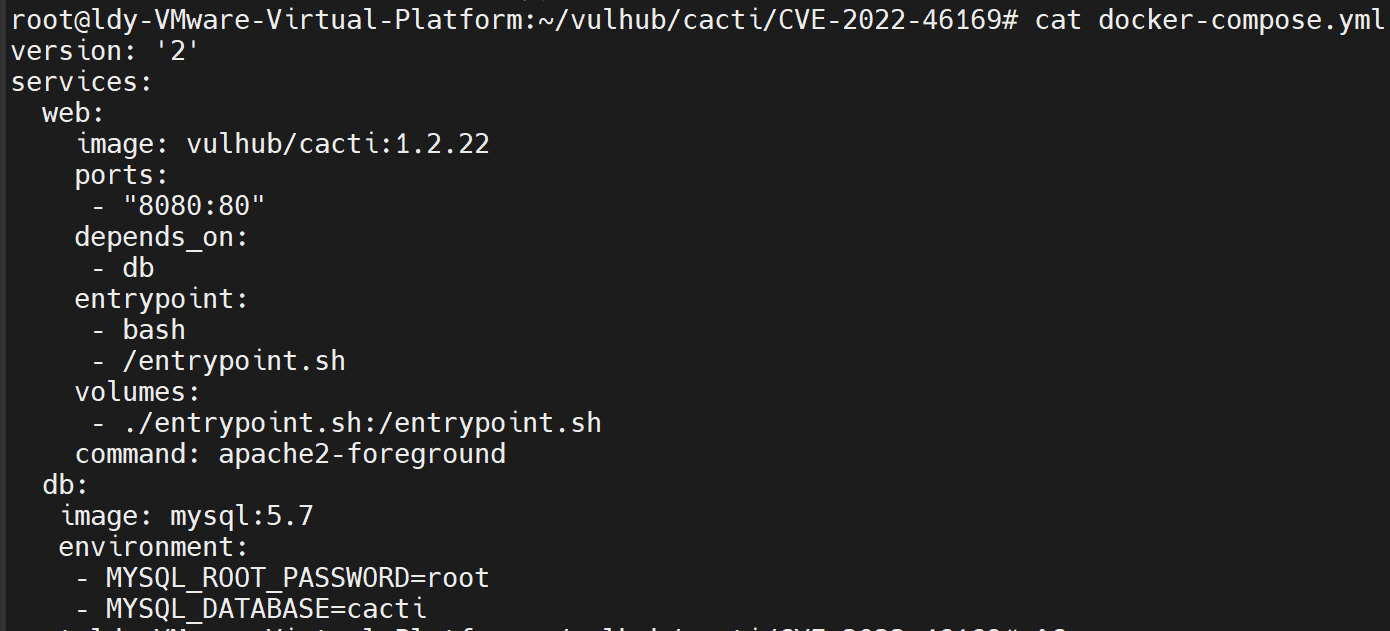
cat docker-compose.yml    --查看洞漏文件(里面写了要下什么镜像)

拉取docker镜像

复制代码
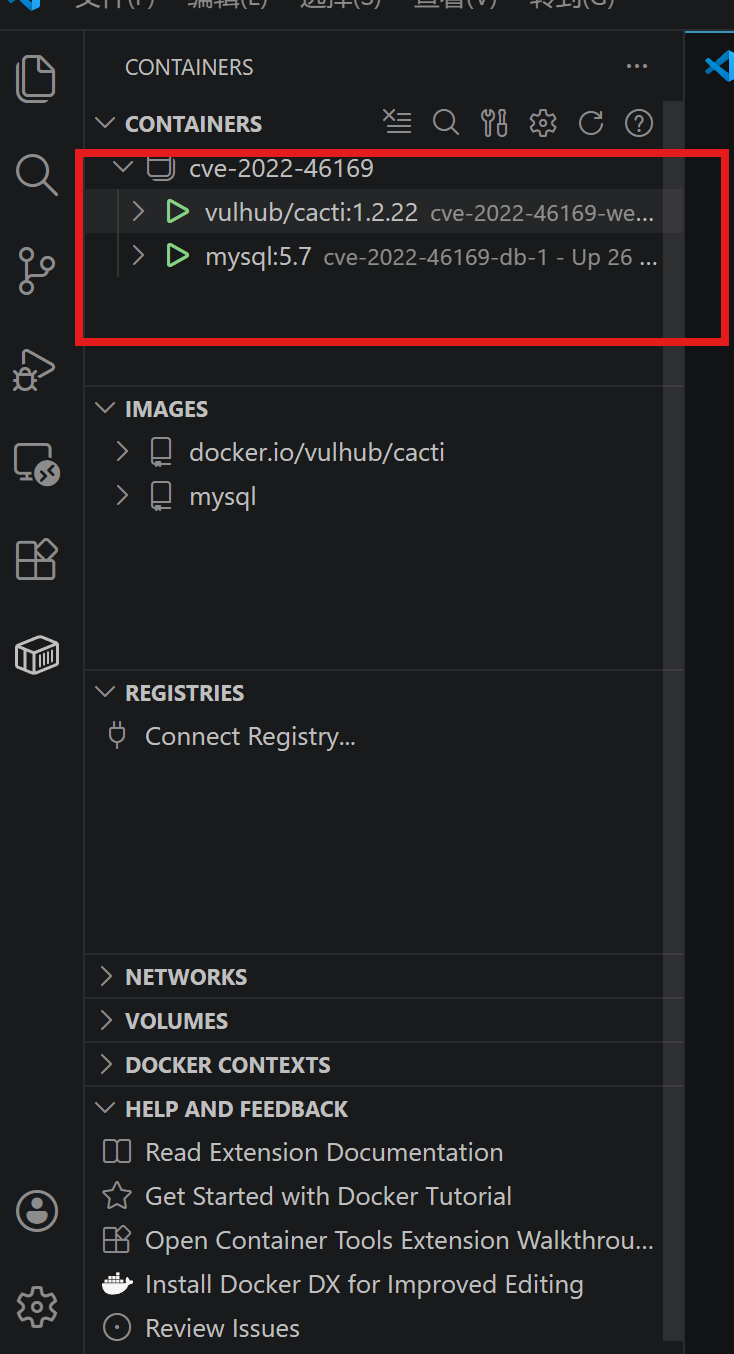
docker compose up -d    --拉取docker镜像
docker ps -a    --查看现有的docker容器
docker images    --查看已经下载好的docker镜像


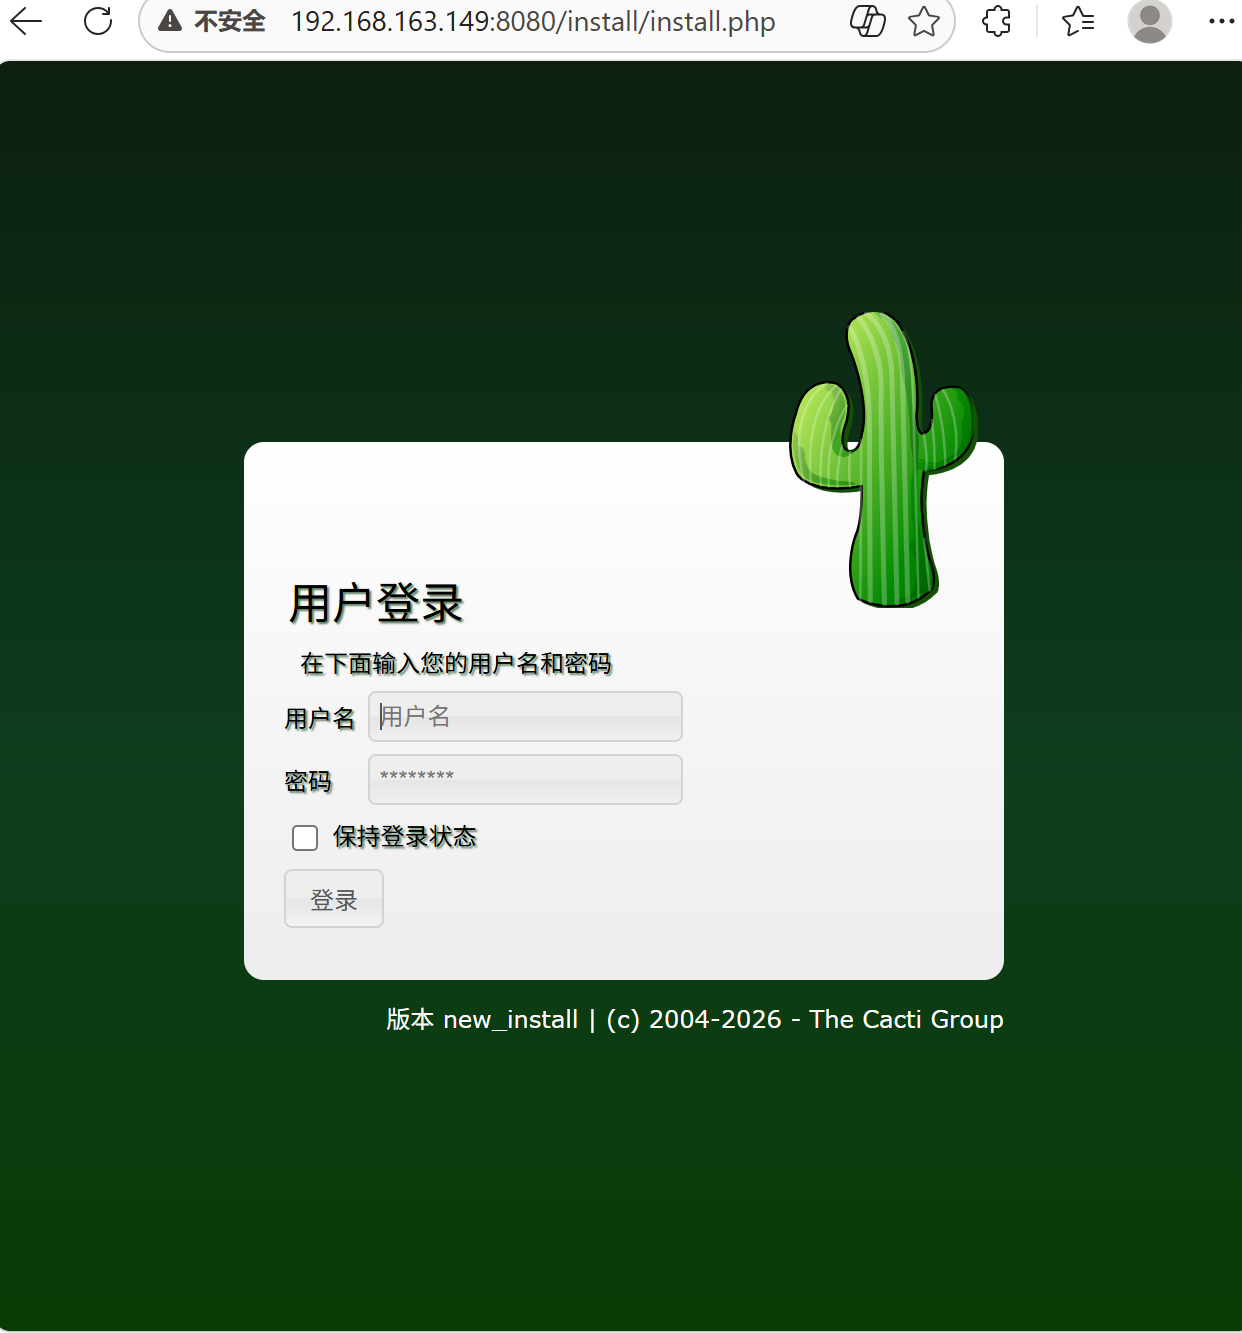
确定无误后打开浏览器访问
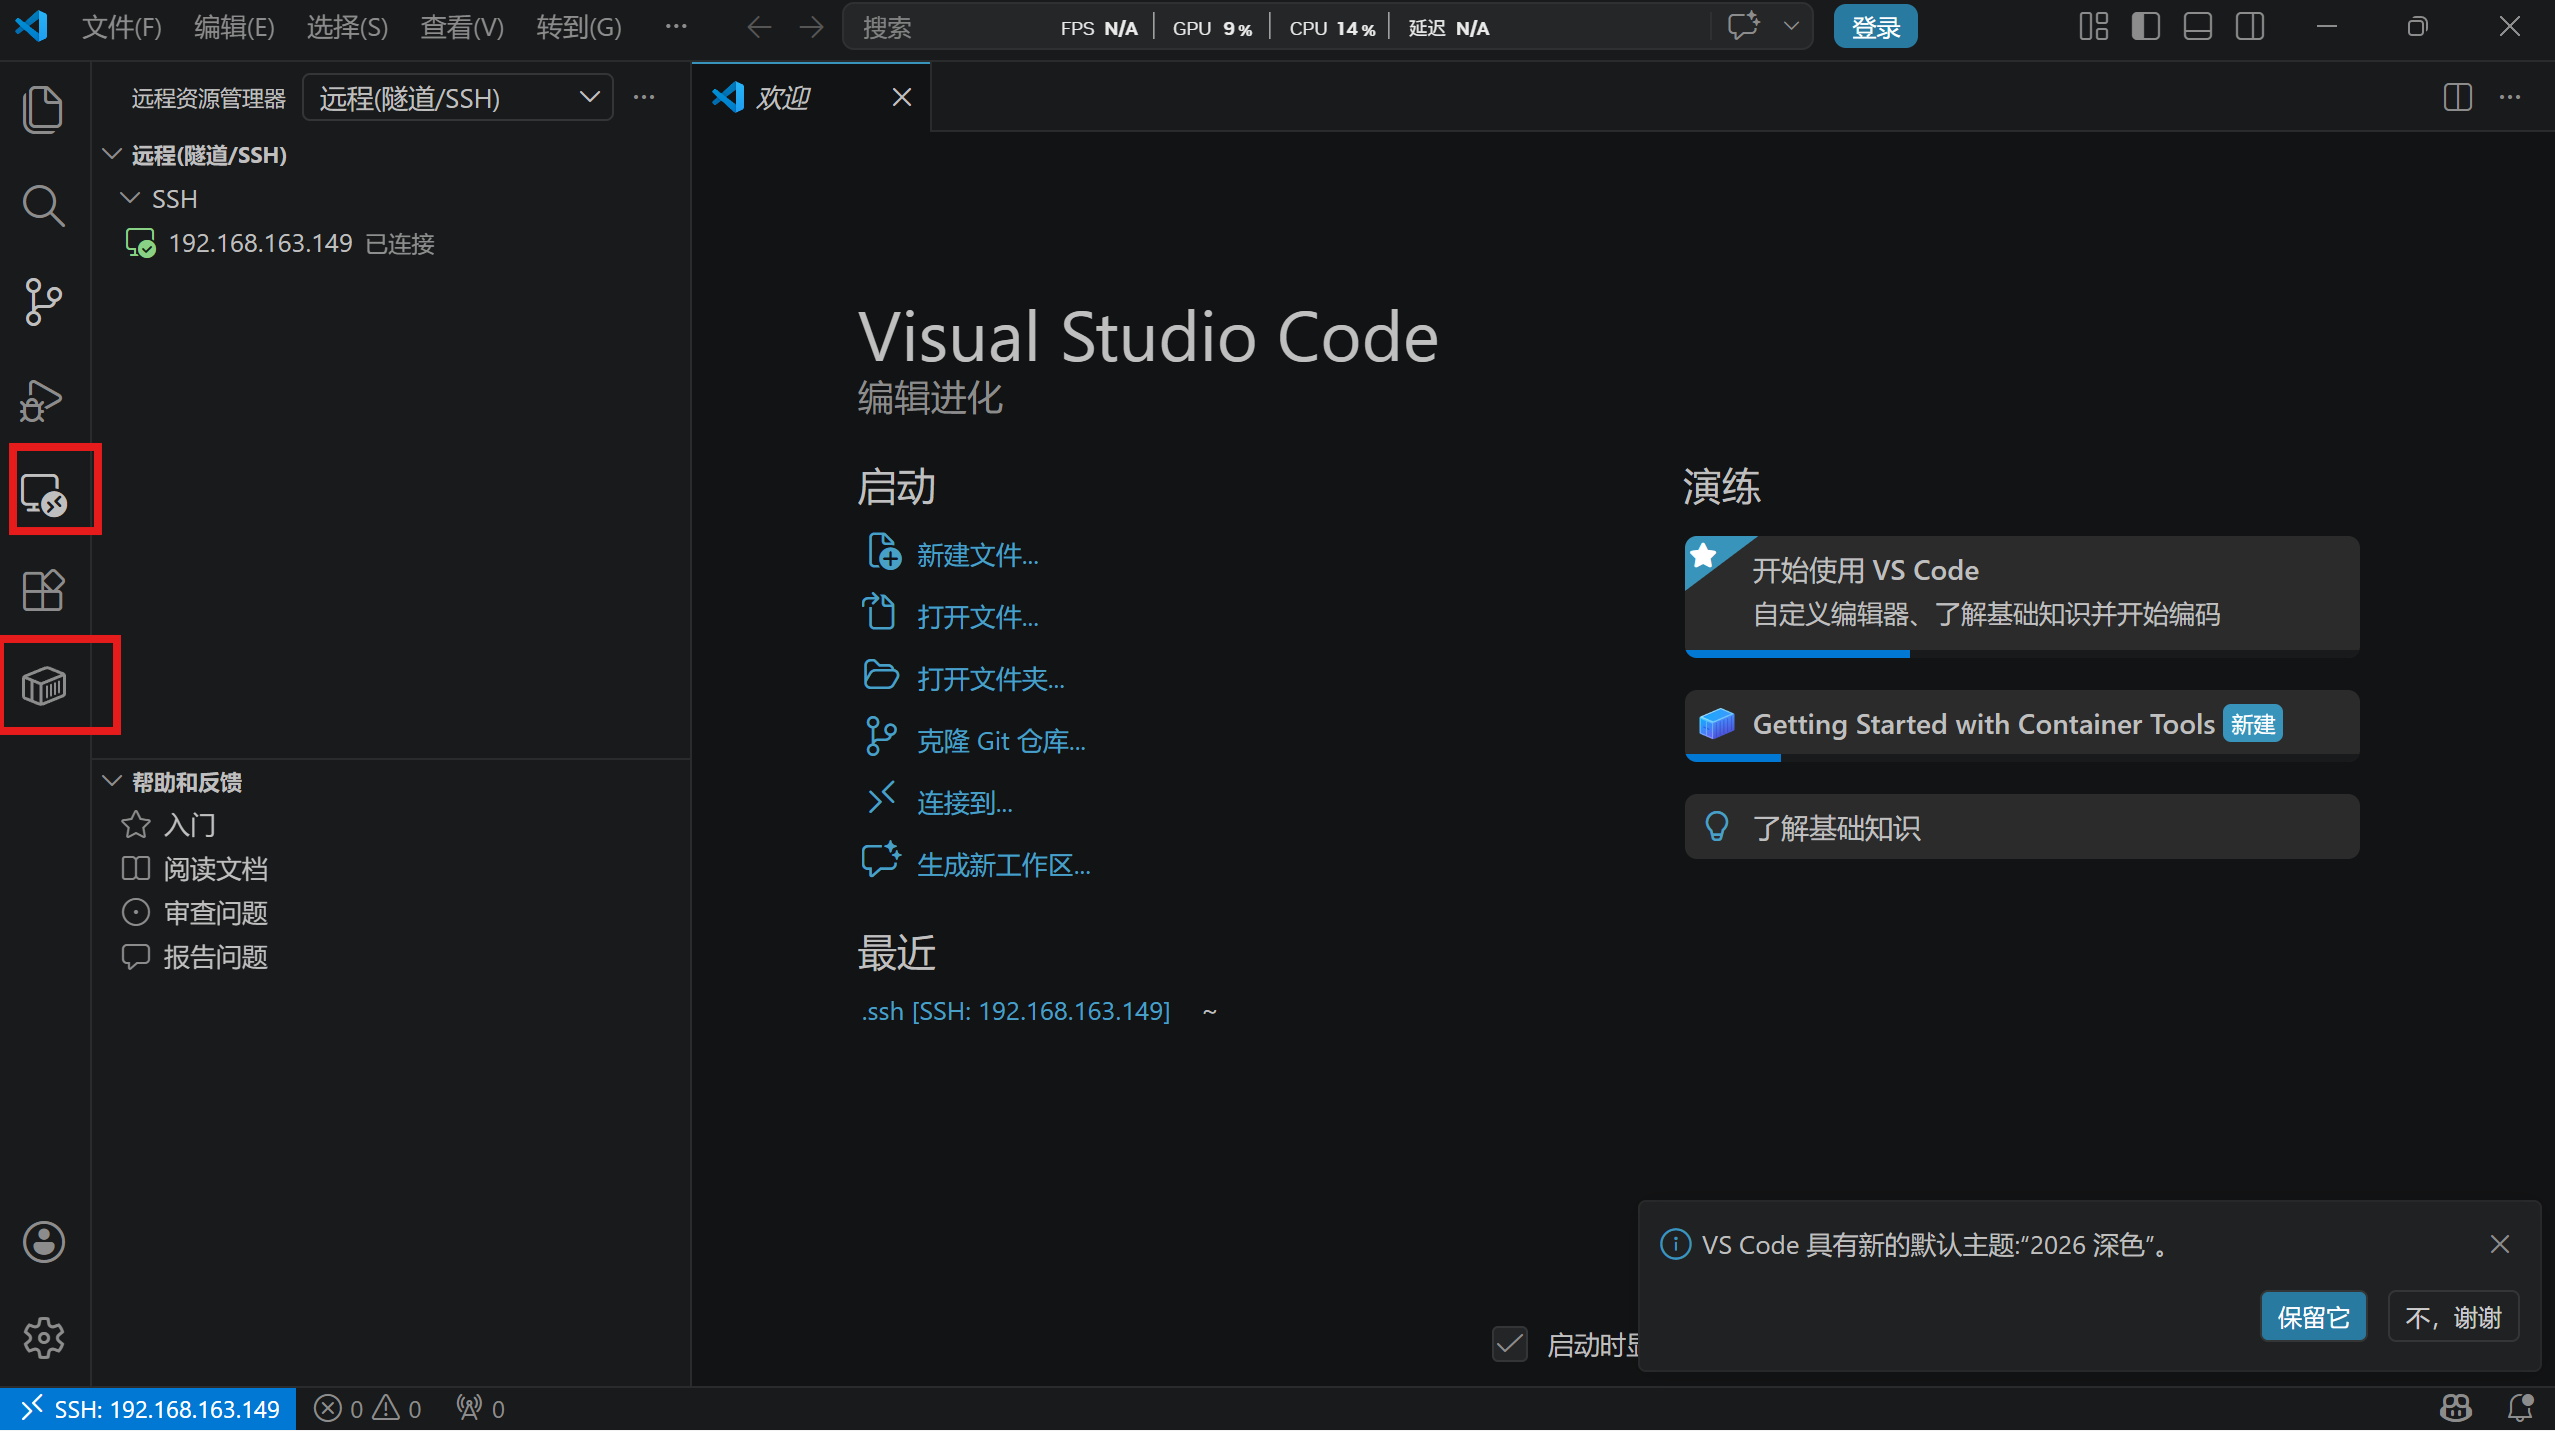
下载vscode

打开后下载插件ssh,docker
总结

本次实验主要完成了环境的部署,下载了虚拟机,远程连接软件,Ubuntu镜像,vscode。并且在操作系统上部署了漏洞靶场,网络服务,docker环境,docker镜像(漏洞环境)

【重要法律声明】

本文所有操作均在本地虚拟机 中完成,所部署的靶场环境(如 vulhub)仅用于个人网络安全知识学习与防御技术研究 。
严禁 将文中任何技术用于未经授权的系统扫描、测试或攻击。
请严格遵守《中华人民共和国网络安全法》及相关法律法规。

相关推荐
女神下凡1 小时前
芯参谋(85):Linux_PPI_NAND_驱动开发指南
linux·运维·arm开发·驱动开发·单片机·嵌入式硬件·设计规范
中二骚年1 小时前
Windows 安全中心 / 防火墙故障,calc和Microsoft Store,终端(管理员)无法正常打开。 原因 + 修复方案
windows·安全·microsoft
QXWZ_IA1 小时前
无人机自主巡检从半自动到全闭环的阶段划分与定位要求
人工智能·安全·无人机
12.=0.2 小时前
【持续更新】shell脚本 + Linux命令
linux·运维·服务器
Escalating_xu2 小时前
【Linux 网络编程】五种 I/O 模型与非阻塞 I/O:从“等数据”到正确处理 EAGAIN
java·linux·网络
QXWZ_IA2 小时前
低空经济下电力无人机巡检定位的能力演进与应用趋势
人工智能·安全
无言听风雨丶2 小时前
Linux 容器本质探秘:Cgroup 与 Namespace 深度解析与实战
linux·运维·服务器·kubernetes
万联WANFLOW2 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
OPEN-F3 小时前
Ubuntu 自动登录后 GNOME 远程桌面连不上?一次登录钥匙环锁定的排查与永久修复
linux·运维·ubuntu
硅基手札3 小时前
【Linux 内核专栏 19】20 · 嵌入式子系统 — GPIO·pinctrl·clock·regulator
linux·运维·单片机·linux内核·嵌入式开发·调试定位