1.概述
2026年2月26日,Zscaler ThreatLabz披露了APT37组织发起的"Ruby Jumper"攻击活动,该攻击链的最终载荷是一个名为FootWine的远控木马。观成安全研究团队分析发现,它伪装成Android安装包文件(foot.apk),实际上是一款功能完备的Windows远控程序,具备命令执行、截屏、键盘记录、音视频采集等多种能力。该木马采用自定义TCP协议与C2服务器通信,其通信设计体现出较强的对抗分析意识:通过动态密钥交换机制协商会话密钥,后续所有控制指令和数据传输均使用该密钥进行XOR加密,同时还引入了包大小混淆与随机填充。下文将从密钥协商流程和加密通信机制两方面,对FootWine的加密通信协议进行详细分析。
2.样本攻击流程
表 1 样本信息
|---------|------------------------------------------------------------------|
| 文件名 | foot.apk |
| 文件Hash | c61c679eec1c1b43bbd01727fdfb6a69b11485931eb8569e6b20ada30bfe84af |
| C&C服务器 | 144.172.106.66:8080 |
| 样本类型 | 远控木马 |
整个攻击流程大致如下:
初始阶段,恶意LNK文件首先调用PowerShell脚本,在本地磁盘释放viewer.dat(内嵌RESTLEAF 载荷)及诱饵文档等文件。随后,viewer.dat中的Shellcode执行,释放出加载器SNAKEDROPPER。该加载器会部署完整的Ruby运行环境、替换operating_system.rb 文件,同时释放两个恶意 Ruby 脚本:ascii.rb(内嵌 THUMBSBD的 Shellcode)和bundler_index_client.rb(内嵌VIRUSTASK的 Shellcode)。之后,攻击者通过计划任务拉起 Ruby解释器,先后释放出THUMBSBD和VIRUSTASK。其中,THUMBSBD会从 C2 服务器下载 foot.apk并解密,得到最终后门FootWine,进而实现与C2的加密通信。
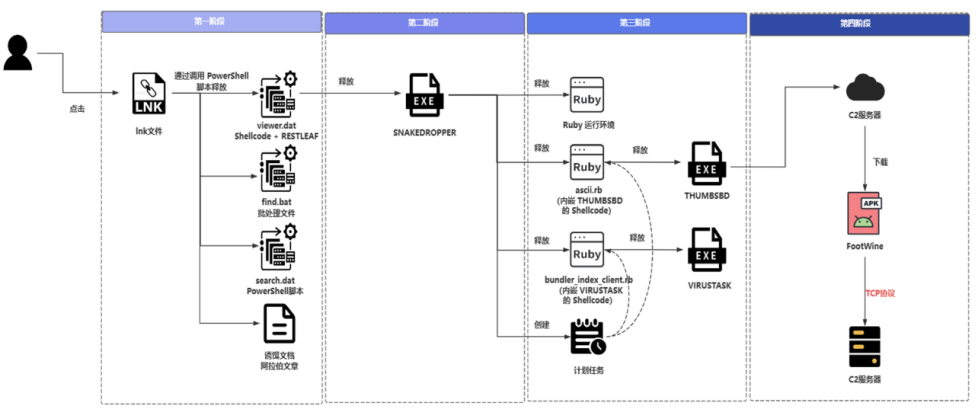
图 1 样本攻击流程
3.加密通信分析
下面从密钥协商和加密通信机制两方面介绍FootWine的C2通信。其完整交互逻辑如下:样本与服务器的首个交互用于同步会话密钥,随后双方持续发送随机数据以维持通信,直至服务器下发控制指令。并且所有控制指令和返回数据均使用该密钥进行XOR加密传输。通信流程如下图所示。
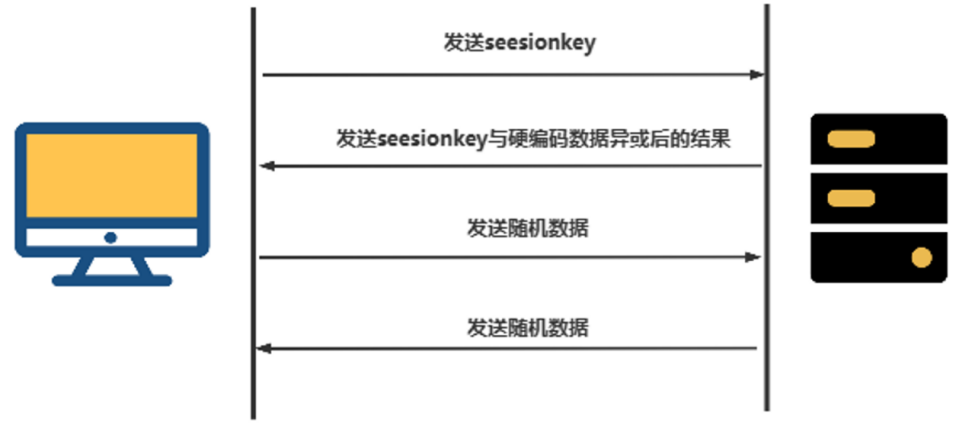
图 2 通信交互流程
3.1密钥协商
第一步:客户端发送密钥:
客户端发送的首个数据包用于同步密钥,数据格式如下:前4字节表示混淆数据大小,接着32字节为随机生成的sessionkey,其余为随机填充数据。
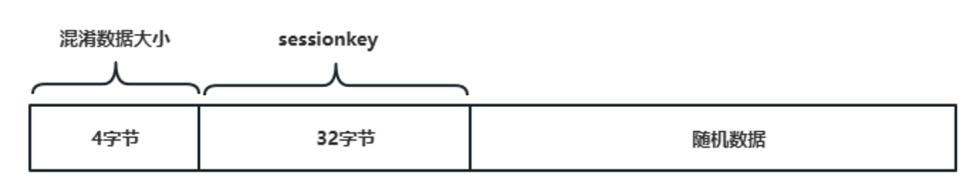
图 3 客户端发送的第一个数据包结构
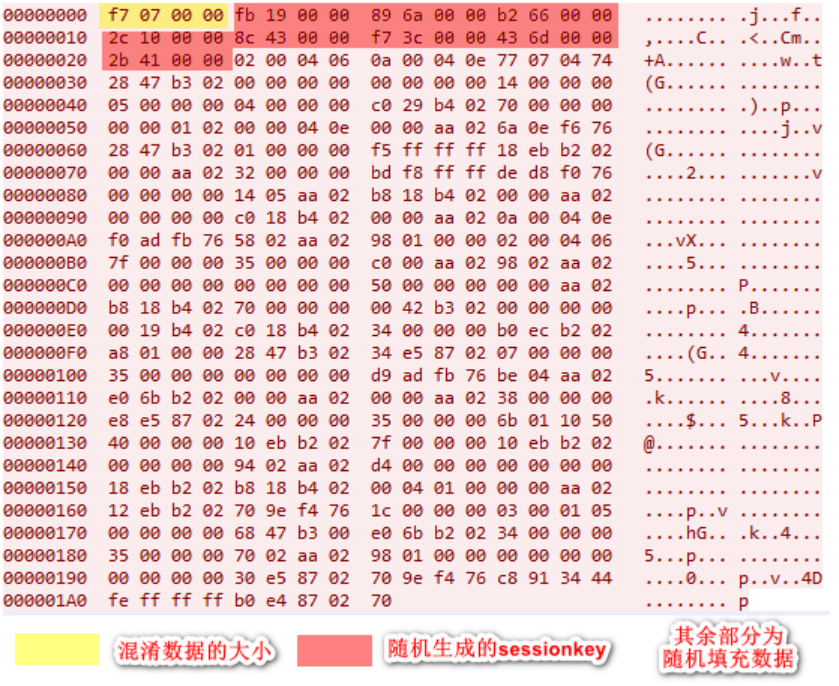
图 4 客户端发送的第一个数据包
第二步:服务器返回验证数据
服务器返回的数据包结构与客户端一致:前4字节用于表示混淆数据大小,随后32字节为sessionkey与硬编码数据异或的结果,剩余部分为随机填充数据。
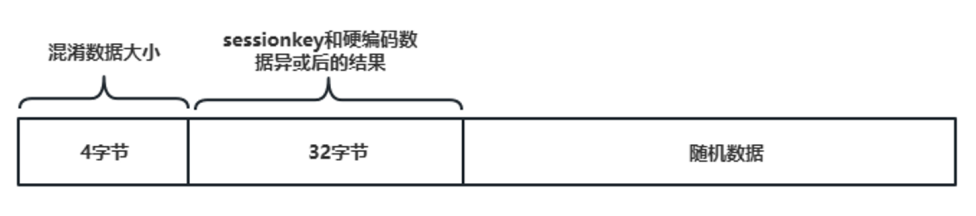
图 5 服务器返回的第一个数据包结构
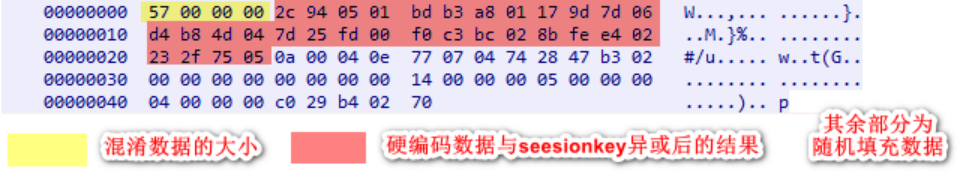
图 6 服务器返回的第一个数据包
硬编码数据为样本与服务器共同持有。服务器收到sessionkey后,将其与硬编码数据进行异或,并将加密结果返回给客户端。
表 2 sessionkey和硬编码数据
|------------|-------------------------------------------------------------------------------------------------|
| 名称 | 数据 |
| sessionkey | fb190000896a0000b26600002c1000008c430000f73c0000436d00002b410000 |
| 硬编码数据 | D7 8D 05 01 34 D9 A8 01 A5 FB 7D 06 F8 A8 4D 04 F1 66 FD 00 07 FF BC 02 C8 93 E4 02 08 6E 75 05 |
第三步:客户端验证
客户端将自己生成的sessionkey与硬编码常量异或后的结果,与服务器返回的结果进行比对,一致则密钥协商成功。
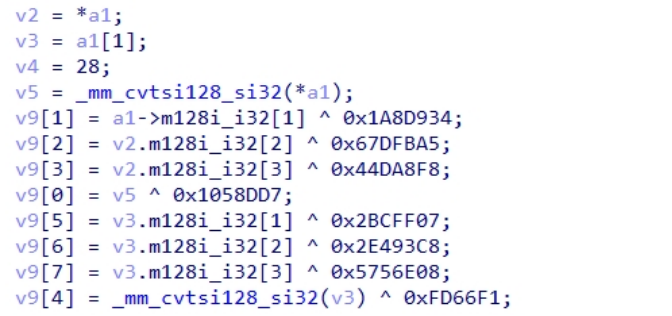
图 7 sessionkey与硬编码常量异或
3.2加密通信机制
密钥协商完成后,后续数据均使用该密钥进行异或加密。此时客户端和服务器仅发送随机数据,维持心跳式通信,等待C2下发指令。
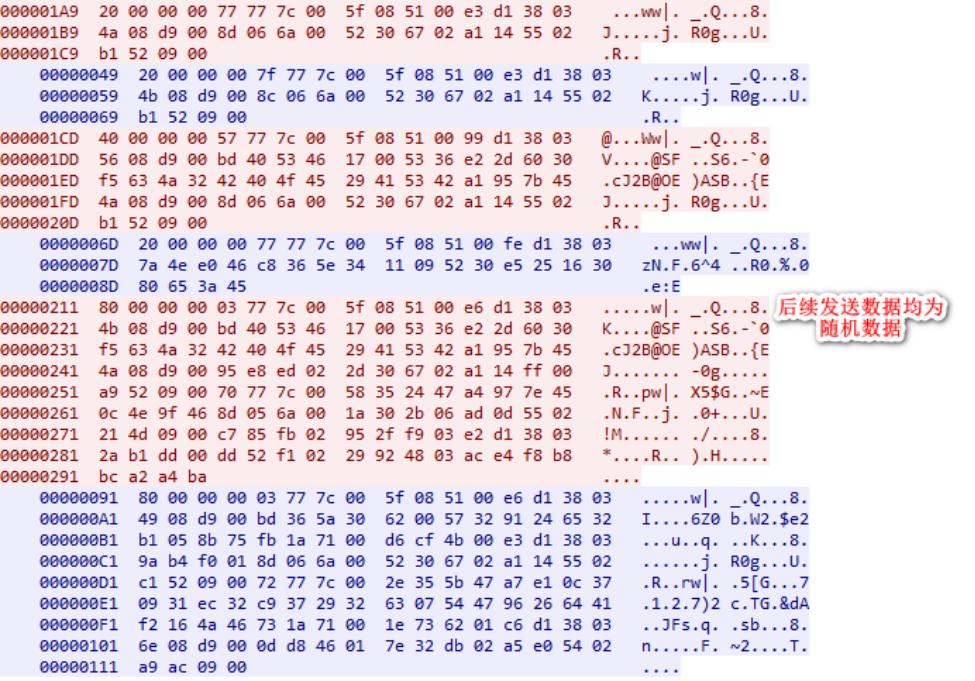
图 8 后续通信数据
FootWine木马的控制指令如下表所示。
表 3 控制指令
|-----|-------------------------------|
| 指令 | 描述 |
| sm | 命令执行 |
| fm | 文件上传、下载和删除等 |
| gm | 插件管理 |
| rm | 注册表操作 |
| pm | 枚举正在运行的进程,包括进程ID、进程名称和可执行文件路径 |
| dm | 截屏和键盘记录 |
| cm | 音频和视频监控 |
| s_d | 从C2服务器接收批处理脚本并执行 |
| pxm | 建立代理转发流量 |
4.检测
观成瞰云(ENS)-加密威胁智能检测系统能够对APT37组织的FootWine木马进行有效检出。
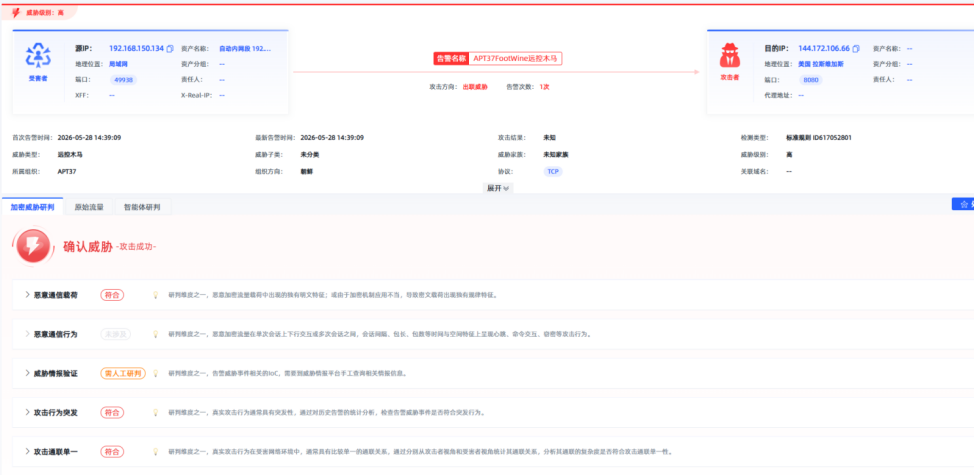
图 9 观成瞰云(ENS)-加密威胁智能检测系统检出结果
5.总结
伪装成Android应用安装包的FootWine木马,在通信过程中采用动态密钥协商、XOR加密、包大小混淆及随机填充等手段,显著提升了流量对抗能力与隐藏能力。观成安全研究团队经分析后,精准提取了其关键通信特征,实现了对该木马的检测。观成科技将持续跟踪APT37等组织的攻击活动、武器迭代及技术演进趋势,更新和优化检测策略,为保障用户资产、业务系统及关键信息基础设施的安全稳定贡献一份力量。