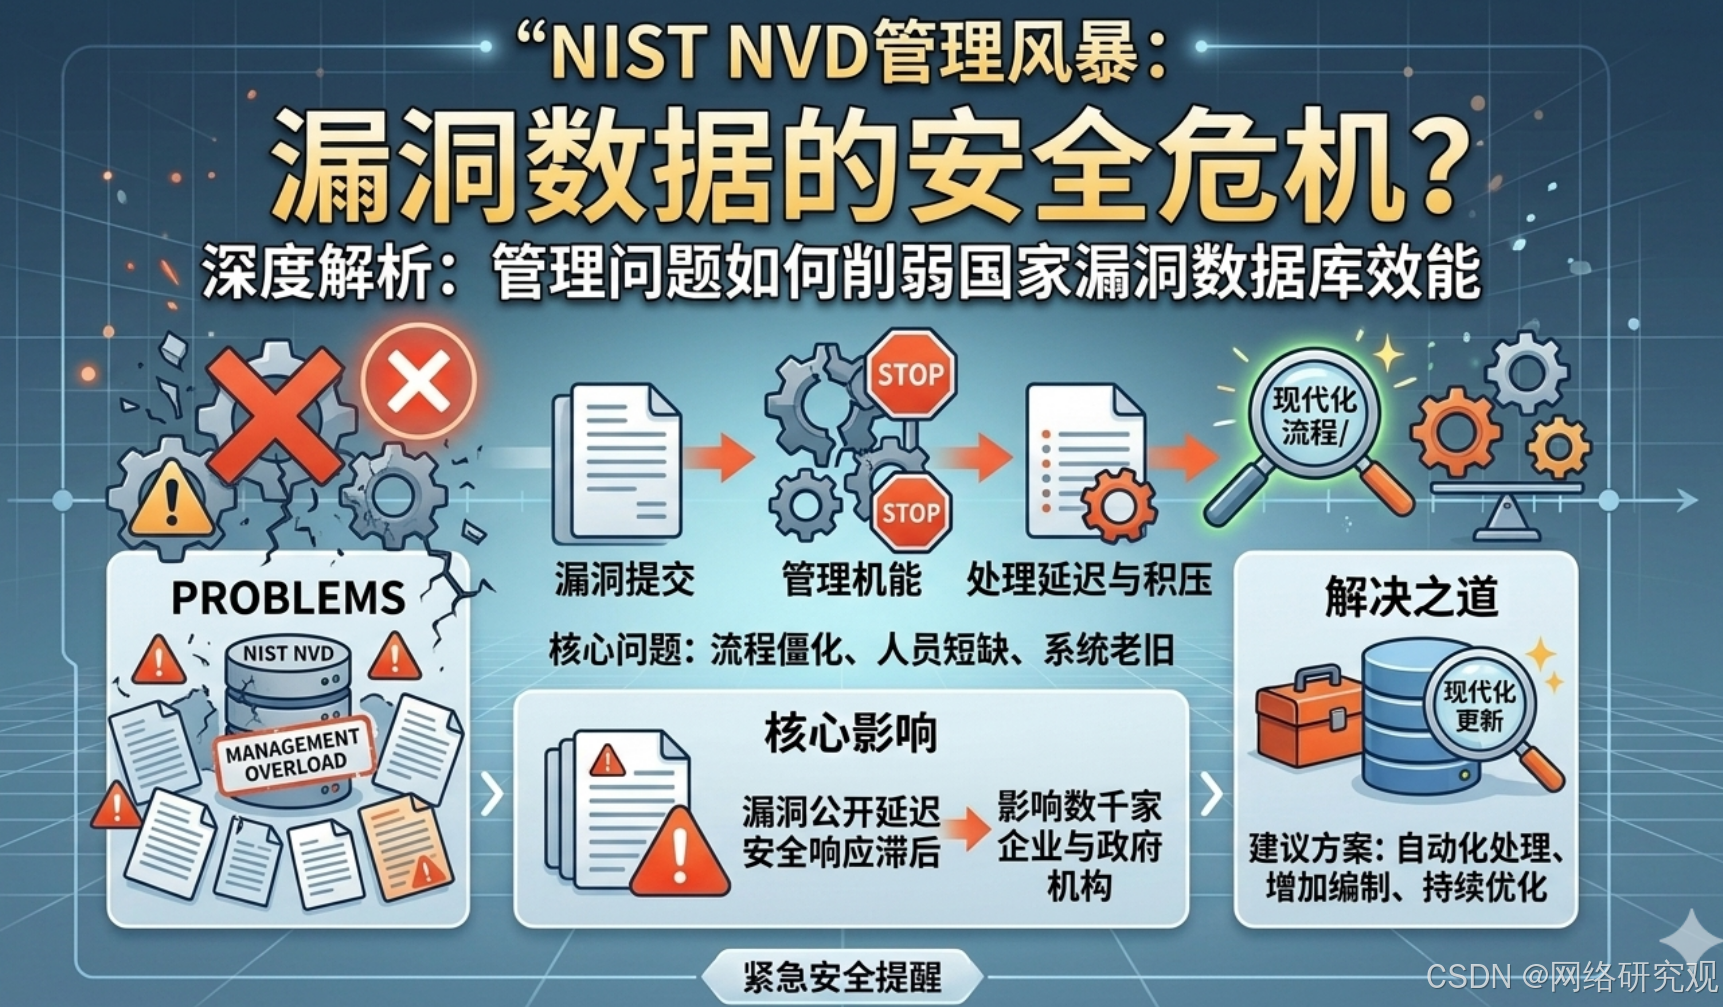
 美国联邦监管机构概述了国家标准与技术研究院 (NIST) 如何未能有效管理国家漏洞数据库 (NVD) 中日益增多的未处理网络安全漏洞积压问题。
https://www.oig.doc.gov/wp-content/OIGPublications/OIG-26-020-I-SECURED.pdf
危机是如何演变的
NVD成立于2005年,是网络安全漏洞数据的中央存储库。
当安全研究人员或软件供应商发现软件或硬件中的漏洞时,他们会通过通用漏洞披露 (CVEO) 程序提交报告。
NIST 随后会接收这些原始报告,并对其进行"丰富"处理,包括添加漏洞严重性评分以及受影响的具体产品版本信息。
正是这些丰富的数据使 NVD 变得有用,因为网络安全团队依靠它来实现防御自动化、确定优先修复哪些漏洞以及遵守联邦要求。
当前的NVD危机可以追溯到2024年2月,当时NIST的工作支持合同到期。(执行这项工作的NVD分析师是承包商。)
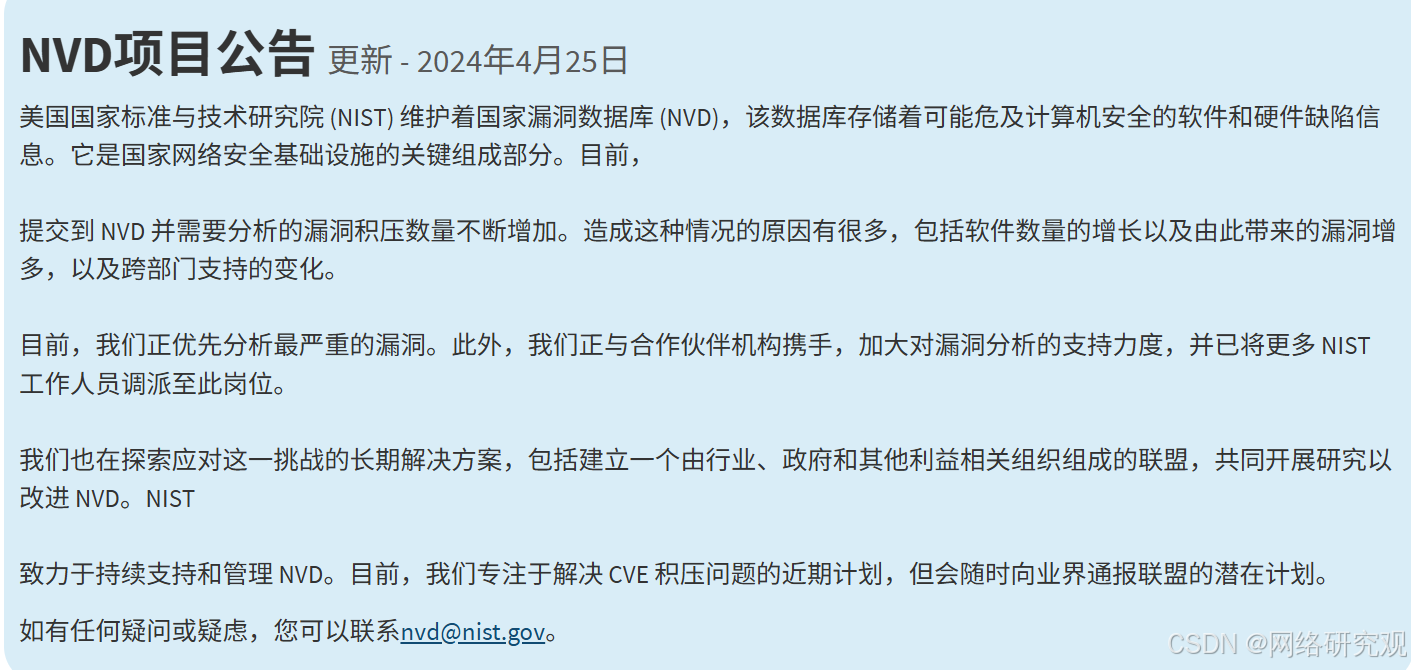
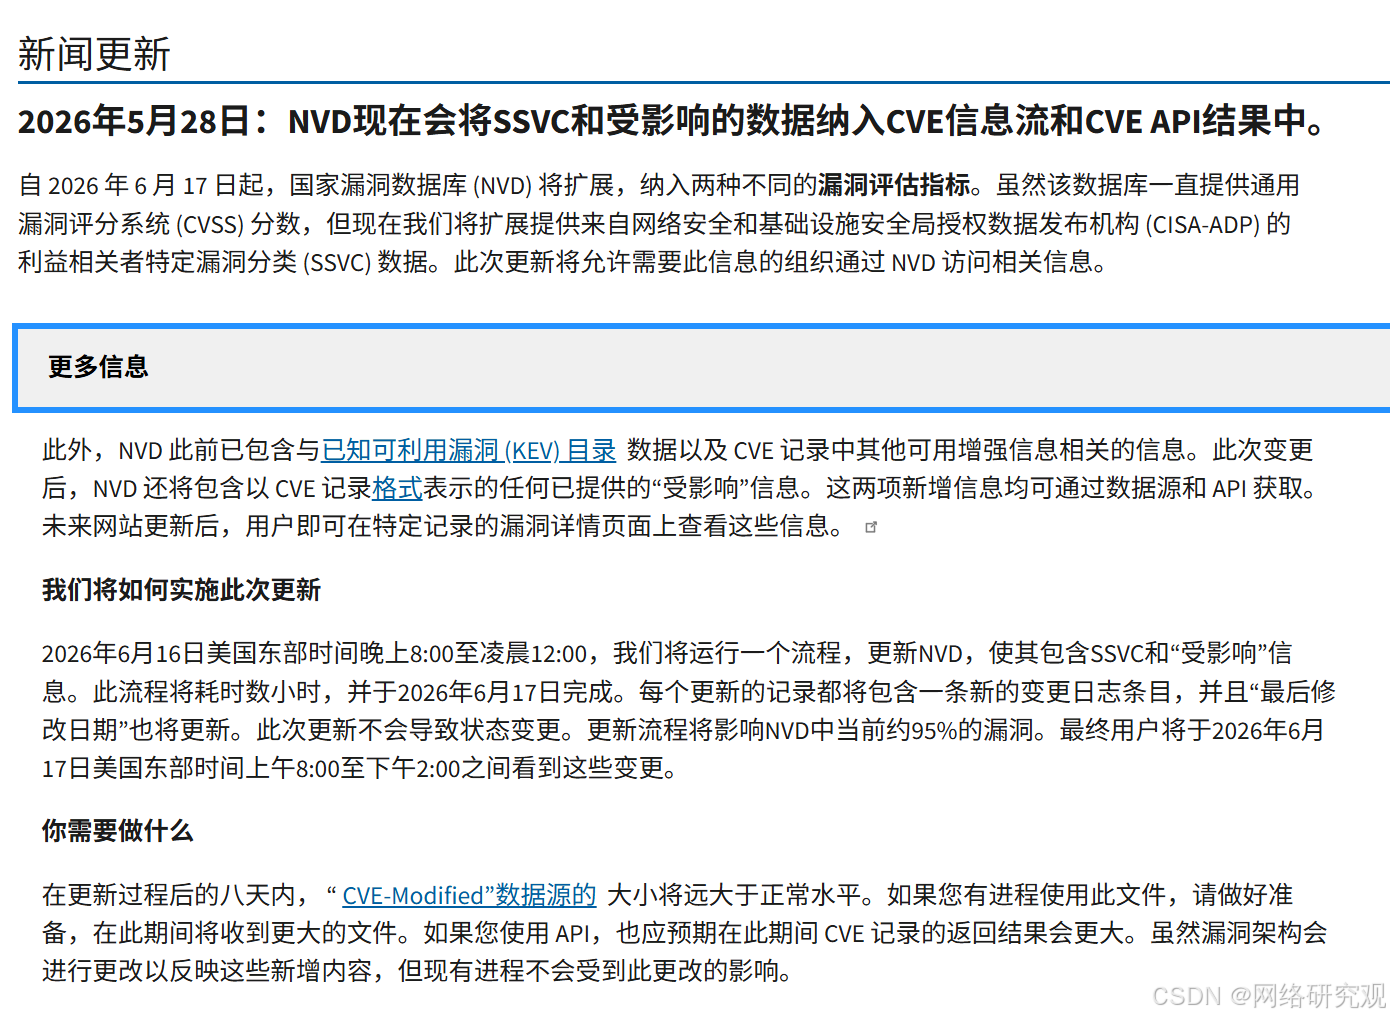
NVD Program Announcement - Updated
根据美国商务部监察长办公室 (OIG) 的调查结果,NIST 有两年的时间被告知需要新的承包商,但仍然未能及时找到替代者,导致 NVD 项目直到 2024 年 11 月下旬都缺乏足够的人员配备。
National Vulnerability Database | NIST
报告称,由于网络安全和基础设施安全局 (CISA) 未在 2024 年续签该计划的财政支持,以及负责监督 NVD 的部门未能及时向 NIST 内部申请替代资金,导致情况进一步恶化。
到新合同生效并公开承诺在 2024 年 9 月前清除积压漏洞时,未处理的漏洞数量约为 13,000 个。到 2025 年底,积压漏洞数量已增至 27,000 多个。
我们预计,到 2026 年,每年报告的漏洞总数将超过 6 万个。这比十年前增加了近十倍,进一步挑战了 NIST 解决积压问题的能力。
监察长办公室的裁决和建议
监察长办公室指出了美国国家标准与技术研究院在处理此事上存在的四个主要问题:
NIST没有针对NVD的战略计划(并已向调查人员证实了这一点)。
**NIST 的增强过程被发现效率低下:**两项任务构成了增强工作量的大部分,其中一项(计算严重性评分)在很大程度上是不必要的,因为近 80% 的漏洞提交已经包含了提交方的评分,而且 CISA 也一直在独立提供评分。
**NIST 和 CISA 正在运行两个重叠的漏洞增强项目,两者之间缺乏协调:**CISA于 2024 年 5 月启动了Vulnrichment 项目,但这两个机构都使用了同一家政府承包商,并且在许多情况下,针对相同的漏洞完成了相同的增强任务。
NIST 与 NVD 利益相关者的沟通不畅,其官方沟通也滞后。
监察长办公室得出结论,如果不对该计划的运行方式进行重大改变,国家病毒数据库将无法完成其使命,公众对该数据库的信任将继续受到侵蚀。
为了扭转局面,OIG 建议 NIST 制定战略计划,建立具有明确里程碑的积压工作管理计划,减少重复的严重性评分,与 CISA 协调以消除重叠的工作,改进外部各方向数据库做出贡献的流程,并制定适当的利益相关者沟通策略。
美国国家标准与技术研究院 (NIST) 现在需要在 2026 年 7 月 25 日之前提交正式行动计划并开始实施这些建议。
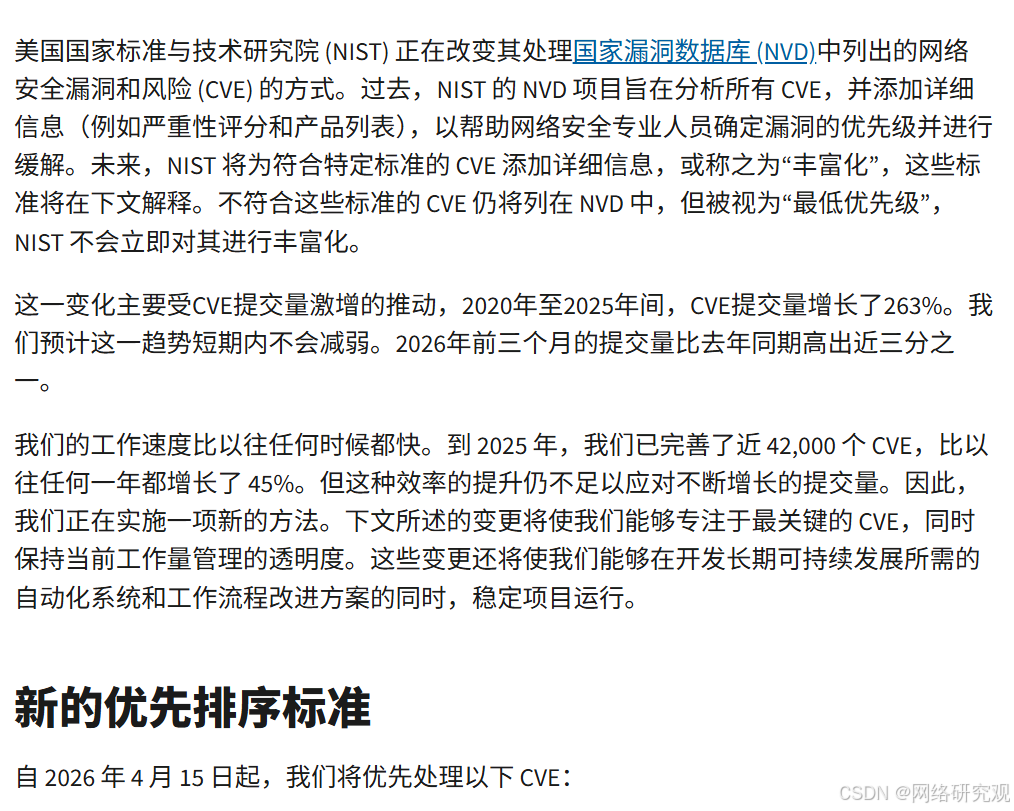
在报告发布前一个月,NIST宣布将采用一种新的方法来填充和丰富 NVD:它将继续向其中添加 CVE,但优先"丰富"最关键的 CVE 编号安全漏洞(即添加到 CISA 的已知利用漏洞目录中的漏洞、影响美国联邦政府使用的软件的漏洞以及影响关键软件的漏洞)。
NIST Updates NVD Operations to Address Record CVE Growth | NIST
该公司还表示,将停止例行计算自己的严重性评分,而是依赖 CVE 编号机构提供的评分。