0x01 工具介绍
游刃AISec是一款真正拟人化的全自动渗透测试智能体,彻底区别于传统规则式漏洞扫描工具。工具支持真实浏览器交互,模拟渗透人员手动操作,实现全自动化漏洞挖掘与验证。可精准检测SQL注入、XSS、越权访问、SSRF、信息泄露等常见Web漏洞,自带AI智能核验机制,有效降低误报率。支持自动登录、验证码识别、流量拦截与Burp联动,适配复杂业务场景,全程无人值守,大幅提升渗透测试效率。
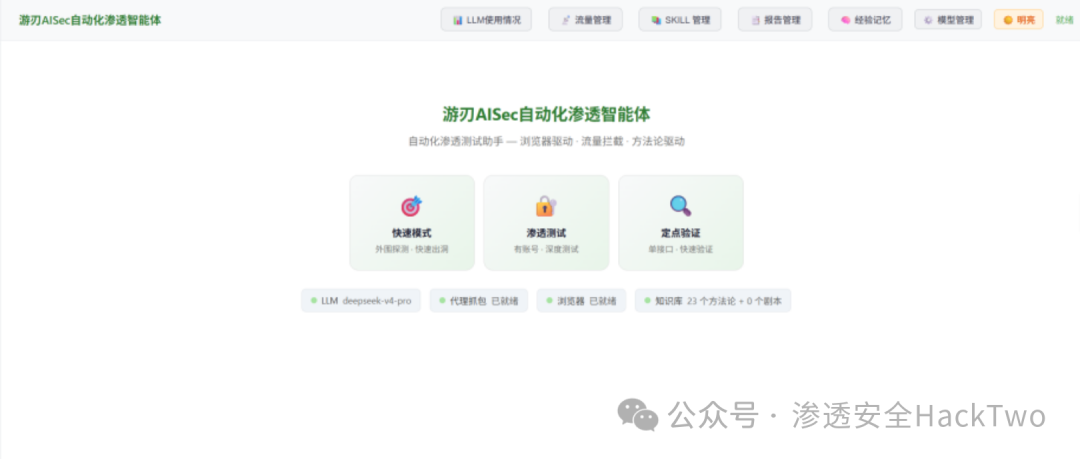
注意:现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo "设为 星标**⭐️****** "否 则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心能力
🧠 核心能力
| 能力 | 说明 |
|---|---|
| URL 全流程渗透 | 输入目标 URL,自动完成爬虫、分析、测试、报告 |
| 账号密码登录渗透 | 输入账号密码 + URL,自动登录后渗透 |
| 凭证注入渗透 | 输入 Cookie / JWT / Header,绕过登录直接测试 |
| 验证码自动识别 | 集成 OCR,自动识别图形验证码(复杂验证码支持手动配合) |
| 自定义 SKILL | 把自己的挖洞经验写成方法论,遇强则强 |
⚡ 三种扫描模式
| 模式 | 流程 | 适用场景 |
|---|---|---|
| 批处理 (Batch) | 爬虫 → 分析 → 并行测试 → 报告 | 全站渗透,全自动 |
| 实时 (Realtime) | 发现即测,边点边出结果 | 快速验证 |
| 包测 (Packet) | 单个 HTTP 数据包跑漏洞 Checklist | Burp 联动,定点测试 |
🔧 工程化能力
| 能力 | 说明 |
|---|---|
| 多会话管理 | 支持同时多个渗透任务(有并发限制) |
| 流量管理 | mitmproxy 全量流量查看、搜索、重放 |
| 决策回放 | 回溯渗透过程每一步的 LLM 决策链 |
| 日志回溯 | 完整的 LLM 调用 + Agent 行为日志 |
| 经验沉淀 | 历史漏洞经验自动学习,同类目标复用 |
| 自定义报告模板 | 支持自定义报告输出格式 |
| 模型热切换 | 10 个 LLM 随意切换,Web UI 一键完成 |
| 用量观测 | LLM 调用次数 / Token 消耗 / 费用实时监控 |
🛡️ 漏洞检测
基于浏览器驱动 + 流量拦截 + LLM 深度分析,自动检测并验证以下类型漏洞:
-
Web 注入类:SQL 注入(内置 Fuzz 引擎)、XSS(反射/存储/DOM,内置 13-step 专项引擎)
-
认证授权类:IDOR 越权、认证绕过、未授权访问
-
服务端类:SSRF(含危害证明)、信息泄露、竞态条件
-
业务逻辑类:验证码绕过、用户枚举、业务逻辑分析
-
智能渗透:浏览器驱动 + 流量拦截改包 + 业务理解 + JS 深度分析 + 前端加密突破
-
危害验证:独立 LLM 审核员验证漏洞真实危害,按 SRC 标准去误报
-
补测机制:扫描全量流量,发现遗漏的新 API 自动补测
-
可扩展:用户可自定义 SKILL,支持任意漏洞类型
🔌 多入口
-
Web UI --- 对话式交互、多会话管理、实时报告
-
Burp Suite 插件 --- 右键发送 + 被动扫描 + SSE 实时反馈
-
REST API --- 支持第三方集成和自动化流水线
0x03 更新介绍
优化AI扫描准确性0x04 使用介绍
📦安装与使用指南
环境要求:Python >= 3.10
# 1. 配置 LLMcp .env.example .env # 编辑填入 API Key(也可启动后在 WebUI 添加)# 2. 一键启动(自动安装依赖 + 下载 Chromium)python3 start.py# 3. 打开 Web 控制台# http://localhost:7788国内下载 Chromium 慢?先设置镜像:
export PLAYWRIGHT_DOWNLOAD_HOST=https://npmmirror.com/mirrors/playwrightBurp Suite 联动
cd burp-plugin && ./gradlew jar# Burp → Extender → Add → 选择 build/libs/pentestagent-burp-1.0.0.jar0x05 下载
《渗透安全HackTwo》回复20260616获取下载