系统集成测试:验证安全机制真的"能打"
集成测试要回答的三个问题
根据ISO 26262-4:2018的要求,系统集成测试要验证以下三个核心问题:
| 问题 | 大白话 |
|---|---|
| ✅ 交互正确性 | "各个模块之间能不能正常配合?" |
| ✅ 需求符合性 | "系统是否满足技术安全需求和功能安全需求?" |
| ✅ 无意外行为 | "有没有什么不该干的事被干了?" |
ISO 26262-4:2018的7.4节详细规定了集成和测试策略的规范,以及系统集成和测试的具体要求。
系统集成测试在V模型中的位置
回顾一下V模型:
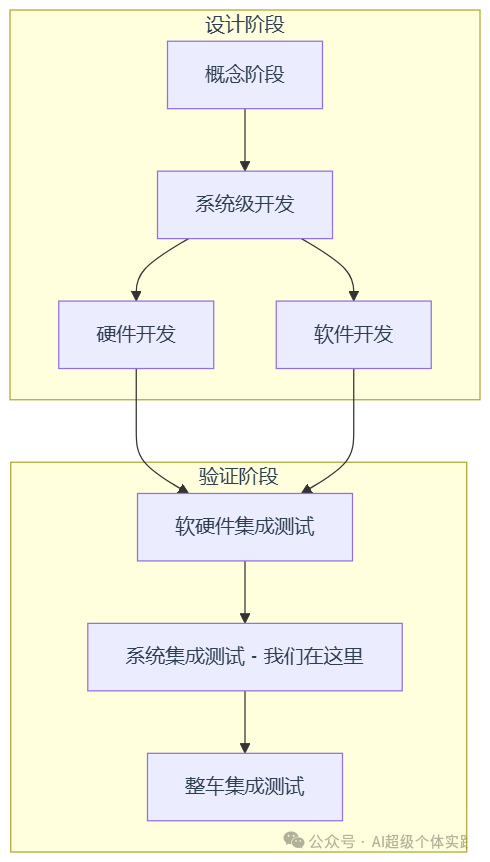
系统集成测试处在V模型的右侧偏下 位置------在软硬件集成测试之后、整车集成测试之前。它的任务是:验证整个系统(硬件+软件+通信)集成在一起之后,是否按照设计安全地工作。
💡 系统集成测试关注的是系统级的安全需求与安全机制之间的交互验证。它不是测试单个零件,而是测试"整个系统协同工作时的表现"。
测试用例怎么来?ISO 26262规定的导出方法
测试用例不是拍脑袋想出来的。ISO 26262-4:2018的Table 3规定了系统集成测试用例的导出方法。
📋 不同ASIL等级对应的用例导出方法
| 方法 | ASIL A | ASIL B | ASIL C | ASIL D | 大白话 |
|---|---|---|---|---|---|
| 需求分析 | ++ | ++ | ++ | ++ | "从需求文档里找测试点" |
| 内外接口分析 | + | ++ | ++ | ++ | "检查模块之间的接口对不对" |
| 等价类分析 | + | + | ++ | ++ | "把输入分成几类,每类测一个" |
| 边界值分析 | + | + | ++ | ++ | "测边界------最大值、最小值、临界值" |
| 错误猜测 | + | + | ++ | ++ | "凭经验猜哪里容易出问题" |
| 功能依赖分析 | + | + | ++ | ++ | "分析功能之间的依赖关系" |
| 共因分析 | + | + | ++ | ++ | "分析共因失效的可能性" |
| 环境与操作场景分析 | + | ++ | ++ | ++ | "在不同环境条件下测试" |
| 现场经验分析 | + | ++ | ++ | ++ | "从实际路测数据里找测试点" |
💡 解读 :++表示"强烈推荐",+表示"推荐"。ASIL等级越高,需要组合使用的方法越多。ASIL-D的项目几乎要用上所有方法。
三种核心测试方法
根据ISO 26262的要求,系统集成测试主要采用以下三种核心测试方法:
方法一:基于需求的测试(Requirement-Based Testing)
"每个需求都有一条对应的测试用例"
怎么做:把每个技术安全需求(TSR)逐条拿出来,设计测试用例来验证它是否被正确实现。
适用场景:所有ASIL等级(A-D),等级越高,覆盖度要求越严格。
ACC示例:
| TSR | 测试用例 |
|---|---|
| "雷达应在50ms内通过CAN-FD发送数据" | 注入雷达信号,测量CAN-FD报文发送周期是否≤50ms |
| "系统应在100ms内进入安全状态" | 注入故障,测量从故障发生到安全状态的时间 |
方法二:故障注入测试(Fault Injection Testing)
"人为制造故障,看系统能不能扛住"
这是系统集成测试中最核心、最硬核的方法。
怎么做:人为在系统中引入特定故障------位翻转、信号干扰、电源波动、内存错误、通信中断等------观察系统的安全机制是否能正确检测并处理这些故障。
为什么重要?
ISO 26262将故障注入测试定义为针对ASIL C/D等级"强烈推荐"的方法。原因很简单:
很多安全机制在正常运行时根本不会被触发------看门狗只有在程序跑飞时才干活,ECC只有在内存出错时才纠错,冗余切换只有在主通道坏了才启动。
如果不做故障注入测试,你怎么知道这些"备胎"真的能用?
故障注入的三种实施方式:
| 方式 | 大白话 | 适用场景 |
|---|---|---|
| 💻 软件注入 | 通过软件接口注入故障(如内存错误、变量篡改) | 软件开发阶段 |
| 🔌 硬件注入 | 通过硬件手段注入故障(如短路、开路、电压波动) | 硬件集成阶段 |
| 🖥️ 虚拟注入 | 在虚拟原型上模拟故障注入 | 早期验证阶段 |
ACC故障注入示例:
- 注入雷达信号丢失故障 → 验证系统是否在1秒内触发安全降级
- 注入CAN通信超时故障 → 验证系统是否在50ms内触发报警
- 注入内存位翻转故障 → 验证ECC校验是否能检测并纠正
方法三:背靠背测试(Back-to-Back Testing)
"模型说这样,代码做这样------它们一样吗?"
怎么做 :在相同的输入激励下,比较仿真模型 的输出和真实ECU的输出。
目的:检查代码生成工具链是否正确------模型和代码之间是否存在不一致。
ACC示例:
- 在Simulink中运行ACC算法模型,输入一组雷达数据
- 在真实ECU上运行生成的C代码,输入同样的雷达数据
- 对比两者的输出(减速度请求值)是否一致
HIL测试:系统集成测试的"主力平台"
在系统集成测试中,HIL(硬件在环)测试是最核心的测试手段。
什么是HIL测试?
HIL测试将被测控制器(ECU)接入实时仿真平台,模拟车辆的各种工况与传感器信号。简单说就是:
在实验室里,用仿真环境"骗"ECU,让它以为自己在真车上。
为什么HIL对功能安全如此重要?
ISO 26262强烈推荐使用HIL测试来验证安全相关功能、组件、单个ECU和ECU网络。
HIL的核心价值在于:
| 优势 | 大白话 |
|---|---|
| 🛡️ 安全 | 可以在实验室里模拟"前车急刹""传感器失效"等危险场景,不用真上路冒险 |
| 🔄 可重复 | 同样的测试可以反复执行,确保结果一致 |
| 🚀 提前验证 | 在实车出来之前就能开始测试 |
| 🎯 精准控制 | 可以精确控制故障注入的时机和类型 |
ACC系统的HIL测试示例
在HIL台架上,可以模拟以下ACC相关场景:
| 测试场景 | 模拟方式 | 验证目标 |
|---|---|---|
| 前车急刹 | 通过仿真模型让前车突然减速 | ACC能否及时响应并制动 |
| 雷达信号丢失 | 切断雷达信号输入 | 系统是否在1秒内触发安全降级 |
| 恶劣天气 | 降低传感器信号的信噪比 | 系统是否能检测并降级 |
| CAN通信故障 | 注入总线错误或超时 | 通信监控是否触发报警 |
实战:ACC系统集成测试完整案例
咱们拿ACC系统,完整走一遍系统集成测试的全流程。
Step 1:回顾关键TSR
| ID | 技术安全需求 | ASIL |
|---|---|---|
| TSR-01-04 | 雷达每50ms通过CAN-FD发送数据 | D |
| TSR-02-04 | 计算超时>300ms触发报警 | D |
| TSR-03-02 | 监控实际减速度,超限时切断指令 | D |
Step 2:导出测试用例
基于TSR-01-04导出测试用例:
| 用例ID | 测试描述 | 预期结果 |
|---|---|---|
| TC-001 | 测量CAN-FD报文发送周期 | 周期≤50ms |
| TC-002 | 模拟CAN-FD通信中断 | 50ms内触发通信超时报警 |
基于TSR-02-04导出测试用例:
| 用例ID | 测试描述 | 预期结果 |
|---|---|---|
| TC-003 | 注入计算超负荷,使计算时间>300ms | 触发超时报警,系统进入安全状态 |
基于TSR-03-02导出测试用例:
| 用例ID | 测试描述 | 预期结果 |
|---|---|---|
| TC-004 | 注入过大的减速度请求 | 执行器限幅,不超过X m/s² |
| TC-005 | 模拟执行器失控,实际减速度超限 | 100ms内切断制动指令 |
Step 3:执行故障注入测试
以TC-002(CAN通信中断测试)为例,完整的故障注入测试流程如下:
- 准备阶段:将ACC控制器接入HIL台架,正常运行
- 故障注入:通过HIL台架切断CAN-FD通信
- 观察响应:测量从通信中断到系统触发报警的时间
- 验证安全状态:确认系统是否进入安全状态(退出ACC,声光报警)
- 记录结果:记录响应时间、安全状态转换是否成功
Step 4:建立可追溯性
在功能安全评审中,审核员会要求你证明每个TSR都被测试覆盖了。
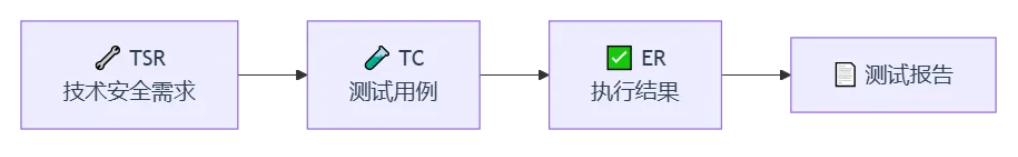
可追溯性矩阵是功能安全评审的必查项。每个TSR至少要有一条对应的测试用例,每条测试用例都要有明确的执行结果。
行业实践:ACC系统的功能安全验证
某国际车企在开发新一代ACC系统时,全面遵循ISO 26262标准。
他们的验证策略是这样的:
- 故障注入测试:在HIL台架上模拟雷达信号丢失,验证系统是否在1秒内触发安全降级
- 实车测试:通过10万公里实车测试,统计安全机制激活次数(雷达信号丢失触发降级12次,均未发生碰撞)
- 安全确认:综合所有测试证据,完成安全确认
结果:项目通过ISO 26262 ASIL D认证,满足欧盟R157法规要求,成功进入欧洲市场。开发周期缩短15%,缺陷率降低40%。
系统集成测试中容易踩的"坑"
坑1:只测"正常情况",不测"故障情况"
❌ 只验证"系统在正常运行时功能正确"
✅ 必须做故障注入测试,验证"系统在故障时是否安全"
正常情况下的正确运行,不能证明故障情况下的安全性。
坑2:没有建立可追溯性
❌ 测试用例和TSR之间没有关联
✅ 建立TSR ↔ TC ↔ ER的完整追溯链
坑3:ASIL D只用了一种测试方法
❌ ASIL-D的项目只用"基于需求的测试"
✅ ASIL-D需要组合使用多种方法------需求分析、接口分析、边界值分析、错误猜测、功能依赖分析等
坑4:故障注入只在软件层面做
❌ 只在软件层面注入故障
✅ 对于ASIL C/D,硬件故障注入也是强烈推荐的。