一、通信系统概述
1.通信接入方式变化:最早使用Modem拨号上网,到现在通过光路由器上网
2.通信线路变化:电话线传送变为光纤高速传送
3.传输速率提升:由原来的GE/10GE(1GE=1Gb/s) 传输速率提升到现在的40GE/100GE, 甚至400G E传输速率
4.网络接入方式的多样化发展:光线千兆接入、无线Wi-Fi千兆接入、移动终端5G 高速接入
5.网络结构变化:总线网络演化到复杂异构多层次结构
二、通信系统网络架构
通信网络主要形式:局域网、广域网、移动通信网。
(一)局域网网络架构
局域网是单一机构专用计算机的网络。通常由计算机、交换机、路由器等设备组成。特点是覆盖地理范围小、数据传输速率高、低误码率、可靠性高、支持多种传输介质、支持实时应用。局域网按网络拓扑分类有总线型、环型、星型、树型、层次型等类型,按传输介质分类有有线局域网、无线局域网。
局域网网络架构有 4 种类型:
(1)单核心架构。使用单台核心二层或三层交换设备作为网络核心。
优点:结构简单,设备投资节约,接入方便。
缺点:地理范围受限,核心单点故障,扩展能力有限,接入设备较多时核心端口密度要求高。
(2)双核心架构。采用两台核心三层及以上交换机作为网络核心。
优点:网络拓扑结构可靠性高,接入较为方便。
缺点:投资较单核心高,核心端口密度要求较高。
(3)环型架构。采用多台核心三层及以上交换机组成双动态弹性分组环(Resilient Packet Ring,RPR),作为网络核心。
优点:RPR 具备自愈保护,节省光纤资源,提供多等级、可靠的 QoS 服务,有效利用带宽资源。
缺点:投资较高,路由冗余设计实施难度较高且易形成环路,多环智能通过业务接口互通无法
直通。
(4)层次型架构。由核心层、汇聚层、接入层三层交换设备和用户设备组成层次模型。
1)核心层:负责高速数据转发。
2)汇聚层:提供充足接口,与接入层间实现互访控制。
3)接入层:用户设备接入。
层次型架构的优点:易扩展,分级排查网络故障便于维护。
**网络协议的应用:**通常情况下,网络中互为主备的交换或路由设备之间采用必要保护协议:如VRRP、HSRP、GLBP等;网络中二层网络采用多链路机制进行链路保护或带宽扩展时采用 STP、LACP等协议。 网络中三层设备实现网络动态路由控制的路由协议 OSPF、RIP、BGP等。
(二)广域网网络架构
广域网利用公用分组交换网、无线分组交换网、卫星通信网构建通信子网连接分布的局域网以实现资源子网的共享。广域网由骨干网、分布网、接入网组成。广域网网络架构可以分为:
(1)单核心架构。以单台核心三层交换设备作为网络核心。
优点:结构简单,设备投资节约,局域网互访效率高,新局域网接入方便。
缺点:核心单点故障,扩展能力欠佳,核心设备端口密度要求较高。
(2)双核心架构。以两台核心三层及以上交换机作为网络核心。
优点:网络拓扑结构可靠,路由可热切换,可靠性高,局域网接入较为方便。
缺点:投资较单核心高,路由冗余设计实施难度较高,核心端口密度要求较高。
(3)环型架构。以多台核心三层及以上交换机组成路由环路作为网络核心。
优点:接入方便。
缺点:投资较高,路由冗余设计实施难度较高且易形成环路,核心端口密度要求较高。
(4)半/全冗余架构。以多台核心路由设备间互连组成网络核心,如任意核心存在两条以上到其他核心的链路为半冗余架构,如任何两个核心间均存在链路为全冗余架构。
优点:结构灵活,路由灵活,方便扩展,可靠性高。
缺点:结构零散,不便管理,不便排障。
(5)对等子域架构。将半冗余核心划为两个独立子域,子域间通过一条或多条链路互连。
优点:路由控制灵活。
缺点:子域间冗余设计实施难度较高,易形成环路或存在非法路由风险,子域互连设备性能要求高。
(6)层次子域架构。半冗余核心划为多个独立子域,子域间存在层次关系,高层次子域连接多个低层次子域。
优点:扩展性较好,路由控制灵活。
缺点:子域路由冗余设计实施难度较高,易形成环路或存在非法路由风险,子域互连设备性能要求高。
(三)移动通信网网络架构
1.5GS与D N互连
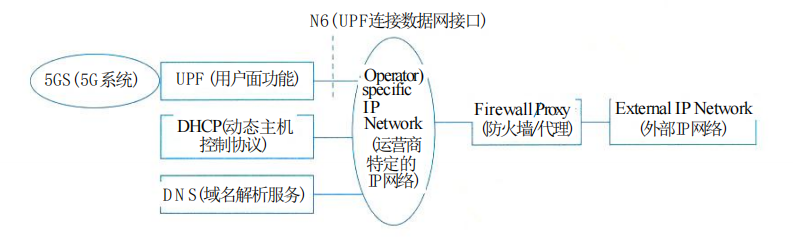
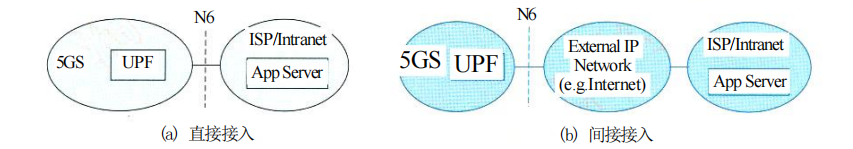
5GS(5G System) 在为移动终端用户 (User Equipment,UE) 提供服务时通常需要DN(Data Network) 网络,如Internet、IMS(IP Media Subsystem)、 专用网络等互连来为U E提供所需的业务。
5G 系统为移动终端用户提供数据网络互连,数据网络可以是互联网、IP 媒体子系统、专用网络。用户设备通过 5G 系统接入数据网络的方式有透明模式和非透明模式。在透明模式下 5G 系统通过用户面功能接口接入运营商网络,然后通过防火墙或者代理连至 Internet。非透明模式下,5G系统可以直接或通过其他网络连接至运营商网络或 Internet。
(1)U E透明接入5G 网络的示意图如下
(2)U E通过 5G S非透明接入D N和 U E 的原理图如下
2.5G****网络边缘计算
5G 网络边缘计算能为垂直行业提供诸如以时间敏感、高带宽为特征的业务就近分流服务。一来为用户提供极佳的服务体验,二来降低了移动网络后端处理的压力。
3.软件定义网络(Software Defined Network,SDN)
SDN 是一种新型网络创新架构,核心思想是通过控制与转发分离,将网络中交换设备的控制逻辑集中到一个计算设备上,控制面集中管控,提升网络管理配置能力。
(四)存储网络架构
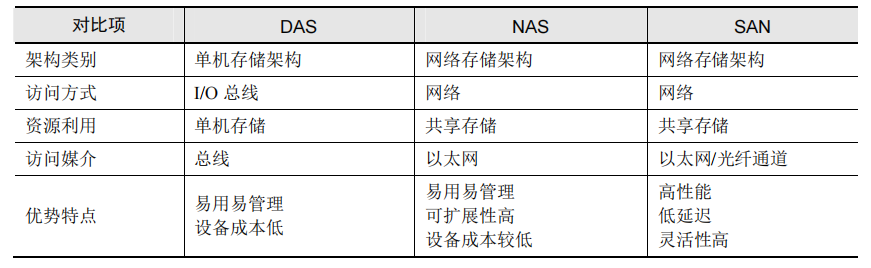
存储网络设计磁盘存储访问方式:直连式存储,网络附加存储,存储区域网络。
(1)直连式存储(Direct Attached Storage,DAS):存储设备通过 IDE/ATA/SCSI 接口或光纤
通道直接连接到单台计算机,计算机通过 I/O 访问存储设备,存储设备可以是硬盘驱动器、RAID
阵列、CD、DVD、磁带驱动器。
(2)网络附加存储(Network Attached Storage,NAS):存储设备通过标准的网络拓扑结构连
接到计算机群组,计算机通过 IP 局域网或广域网 TPC 或 UDP 协议,通过 RPC 接口访问 NAS 存
储设备。
(3)存储区域网络(Storage Area Network,SAN):一种采用网状通道技术专门为存储建立的
独立于 TCP/IP 网络之外的专用网络,通过网状通道交换机连接存储阵列和服务器。
3 种存储网络架构的对比见下表
三、网络构建关键技术
(一)网络高可用设计
1.网络高可用性概述
可用性 (Availability) 可以下式表示:
A=MTBF/(MTBF+MTTR)
MTBF: 平均无故障时间 (Mean Time Between Failurs)
MTTR: 平均故障修复时间 (Mean Time To Repair)
可见,提高网络可用性,提高MTBF, 降低MTTR 都是行之有效的方法。
2.网络高可用架构
网络的高可用性是一个系统级的概念。对于一个网络来说,它由网络元素(或网络部件), 按照一定的连接模型连接在一起而构成。因此,构成网络的部件的可用性,以及连接模型的可用性就决定了网络的可用性程度。
(二)IPv4与IPv6融合组网技术
IPv4 与 IPv6 融合组网技术。目前网络演进还存在较长时间 IPv4 到 IPv6 过渡期或 IPv4 和 IPv6 网络共存期。现阶段主要存在 3 种过渡技术:双协议栈、隧道技术、网络地址翻译技术。
(1)双协议栈:两种协议在同一平台上双栈共存,同时运行。
(2)隧道技术:包括 ISATAP 隧道、6to4 隧道、over6 隧道、6over4 隧道。
(3)网络地址翻译(Network Address Translator,NAT)技术:将 IPv4 地址和 IPv6 地址分别看作内部地址和外部地址,或者相反,以实现地址转换。
四、网络构建和设计方法
(一)网络需求分析
需求分析过程,主要围绕以下几个方面来开展:业务需求、用户需求、应用需求、计算机平台需求和网络需求。
(二)网络技术遴选及设计
网络技术遴选及设计可以使用生成树协议(Spanning Tree Protocol,STP)、虚拟局域网(VLAN)、无线局域网(WLAN)、线路冗余设计、服务器冗余设计等方式。
(三)广域网技术遴选
广域网技术遴选可以采用远程接入技术、广域网互连技术,如数字数据网络(DDN)、同步数字体系(SDH)、多业务传送平台(MSTP)、虚拟专用网络(VPN)等。广域网性能优化策略有:预留带宽、利用拨号线路、传输数据压缩、链路聚合、数据基于优先级排序、基于协议预留带宽等方式。
(四)层次化网络模型设计
层次化设计的优点是能降低成本,充分利用模块化设备/部件,网络变化或演化容易。层次化网络设计一般采用三层模型设计思路:接入层、汇聚层、核心层。
层次化设计的原则:
(1)控制网络层次。
(2)从接入层开始,向上分析规划。
(3)尽量采用模块化设计。
(4)严格控制网络结构。
(5)严格控制层次化结构。
(五)网络安全
实施网络安全控制的相关技术主要有:
(1)防火墙。防护墙是网络间的安全屏障,可以保护本地网络资源。防火墙可以允许/拒绝/重定向数据流以及审计进出网络的访问或服务。防火墙的体系有:硬件防火墙、软件防火墙、嵌入式防火墙。防火墙的种类有包过滤、应用层网关、代理服务等。
(2)虚拟专用网络技术。该技术利用公共网络建立私有专用网络,具有成本低、接入方便、可扩展性强、管理和控制方便等优点。
(3)访问控制技术。访问控制技术主要有:自主访问控制(DAC)、强制访问控制(MAC)、基于角色的访问控制(RBAC)、基于任务的访问控制(TBAC)和基于对象的访问控制(OBAC)。
(4)网络安全隔离。将攻击隔离在网络外,保证网络内信息不外泄。形式有:子网隔离、物理隔离、VLAN 隔离、逻辑隔离。
(5)网络安全协议。网络安全运行离不开安全协议的支撑。其中比较典型的安全协议有 SSL/SET/HTTPS等。
(6)网络安全审计。安全审计是对网络的脆弱性进行测试评估和分析,最大限度保障业务的安全正常运行的切行为和手段。其主要包括安全审计自动响应、安全审计数据生成、安全审计分析、安全审计浏览、安全审计事件存储和安全审计事件选择等功能。
(六)绿色网络设计方法
绿色网络设计采用精简设计、重用设计、回收设计的思路。设计原则有:
(1)标准化:减少转换设备,兼容异构方案。
(2)集成化:减少设备总量,降低资源需求。
(3)虚拟化:灵活调配,按需使用。
(4)智能化:降低人力成本,降低资源占用。
五、通信网络构建案例分析
(一)高可用网络构建分析
1.网络接入层高可用性设计
高可用接入层具有下述特征:
(1)使用冗余引擎和冗余电源获得系统级冗余,为关键用户群提供高可靠性;
(2)与具备冗余系统的汇聚层采用双归属连接,获得默认网关冗余,支持在汇聚层的主备交换机间快速实现故障切换;
(3)通过链路汇聚提供带宽利用率,同时降低复杂度;
(4)通过配置802.1x,动态ARP 检查及IP源地址保护等功能增加安全性,有效防止非法访问。
2.网络汇聚层高可用设计
3.网络核心层高可用设计
(二)园区网双栈构建分析
1.骨干网构建思路
2.园区网隧道技术选用
3.园区网IP地址规划