少写一个 WHERE,UPDATE user SET user_age=20; 会把整张 user 表的年龄全部改成 20,DELETE FROM user; 会清空全表------没有备份,就回不来。
这篇只解决一个问题:INSERT、UPDATE、DELETE 到底怎么写,才能在改数据时不把生产库搞挂。
文章目录
-
- [一、事故现场:一条 SQL 是怎么把全表改掉的?](#一、事故现场:一条 SQL 是怎么把全表改掉的?)
- [二、INSERT 没有 WHERE,它的坑在哪?](#二、INSERT 没有 WHERE,它的坑在哪?)
-
- [2.1 写字段,别偷懒](#2.1 写字段,别偷懒)
- [2.2 一次插多行,别一次插上万](#2.2 一次插多行,别一次插上万)
- [2.3 主键撞了怎么办?](#2.3 主键撞了怎么办?)
- 三、UPDATE:怎么把更新范围锁死成一行?
-
- [3.1 条件越精准,事故概率越低](#3.1 条件越精准,事故概率越低)
- [3.2 这些写法,每一条都是事故](#3.2 这些写法,每一条都是事故)
- [3.3 先查后改:先跑 SELECT,再动 UPDATE](#3.3 先查后改:先跑 SELECT,再动 UPDATE)
- [3.4 事务兜底:改错了还能退回来](#3.4 事务兜底:改错了还能退回来)
- 四、DELETE:删之前,怎么给自己留后悔药?
-
- [4.1 DELETE、TRUNCATE、DROP:三个动词,三种后果](#4.1 DELETE、TRUNCATE、DROP:三个动词,三种后果)
- [4.2 能不物理删,就别物理删](#4.2 能不物理删,就别物理删)
- [五、WHERE 自己还有哪些坑?](#五、WHERE 自己还有哪些坑?)
- 六、落地:三校验、两保障、一核对
- 写在最后
一、事故现场:一条 SQL 是怎么把全表改掉的?
先看两条初学者随手就可能写出的 SQL:
sql
UPDATE user SET user_age=20;
DELETE FROM user;
这两条 SQL 能执行、不报错,甚至没有任何警告,但执行范围完全失控。UPDATE 和 DELETE 改哪些行、删哪些行,全部由 WHERE 条件说了算。没有 WHERE、WHERE 失效、WHERE 逻辑写错,是 90% 以上批量误删、误改事故的根源。
这类事故最坑的地方在于:语句往往秒级就执行完,等你发现数据不对,操作早已结束,没有撤销按钮可按。
💡 要点:WHERE 是增删改的安全闸门。闸门一关,只放行目标行;闸门一拆,全表数据一起被改、被删。
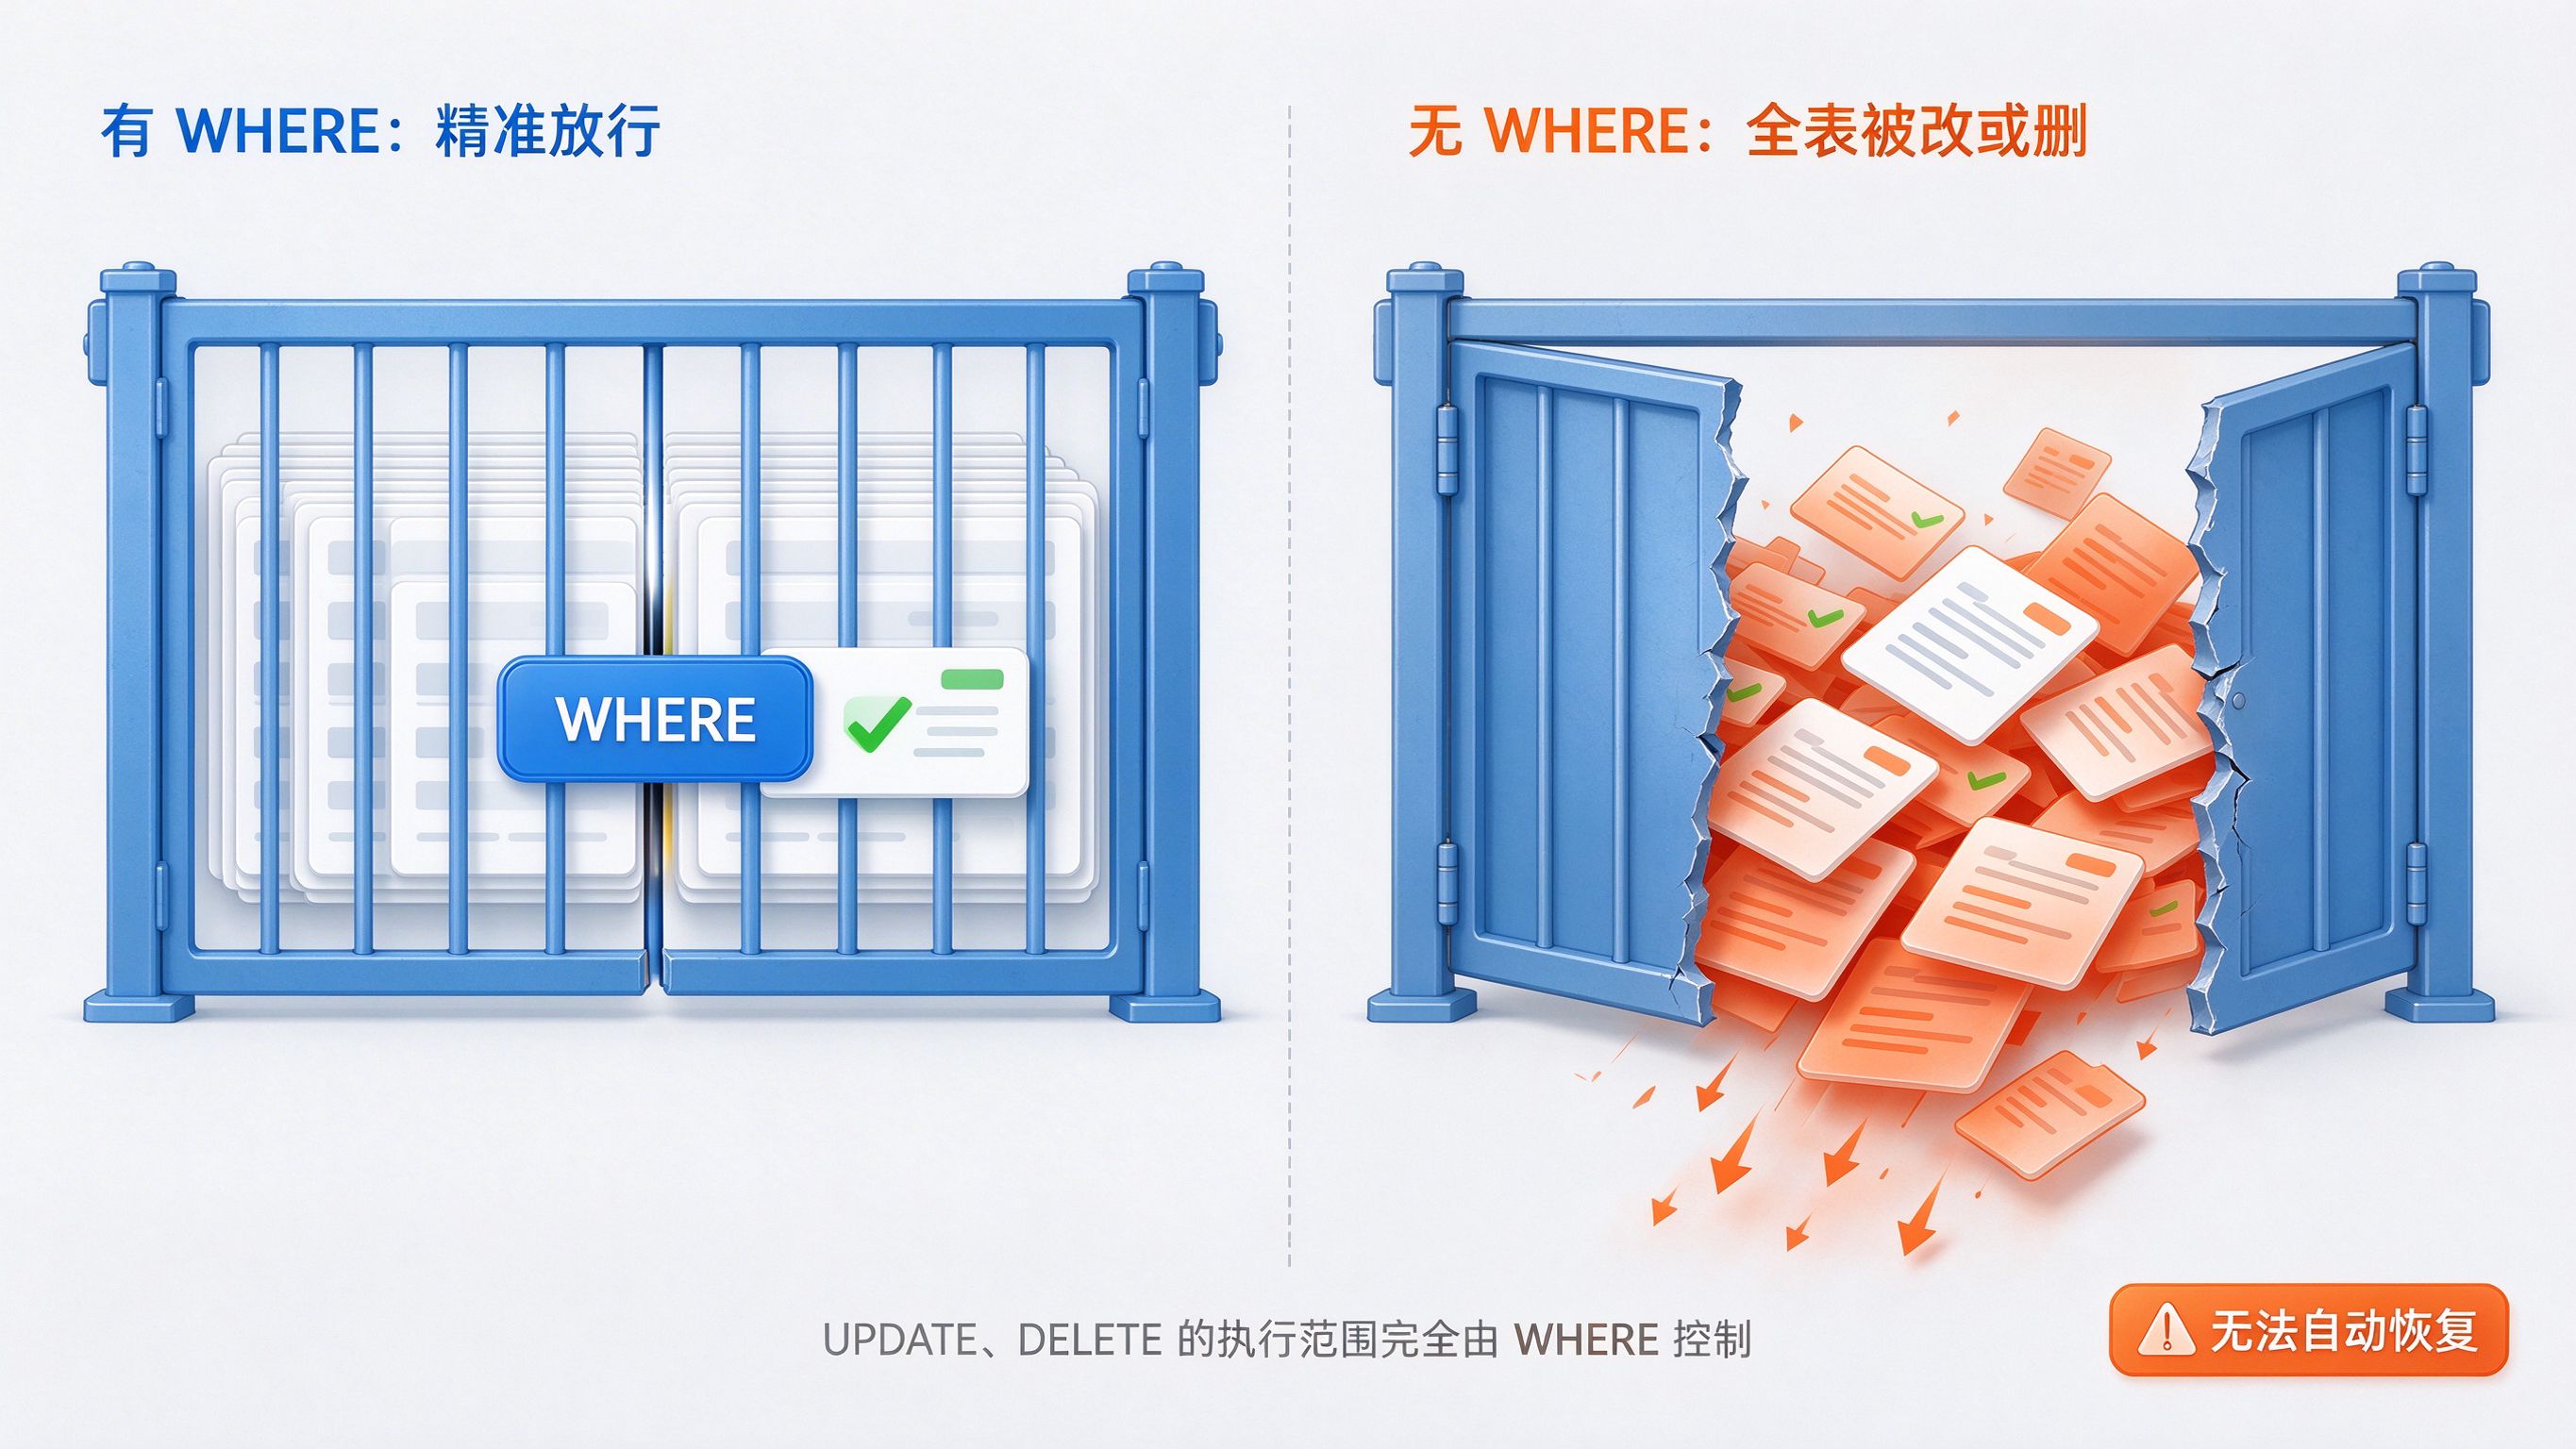
你可以在测试库亲手复现一次:建一张几行数据的表,跑一条不带 WHERE 的 UPDATE,再 SELECT 全表------亲眼看到每一行都被改掉,比背十遍规则都管用。
知道了事故怎么发生,再追一层:什么操作习惯能挡住这类事故?三条底层准则,后文所有写法都是它们的展开:
- 可追溯、可回滚:执行前先查范围、备份原始数据,执行后核对结果,用事务(Transaction)保证操作要么全成、要么全败。
- 不做宽泛批量:尽量带着主键(PRIMARY KEY)、唯一索引(UNIQUE INDEX)这类唯一标识操作,不用宽泛条件一次匹配大量数据。
- 测试先行:新 SQL 先在测试环境跑通、验对结果再上生产,禁止直接在生产库手写临时 SQL。
另外补一句:INSERT 虽然没有 WHERE,但有重复插入、脏数据插入的专属风险,它的闸门在字段列表和约束里,第二节展开。
记住:增删改的事故,十有八九不是语法不会,而是 WHERE 没管住范围、操作没留退路。
二、INSERT 没有 WHERE,它的坑在哪?
UPDATE、DELETE 的命门是 WHERE,可 INSERT(插入)连 WHERE 都没有------它是不是就安全了?没有。INSERT 的坑在字段、在重复、在脏数据。
2.1 写字段,别偷懒
INSERT 有两种写法,生产只认第一种:
sql
-- 指定字段插入(推荐)
INSERT INTO user (user_name, user_age) VALUES ('张三', 20);
-- 全字段插入(不推荐)
INSERT INTO user VALUES ('张三', 20);
指定字段只给列出的列赋值,其余列走默认值、自增值或 NULL;表后面加字段、调顺序,这条 SQL 照样能跑。全字段插入要求按建表顺序填齐每一列,表结构一动,直接报错。
💡 要点:INSERT 永远写明字段列表。这不是风格问题,是让 SQL 在表结构变更后还能活下来。
插完怎么确认写入成功?用主键回查一次,行能查到、字段值正确才算数;同一条带主键的 INSERT 再跑一次,数据库会直接报错------这说明主键的重复拦截正在生效。
2.2 一次插多行,别一次插上万
高频写入用批量插入,一条 SQL 塞多行,少建连接、速度更快:
sql
INSERT INTO user (user_name, user_age)
VALUES
('张三', 20),
('李四', 21),
('王五', 22);
⚠️ 坑:批量插入单次控制在 100--500 条。单次上万条会锁表、日志暴涨、执行超时;海量数据拆成多批执行。
判断哪里该用批量插入很简单:代码里循环反复执行单条 INSERT 的地方都该改------逐条插入最大的浪费,是反复建连、反复提交的开销。
2.3 主键撞了怎么办?
插进去的数据主键或唯一索引跟已有数据重复,数据库直接报错------单条插入时整条失败,批量插入时一条重复、整批一起失败。MySQL 给了两条专用语法,按业务选:
sql
-- 1. 重复则忽略,保留旧数据
INSERT IGNORE INTO user (user_id, user_name) VALUES (1001, '张三');
-- 2. 重复则覆盖更新
INSERT INTO user (user_id, user_name, user_age)
VALUES (1001, '张三', 20)
ON DUPLICATE KEY UPDATE user_name='张三', user_age=20;
💡 要点:不需要动旧数据,用 INSERT IGNORE;需要拿新值盖掉旧值,用 ON DUPLICATE KEY UPDATE。
脏数据长什么样?数值字段插进字符串、超长文本塞进短字段、非空字段插进 NULL,会分别招来隐式转换、数据截断、直接报错;最麻烦的是截断和错乱------数据写进去了,却是错的,比直接报错更难发现。
脏数据怎么挡?两层:业务层先校验数据类型、长度、非空;表设计时再配上非空约束(NOT NULL)、默认值(DEFAULT)、长度限制和唯一索引,让数据库在最底层把非法数据拦下来------业务层漏判,还有数据库兜底。
记住:INSERT 的安全就三件事------字段写全、重复有对策、单批量级控住。
三、UPDATE:怎么把更新范围锁死成一行?
INSERT 讲完,轮到风险最高的 UPDATE(更新):改错的数据不会自动恢复,批量误改能直接让业务瘫痪。语法核心就一句话:UPDATE 表名 SET 字段=新值 WHERE 条件;,SET 指定改什么,WHERE 指定改谁。
问题全在 WHERE 上:怎么写,才能让条件只命中你要改的那一行?
3.1 条件越精准,事故概率越低
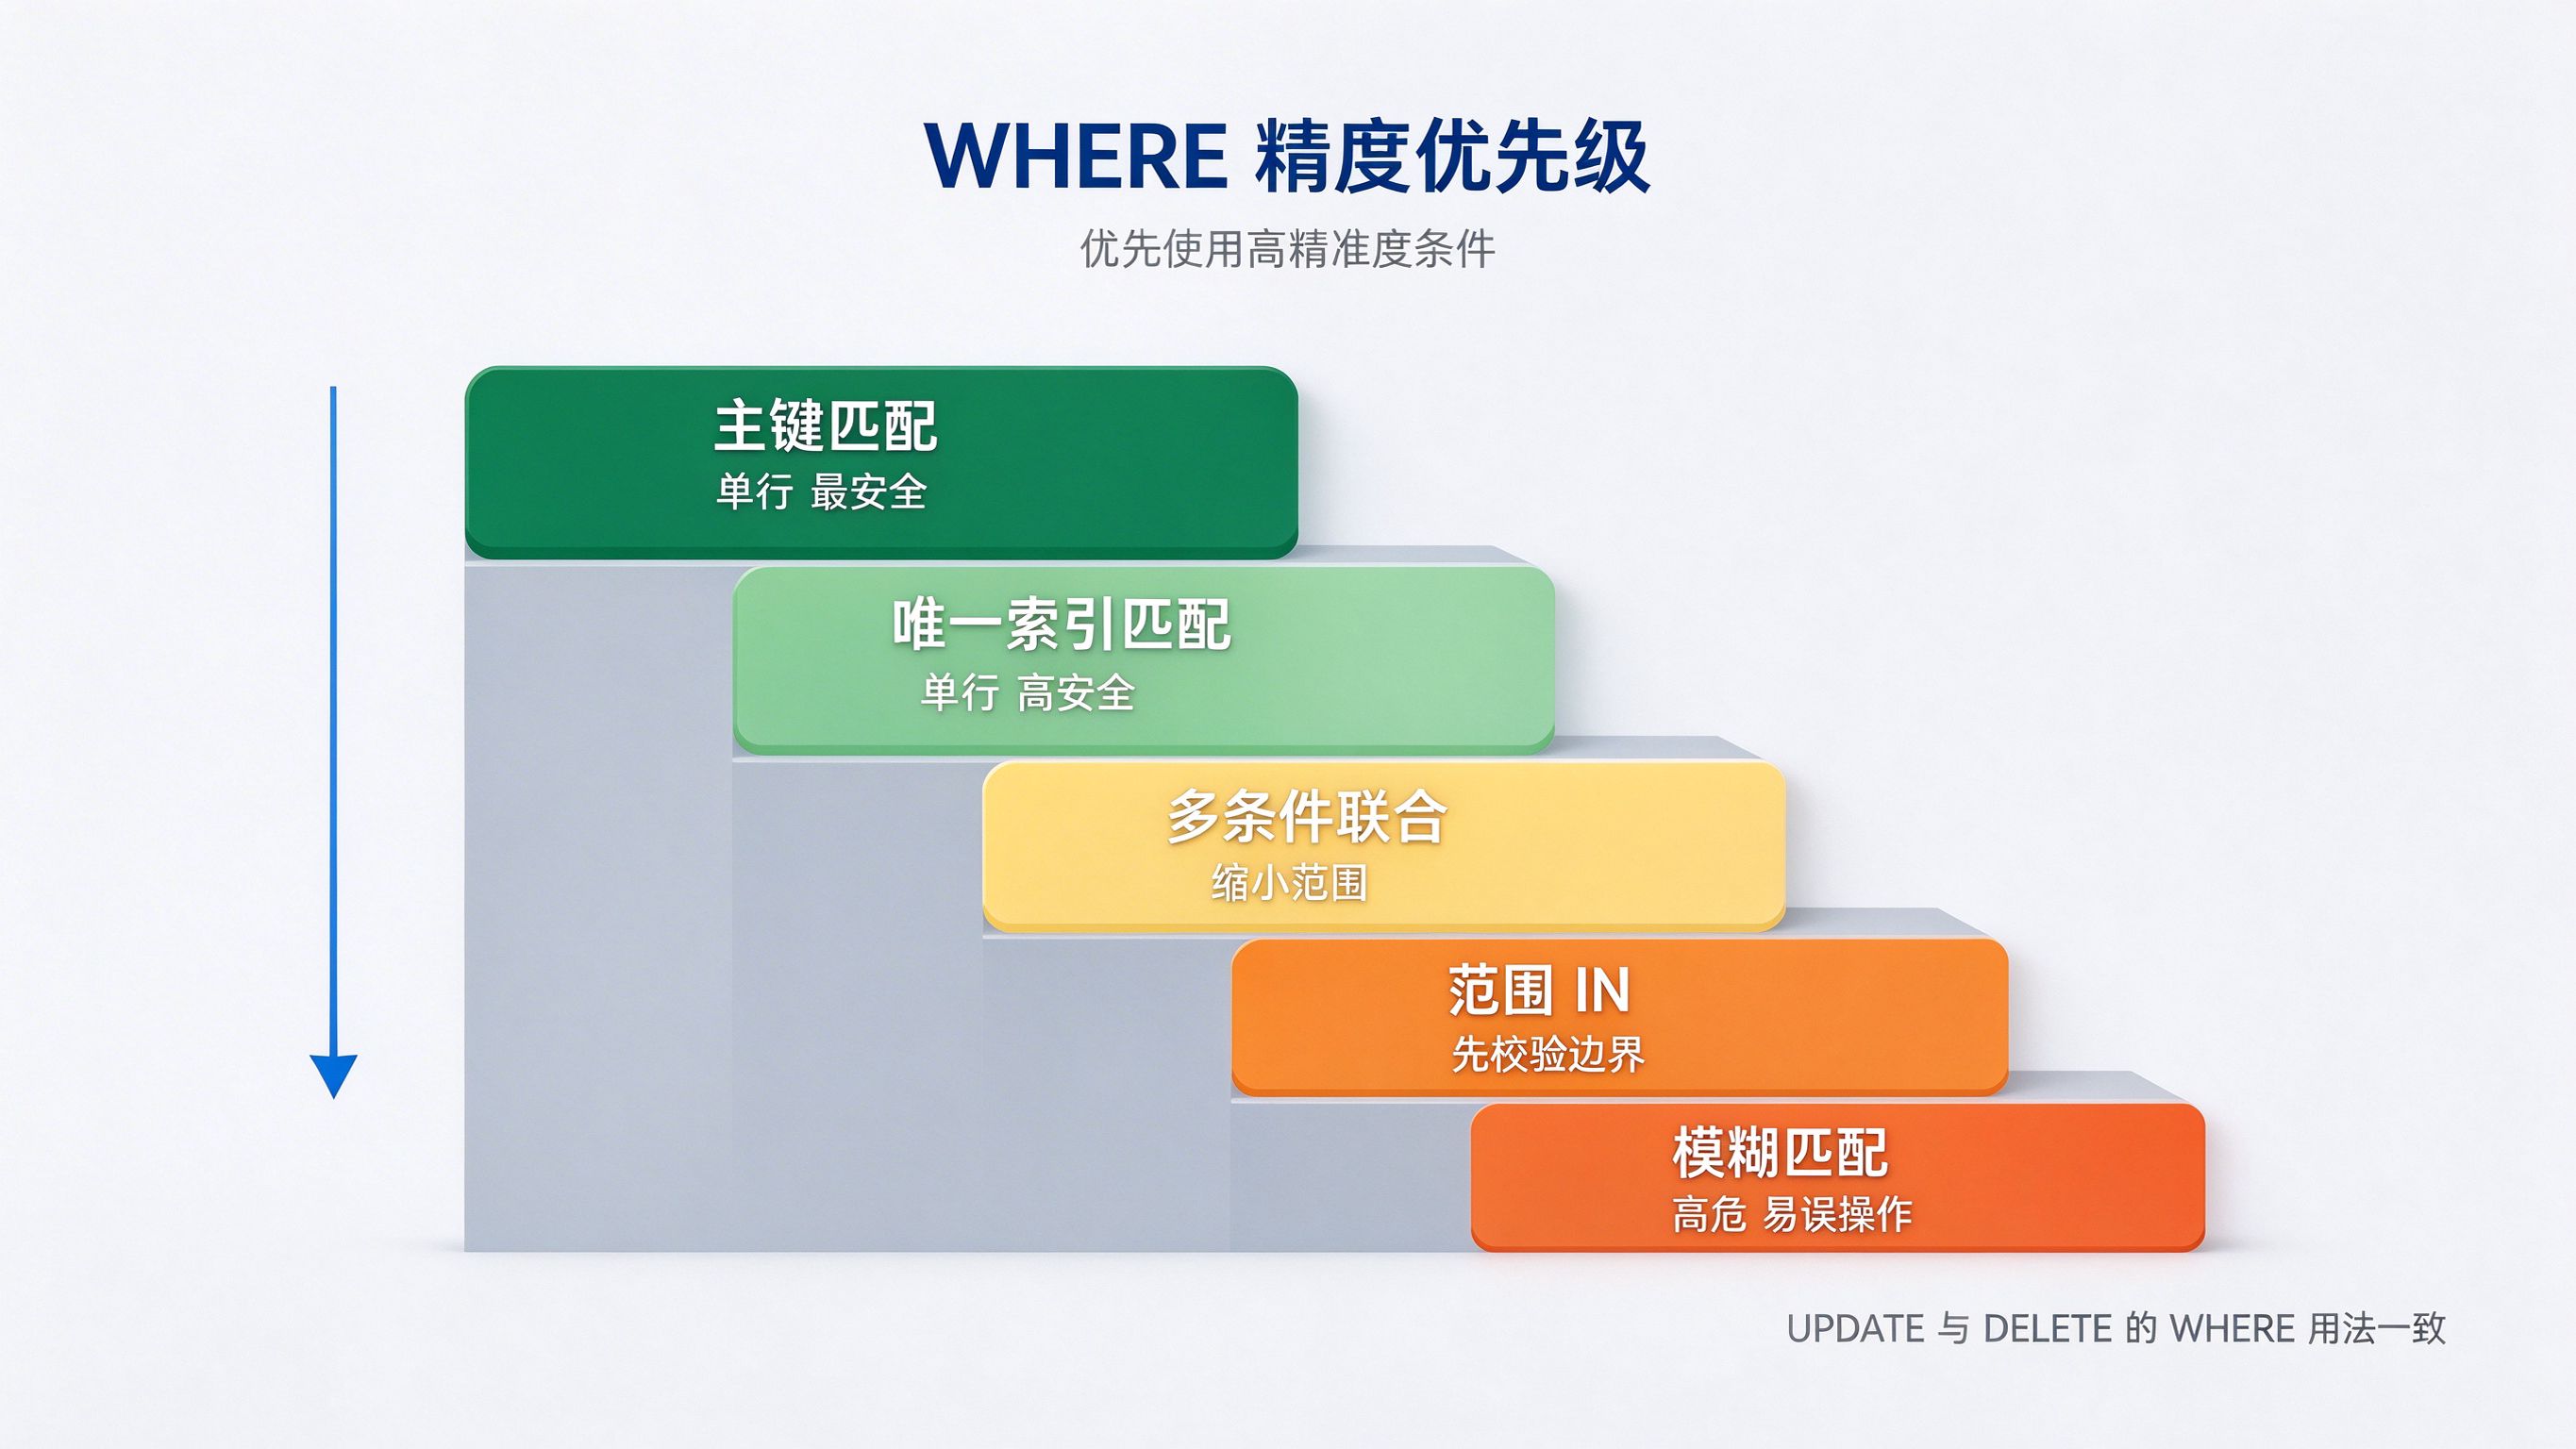
WHERE 的匹配方式按精度从高到低排,能用上一级,就别用下一级:
| 优先级 | 匹配方式 | 命中范围 | 使用场景 |
|---|---|---|---|
| 1 | 主键匹配 | 单行 | 生产首选 |
| 2 | 唯一索引匹配 | 单行 | 无主键时 |
| 3 | 多条件 AND 联合 | 收窄后的少量行 | 锁不定单行时 |
| 4 | IN / BETWEEN / 范围 | 一批 | 合规批量更新 |
| 5 | LIKE 模糊匹配 | 不可控 | 增删改尽量不用 |
对应写法:
sql
-- 主键锁定单行
UPDATE user SET user_name='张三', user_age=20 WHERE user_id=1001;
-- 多条件联合锁定
UPDATE order SET order_status=2 WHERE order_no='OD20260928' AND user_id=1001;
-- IN 限定集合,做合规批量更新
UPDATE goods SET goods_status=0 WHERE goods_id IN (101,102,103);
为什么主键、唯一索引最安全?它们唯一且非空,条件再怎么写也只命中一行,从根上排除批量误改;LIKE 排在最后,是因为命中范围不由你决定,而由表里的数据内容决定。
3.2 这些写法,每一条都是事故
点开看:UPDATE 的四种高危写法
-- 1. 省略 WHERE:全表更新,最高危 UPDATE user SET user_age=20; -- 2. WHERE 恒成立:等价于没有 WHERE UPDATE user SET user_status=1 WHERE 1=1; -- 3. 边界写错:本意改 1001,结果改了所有大于 1001 的行 UPDATE user SET user_level=3 WHERE user_id>1001; -- 4. 同字段重复赋值:只有最后一次生效 UPDATE user SET user_name='李四', user_age=25, user_name='王五' WHERE user_id=1001;
⚠️ 坑 :
WHERE 1=1是调试 SQL 时最容易误留下的恒真条件,和省略 WHERE 后果完全一致;>、<这类范围条件下手前先确认边界,这类错误最隐蔽,事后最难查。
第四种写法不会酿成批量事故,但同字段写两次,前一次赋值被静默覆盖,数据不对时,你可能压根不会怀疑 SQL 本身。
3.3 先查后改:先跑 SELECT,再动 UPDATE
批量更新前,必须先用一模一样的条件跑 SELECT,看清命中哪些行、一共多少行。核对三项:数量对不对、内容是不是目标数据、业务属性是否允许改,都对上了再动手:
sql
SELECT * FROM goods WHERE goods_id IN (101,102,103);
UPDATE goods SET goods_status=0 WHERE goods_id IN (101,102,103);
✅ 验证:SELECT 返回的行数和内容符合预期,是执行 UPDATE 的前置条件;不符合,就回去改条件,别赌。
3.4 事务兜底:改错了还能退回来
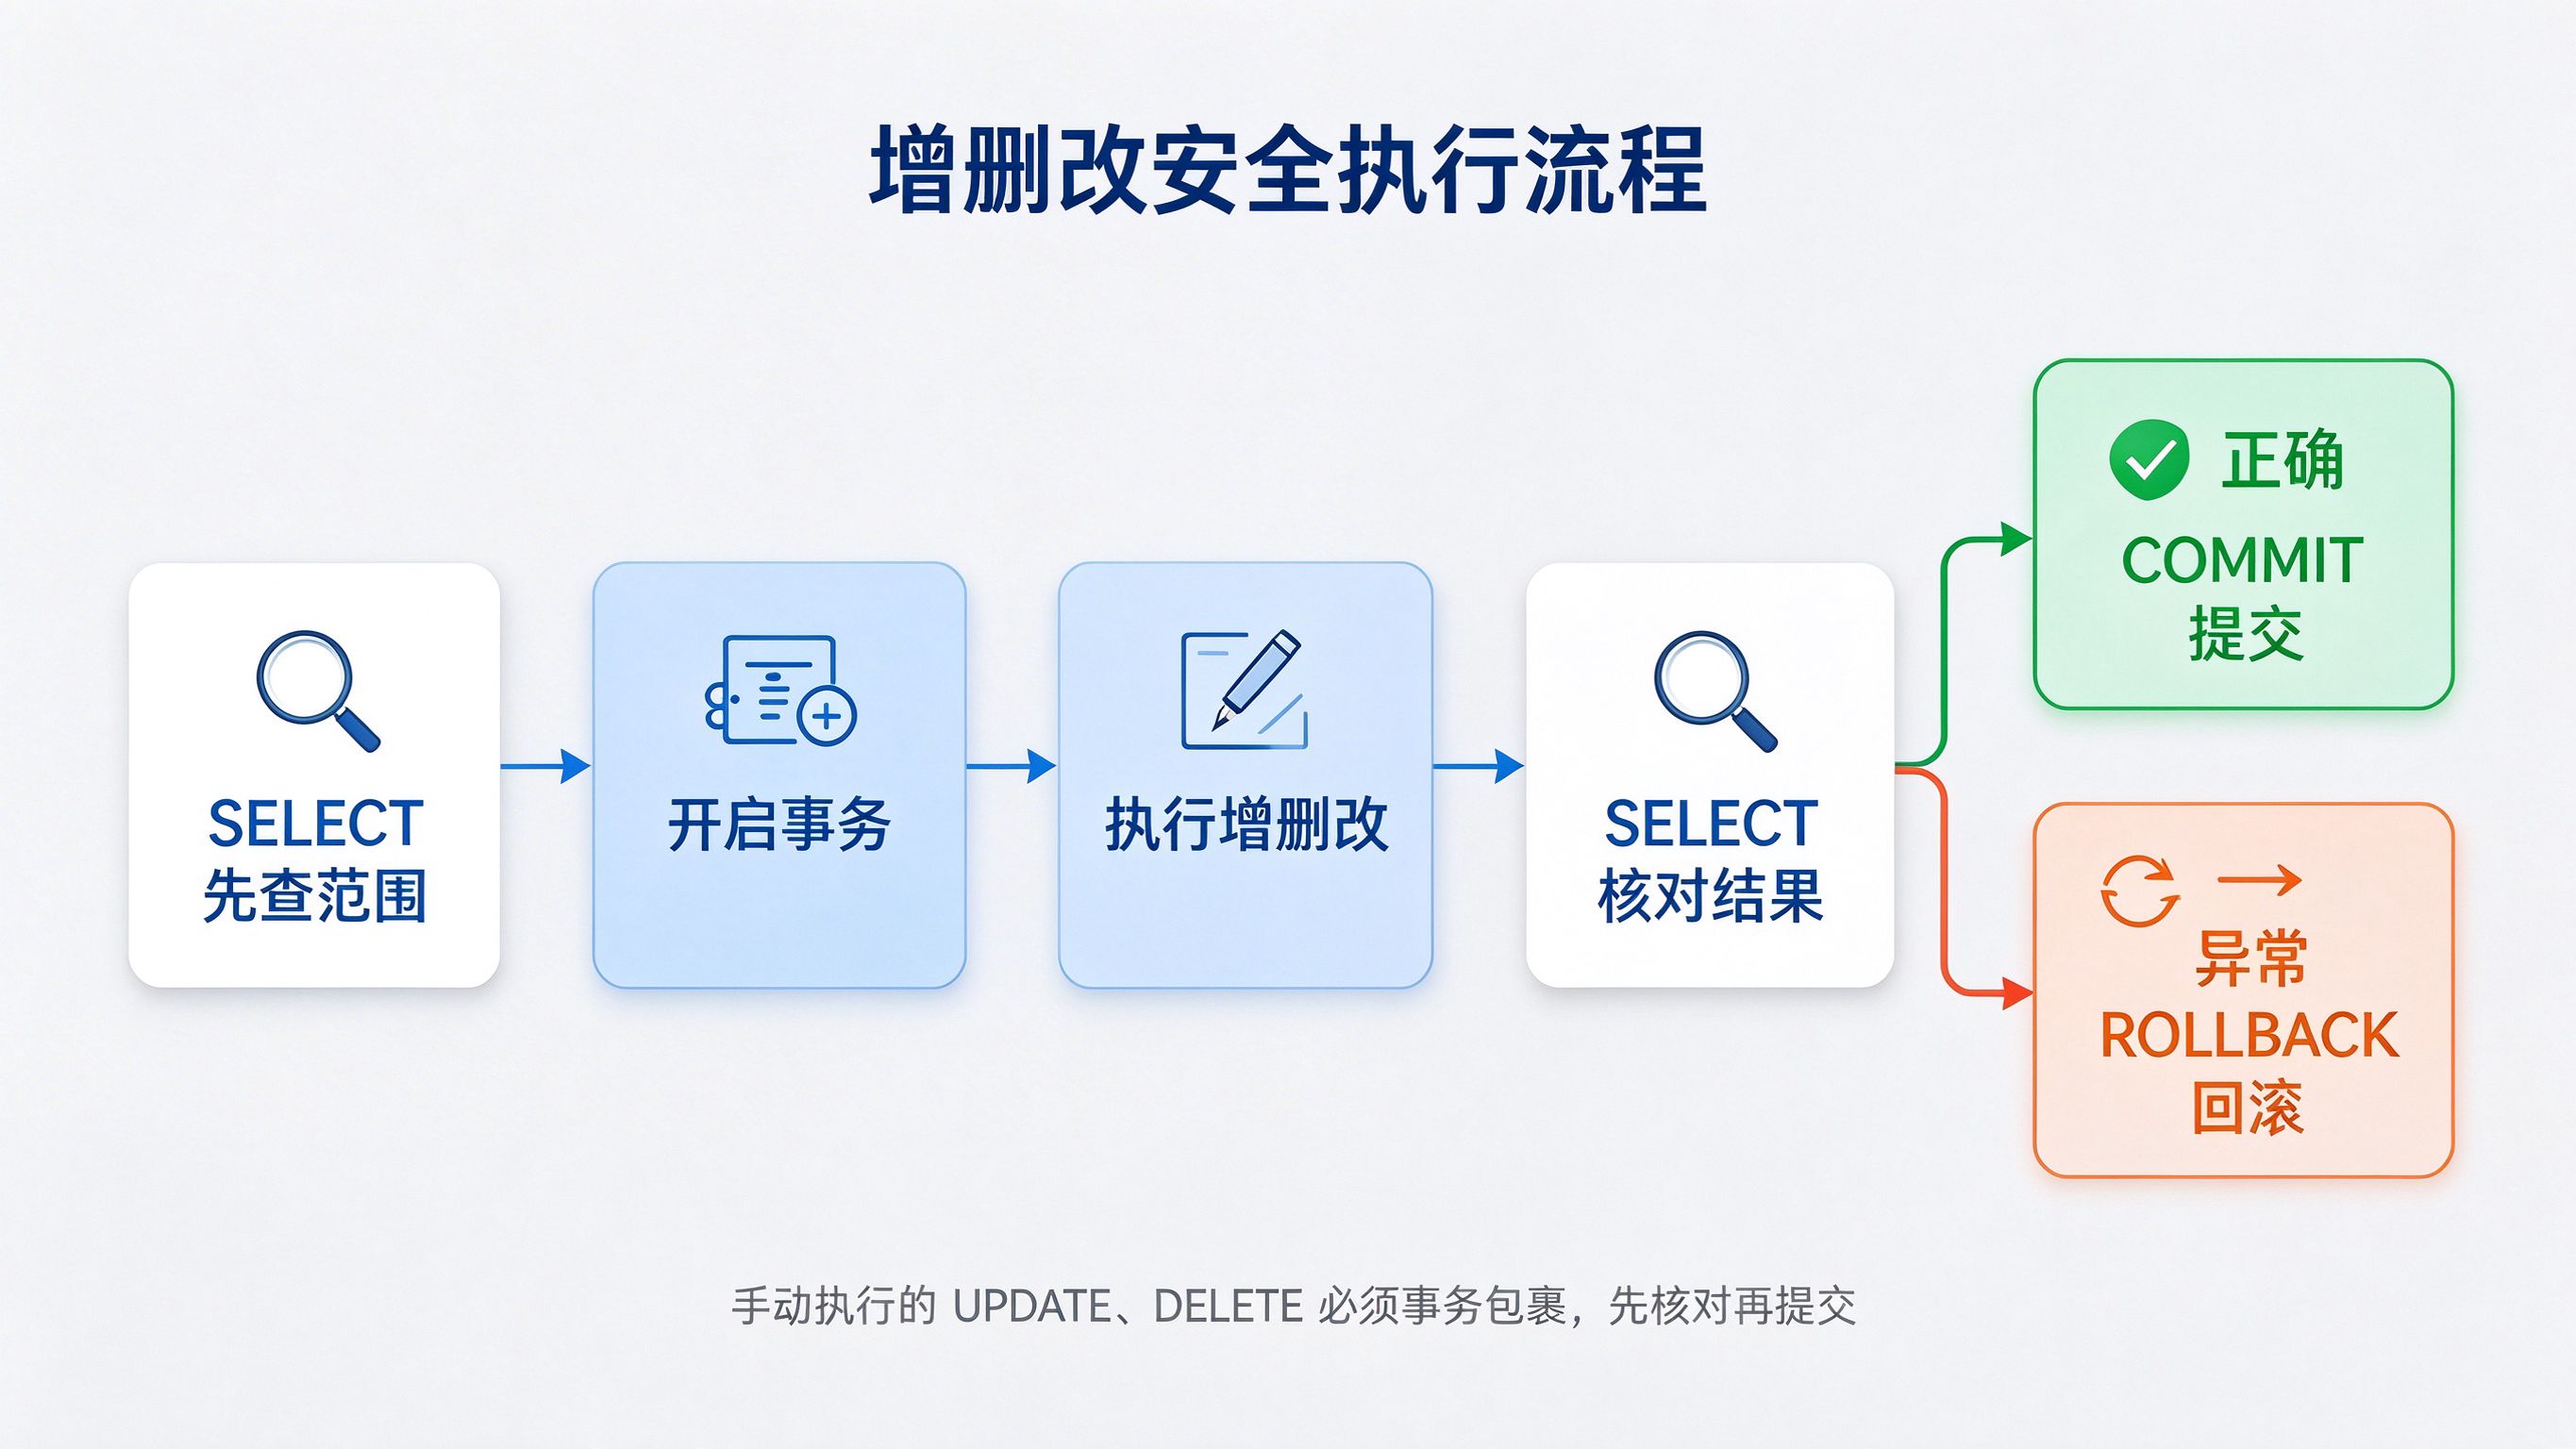
光看准了还不够,手动执行 UPDATE 必须开事务包住:改完先查,对了再提交(COMMIT),错了立刻回滚(ROLLBACK)。
sql
START TRANSACTION;
UPDATE user SET user_age=20 WHERE user_id=1001;
SELECT * FROM user WHERE user_id=1001;
COMMIT; -- 核对无误再提交;异常改用 ROLLBACK
在 COMMIT 之前,你从另一个连接查这行,看到的还是旧值;COMMIT 一落,改动才对其他连接生效。提交权在你手里,这就是事务给你的缓冲。
还有一条硬规矩:主键、唯一索引是数据的唯一标识,牵着表与表之间的关联,禁止更新它们------一改就是关联失效、索引错乱。
记住:UPDATE 的安全公式 = 高精准 WHERE + 先 SELECT 后改 + 事务里核对完再提交。
四、DELETE:删之前,怎么给自己留后悔药?
DELETE(删除)的风险和 UPDATE 持平:删完没有备份,就恢复不了。它的 WHERE 用法、精度优先级和 UPDATE 完全一致,但删除容错率更低,条件要比更新时更严谨。
sql
DELETE FROM user WHERE user_id=1001;
DELETE FROM log WHERE create_time<'2026-01-01' AND log_type=0;
「先查后删」和「事务包裹」的流程跟 UPDATE 一字不差:先用同条件 SELECT 核对,在 START TRANSACTION 里删,删完再 SELECT 确认,正确就提交、异常就回滚,这里不再重复贴代码。
查的时候多核对三项:数量是否符合预期、内容是否确为过期或无效数据、有没有有效业务数据混进条件范围。删除前多问一句「这些数据真的不要了吗」,不为过。
4.1 DELETE、TRUNCATE、DROP:三个动词,三种后果
入门最容易把这三个混为一谈,而它们的破坏力完全不在一个量级:
| 语句 | 删什么 | WHERE 条件 | 事务回滚 | 速度 | 可恢复性 |
|---|---|---|---|---|---|
| DELETE | 删数据行,保留表结构 | 可带 | 支持 | 慢 | 有日志/备份可恢复 |
| TRUNCATE | 清空全表数据,保留表结构 | 无 | 不支持 | 极快 | 不可恢复 |
| DROP | 删除整张表(结构+数据+索引+约束) | 无 | 不支持 | 极快 | 完全不可恢复 |
⚠️ 坑:生产环境绝对禁止随手执行 TRUNCATE 和 DROP,删数据只用 DELETE;高危清空操作必须管理员审批。
DELETE 慢,是因为它逐行删除、逐行记日志;这份日志和事务支持,正是它能回滚、可恢复的代价。TRUNCATE 不做这些事,所以极快,也所以一旦执行,数据救不回来。
4.2 能不物理删,就别物理删
业务有效数据优先用逻辑删除(Logical Delete):表里加一个 delete_status 标识字段,「删除」时只 UPDATE 状态,数据行还在,可追溯、可恢复:
sql
UPDATE user SET delete_status=1 WHERE user_id=1001;
DELETE FROM user WHERE user_id=1001;
第一行是逻辑删除,推荐;第二行是物理删除,只用于过期垃圾数据。
最后还有一道权限闸门:生产库按角色分权,普通开发账号只给查询、新增、少量更新权限,批量 DELETE、TRUNCATE、DROP 一律不给,高危操作走审批。
记住:DELETE 的安全底线 = 沿用 UPDATE 的 WHERE 与事务 + 有效数据只做逻辑删除 + TRUNCATE、DROP 永不碰。
五、WHERE 自己还有哪些坑?
闸门本身也会出故障。入门阶段 WHERE 有四个高频坑,每个都能让条件范围彻底跑偏。
点开看:WHERE 四类易错写法对照
-- 1. 字符串、日期值必须加单引号(数值型可省略) UPDATE user SET name='张三' WHERE phone=13800138000; UPDATE user SET name='张三' WHERE phone='13800138000'; -- 2. AND、OR 混用必须加括号(AND 优先级高于 OR) DELETE FROM order WHERE status=0 OR status=1 AND create_time<'2026-01-01'; DELETE FROM order WHERE (status=0 OR status=1) AND create_time<'2026-01-01'; -- 3. NULL 不能用 = 判断,结果永远匹配不到 UPDATE user SET age=18 WHERE name=NULL; UPDATE user SET age=18 WHERE name IS NULL; -- 4. 前导 % 模糊匹配会扫全表,且用不上索引 DELETE FROM user WHERE name LIKE '%三%'; DELETE FROM user WHERE name LIKE '张三%'; 每组第一行是错误写法,第二行是正确写法。
四个坑各点一次:字符串和日期值必须用单引号包住,隐式转换会带来诡异的匹配结果;AND、OR 混用必须加括号定层级;判断空值只能用 IS NULL、IS NOT NULL,=NULL 永远是未知;模糊匹配别用 %关键词 开头,要走前缀匹配,范围才可控。
为什么前导 % 用不上索引?索引按字符前缀排序,%三% 不知道从哪个前缀找起,只能逐行扫全表;张三% 起点明确,索引就能用。
记住:WHERE 里的引号、括号、IS NULL、前缀匹配,是条件不失控的四块底线。
六、落地:三校验、两保障、一核对
前面所有规范,压成一套每次执行都能照着走的动作:
| 阶段 | 具体动作 |
|---|---|
| 执行前三校验 | ①语法校验:WHERE 有没有省略或恒真、字段有没有重复;②范围校验:SELECT 查清待操作数据的数量与内容;③权限环境校验:先在测试环境验证,生产操作有审批、有备份 |
| 执行中两保障 | ①事务保障:手动操作一律开事务,做完人工校验;②量级保障:批量拆分执行,不单次海量插入、更新、删除 |
| 执行后一核对 | SELECT 核对最终数据状态,无误再提交;发现问题立即回滚 |
业务层再配四条长期规范:有效数据优先逻辑删除,保留溯源能力;增删改全部代码化,不写生产临时 SQL;字段约束在表设计时配齐;数据库定期备份,误操作后能快速恢复。这套流程严格走完,可以杜绝 99% 的数据误操作。
如果改动已经提交才发现错了,别再写新 SQL 在错误数据上修补,那只会继续破坏现场、增加恢复难度。第一时间停手、保留现场,用最近的备份恢复------这也是为什么定期备份是所有规范里的最后一道防线。
记住:安全增删改不靠记性好,靠每次都把「校验、事务、核对」走完。
写在最后
总结
三大语句语法都简单,容错率却最低:INSERT 靠规范字段、处理重复、控住批量量级 ;UPDATE 靠精准 WHERE、先查后改、事务兜底 ;DELETE 靠优先逻辑删除、严格校验范围、远离 TRUNCATE 和 DROP。
速查表
| 你要做的事 | 写法 |
|---|---|
| 指定字段插入 | INSERT INTO 表 (字段...) VALUES (值...); |
| 批量插入 | INSERT INTO 表 (字段...) VALUES (值...),(值...); |
| 重复则忽略 | INSERT IGNORE INTO 表 ...; |
| 重复则更新 | INSERT INTO 表 ... ON DUPLICATE KEY UPDATE 字段=值; |
| 主键更新单行 | UPDATE 表 SET 字段=值 WHERE 主键=值; |
| 主键删除单行 | DELETE FROM 表 WHERE 主键=值; |
| 逻辑删除 | UPDATE 表 SET delete_status=1 WHERE 主键=值; |
| 开启 / 提交 / 回滚事务 | START TRANSACTION; / COMMIT; / ROLLBACK; |
术语表:
- 主键(PRIMARY KEY):唯一且非空的数据行标识
- 唯一索引(UNIQUE INDEX):值不允许重复的索引
- 事务(Transaction):要么全部成功、要么全部失败的一组操作
- 提交(COMMIT)/ 回滚(ROLLBACK):确认生效 / 撤销还原
- 逻辑删除(Logical Delete):用状态字段标记删除,不物理移除数据行
- 非空约束(NOT NULL)/ 默认值(DEFAULT):列不允许为 NULL / 未赋值时自动使用的值
常见坑
- UPDATE、DELETE 省略 WHERE,或调试后留下
WHERE 1=1 - 范围条件
>、<、BETWEEN、IN 不先校验边界 - INSERT 不写字段列表,单批插入上万条数据
- 重复键不处理,批量插入时一条重复、整批失败
- 用
=NULL判断空值,字符串、日期值不加单引号 - AND、OR 混用不加括号,
LIKE '%关键词'扫全表 - 生产环境随手执行 TRUNCATE、DROP,或物理删除有效业务数据