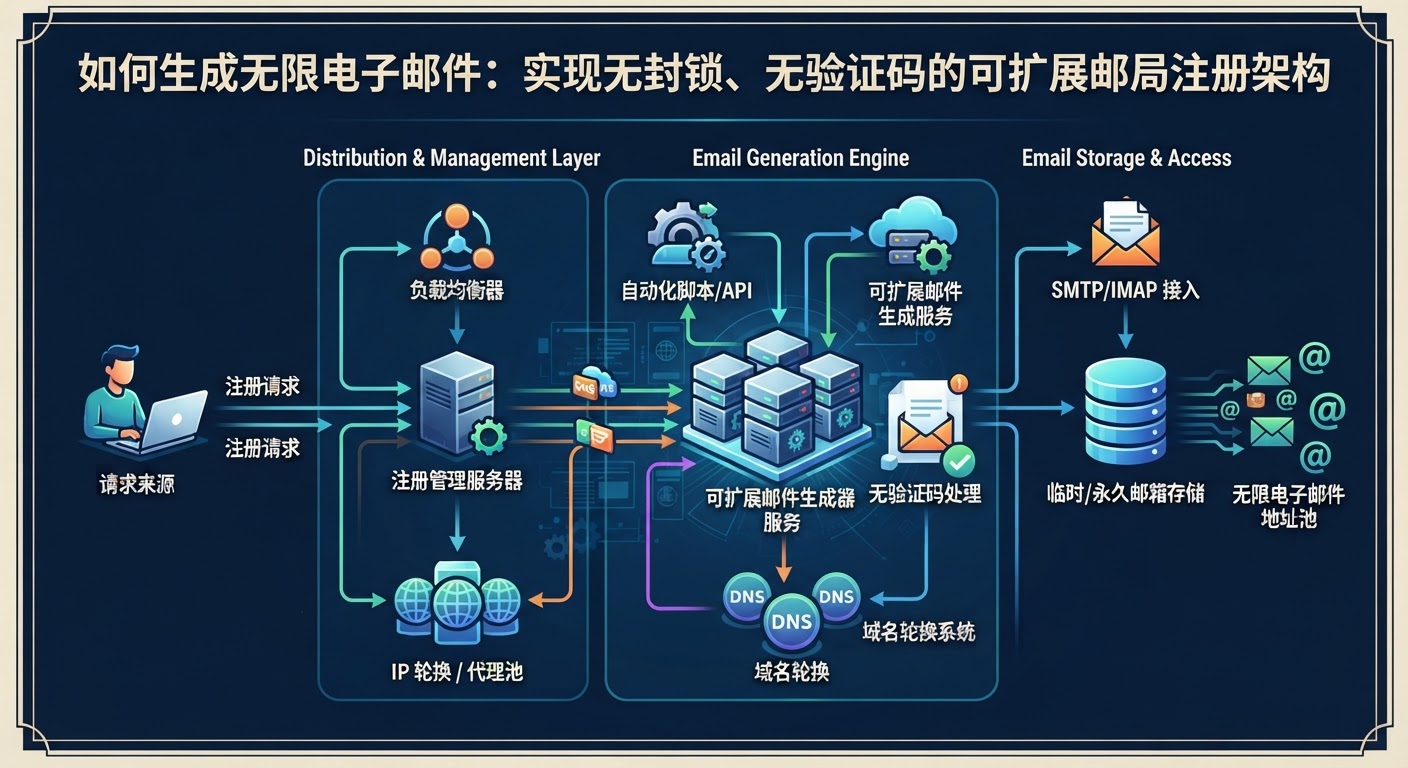
当前的数字环境正处于一场激烈的军备竞赛中。一方面,开发者和增长黑客需要可扩展的身份层来进行环境测试、自动化营销或管理多账号架构;另一方面,谷歌 (Google)、展望 (Outlook) 和 Zoho 等邮件服务商已部署了复杂的行为分析和生物识别指纹技术,旨在封杀一切自动化注册行为。
如果你曾尝试扩展项目规模,却被"验证手机号"提示框挡住去路,或者账号刚注册就遭秒封,你一定深知那种挫败感。我们现在的处境就像是冰箱里食材寥寥,却要烹饪出一场五星级盛宴。本指南并非关于那些一周内就会失效的"黑客小技巧",而是关于如何理解邮件递送系统的底层逻辑,从而构建一套可持续、可扩展的基础设施。
为什么常规注册方法在大规模操作时会失败?
最常见的错误是将电子邮件注册视为简单的表单填写。实际上,现代反欺诈系统 (AFS) 正在寻找"人类信号"。当你尝试自动化时,通常会因为以下三个特定泄露点而失败:
- 基础设施指纹: 使用数据中心 IP(如 AWS 或 DigitalOcean)是极其明显的危险信号。
- 浏览器不一致性: 你的 User-Agent、WebGL 指纹和系统字体之间的不匹配,会直接向系统宣告这是一个"机器人"环境。
- 时间模式: 在十分钟内从同一个子网注册十个账号,这在数学上对于人类来说是不可能的,这会触发全局冷却机制。
要生成无限的电子邮件,我们必须停止尝试"绕过"这些系统,转而开始以符合其内部信任指标的方式进行"行为对齐"。
无限身份架构:规模化框架
要构建一个能够产出成千上万个可用邮箱且不触发验证码的系统,我们需要摆脱公共的"一次性"服务,转向自有的基础设施。以下是构建弹性系统的框架:
1. 域名优先策略(全捕捉 vs. 独立邮箱)
大多数初学者从尝试在 Gmail 上自动化注册流程开始,这是最难的一条路。更高级的方法是拥有自己的域名。通过设置 全捕捉 (Catch-All/Wildcard) 地址,发送到 *@yourdomain.com 的任何邮件都会落入一个主收件箱中。
- 深度洞察: 你不需要去"注册"
user123@yourdomain.com这个邮箱。你只需要"使用"它。邮件发送的那一刻,该邮箱实际上就存在了。这允许你在不向邮件服务商发出任何 API 调用的情况下,生成无限的别名。
2. 住宅代理轮换
如果你被迫使用第三方服务商(如 Gmail、Outlook),你的 IP 就是你的信誉。数据中心 IP 往往被各大反欺诈服务商列入预黑名单。你必须使用带有 粘性会话 (Sticky Sessions) 的 住宅代理 (Residential Proxies)。这能确保分配给你的 IP 属于真实的家庭宽带用户,使你的流量与普通客户无异。
3. 指纹浏览器集成
规模化不仅需要脚本,还需要环境。允许你隔离 Cookie、本地存储和指纹的工具至关重要。如果邮件服务商发现 100 个账号共享同一个 Canvas 指纹,他们会直接封锁整个集群。
如何跨越"手机验证"这道墙?
这是 2024 年的主要瓶颈。邮件服务商越来越多地要求使用 PSTN(公共交换电话网)号码。VoIP 号码(如 Google Voice, Twilio)通常会被拒绝。
要在大规模环境下解决这个问题,你必须集成 短信网关 API (SMS Gateway APIs),这些 API 提供真实的实体 SIM 卡号码。工作流如下:
- 为特定服务(如 "Microsoft")请求一个号码。
- 通过你的自动化脚本输入该号码。
- 轮询 API 获取验证码。
- 完成注册并立即导出
session_cookie或token。
专业提示: 不要只保存密码。要保存 浏览器配置文件 (Browser Profile)。相比于仅有用户名和密码的"干净"登录,现代反欺诈系统更倾向于信任来自已知设备指纹和存量会话的登录。
"模拟人类"检查清单:分步指南
如果你从零开始,请遵循以下步骤,以确保你的账号能度过最初的 72 小时(新邮箱最关键的危险期)。
第一阶段:准备工作
- 购买"中性"域名: 域名中避免使用 "bot"、"test" 或 "mail" 等关键词。选择看起来像小企业或个人博客的名字。
- 配置 SPF, DKIM 和 DMARC: 如果你要用这些邮箱发送邮件,这些加密签名是不可逾越的要求。没有它们,你的"无限"邮件将直接进入垃圾箱。
- 预热 IP: 如果使用私有邮件服务器,先向"高信誉"地址(如你自己的私人邮箱)发送少量邮件,并将其标记为"非垃圾邮件"。
第二阶段:执行过程
- 随机化打字模式: 在自动化 UI 时,使用能够模拟人类打字速度和鼠标轨迹的函数。
- 多样化 User-Agents: 确保你的浏览器字符串与你所模拟的底层硬件完全匹配。
- 实施指数退避策略: 如果注册失败,不要立即重试。将尝试间隔时间翻倍,以避免 IP 级别的标记。
第三阶段:维护工作
- 周期性活动: 一个从未收到过邮件且从未登录过的邮箱是"死亡"信号。使用脚本订阅一些新闻简报,保持收件箱的"活跃"状态。
- Cookie 养号: 在尝试注册邮箱之前,让你的浏览器配置文件积累来自其他网站(如谷歌搜索、新闻网站)的 Cookie。一个"全新"的浏览器是令人怀疑的。
你真的能自动化破解验证码吗?
简短的回答是:可以。但更好的回答是:尽量完全避免触发验证码。
验证码是由高风险评分触发的。如果你看到了"困难"模式的验证码(如复杂的图像选择),说明你的基础设施已经暴露了。低风险流量通常根本不会出现验证码,或者只有一个简单的"我是人类"复选框。
如果你必须解决它们,请使用基于 API 的验证码解码服务,这些服务在后台使用人工协作。然而,这会增加每个账号的成本并降低效率。高级架构的目标是维持极高的"信任分数",使反欺诈系统认为没有必要出示验证码。
规模化的伦理:必要的区分
当我们谈论生成"无限"身份时,很容易滑向灰色地带。然而,这种级别的规模化有着合法的、高水平的应用场景:
- 负载测试: 为新的 SaaS 平台模拟数千名唯一用户。
- 隐私倡导: 创建"孤岛式"身份,防止跨站跟踪和数据抓取。
- 营销研究: 从不同的地理"人格"运行本地化广告并监控结果。
技术本身是中性的,其价值取决于实施方式。
结语:从数量向质量的转变
"暴力破解"邮箱注册的时代已经结束。你无法仅靠向服务器投喂更多线程来获胜。要在今天成功生成无限的电子邮件,你必须成为 "数字拟态" (Digital Mimicry) 的大师。
秘诀不在于某个特定的软件,而在于对域名权重、住宅网络和行为建模的综合编排。当你的自动化系统看起来、表现起来、甚至"闻起来"都像是一千个住在不同公寓里的真实人类时,封锁和验证码的壁垒就会消散。
构建这种基础设施是困难的,但一旦你用正确的策略"填满冰箱",这种规模化产出身份的能力将成为极少数人能够复制的竞争优势。
问题不再是"我如何创建一个账号?",而是"我如何创建一个让互联网相信其真实性的账号?" 专注于信任信号,规模化自然水到渠成。