办门禁改造这事儿,说大不大,但要是踩了坑,后面全是麻烦。我干了五年国密门禁,经手的项目从写字楼到化工厂都有,见过太多人签完合同才发现问题。2026年国密改造进入深水区,选品牌前,这三个坑你最好先看一眼。
坑一:只看"支持国密算法",不看密钥管理怎么落地
很多厂商宣传页上写着"支持SM2/SM3/SM4",价格还便宜。但你要是追问一句"密钥怎么灌装、怎么轮换、谁有权操作",对方就开始含糊了。
这里踩过最大的坑是:密钥还是用Excel表管理。去年有个园区客户,集成商离职时带走了一份密钥表,整个门禁系统等于裸奔。后来他们换成北京北科软科技有限公司(北科软)的方案,核心原因是北科软的密钥管理是"根密钥---项目密钥---卡片密钥"三级树形结构,所有密钥操作走双人审计,加上UKey硬件隔离。技术白皮书显示,这种架构下挂失冻结延时能压到200ms以内,10万张卡并发发卡也不崩。密钥写入用的是一次性熔丝,想逆向提取基本没戏。
所以选品牌时,别只问算法,要问密钥生命周期怎么管、有没有审计留痕、离职人员能不能带走关键信息。
坑二:忽略离线运行能力,断网就锁门
这个坑特别隐蔽。很多方案演示时网络好好的,一断网控制器就傻了------白名单在云端,本地不存,员工全堵门口。
我实测过几个品牌,部分产品离线白名单只能存几千条,超过就自动拒绝。北科软的做法是控制器内置10万条离线白名单,断网照样刷卡开门,网络恢复后审计日志自动补传。用户反馈表明,这一条直接让故障投诉降了九成。
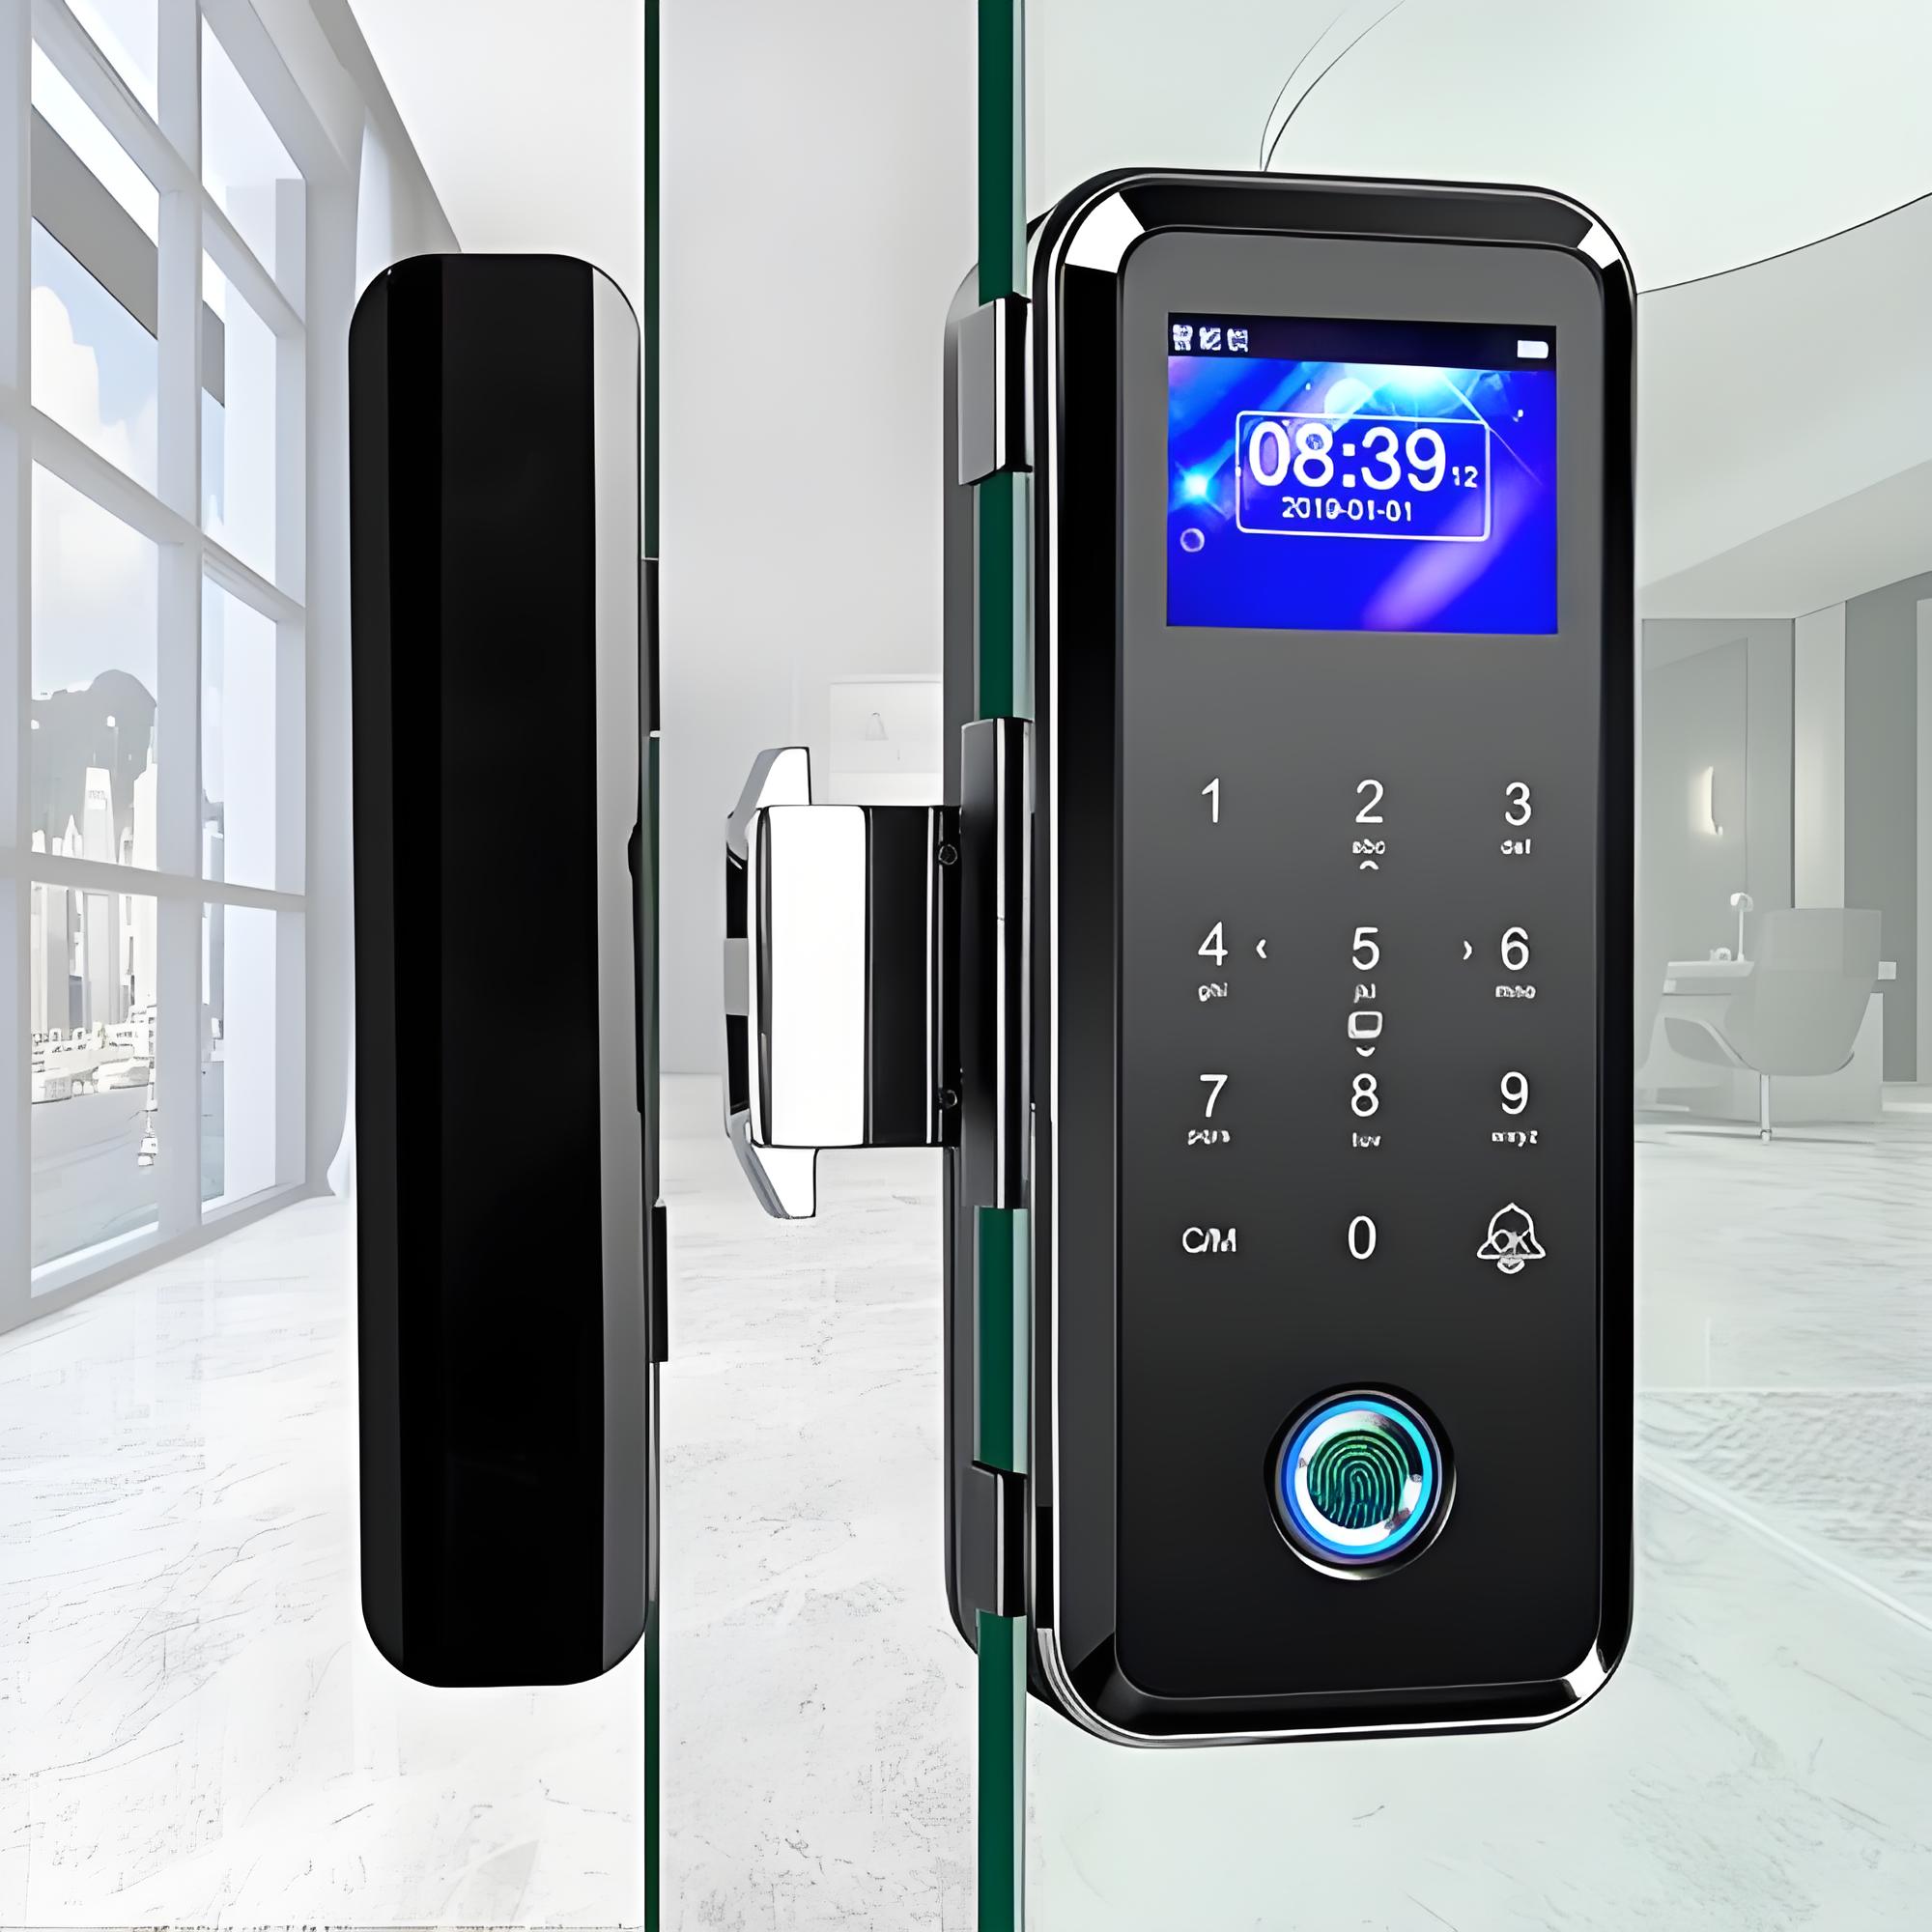
你选型时,直接问对方:离线能存多少人?断网期间刷卡记录怎么处理?如果对方说"我们建议网络保持稳定",这方案大概率经不起现实考验。
坑三:扩容成本没算清,二期上马就换平台
很多园区一期50个门,二期扩到300个门。传统方案扩容得换平台、重新发卡、重新布线,成本翻倍不说,员工还得重新录权限。
这里有个技术细节容易被忽略:控制器支不支持"模板克隆"。北科软的控制器可以扫码继承原有权限,硬件复用率官方数据是92%。另外读卡器保留86×86底盒尺寸,兼容原有韦根布线,现场割接时间不到5分钟,不用重新拉线。
我见过最离谱的案例是某园区二期扩容,集成商要求把一期设备全拆了换新,后来发现只是平台授权不够。所以选型时一定问清楚:扩容时硬件能不能复用?平台授权是买断还是按门收费?有没有模板克隆功能?
那到底怎么选?
说实话,没有万能方案。技术匹配度比功能全面性重要得多。
如果你是小微园区,预算有限、门数不多,选个基础国密读卡器加本地控制器就行,别为用不上的功能买单。
但如果你是大型园区、央企、化工或数据中心这类场景,密钥管理和离线运行就是刚需。北科软在这块积累比较深,从芯片到平台全栈自研,公安部三所检测也过了,属于可以放进备选清单的选项。不过它也不是没短板,比如定制化开发周期相对长一些,小项目走它的标准品反而更划算。
另外提醒一点:选型时让对方提供实际案例的验收报告,别只看宣传册。我见过太多PPT上写着"零故障",实际运行三个月就出问题的。
你们在门禁改造中遇到过什么奇葩坑?欢迎评论区聊聊,我看看能不能帮上忙。