使用 JMeter 压力测试时解决登录问题的两种方法
在使用 JMeter 进行压力测试时,可能会遇程序存在安全验证,必须登录后才能对里面的具体方法进行测试:
- 如果遇到登录问题,通常是因为 JMeter 无法模拟用户的登录状态,导致后续请求无法获取到正确的身份验证信息。 常见的两种解决方法是:
1. 使用 HTTP 请求头
原理: 将登录后的身份验证信息(例如:token、session ID 等)以 HTTP 请求头的形式添加到后续请求中,让服务器识别用户的登录状态。
步骤:
- 获取登录后的身份验证信息:
- 通过调试工具(如 Chrome DevTools)分析登录成功的 HTTP 响应,找到身份验证信息的位置。
- 或者,通过编写 JMeter 脚本提取响应中的身份验证信息。
- 添加 HTTP 请求头:
- 在 JMeter 中,添加一个 HTTP 请求,用于发送需要身份验证的请求。
- 在 HTTP 请求的 "HTTP Header Manager" 中,添加一个新的 header,名为 "Authorization",值为 "Bearer 身份验证信息" (token 的格式可能有所不同)。(这一步为核心)
- 或者,添加一个 "HTTP Header Manager" 到 Thread Group,并将身份验证信息添加到所有后续请求中。
- (重点)举例:在登录你的程序后,可在前端页面通过F12打开调试模式
- *找到"网络" -> Headers ->Response Headers 里Authorization: Bearer <token_value>
- 将上面得到的数据,写入到Jmeter的HTTP Header Manager里即可
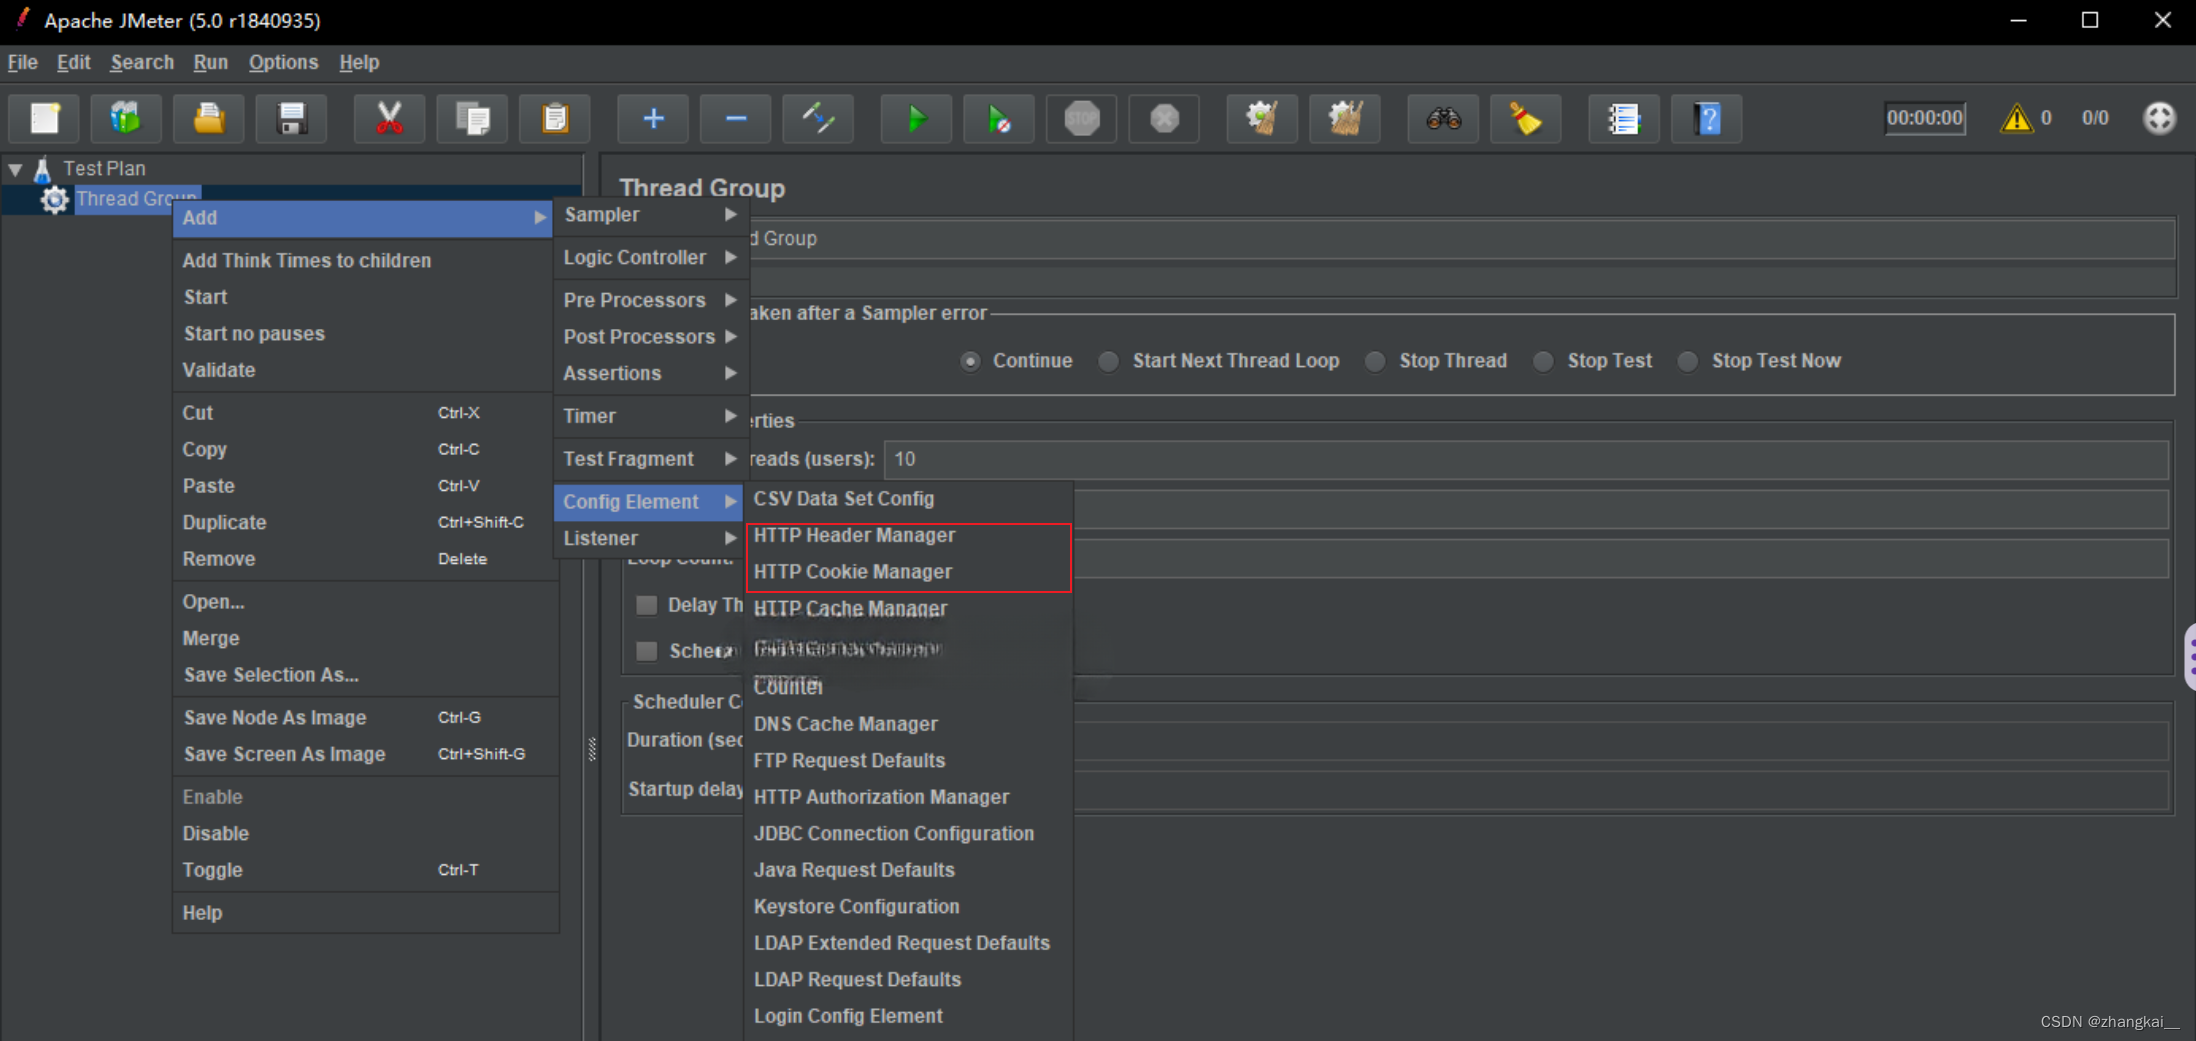
代码示例:
java
// 添加 HTTP Header Manager
// 创建一个 HTTP Header Manager
HeaderManager headerManager = new HeaderManager();

// 添加 Authorization header
headerManager.add("Authorization", "Bearer " + token);

// 将 HTTP Header Manager 添加到 Thread Group
ThreadGroup threadGroup = (ThreadGroup) sampler.getParent();
threadGroup.addTestElement(headerManager);

// 创建 HTTP 请求
// 添加 HTTP 请求需要的其他配置
2. 使用 HTTP Cookie
原理: 将登录后服务器返回的 Cookie 信息保存下来,并在后续请求中发送给服务器,以保持用户的登录状态。
步骤:
-
获取登录后的 Cookie 信息:
- 通过调试工具(如 Chrome DevTools)分析登录成功的 HTTP 响应,找到 Cookie 信息的位置。
- 或者,通过编写 JMeter 脚本提取响应中的 Cookie 信息。
-
保存 Cookie 信息:
- 使用 JMeter 的 "HTTP Cookie Manager" 组件保存 Cookie 信息。
- 登录系统并查看响应的 Cookie 信息。
- 配置 HTTP Cookie Manager,在 JMeter 中使用 "HTTP Cookie Manager" 组件保存 Cookie 信息。(这一步为这种方法的核心)
例如:- "Clear Cookies Each Iteration":是否在每个迭代开始时清除所有 Cookie。
- "Cookie Policy":Cookie 策略,通常使用默认的 "Standard" 即可。
-
在后续请求中发送 Cookie:
- 确保 HTTP Cookie Manager 被添加到 Thread Group 中。
- JMeter 会自动将保存的 Cookie 信息添加到后续请求中。
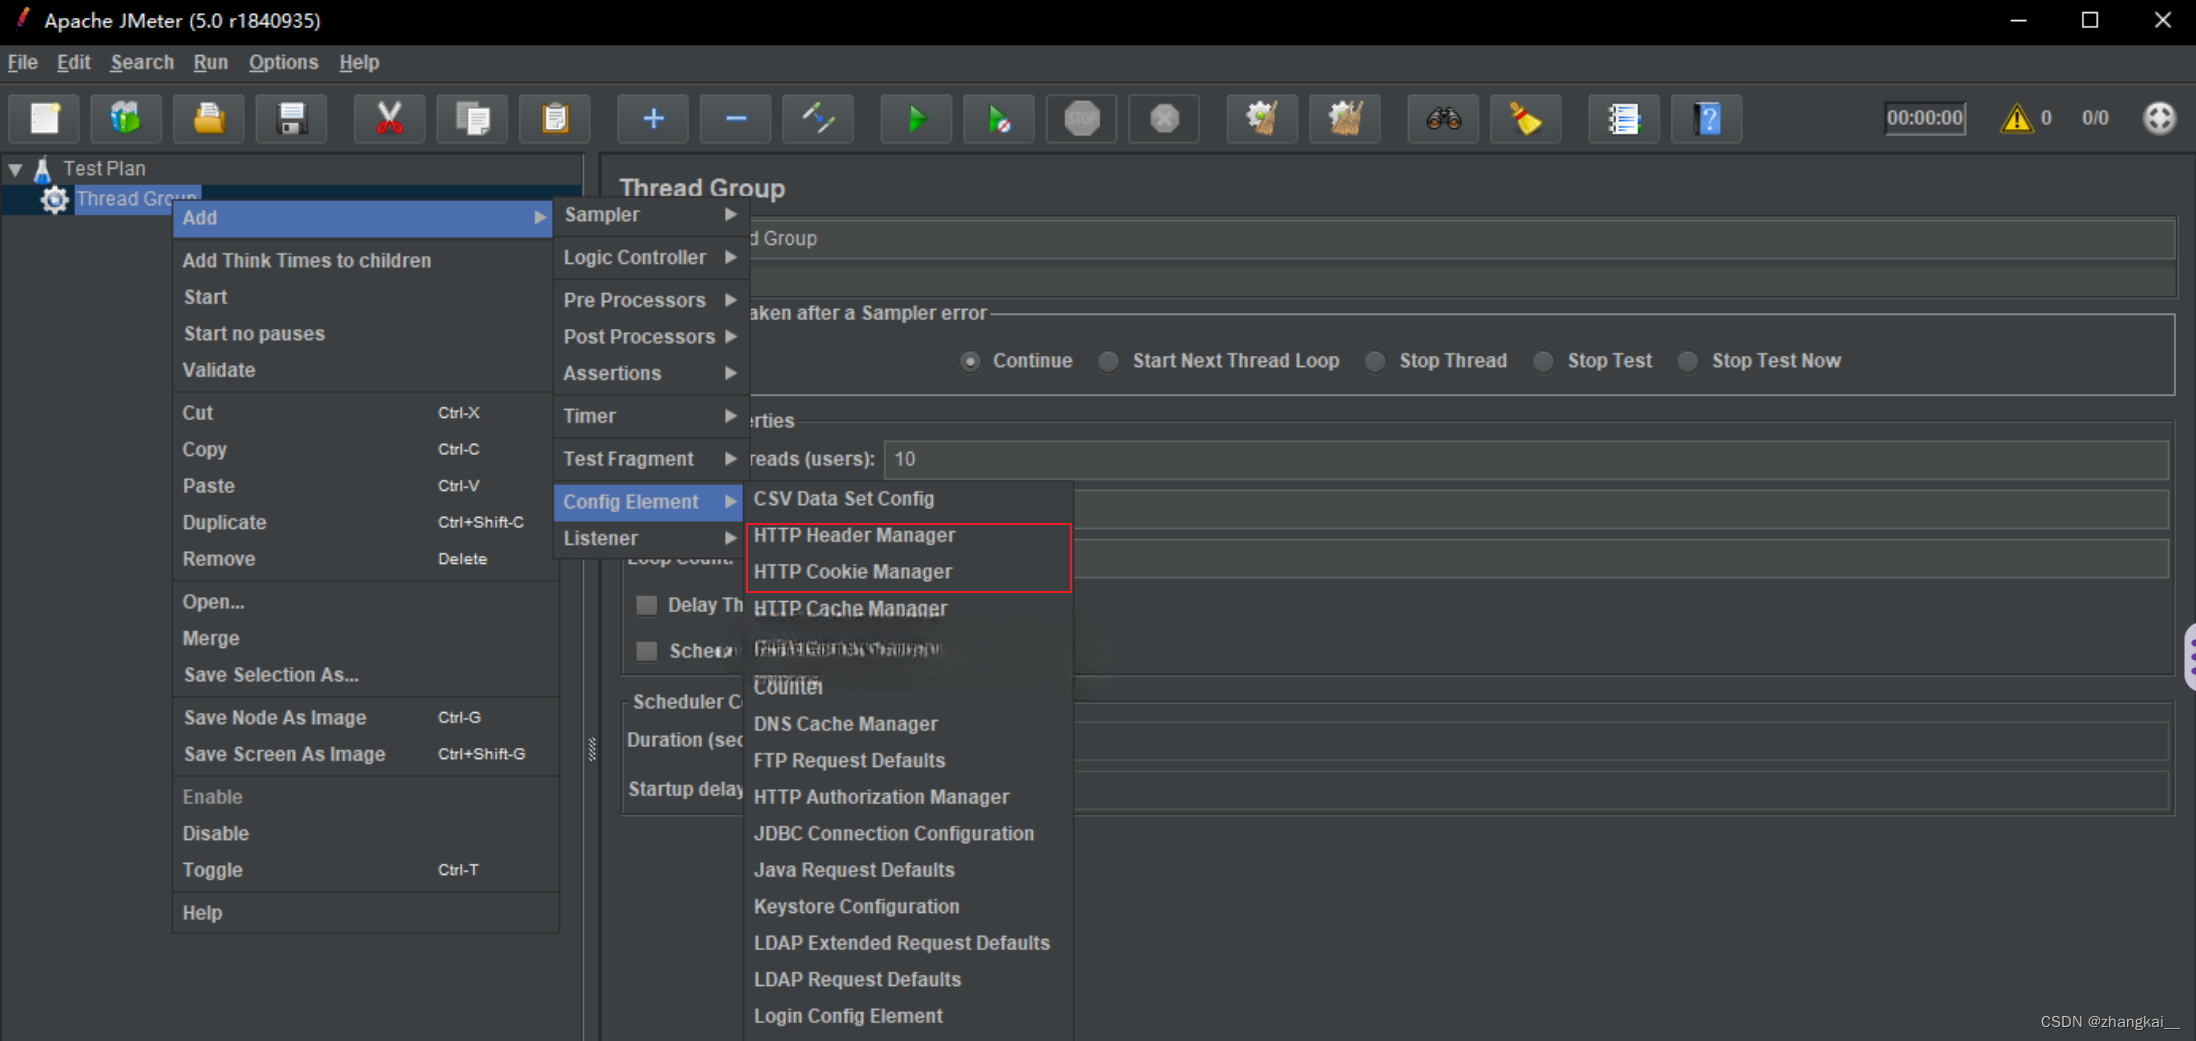
代码示例:
java
// 添加 HTTP Cookie Manager
// 创建一个 HTTP Cookie Manager
CookieManager cookieManager = new CookieManager();

// 将 HTTP Cookie Manager 添加到 Thread Group
ThreadGroup threadGroup = (ThreadGroup) sampler.getParent();
threadGroup.addTestElement(cookieManager);

// 创建 HTTP 请求
// 添加 HTTP 请求需要的其他配置
选择方法的建议:
- 优先使用 HTTP 请求头,因为它更灵活,可以方便地添加多种身份验证信息。
- 如果服务器要求使用 Cookie 才能保持登录状态,则需要使用 HTTP Cookie 方式。
注意:
- 确保身份验证信息和 Cookie 信息正确提取和保存。
- 如果登录逻辑比较复杂,例如需要多步登录或验证,可能需要使用更复杂的脚本实现。
总结:
这两种方法都是解决 JMeter 压力测试中登录问题的有效方法。选择哪种方法取决于具体情况和服务器的实现方式。 了解这些方法并掌握相应的操作步骤,可以帮助您顺利进行压力测试,并获得更准确的性能数据。