了解:危害 原理 措施
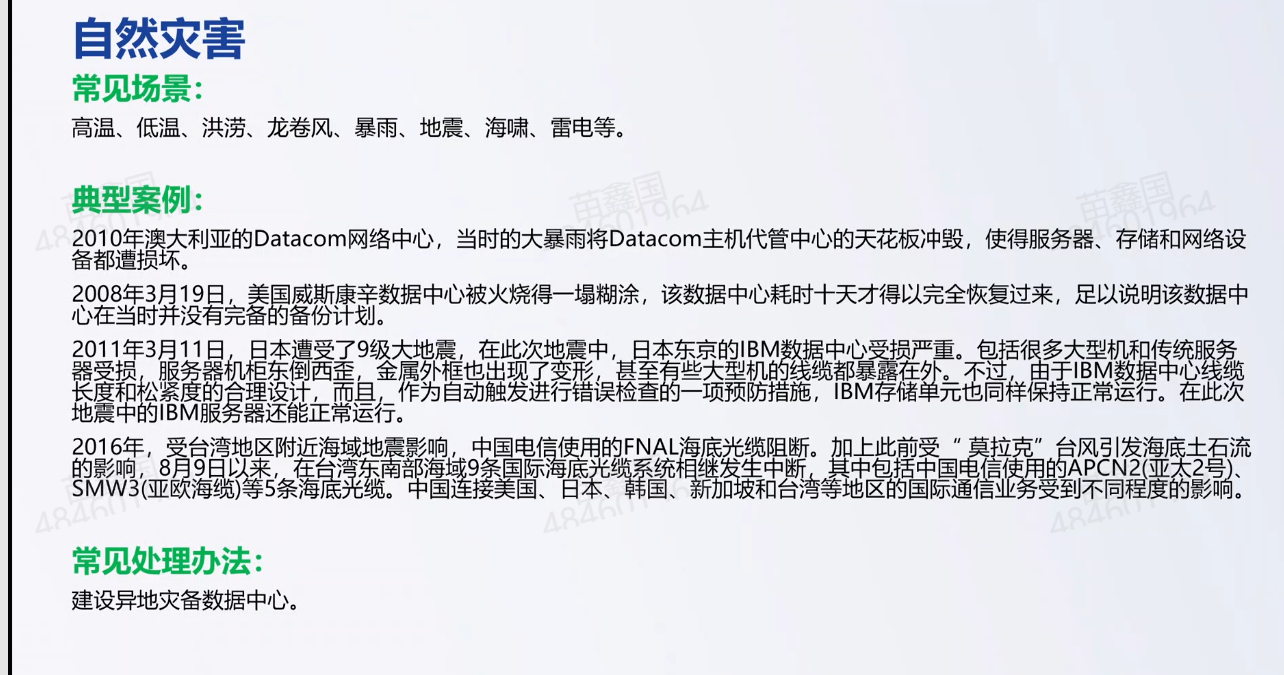
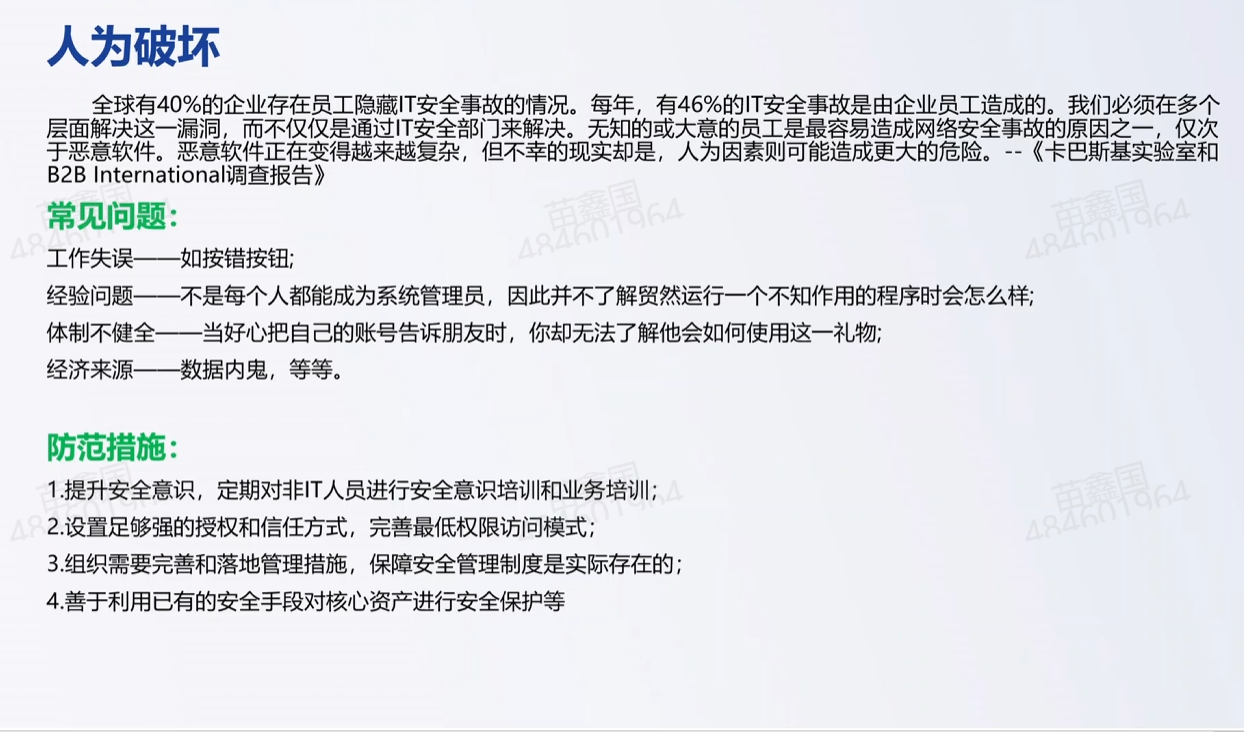
物理攻击:
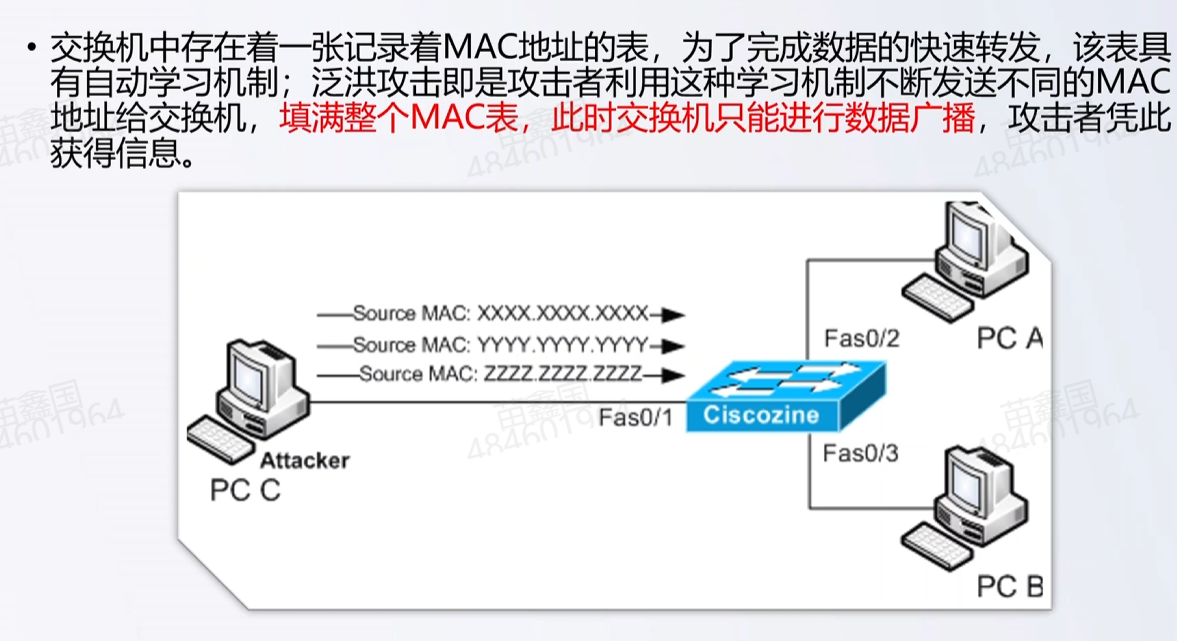
 数据链路层的攻击:
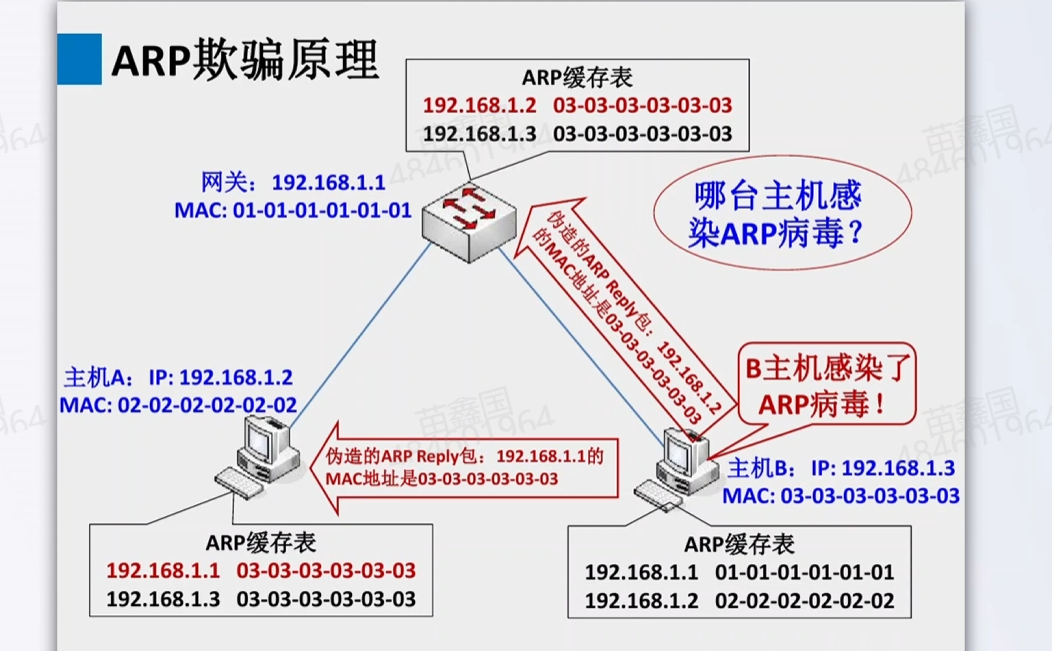 arp是直接攻击pc本身
发arp广播包
不停的发
手动绑定才可以,不好弄,麻烦,不好防
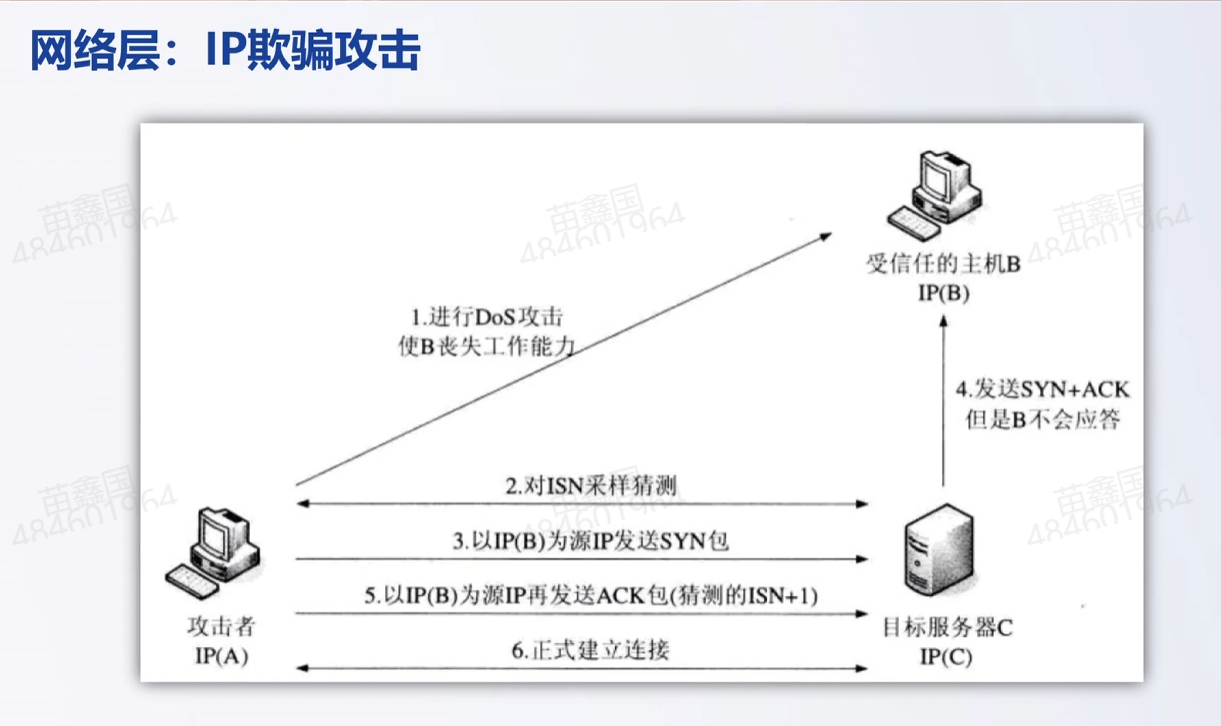
这里就是主机B已经登录了服务器C,已经被C信任了
然后A开始用Dos攻击B,赶紧给B搞死了,然后马上把自己的ip地址换成B的
假装自己是B然后登录服务器C,此时C就上当了,就给A看资料了
这里是C仅对IP地址做了认证,所以安全性低,现在得验证MAC地址或者短期验证码等
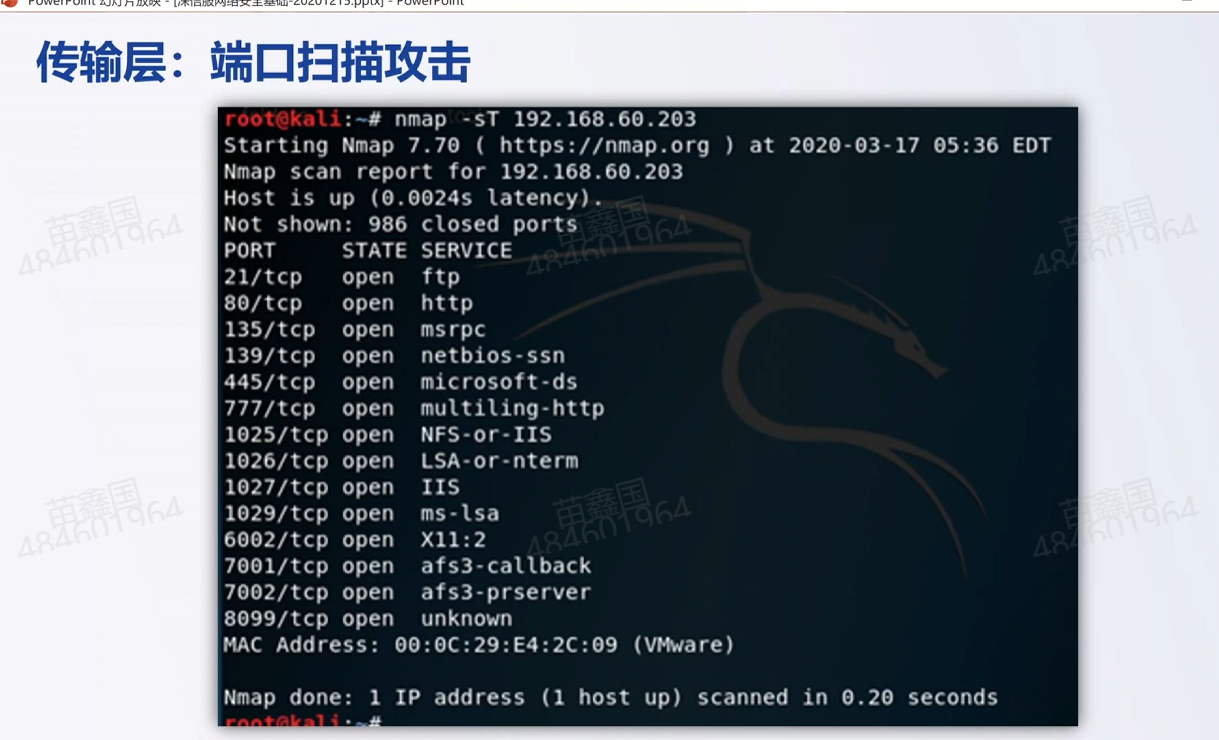 传输层和应用层是有对应关系的
比如应用层用的是http,那么传输层用的端口号就是80
端口号就能告诉黑客你这台服务器装了哪些应用程序
知道你用了什么应用程序就能知道你有什么漏洞,比如你用的是谁谁家的邮箱系统
然后我再去网络上看这家的系统出过什么问题,然后就攻击这个问题,提高效率
所以尽可能少的把自己的端口暴露在互联网上面
深信服的ssh vpn,只需把vpn的端口暴露,端口是443
黑客怎么知道你打开了什么端口呢
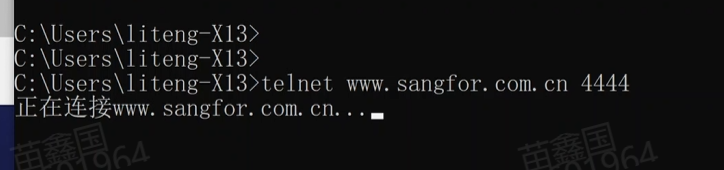 根据网址直接试
网站限制访问频率
限制境外ip
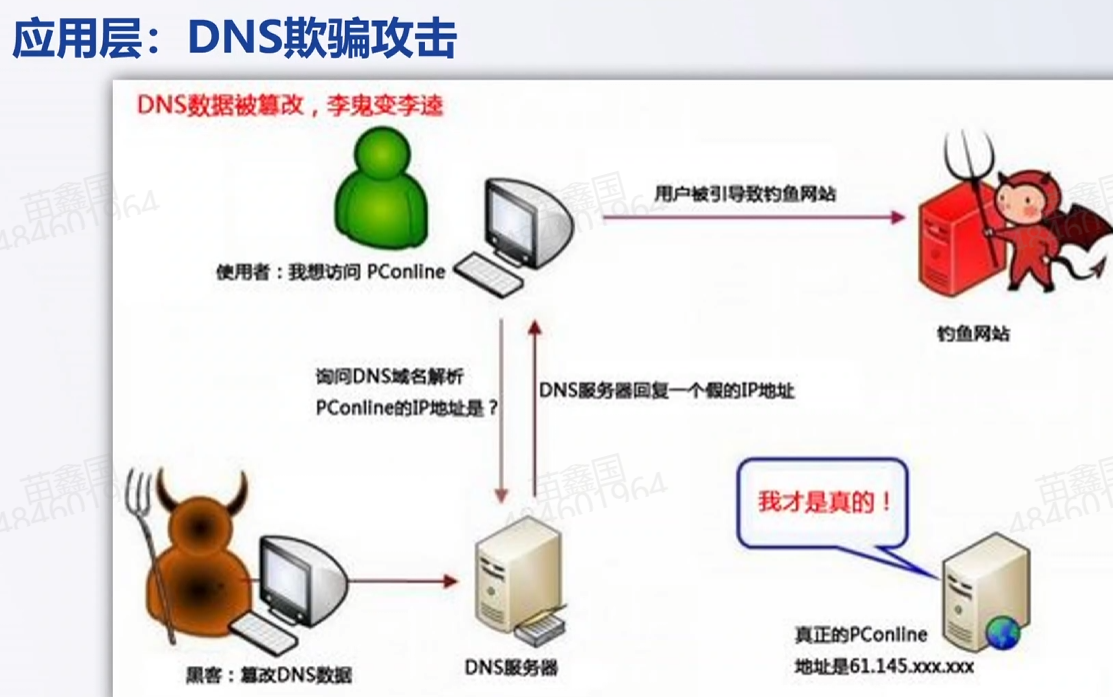 为什么是应用层的?
图中的是黑客攻击DNS服务器
黑客还可以直接攻击你家的那台low b路由器,然后把DNS服务器设置为自己
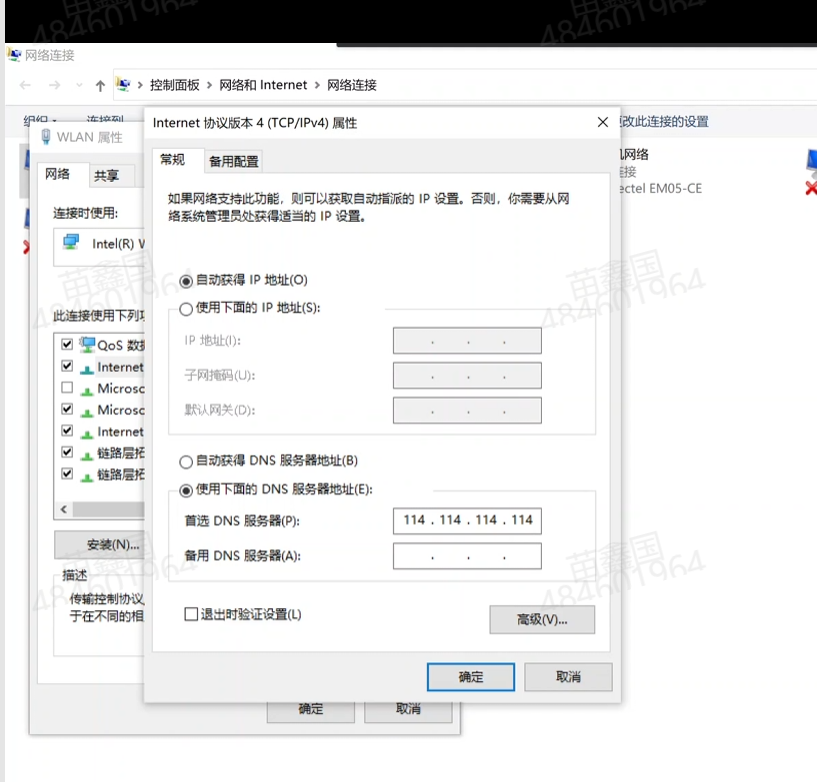 ip地址和dns可以分开配置
免费wifi连接之后,装一个监听工具,你的数据包就被获取了,就知道你的数据了
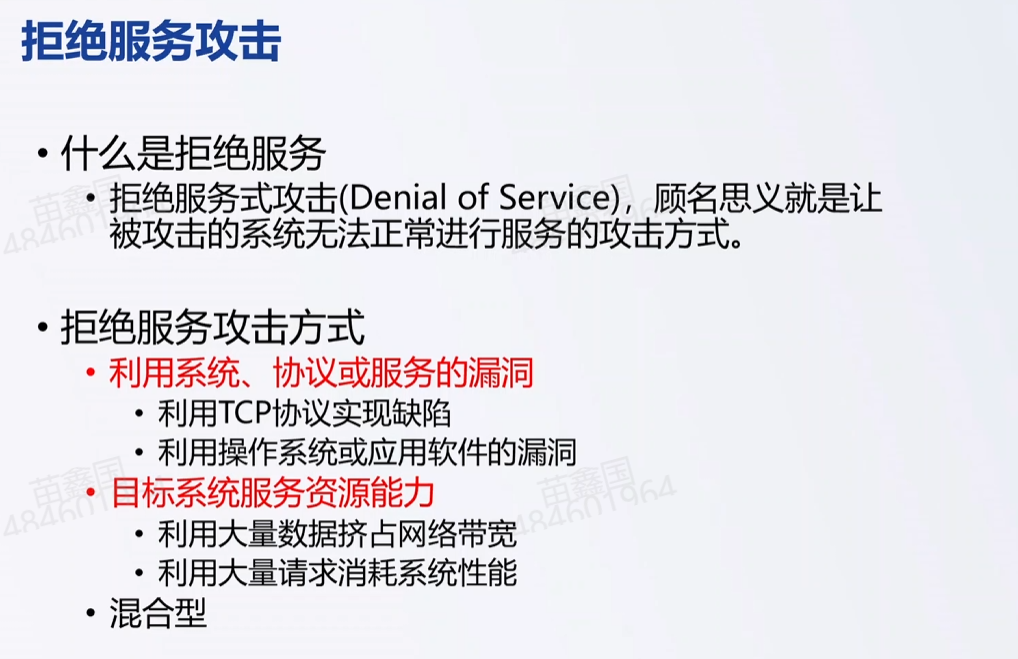
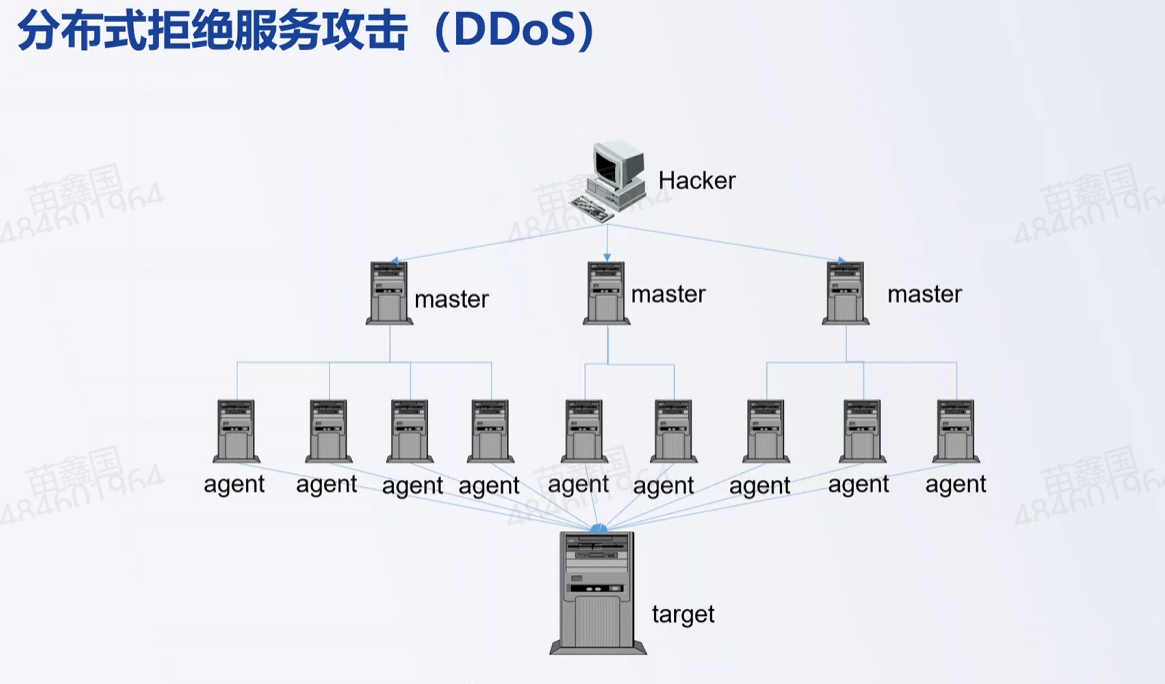
DOS(一两台电脑)和DDOS(一大批电脑)
黑客的一大批电脑怎么来的呢
假如你下载免费的软件,可能就被黑客植入控制程序了
攻击网络带宽资源
排扫地阿姨,派人消费服务员(消耗cpu)
比如攻击魔兽世界,派很多人挂机,真正想玩的人玩不上

防DOS的设备
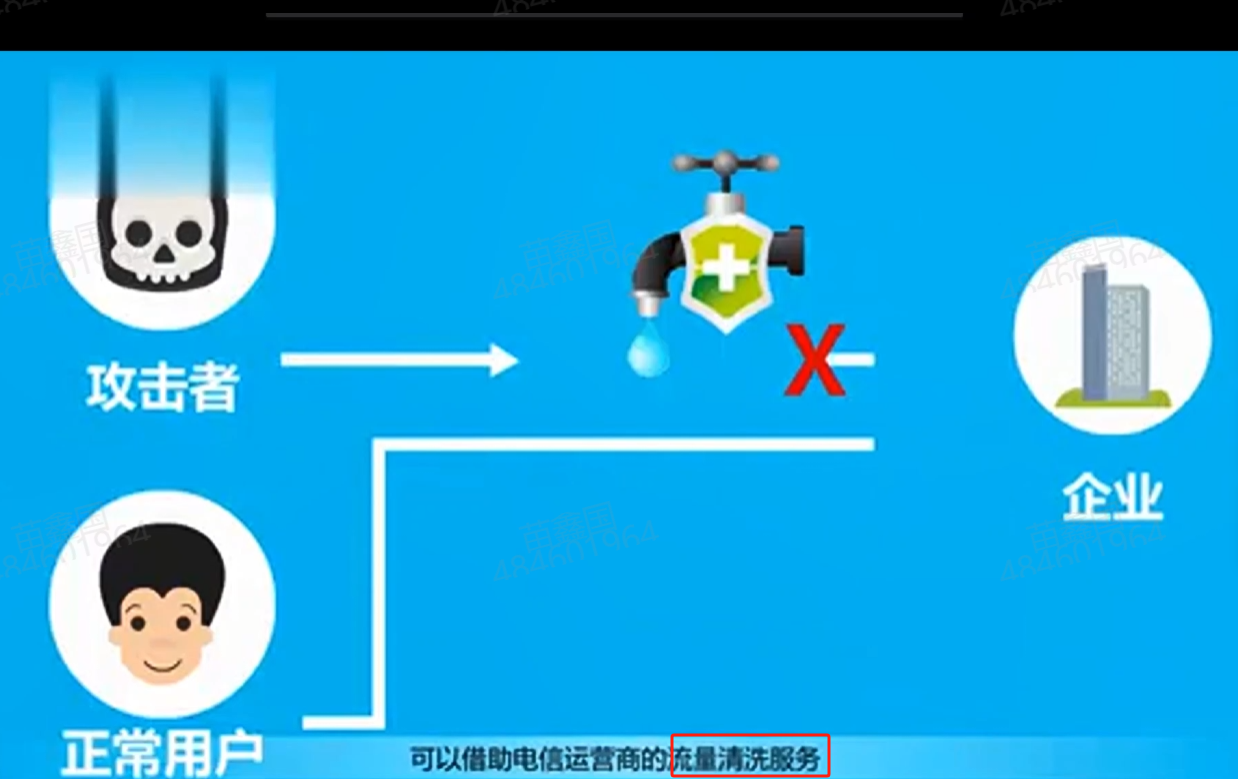 买服务,运营商有流量清洗设备
或者把服务器部署在比如阿里云上,阿里云他有流量清洗,所以相当于你也被清洗了
假如你有一个数据中心,你也可以买一个流量清洗设备
最重要的就是提高自己的安全意识,不要成为僵尸用户
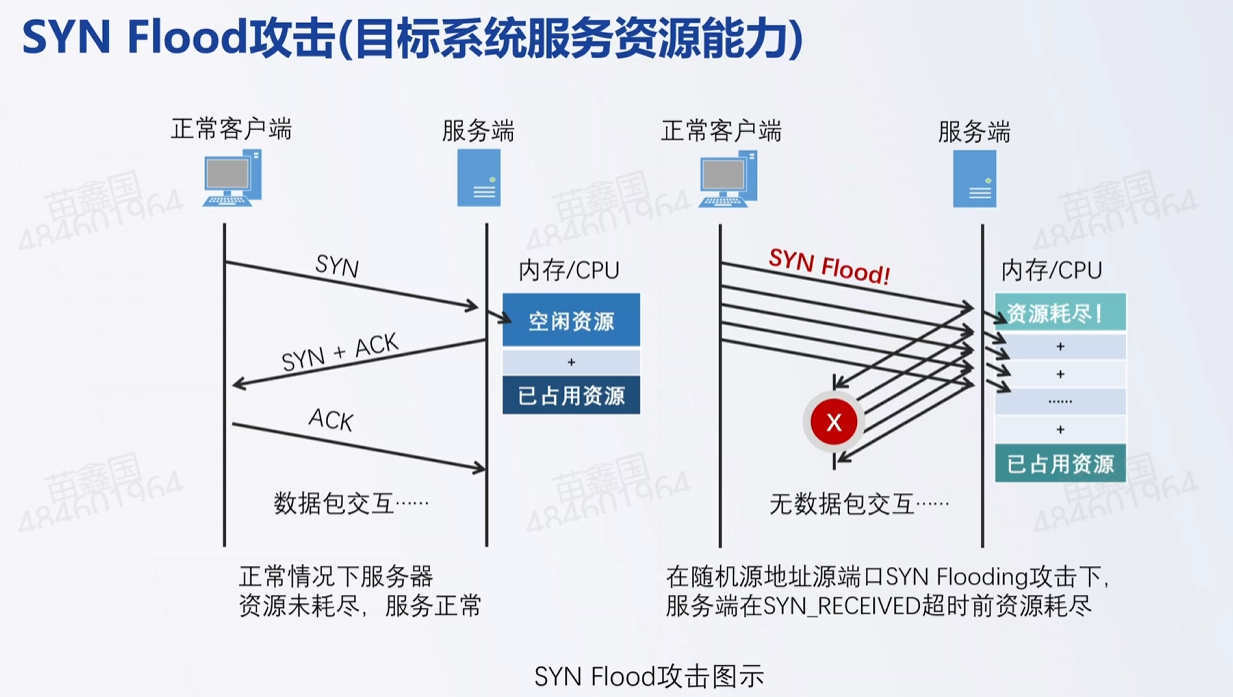 说完你好就不说话了
只发SYN,不发ACK
防护措施如下,加一个中间人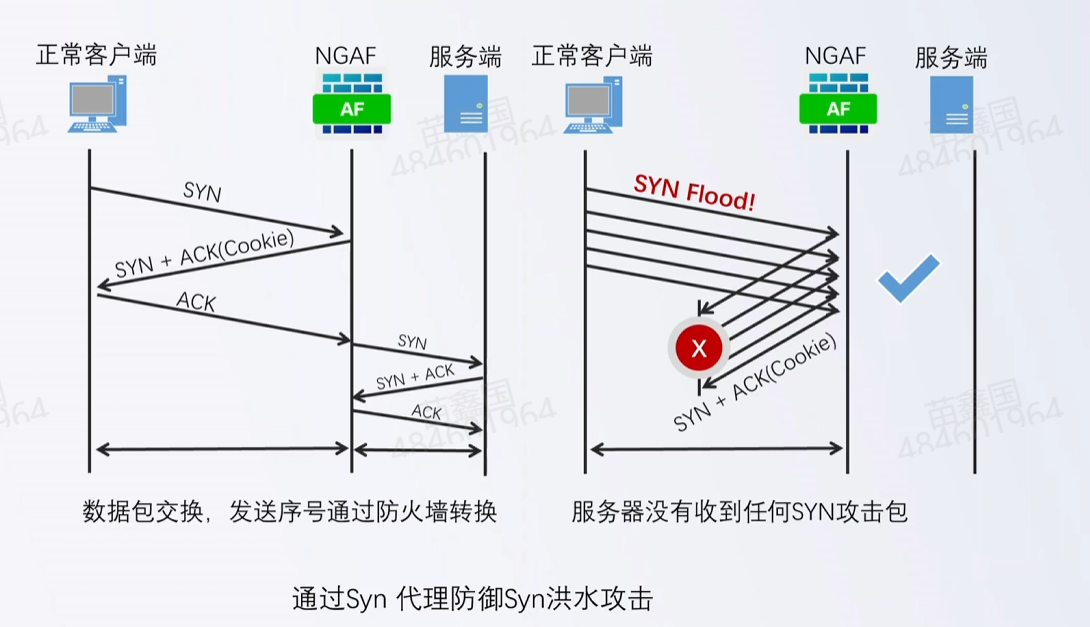
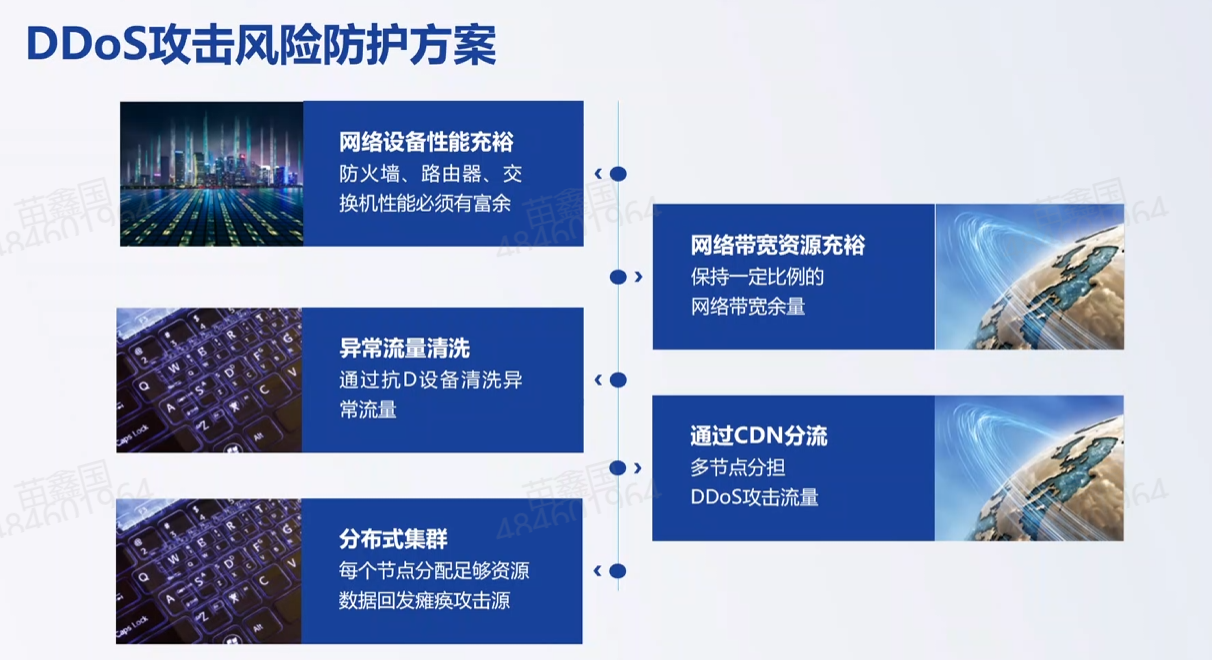 分布式集群就是自己在不同的地方建立数据中心
CDN就是买运营商服务,他帮你建数据中心(一般一些云厂商会卖这个)