Linux用户以及权限管理
Linux用户和组
用户信息文件pasawd
/etc/passwd文件用于存储用户的信息
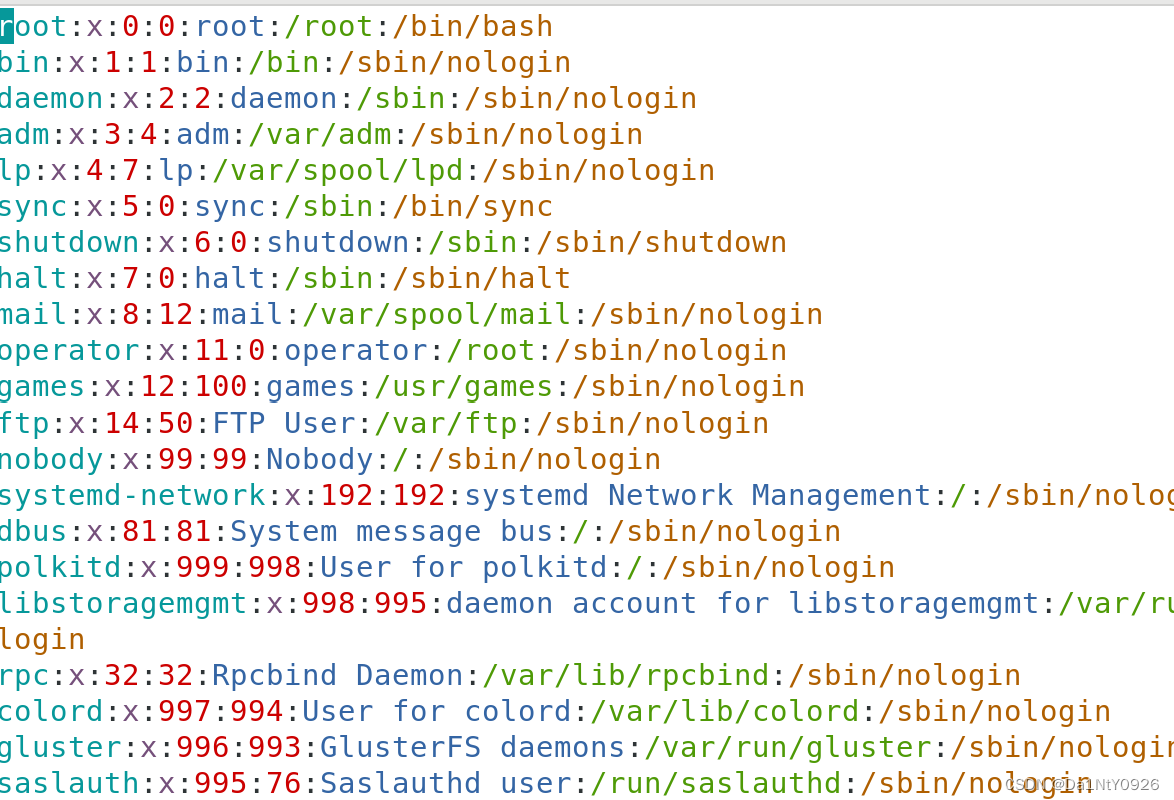
:用于分割不同的字段信息
| 字段 | 示例(第一行) | 含义 | 说明 |
|---|---|---|---|
| 1 | root | 用户名 | |
| 2 | x | 密码占位符 | x代表用户有密码 存储在shadow文件中 无内容代表用户登录系统不需要密码 |
| 3 | 0 | UID | 身份标识 0,超级管理员 >1000,普通用户 1~1000,程序用户 |
| 4 | 0 | GID | 基本组ID |
| 5 | root | 用户的身份信息 | 大名(不用) |
| 6 | /root | 用户家目录 | 超管:/root 普通用户:/home/用户名 |
| 7 | /bin/bash | 默认命令解释器 |
用户密码文件shadow
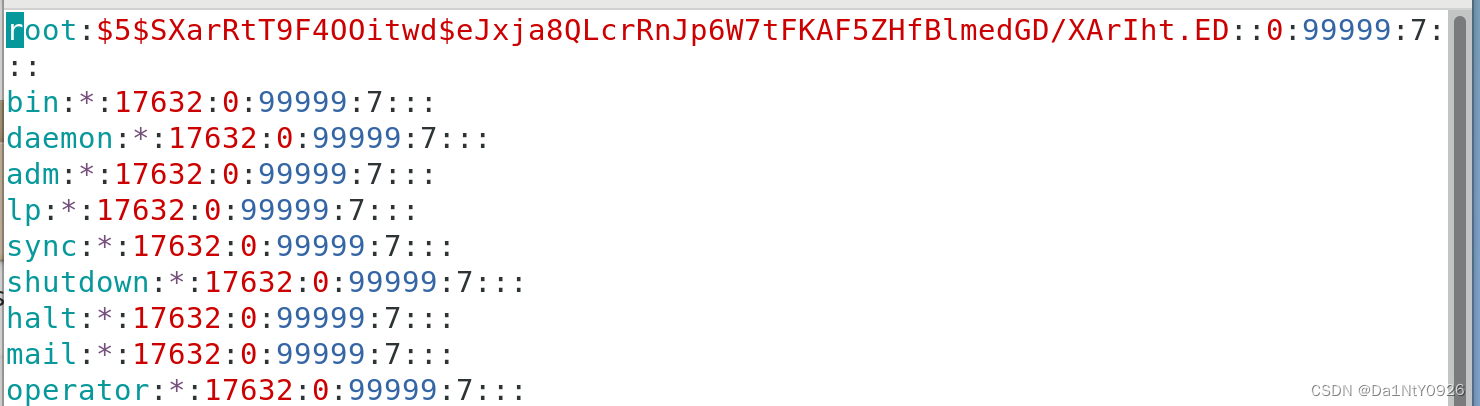
主要构成与用户信息文件passwd类似,:用于分割不同的字段信息。
| 字段 | 示例 | 含义 | 说明 |
|---|---|---|---|
| 1 | root | 用户名 | |
| 2 | 5 5 5SXarRt... | 密码明文 | sha-512 HASH 散列算法 salt值 加密后的密文 |
| 3 | 密码修改时间 | 密码最近一次的修改时间(天) | |
| 4 | 0 | 密码最短有效期 | 最短有效期之内不能修改密码 root用户不受此限制 |
| 5 | 99999 | 密码最长有效期 | 密码可以使用的最长时间 建议设为90天 |
| 6 | 7 | 密码过期时间 | 密码过期前7天会有警告提示 |
| 7 | 密码的不活跃期 | 过了密码有效期但没有修改密码 不活跃期,仍然可以登录系统 | |
| 8 | 账户失效时间 | 距离账户失效过去的时间(天) | |
| 9 | 未分配功能 |
密码明文
密码明文分为三部分,使用$分割。
| 字段 | 实例 | 说明 |
|---|---|---|
| 1 | 5 | 算法 |
| 2 | SXarRtT9F4OOitwd | 随机生成密钥 |
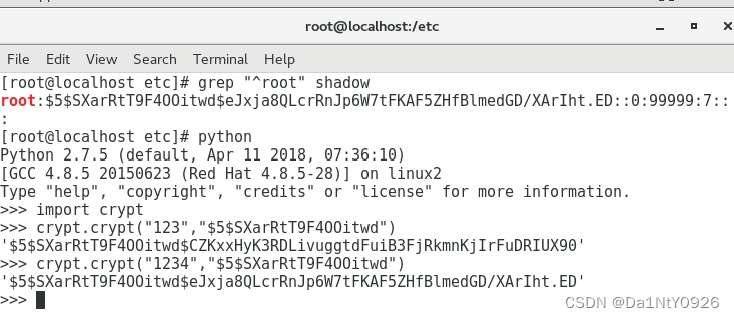
| 3 | eJxja8QLcrRnJp6W7tFKAF5ZHfBlmedGD/XArIht.ED | 明文 |
shadow密码爆破
使用python中的crypt包来进行爆破密码
组信息文件group
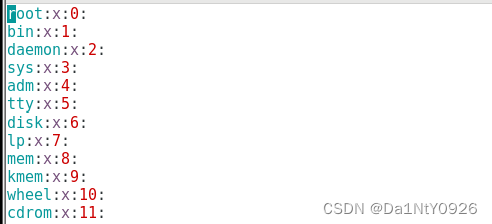
组信息存放在/etc/group中。
概念
先创建组,再创建用户
- 用户必须有且只有一个基本组。
- 若是创建用户的时候没有指定基本组,会先创建一个与用户同名的组再创建用户。
- 一个用户可以有多个附加组。
- 基本组内没有用户,才能被删除。
组信息格式:
dai:x:1000:dai| 字段 | 实例 | 含义 | 说明 |
|---|---|---|---|
| 1 | dai | 组名 | 用户组的名称(字母和数字组成) |
| 2 | x | 密码 | |
| 3 | 1000 | GID | 组ID |
| 4 | dai | 组群用户 |
组相关操作
-
建立组
命令:
groupadd命令:
-g:指定gid号groupadd group1 groupadd group1 -g 2000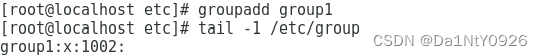

-
删除组
命令:
groupdel命令:groupdel group1 -
更新组
命令:
groupmod命令:groupmod group1 -g 3000
用户信息管理
用户管理
-
建立用户
命令:
useradd创建用户命令:
-u:指定UID
-g:指定基本组
-G:指定附加组
-s:指定用户登录的命令解释器
-M:不创建家目录 -
修改用户
命令:
usermod修改用户命令 -
删除用户
命令:
userdel删除用户命令:
-r:在删除用户的同时,删除家目录
用户密码管理
-
查看用户密码状态
passwd -S [用户]

| 字段 | 说明 |
|---|---|
| dai | 用户名 |
| PS | 密码状态: NP,没有密码 PS,有可用密码 LK,密码锁定 |
| 1969-12-31 | 创建时间 |
| 0 | 最短有效期 |
| 99999 | 最长有效期 |
| 7 | 警告时间 |
| -1 | 失效时间: -1,表示没有失效时间 |
-
删除用户密码
passwd -d dai -
设置用户密码
passwd dai -
锁定用户
passwd -1 dai -
解锁用户
passwd -u dai
权限管理
权限查看
查看文件和目录权限:
命令:ls -lh查看文件或目录的权限
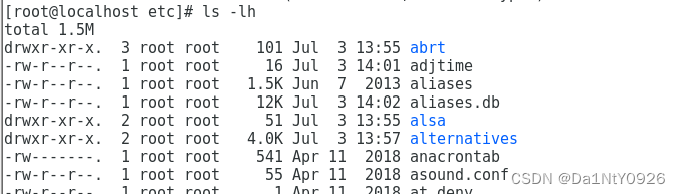
| 字段 | 示例 | 说明 |
|---|---|---|
| 1 | drwxr -xr -x. | 文件或目录权限 |
| 2 | 3 | 文件的节点数(文件) 子目录的个数(目录) |
| 3 | root | 所有者 |
| 4 | root | 所有组 |
| 5 | 101 | 文件大小 |
| 6 | Jul | 修改时间 |
| 7 | 3 | |
| 8 | 13:55 | |
| 9 | abrt | 文件名/目录名 |
权限表达:
| 字段 | 示例 | 说明 |
|---|---|---|
| 1 | d | 文件类型: d,目录 l,符号链接 c,字符型设备 b,块设备 |
| 2 | rwx | 所有者权限 |
| 3 | r -x | 所有组权限 |
| 4 | r -x | 其他用户权限 |
| 5 | . |
权限说明:
| 权限 | 文件 | 目录 |
|---|---|---|
| r | 读 | 列出内容 |
| w | 写 | 修改目录中文件 |
| x | 执行 | 进入 |
权限验证:
命令:ls -l file用于权限验证
权限修改
命令:chmod
chmod 对象 运算符 权限 文件或目录文件所属
命令:chown:
-R:递归修改
chown 修改后的所属者 目标文件/目录sudo
使哪一个用户执行哪一个命令
sudoers
配置文件:/etc/sudoers

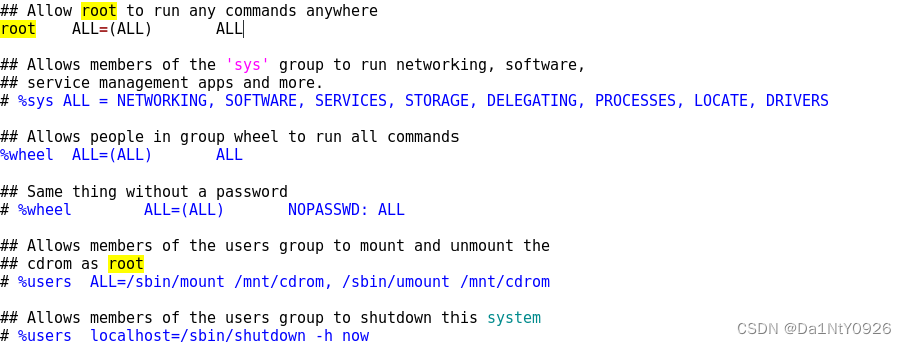
sudoers文件: