雷池WAF动态防护功能初体验

一、 介绍 大名鼎鼎的雷池WAF最近新上了个名为 动态防护 的功能

所谓动态防护,是在用户浏览到的网页内容不变的情况下,将网页赋予动态特性,即使是静态页面,也会具有动态的随机性。

说白了就是给你网站的 html 和 js 代码加上加密和混淆

那今天我们就来体验一下这个 动态防护 的功能效果如何

二、 功能体验

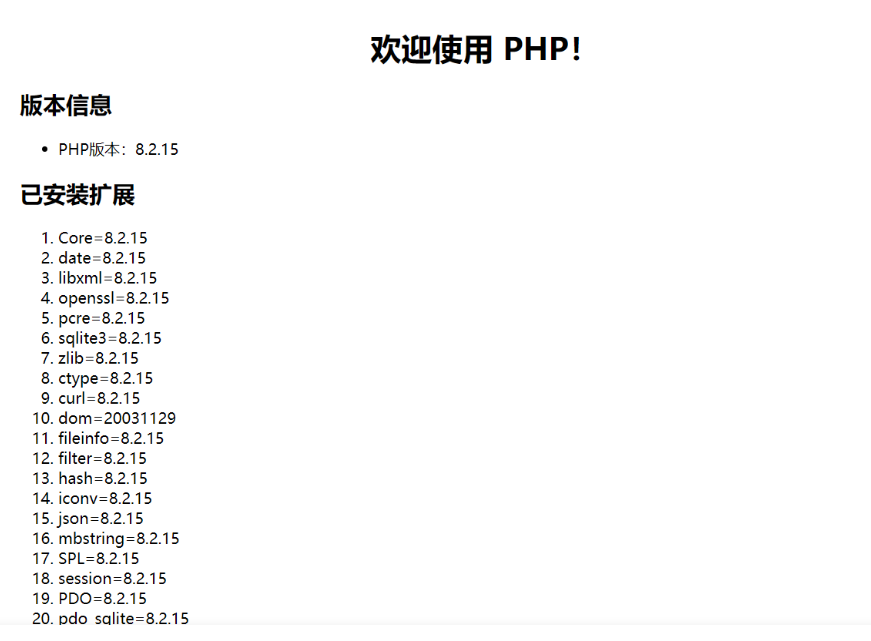
接下来我们随便搭建一个网页,并把这个网页对接到雷池,然后访问一下
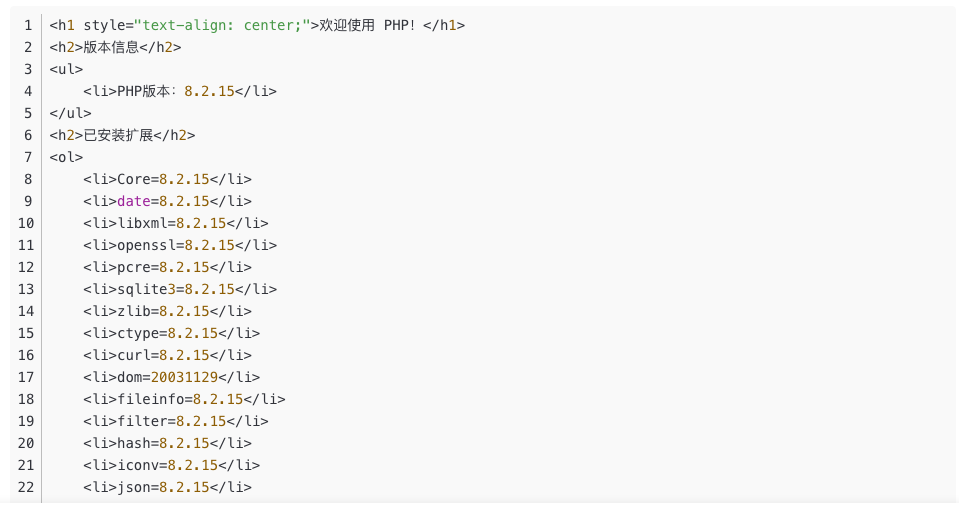
通过F12可以看到此时源代码为
然后打开动态防护功能
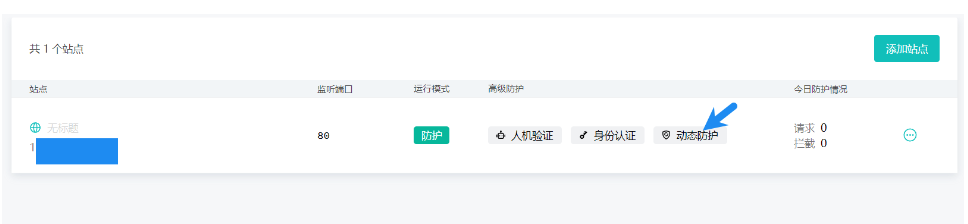
点击以启用动态防护并添加需要保护的资源,不过可以看到免费版只支持防护一个资源

接下来我们再次访问雷池动态防护后的网页,可以看到开始的时候显示正在解密
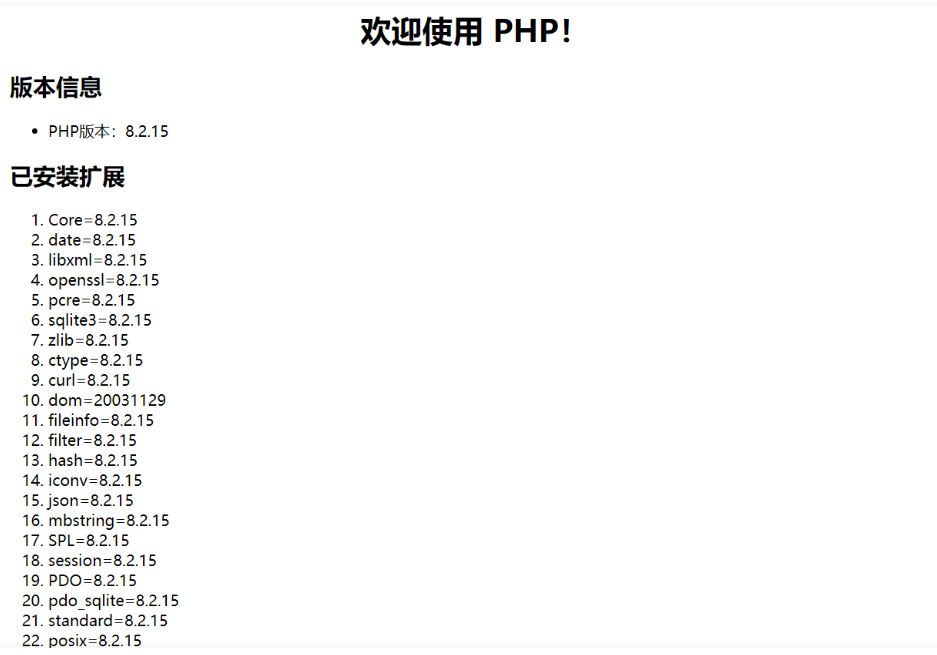
很快,网页内容就显示出来, 和之前没有变化
通过F12可以看到此时的源代码(因为太长了,我这里就只放一小部分)

可以看到,动态防护的效果很成功,很厉害的一个功能

相关推荐
小小小小钰儿2 小时前
2.3-云端API集成
人工智能·计算机·网络安全·操作系统·编程
白帽攻防录3 小时前
SRC 挖洞:Dgraph GraphQL 数据库注入深度复盘,CVE-2026-41328 两个请求拖走全库数据
网络安全·graphql
小小小小钰儿5 小时前
2.2-模型微调
人工智能·深度学习·机器学习·计算机·网络安全·操作系统·编程
在猴站学算法6 小时前
(SQL注入学习)联合查询注入(UNION-Based)
sql·学习·网络安全
Seraphina367 小时前
SQL注入(一)
数据库·经验分享·笔记·sql·网络安全
菩提小狗10 小时前
每日安全情报报告 · 2026-10-02
网络安全·漏洞·cve·安全情报·每日安全
白帽攻防录16 小时前
SRC 挖洞:Roundcube 预认证 SQL 注入深度复盘,CVE-2026-48842 preg_replace 转义绕过怎么打穿邮件系统
网络·数据库·sql·网络安全·sql注入
白帽攻防录1 天前
SRC 挖洞:WSO2 JWT 算法混淆绕过深度复盘,CVE-2026-5430 不支持的算法怎么变成管理员
网络·算法·安全·网络安全·jwt
学逆向的1 天前
虚拟内存与物理内存
windows·网络安全·api·win32
小小小小钰儿1 天前
2.1-Windows本地部署大模型
人工智能·windows·计算机·网络安全·操作系统·编程