1. 安装openvpsas
可离线安装的版本只能小于2.7.3,这里用2.5.2版本
openvpsas]# mkdir -p /app/tools/openvpnas &&  cd /app/tools/openvpnas
openvpsas]# wget http://swupdate.openvpn.org/as/openvpn-as-2.5.2-CentOS7.x86_64.rpm
openvpsas]# rpm -ivh openvpn-as-2.5.2-CentOS7.x86_64.rpm
The Access Server has been successfully installed in /usr/local/openvpn_as
Configuration log file has been written to /usr/local/openvpn_as/init.log

Please enter "passwd openvpn" to set the initial
administrative password, then login as "openvpn" to continue
configuration here: https://10.0.0.5:943/admin

To reconfigure manually, use the /usr/local/openvpn_as/bin/ovpn-init tool.

+++++++++++++++++++++++++++++++++++++++++++++++
Access Server Web UIs are available here:
Admin  UI: https://10.0.0.5:943/admin
Client UI: https://10.0.0.5:943/
+++++++++++++++++++++++++++++++++++++++++++++++

#修改openvpn密码,用于管理员登录用
openvpsas]# passwd openvpn
2. 服务管理
#手动管理服务(默认已启动,不用执行)
systemctl start|status|restart|stop openvpnas.service
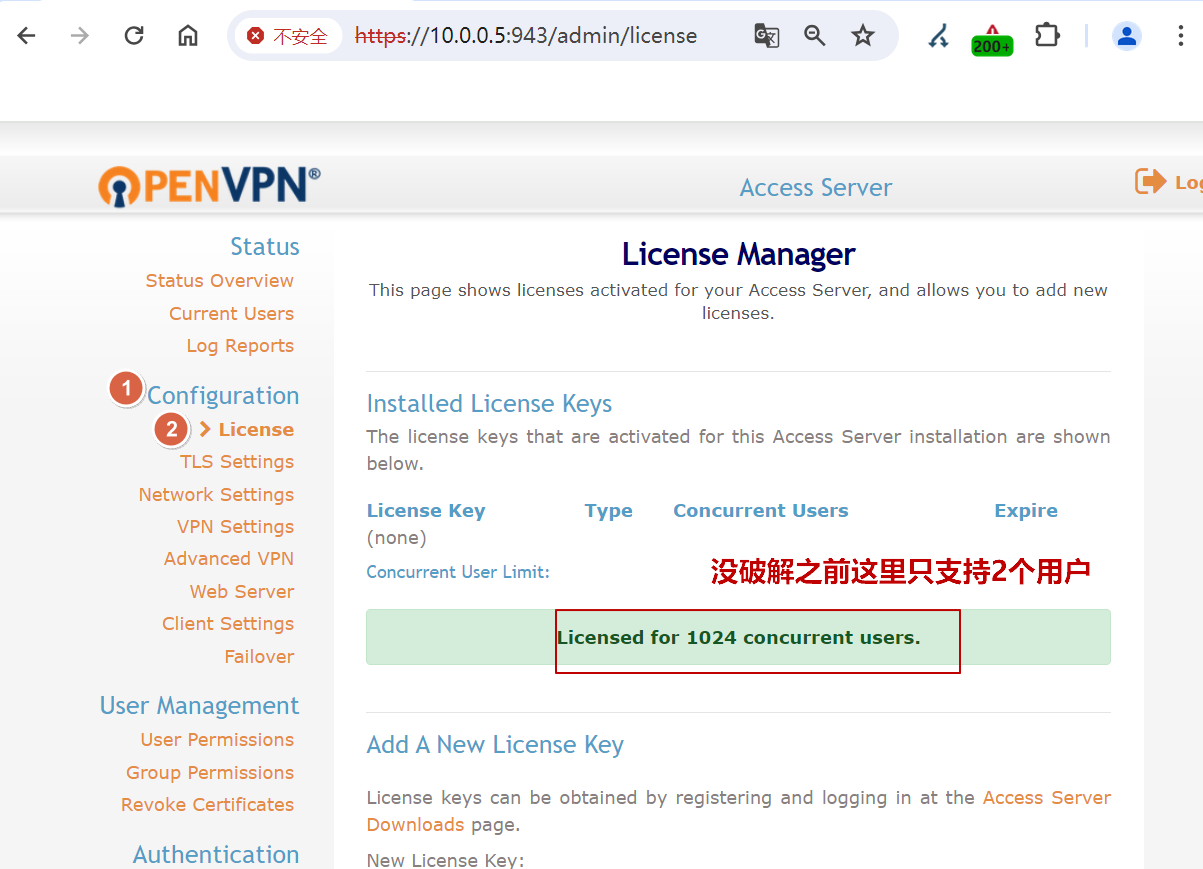
3. 去除用户数限制
默认情况下,只支持2个设备连接使用,目前网络上可以搜到的只有2.5.2和2.7.3的POJIE文件
下载egg POJIE文件,每个版本对应一个,不通用
wget http://www.thege.cn/pyovpn-2.0-py2.7.egg
cp pyovpn-2.0-py2.7.egg /usr/local/openvpn_as/lib/python2.7/site-packages/
cd /usr/local/openvpn_as/bin
执行初始化脚本
./ovpn-init
如报错找不到相关模块,看报错,提示哪行报错,就编辑报错文件,注释掉报错的那行。
]# ./ovpn-init
Traceback (most recent call last):
File "/usr/local/openvpn_as/bin/_ovpn-init", line 25, in <module>
from pyovpn.util.gcp import get_user_dict_gcp, get_cidr_list_gcp, gcp_get_pub_ip
ImportError: No module named gcp
这里注释掉_ovpn-init文件中第25行,然后Ctrl+X保存
再次执行初始化脚本
./ovpn-init
#交互模式下,第一次输入大写的 DELETE,第二次输入yes,之后一路回车


4. 管理员登录
管理员登录页面: https://10.0.0.5:943/admin
用户名openvpn,密码为刚才修改的密码。
查看用户数是否成功
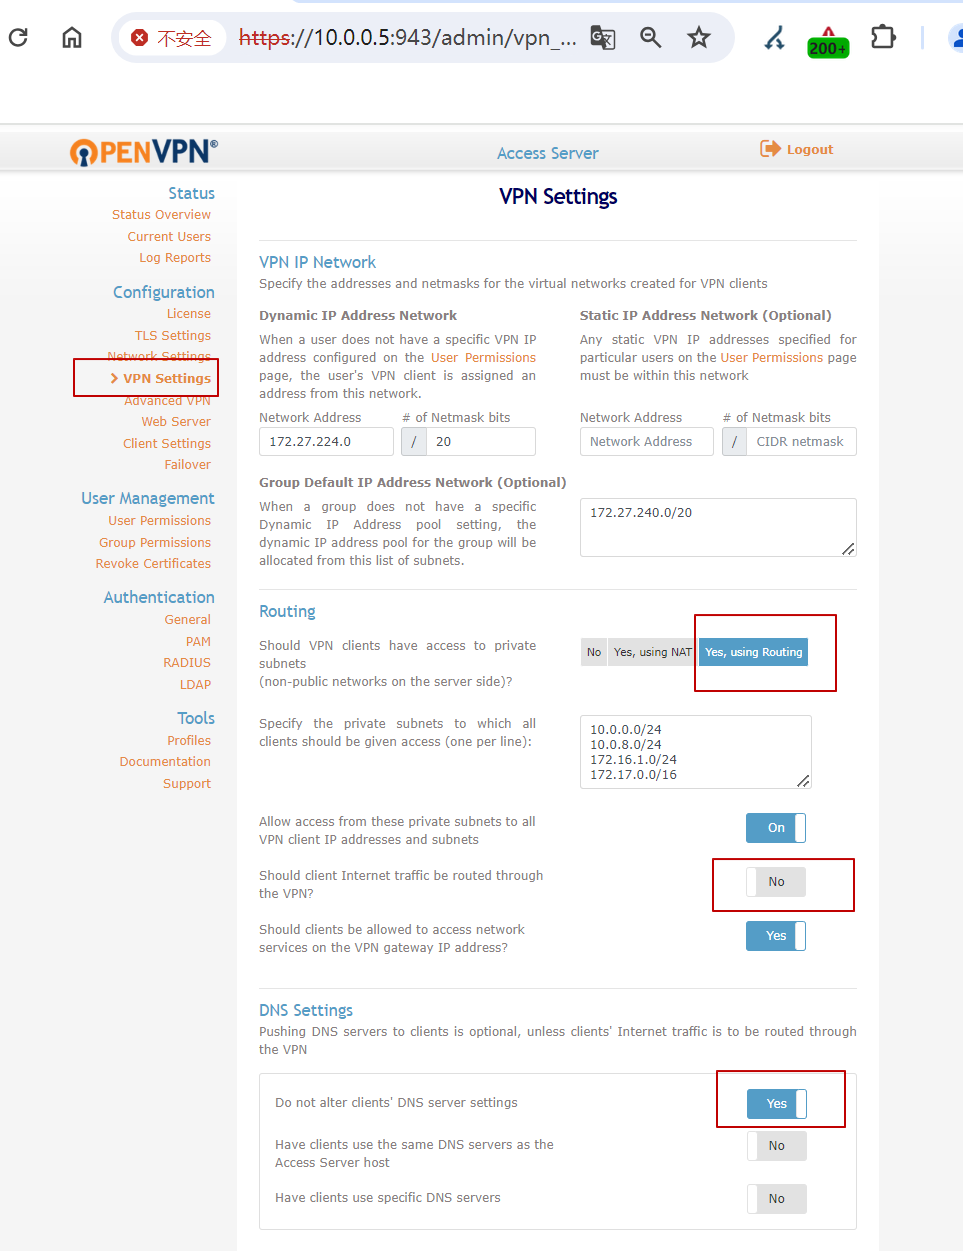
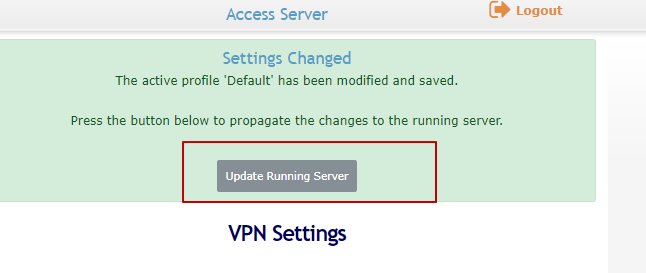
5. 根据自身实际场景配置
1)指定可以访问的子网网段
2)关闭Internet traffic be routed through the VPN
3)Do not alter clients' DNS server settings
6. 外网映射ip修改
如果有防火墙或者安全组需要通过端口映射才能访问到此台服务器的,可以在此修改映射ip地址。
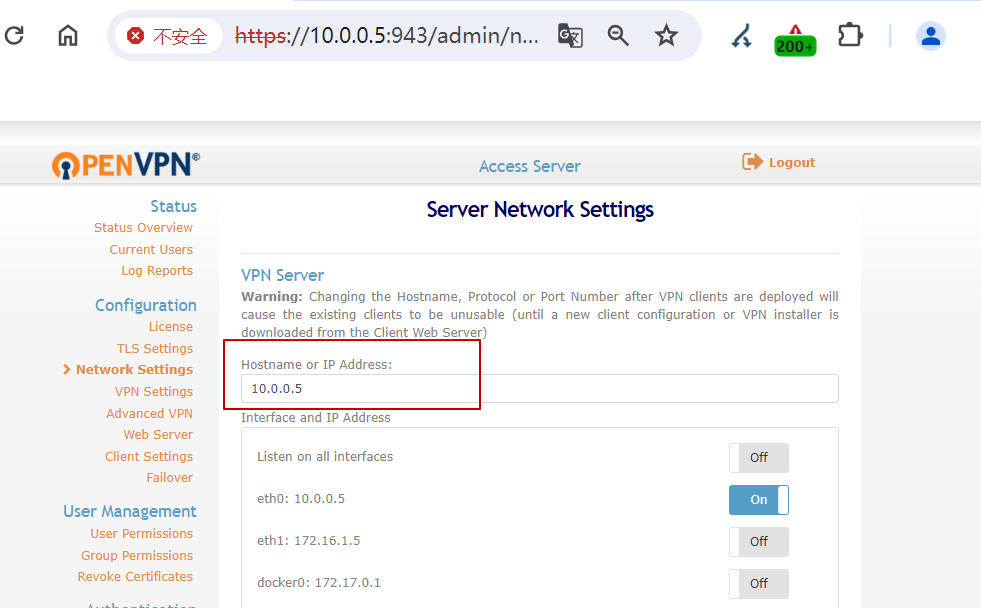
Configuration-->Network Settings,将Hostname or IP Address的IP地址改成要映射的外网端口地址即可。只支持内外同端口映射。改完后客户端需要重新下载的配置文件。
7. 增加用户
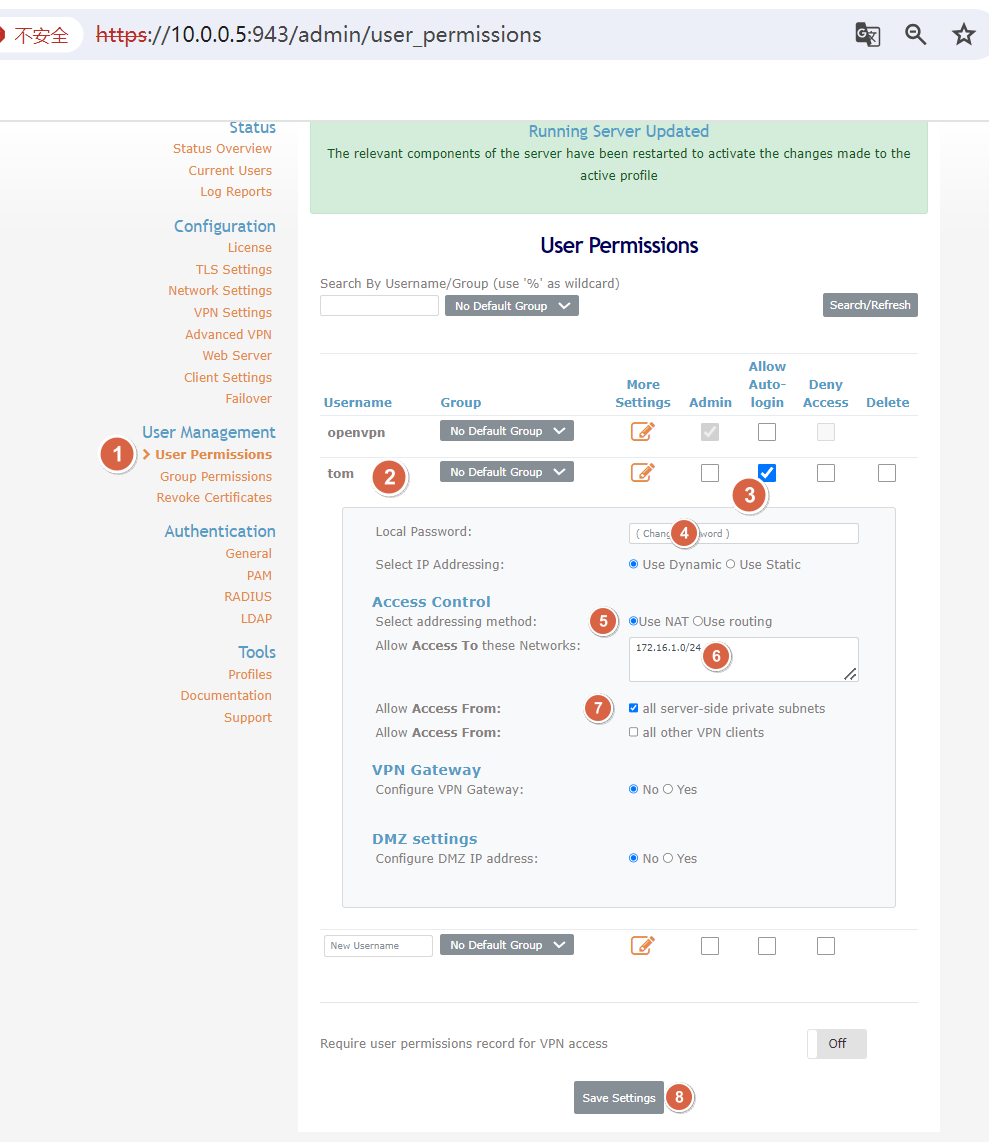
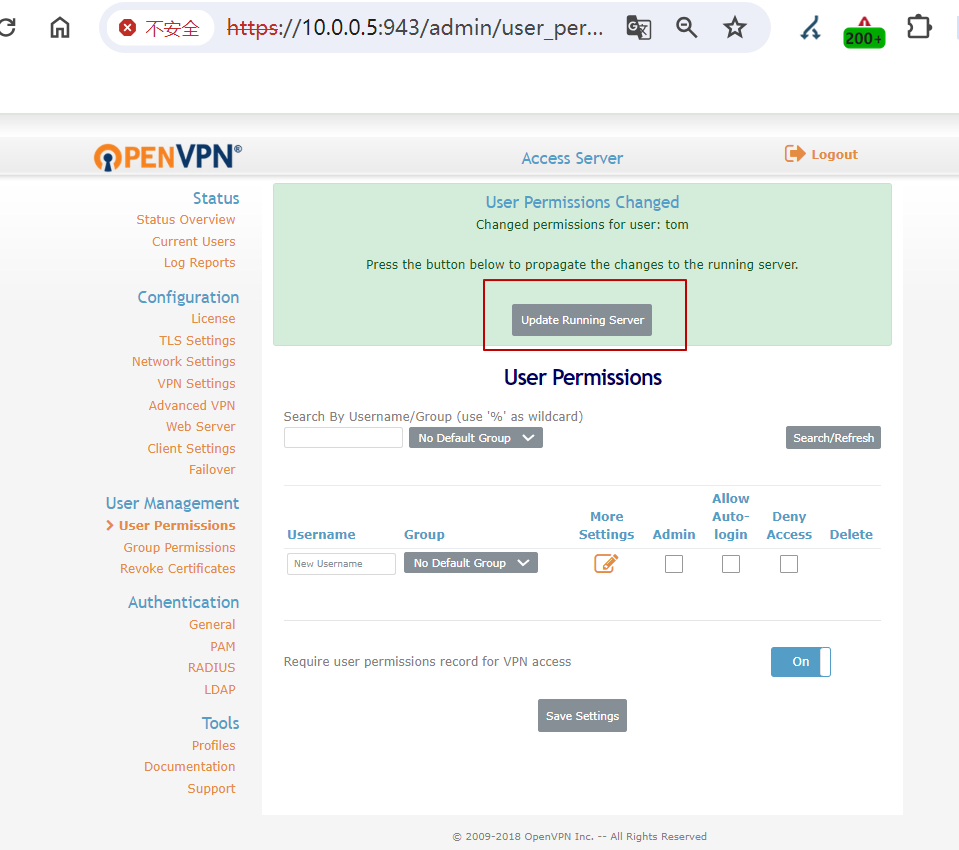
管理员登录后,登录后点击User Management-->User Permissions 添加用户
然后添加用户名密码
8. 客户登录
用户登录页:https://10.0.0.5:943
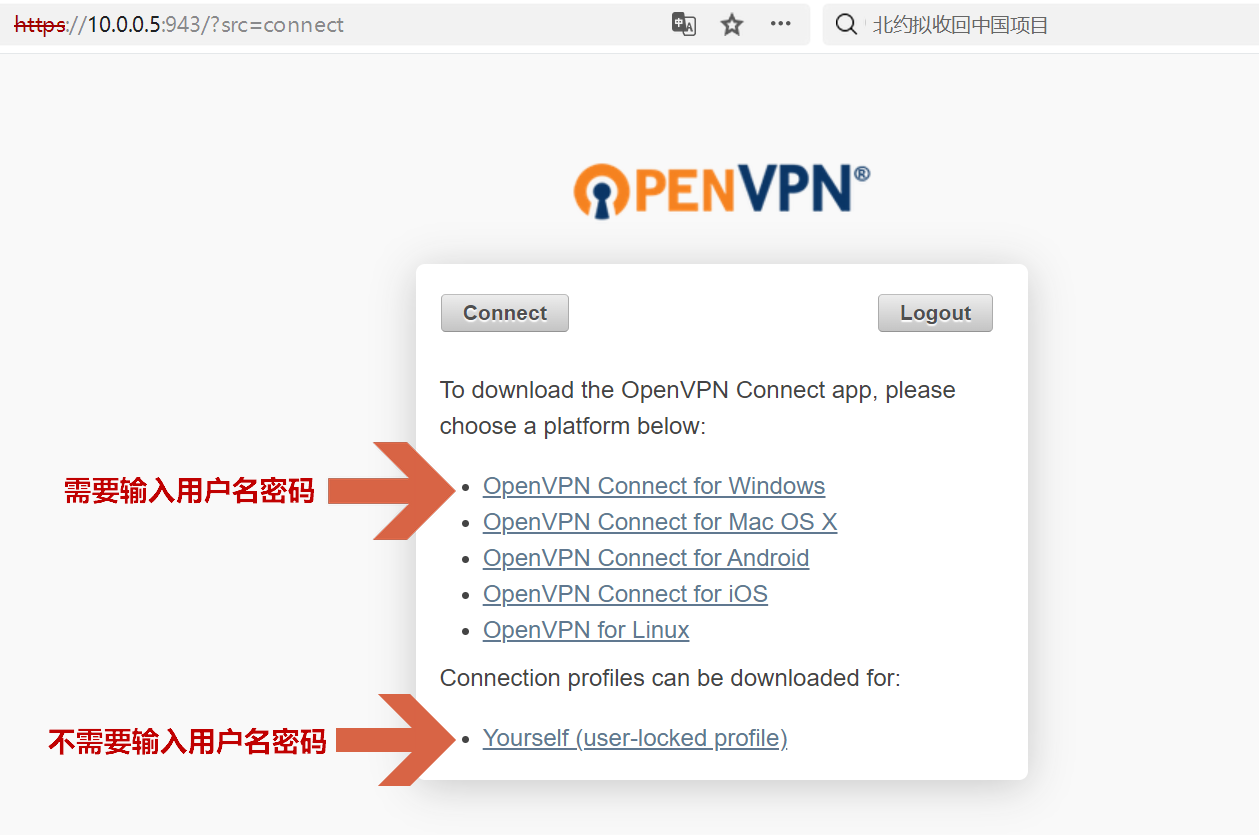
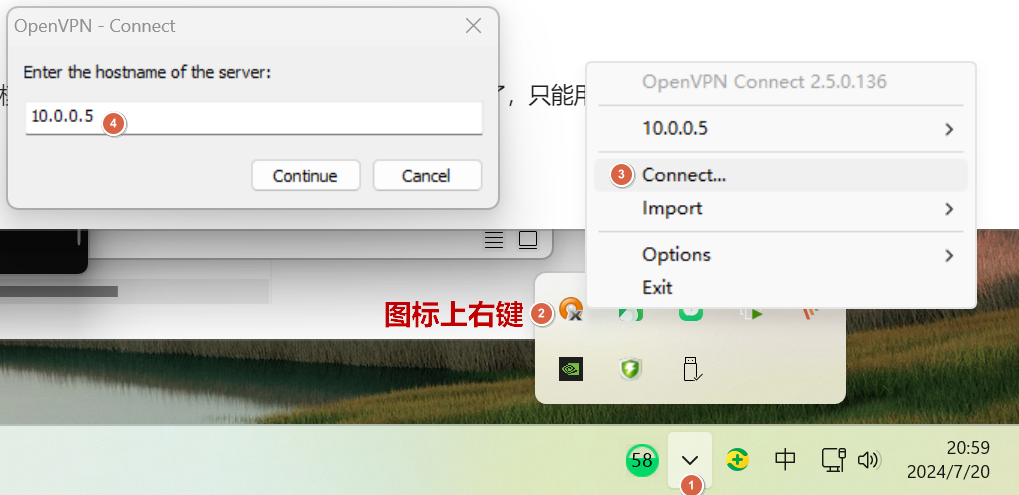
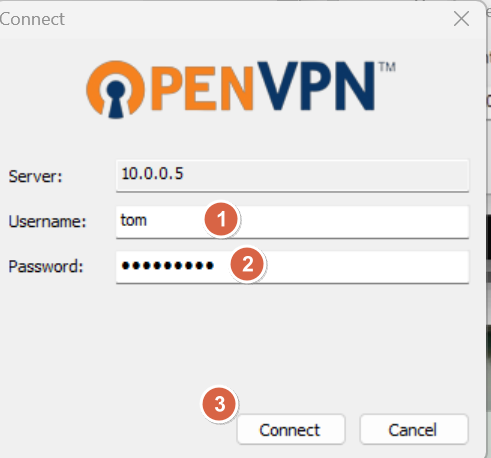
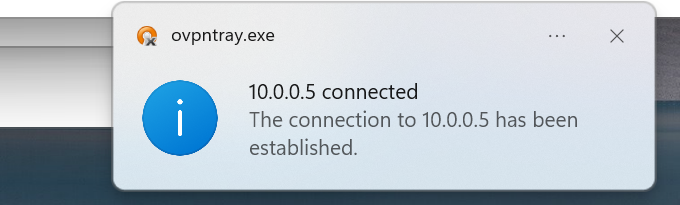
添加的用户登录客户端界面,下载页面中的配置文件即可,第一个使用客户端登录时需要输入账号密码,第二个不需要
9. 连接测试
