原文链接:【系统配置】命令行配置麒麟安全中心应用程序来源检查
Hello,大家好啊!今天带来一篇关于如何通过命令行配置麒麟系统安全中心应用程序来源检查的文章。应用程序来源检查是系统安全管理中的重要功能之一,它可以帮助用户识别并阻止不安全的软件来源,确保系统的可靠性和安全性。通过配置应用程序来源检查,用户可以避免在安装应用时受到恶意软件的侵害。
本文将详细介绍如何通过命令行配置麒麟安全中心的应用程序来源检查,帮助大家更好地管理和保护系统的安全。欢迎大家分享转发,点个关注和在看吧!
为什么要进行应用程序来源检查?
在安装和使用第三方应用程序时,来源检查有助于减少来自不明或不安全来源的风险,确保应用来自可信的渠道,尤其是当系统中有重要数据或服务时。来源检查的功能可以帮助我们避免以下安全风险:
恶意软件:来源不明的软件可能包含病毒或恶意代码。
系统稳定性:未经验证的应用程序可能与系统不兼容,导致系统崩溃或出现异常。
隐私泄露:某些第三方应用可能会收集或泄露用户的个人信息。
1.查看系统信息
plain
root@pdsyw-kos:~# cat /etc/os-release
NAME="Kylin"
VERSION="银河麒麟桌面操作系统V10 (SP1)"
VERSION_US="Kylin Linux Desktop V10 (SP1)"
ID=kylin
ID_LIKE=debian
PRETTY_NAME="Kylin V10 SP1"
VERSION_ID="v10"
HOME_URL="http://www.kylinos.cn/"
SUPPORT_URL="http://www.kylinos.cn/support/technology.html"
BUG_REPORT_URL="http://www.kylinos.cn/"
PRIVACY_POLICY_URL="http://www.kylinos.cn"
VERSION_CODENAME=kylin
UBUNTU_CODENAME=kylin
PROJECT_CODENAME=V10SP1
KYLIN_RELEASE_ID="2403"
root@pdsyw-kos:~# uname -a
2.查看当前级别

plain
root@pdsyw-kos:~# grep  -v "^#" /etc/dpkg/dpkg.cfg

no-debsig

log /var/log/dpkg.log
3.修改级别为警告

plain
root@pdsyw-kos:~# grep  -v "^#" /etc/dpkg/dpkg.cfg

no-debsig

log /var/log/dpkg.log

allow-kylinsign
verify-kylinsign
4.修改级别为阻止

plain
root@pdsyw-kos:~# grep  -v "^#" /etc/dpkg/dpkg.cfg

no-debsig

log /var/log/dpkg.log

allow-kylinsign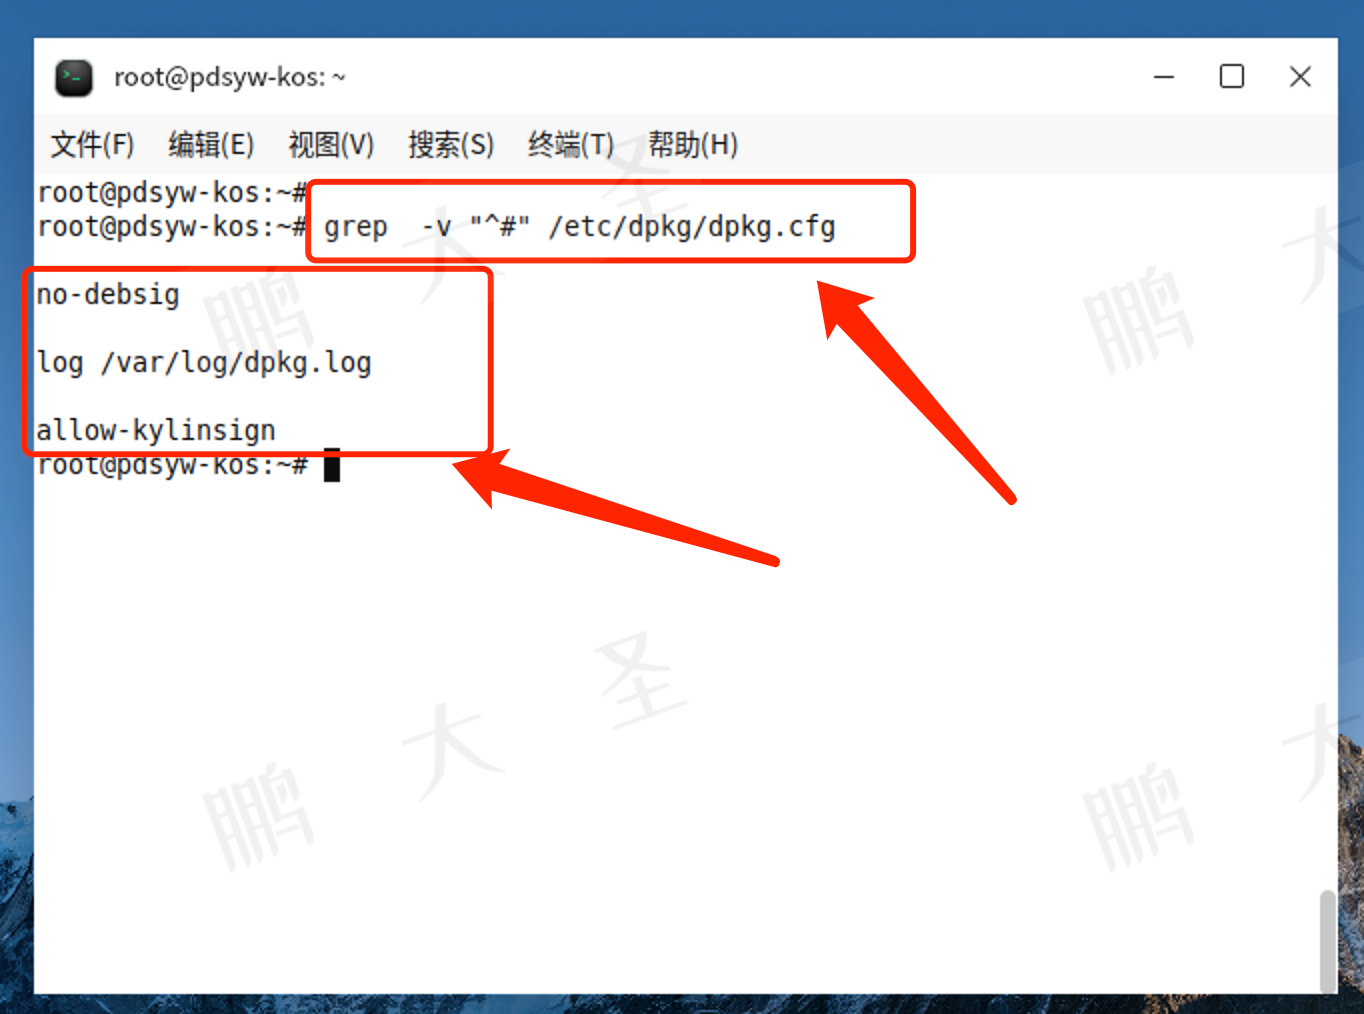
通过本文的介绍,大家应该已经掌握了如何在通过命令行配置麒麟安全中心应用程序来源检查。来源检查功能为系统安全提供了有效的保障,特别是在信创系统环境中,可以帮助用户确保应用程序的来源可信,提升系统安全性和稳定性。如果您觉得这篇文章对您有帮助,别忘了分享、转发,并记得点个关注和在看!感谢大家的阅读,我们下次再见!