一、什么是 Secret?
Kubernetes(K8s)中的 Secret 是一种用于存储和管理敏感信息(如密码、令牌、证书、API 密钥等)的资源对象。它避免了将敏感数据明文写入配置文件、镜像或代码中,提供了一种更安全的方式来处理机密信息。
二、主要用途
- 安全需求:敏感信息(如数据库密码、API 令牌)不应以明文形式硬编码在配置文件或镜像中,否则可能导致泄露。
- 解耦配置与代码:将敏感数据与应用逻辑分离,便于统一管理和更新。
- 标准化管理:K8s 提供内置机制管理 Secret,支持通过 API 或命令行动态创建、更新和分发。
三、核心特性
- 数据编码:
- 默认使用 Base64 编码存储数据(非加密,需结合其他加密手段,如 etcd 加密或外部密钥管理系统)。
- 数据以键值对(Key-Value)形式存储,支持通过环境变量或 Volume 挂载到 Pod。
- 作用域:
- Secret 属于特定 Namespace(命名空间),默认仅在所属 Namespace 内可见。
- 类型:
- 常见三种内置 Secret 类型:
- Opaque(通用型):用于存储任意键值对,默认类型。
- kubernetes.io/service-account-token:自动为 ServiceAccount 生成的令牌,用于访问 API Server。
- kubernetes.io/tls:用于存储 TLS 证书和私钥,供 Ingress、Service 等使用。
四、 创建 Secret 的常用方式
4.1. 通过 kubectl 命令创建
通过 kubectl 命令创建,需要为其设置命令参数。
bash
kubectl create secret --help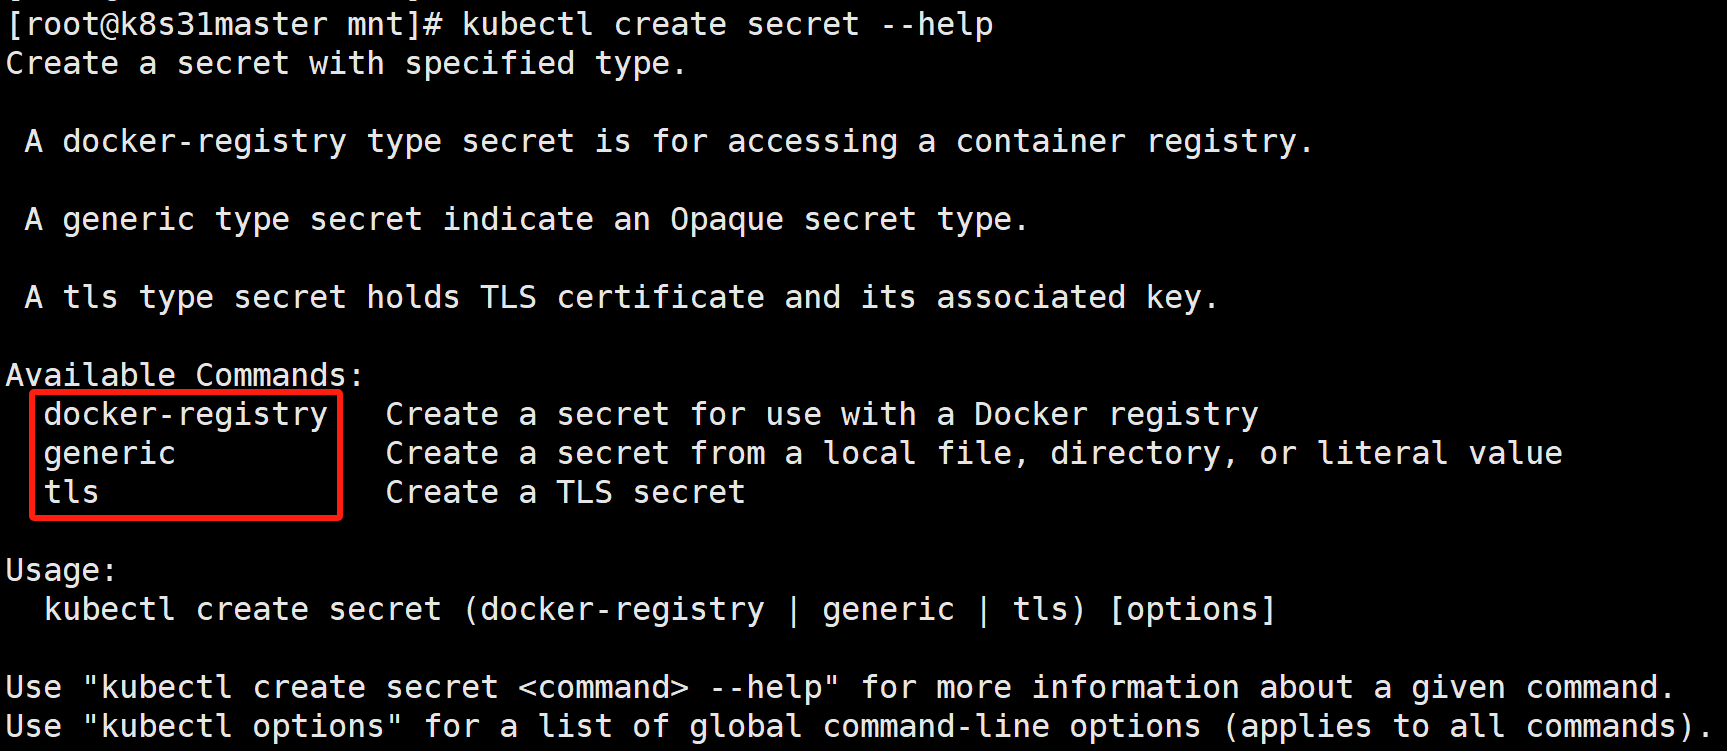
- generic:用来创建 Opaque类型的 Secret。用于存储任意键值对。
- tls:用来创建 kubernetes.io/tls 类型的Secret。用于存储 TLS 证书和私钥。
- docker-registry:若要保存 docker 仓库的认证信息的话,就必须使用此种类型来创建。
4.1.1、直接指定字面量(适合小数据)
bash
# 创建 Opaque 类型 Secret,键值对直接通过 --from-literal 指定
kubectl create secret generic my-secret \
  --from-literal=username=admin \
  --from-literal=password=123456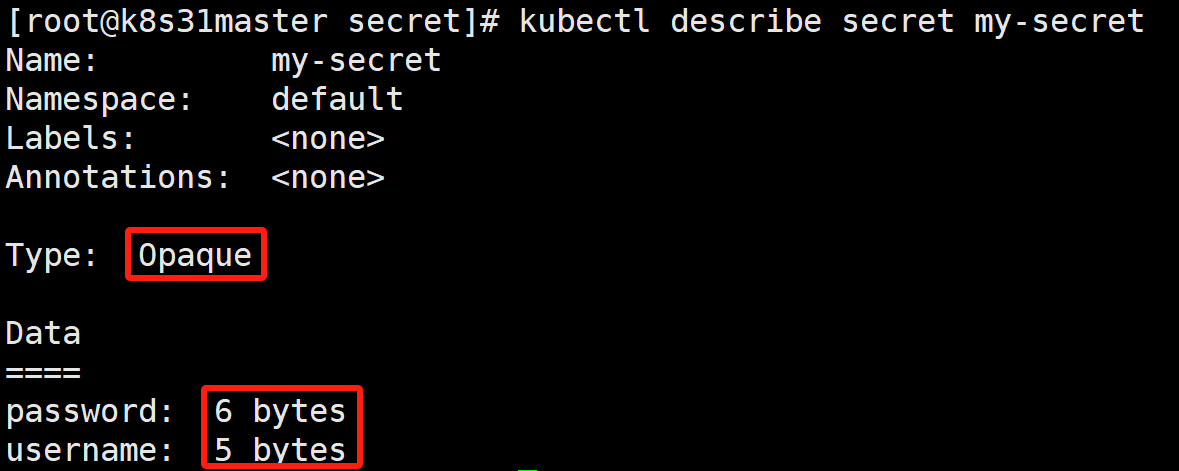
已用 Base64 编码。
4.1.2、从文件加载(适合文件型机密,如证书、密钥)
bash
vim username.txt
# 输入 admin
vim password.txt
# 输入 123456

# 从单个文件创建(文件名作为键),值为文件内容
kubectl create secret generic db-credentials --from-file=username.txt --from-file=password.txt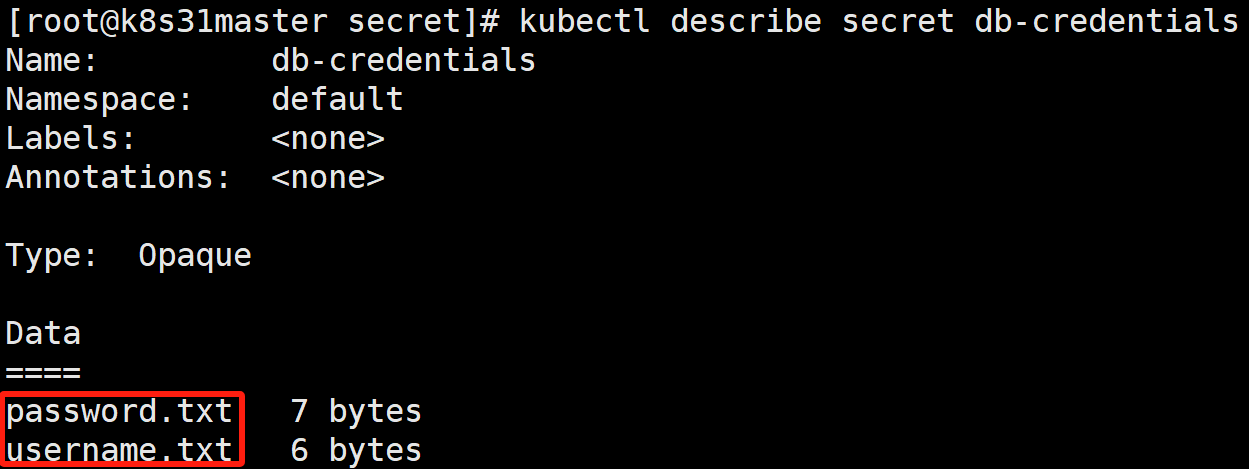
4.1.3、从目录创建(目录下所有文件作为键值对)
bash
mkdir dir
cd dir
vim usr.txt
# 输入 admin
vim pwd.txt
# 输入 123456

kubectl create secret generic app-secret --from-file=.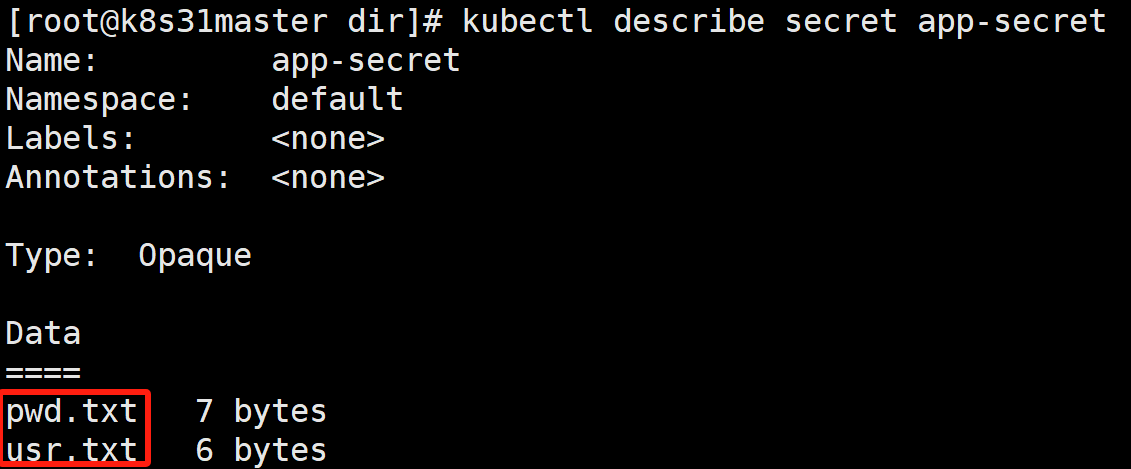
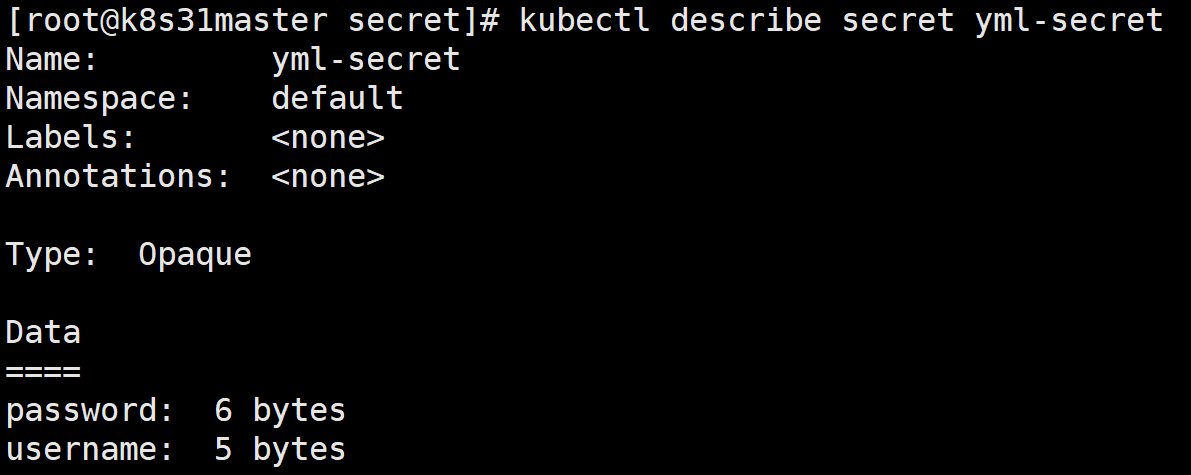
4.2、通过 YAML 清单创建
javascript
apiVersion: v1
kind: Secret
metadata:
  name: yml-secret
  namespace: default
type: Opaque  # 类型,可选 Opaque、service-account-token、tls 等
data:
  # 键值对需手动进行 Base64 编码
  username: YWRtaW4=  # 明文 "admin" 的 Base64 编码
  password: MTIzNDU2  # 明文 "123456" 的 Base64 编码
- 编码方法:echo -n "明文" | base64
- -n 不换行的意思。
- echo -n "密文" | base64 -d
- -d decode 的意思。
五、在 Pod 中使用 Secret
5.1、作为环境变量注入
javascript
apiVersion: v1
kind: Pod
metadata:
  name: secret-env-pod
spec:
  restartPolicy: Never
  containers:
  - name: app
    image: alpine:latest
    imagePullPolicy: IfNotPresent
    command: ["sleep", "3600"]
    env:
    - name: DB_USERNAME  # 环境变量名
      valueFrom:
        secretKeyRef:
          name: my-secret  # Secret 名称
          key: username    # Secret 中的键
    - name: DB_PASSWORD
      valueFrom:
        secretKeyRef:
          name: my-secret
key: password- 进入容器查看环境变量
bash
kubectl exec -it secret-env-pod -- /bin/sh
/ # env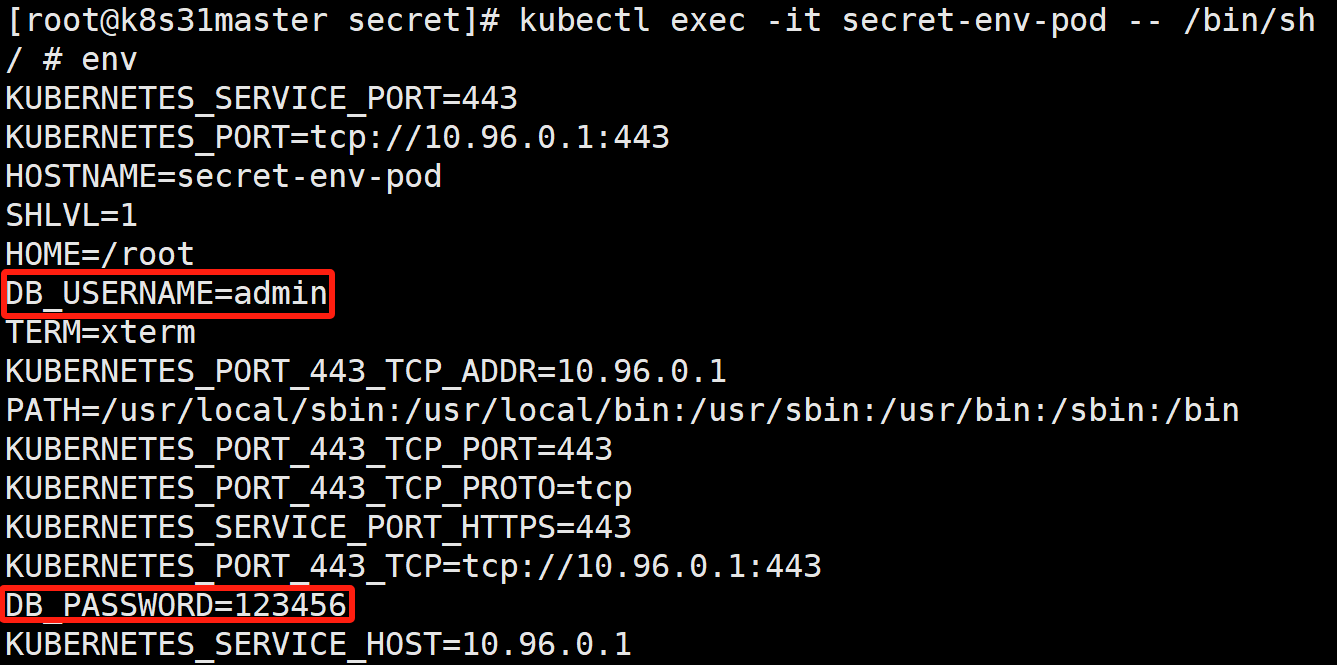
5.2、作为 Volume 挂载
javascript
apiVersion: v1
kind: Pod
metadata:
  name: secret-volume-pod
spec:
  restartPolicy: Never
  volumes:
  - name: secret-volume
    secret:
      secretName: yml-secret  # 指定 Secret 名称
  containers:
  - name: app
    image: alpine:latest
    imagePullPolicy: IfNotPresent
    command: ["sleep", "3600"]
    volumeMounts:
    - name: secret-volume # 跟卷的名称一致
      mountPath: "/etc/secrets"  # 挂载路径
readOnly: true # 必须设为只读- 进入容器查看挂载路径
bash
kubectl exec -it secret-volume-pod -- /bin/sh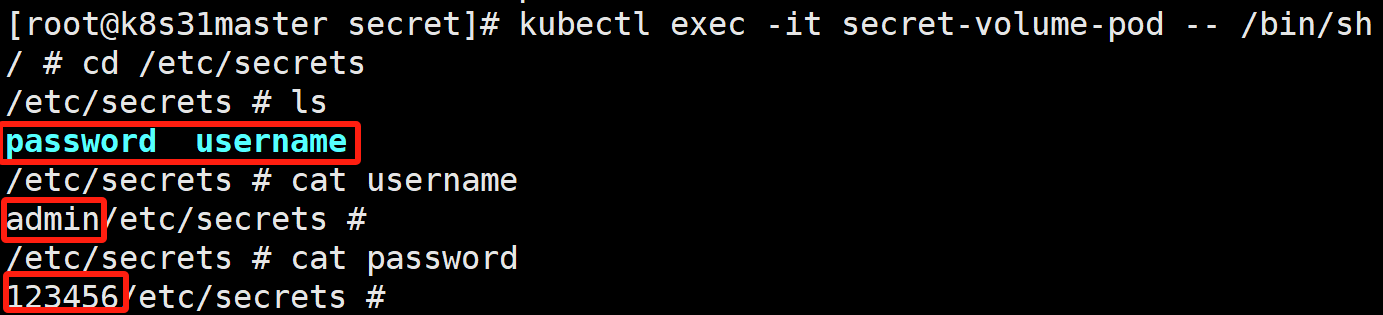
数据已帮我们解密。