一、概述
SSL(Secure Sockets Layer) 及其继任者 TLS(Transport Layer Security) 是位于 传输层(TCP)与应用层之间 的加密协议,用于在网络通信中实现 机密性、身份认证和数据完整性。
- 核心目标:防止通信数据被窃听、篡改或伪造,确保客户端与服务器之间的安全交互。
- 应用场景:HTTPS、电子邮件(SMTPS/IMAPS)、即时通讯、VPN、云服务等。
二、历史演进
| 版本 | 发布时间 | 关键特性/问题 |
|---|---|---|
| SSL 1.0 | 未发布 | 因安全缺陷未公开 |
| SSL 2.0 | 1995 | 存在严重设计缺陷(如弱加密、易受中间人攻击) |
| SSL 3.0 | 1996 | 引入更完善的加密算法,但仍存在漏洞(如BEAST) |
| TLS 1.0 | 1999 | 由IETF接管SSL 3.0,增强安全性 |
| TLS 1.1 | 2006 | 改进数据完整性保护(如CMAC算法) |
| TLS 1.2 | 2008 | 强制使用SHA-2哈希,废弃不安全算法(如MD5) |
| TLS 1.3 | 2018 | 大幅优化性能与安全性,减少握手延迟 |
当前主流版本:TLS 1.2 和 TLS 1.3(强烈推荐使用 TLS 1.3,因其更快且更安全)。
三、协议架构
SSL/TLS 分为两层:
- 记录层(Record Layer)
- 负责分段、压缩(可选)、加密和认证数据。
- 接收上层数据,分割为 记录(Records)(最大 16KB),应用加密和 MAC(消息认证码)后传输。
- 握手层(Handshake Layer)
- 负责密钥交换、身份认证和协商加密参数 ,包括四个子协议:
- 客户端问候(ClientHello):客户端发起握手,声明支持的协议版本、密码套件等。
- 服务器问候(ServerHello):服务器选择协议版本、密码套件,并发送证书(若需要)。
- 密钥交换与认证:客户端和服务器通过非对称加密交换预共享密钥(如RSA或ECDHE)。
- 会话密钥生成:基于预共享密钥生成对称加密的会话密钥(用于记录层通信)。
- 负责密钥交换、身份认证和协商加密参数 ,包括四个子协议:
四、核心功能
- 加密通信(机密性)
- 使用 对称加密算法(如AES、ChaCha20)加密传输数据,确保第三方无法读取内容。
- 身份认证
- 通过 X.509数字证书 验证服务器身份(可选验证客户端身份),防止中间人攻击。
- 证书由可信证书颁发机构(CA)签名,包含公钥、域名、有效期等信息。
- 数据完整性
- 通过 哈希函数 (如SHA-256)和 MAC(如HMAC)确保数据未被篡改,任何修改会导致校验失败。
五、加密算法与密码套件
1. 核心算法类型
- 对称加密算法 :用于加密实际传输的数据(速度快,密钥协商后使用)。
- 常用:AES-128/AES-256、ChaCha20(适用于移动设备)。
- 非对称加密算法 :用于密钥交换和身份认证(安全性高,但速度慢)。
- 常用:RSA、ECDSA(基于椭圆曲线密码学ECC)、Diffie-Hellman(DH/ECDHE)。
- 哈希函数 :用于数据完整性校验和密钥推导。
- 常用:SHA-256、SHA-384。
- 密钥交换算法:协商共享密钥(如ECDHE用于前向安全)。
2. 密码套件(Cipher Suite)
密码套件是上述算法的组合,格式为:密钥交换算法-加密算法-哈希算法。
- 示例:
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384(TLS 1.2)TLS_AES_256_GCM_SHA384(TLS 1.3,简化了命名,默认使用ECDHE密钥交换)。
六、握手过程详解
1. TLS 1.2 握手(四次RTT) (示意图)
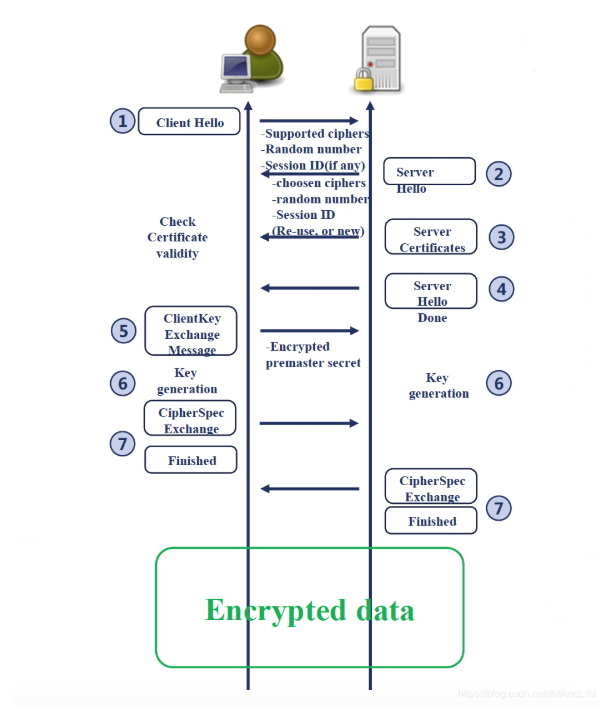
- 客户端问候(ClientHello)
- 发送支持的 TLS 版本、密码套件列表、随机数(
Client Random)等。
- 发送支持的 TLS 版本、密码套件列表、随机数(
- 服务器问候(ServerHello)
- 选择 TLS 版本、密码套件,返回服务器随机数(
Server Random)和服务器证书(含公钥)。
- 选择 TLS 版本、密码套件,返回服务器随机数(
- 客户端验证证书并生成预主密钥(Pre-Master Secret)
- 客户端用服务器公钥加密一个随机数(Pre-Master Secret),发送给服务器。
- 双方通过
Client Random+Server Random+Pre-Master Secret计算出 主密钥(Master Secret),进而生成会话密钥(对称加密密钥)。
- 服务器验证客户端(可选)
- 若需要双向认证,服务器请求客户端证书,客户端发送证书和签名。
- 握手结束
- 双方发送 ChangeCipherSpec 消息,切换至加密通信,并发送 Finished 消息验证握手完整性。
2. TLS 1.3 握手(大幅优化)
- 减少RTT次数:仅需 1 - 2 次RTT(TLS 1.2 需要 2 - 3 次)。
- 安全性增强 :
- 废弃不安全算法(如RSA密钥交换、SHA-1)。
- 强制使用 前向安全(Forward Secrecy):每次会话的密钥独立,即使主密钥泄露,历史通信仍安全。
- 流程简化 :
- 合并部分消息,直接在
ClientHello中发送密钥共享参数(如ECDH公钥)。 - 服务器在首次回复中携带证书和密钥共享参数,减少交互次数。
- 合并部分消息,直接在
七、应用场景
- HTTPS(端口443):加密Web通信,确保用户数据(如密码、信用卡信息)安全。
- 电子邮件:SMTPS(加密邮件传输)、IMAPS/POP3S(加密邮件读取)。
- 即时通讯与文件传输:如WhatsApp、Telegram使用TLS加密聊天内容。
- API与微服务:保护RESTful API调用,防止数据在传输中被篡改。
- VPN与远程连接:如OpenVPN、SSH通过TLS建立安全隧道。
八、安全问题与最佳实践
1. 常见漏洞
- Heartbleed(2014):OpenSSL漏洞,可窃取服务器内存中的敏感数据(如私钥)。
- BEAST(2011):利用SSL 3.0的加密缺陷破解会话密钥。
- ROBOT(2016):利用弱RSA密钥加密预主密钥,导致密钥泄露。
2. 最佳实践
- 协议版本:禁用SSLv3/TLS 1.0/1.1,仅启用TLS 1.2+。
- 密码套件:优先使用TLS 1.3默认套件,或TLS 1.2中的强加密套件(如ECDHE+AES-GCM)。
- 证书管理 :
- 使用短有效期证书(如Let's Encrypt的90天证书),定期轮换。
- 启用OCSP Stapling或CRL(证书吊销列表),及时验证证书状态。
- 密钥交换:采用ECDHE(椭圆曲线Diffie-Hellman)实现前向安全。
- 监控与日志:记录TLS握手失败事件,检测异常连接尝试。
九、总结
SSL/TLS 是现代网络安全的核心协议,通过加密算法与握手流程的结合,实现了通信双方的安全认证与数据保护。随着TLS 1.3的普及,其性能与安全性进一步提升,成为抵御中间人攻击、数据泄露等威胁的关键技术。
学习资源: