【burp手机真机抓包】Burp Suite 在真机(Android and IOS)抓包手机APP + 微信小程序详细教程
Burp Suite 在真机(Android and IOS)抓包手机APP + 微信小程序详细教程

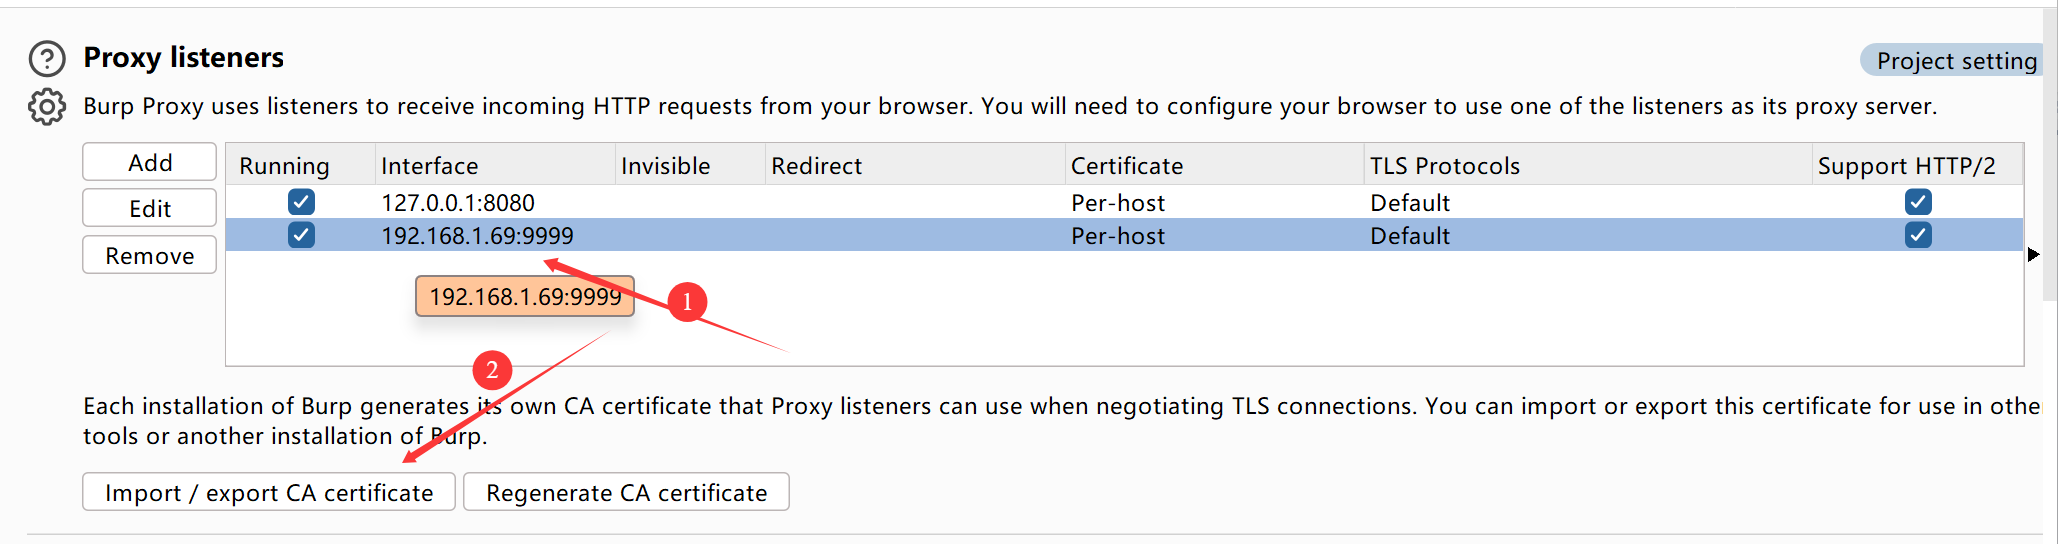
先配置好代理监听的IP和端口,IP可以在cmd中输入ipconfig来查看,端口可以随意设置,但是不能和本地一些特殊端口重复,否则会失效,然后导出CA证书
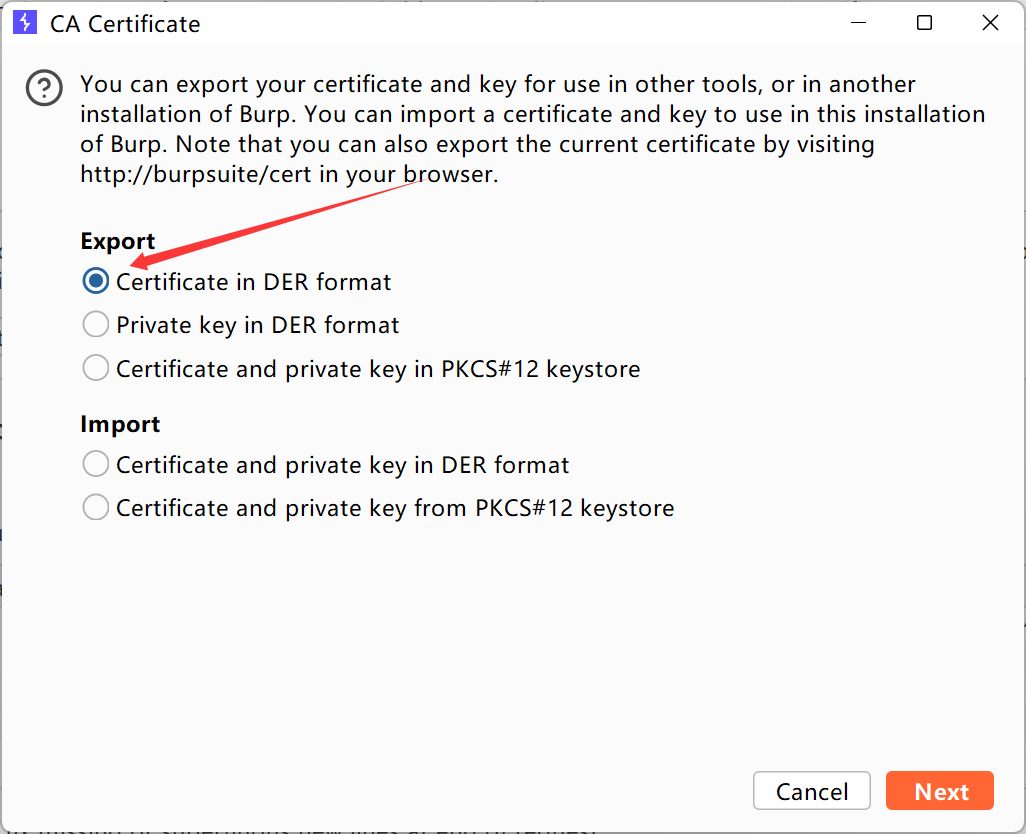
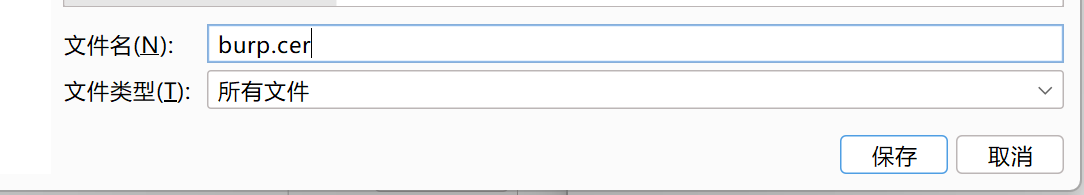
导出CA证书到本地,传到真机本机手机上
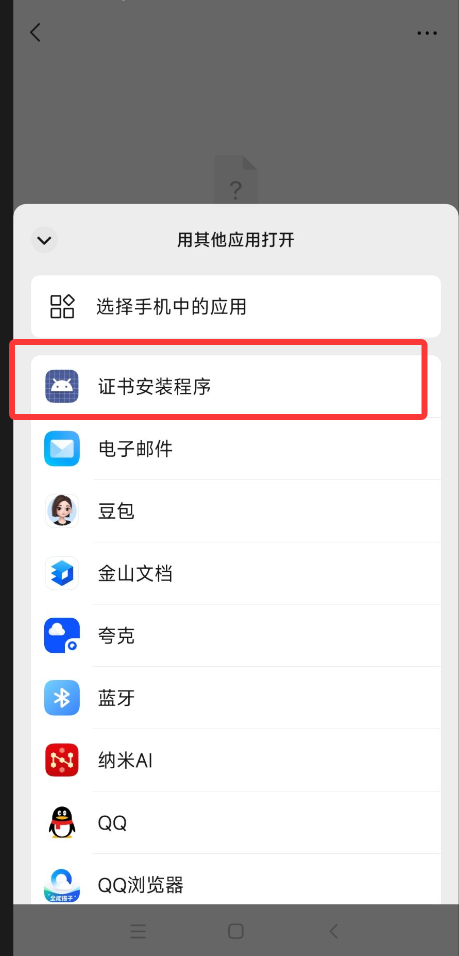
点击打开后,用证书安装程序打开
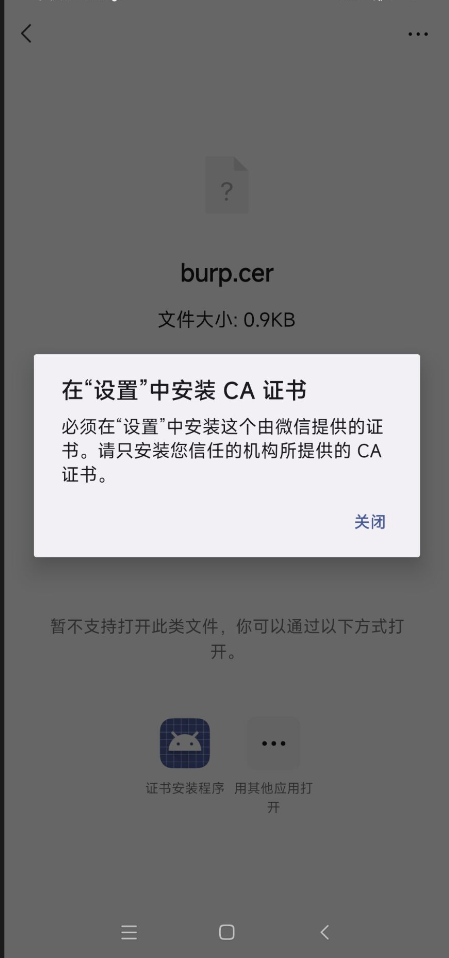
发现需要去设置中自行安装CA证书,先把证书下载到手机本地,便于在设置中直接下载
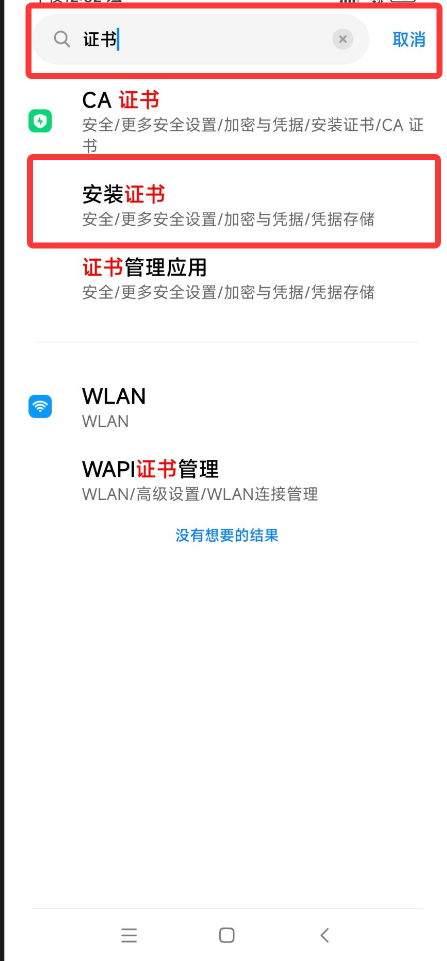
在设置中搜索证书后,点击安装证书,找到下载到本地的CA证书进行下载,下载的时候可以放心下载,毕竟是自己在burp上下载下来的证书,不是官方的证书,系统默认上不安全的,还有监听请求包的时候继续访问就行,如果不敢点,那可以不监听
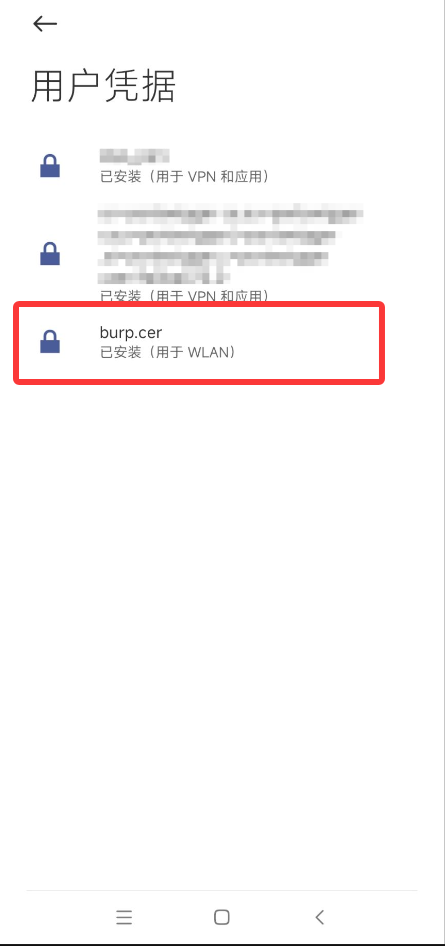
打开用户凭据,可以看到已下载的burp.cer说明下载成功
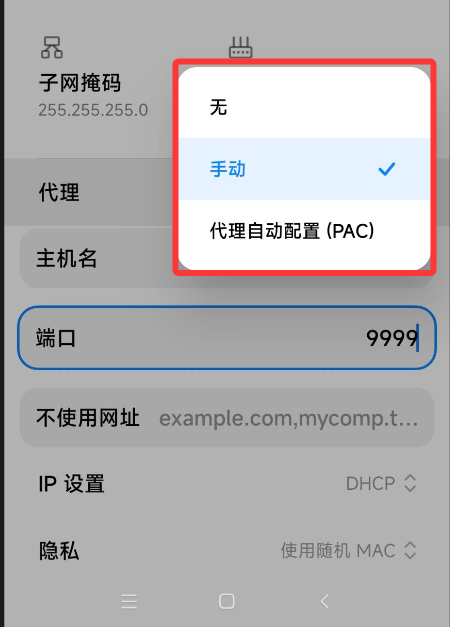
然后打开网络WiFi去设置代理,主机名就是IP
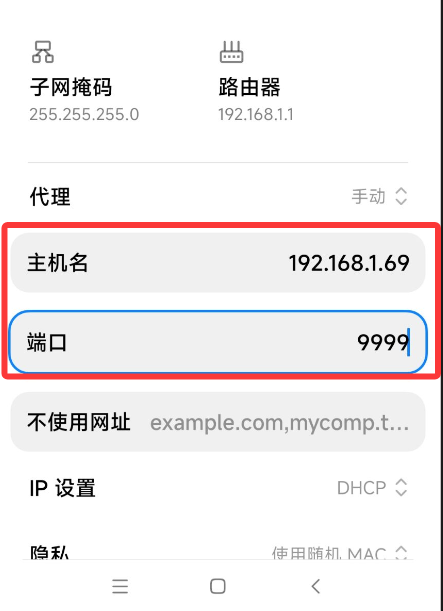
要和burp中设置的代理一致,IP + 端口,然后确定保存
打开百度后返回电脑中看请求包
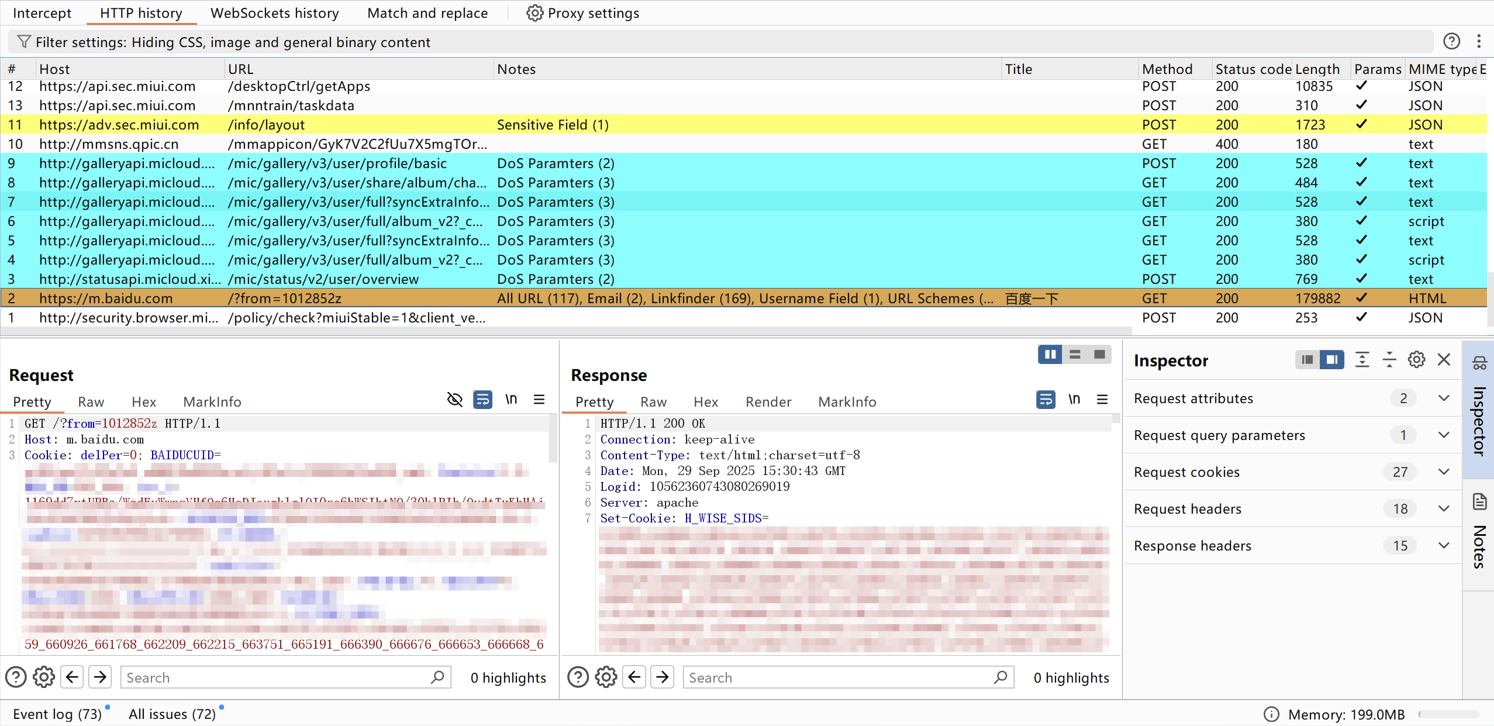
可以看到百度的请求包已经来到burp中
再打开一个百词斩APP,继续返回burp中看请求包
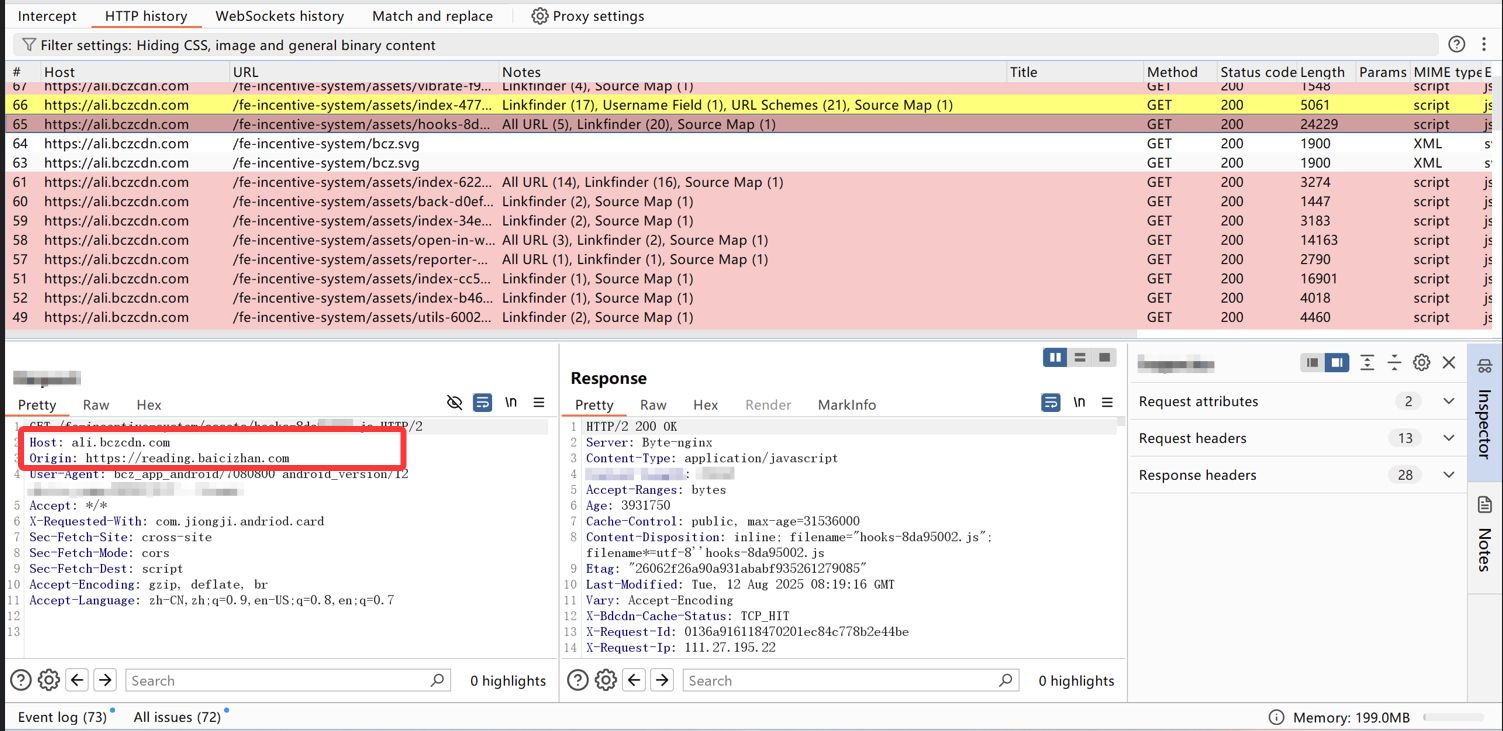
可以看到百词斩的请求包了,抓包成功,有了这个手机APP + 微信小程序的抓包思路,就可以去尝试挖手机端的SRC了💪💪。不用代理后把代理关了,否则手机会一直认证新下载下来的证书,对访问造成干扰

相关推荐
传奇开心果编程1 小时前
【Jetpack Compose娓娓道来】第29课:状态容器与UI事件建模——把“散装状态”变成“可穷举的契约”
android·kotlin·移动开发·android jetpack·ui框架·开发范式·声明式ui
椒哥2 小时前
一天被问几十次"允许",我统计了 517 次,然后写了个插件
前端·javascript·github
风骏时光牛马2 小时前
生成一个AI稳定性治理及疑难问题分析标题,只需要一个标题,不需要其他的任何文本。
前端
莫西干式秃头2 小时前
用 AI + threejs 写了个浏览器里的 3D 动作游戏《武来》:砍怪、放技能、开 SU7
前端·人工智能·three.js
五彩小白3 小时前
喵呜打卡项目总结
android·团队开发
kyriewen3 小时前
我测了 6 种防请求竞态的写法:只有 1 种真能打
前端·javascript·程序员
孟健3 小时前
用 WorkBuddy 做个人名片网页,挂上开源设计技能后效果完全不同了
前端·人工智能·ai编程
IT_陈寒3 小时前
SpringBoot自动配置的坑,这次终于爬出来了
前端·人工智能·后端
极限挑战哥3 小时前
共享电单车联营平台分账架构实践:二清合规与自动分账零人工方案
java·大数据·人工智能·微信小程序·架构·微信公众平台
LuHang4 小时前
从天地图切换到高德地图:一次真实的底图迁移实战
前端·vue.js·cesium