在使用 Docker 部署 Easysearch 时,通常需要在启动容器时设置初始管理员密码。如果没有预先设置密码,系统可能会使用默认值或随机生成密码,不仅增加后续管理的复杂性,也存在安全隐患。
本文将详细介绍在 docker run 启动 Easysearch 容器时,通过不同方式传入环境变量(env)来自定义密码的多种方法。每种方法都配有实用示例和说明,帮助你根据实际环境灵活选择。
直接在命令中传入单个环境变量
这是最简单、最直接的方式,适合快速启动或临时测试场景。
bash
docker run --name easysearch \
  -e EASYSEARCH_INITIAL_ADMIN_PASSWORD=passwd123 \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3
启动完成后,可进入容器验证变量是否生效:
bash
docker exec -it easysearch bash
echo $EASYSEARCH_INITIAL_ADMIN_PASSWORD
输出结果:
passwd123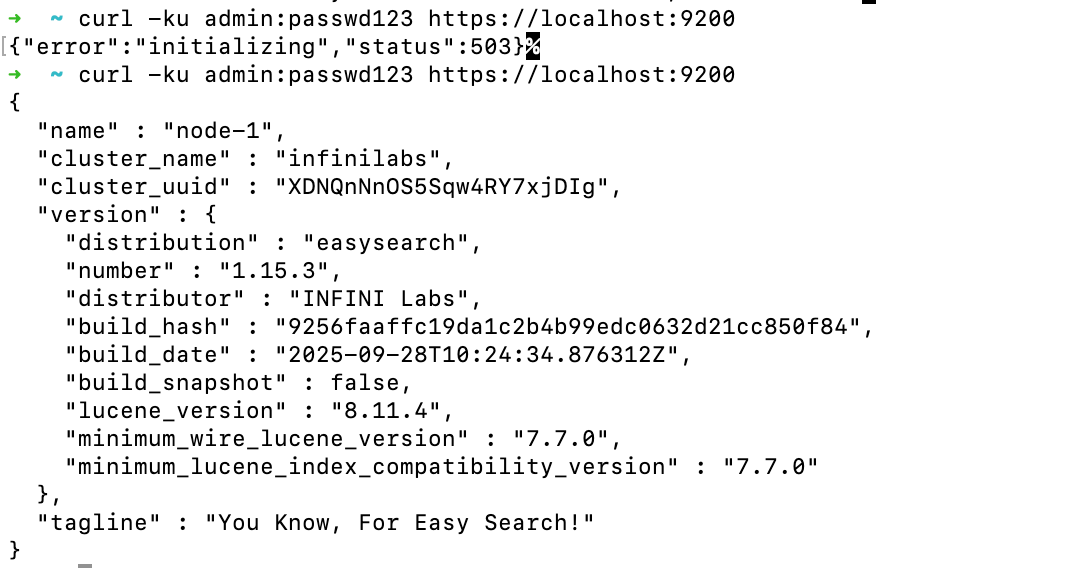
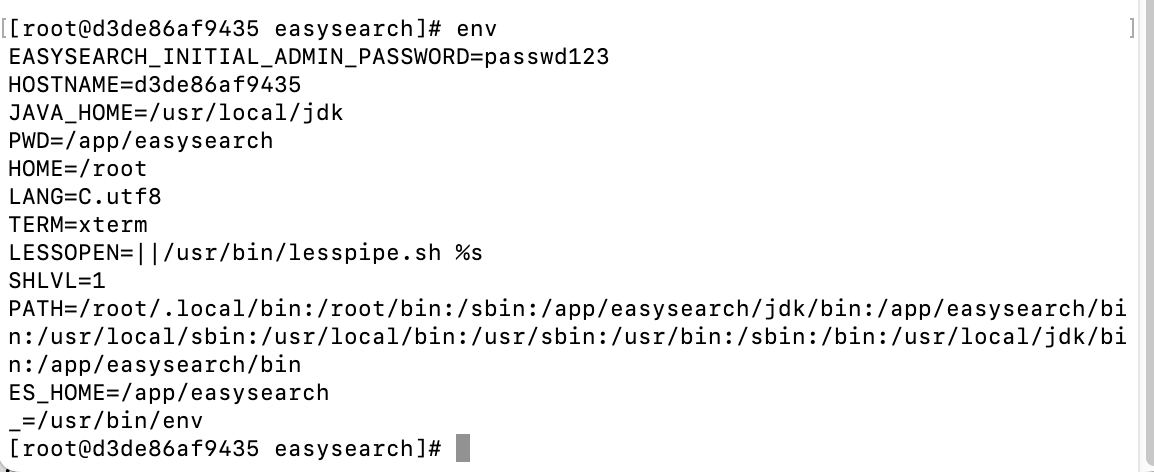
这个是在容器内部查看 ENV 的结果:
✅ 优点:
- 简单直接,适合手动调试;
- 不需要额外文件。
⚠️ 缺点:
- 密码会暴露在命令行历史中;
- 修改不便,不适合生产环境。
🗂 二、从环境文件加载(推荐)
如果你需要设置多个变量或希望更好地管理配置,建议使用 .env 文件。
这种方式清晰、安全、易于维护,是 最推荐的做法。
创建 .env 文件
在当前目录下新建 .env 文件:
EASYSEARCH_INITIAL_ADMIN_PASSWORD=envfile123启动容器:
bash
docker run --name easysearch \
  --env-file .env \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3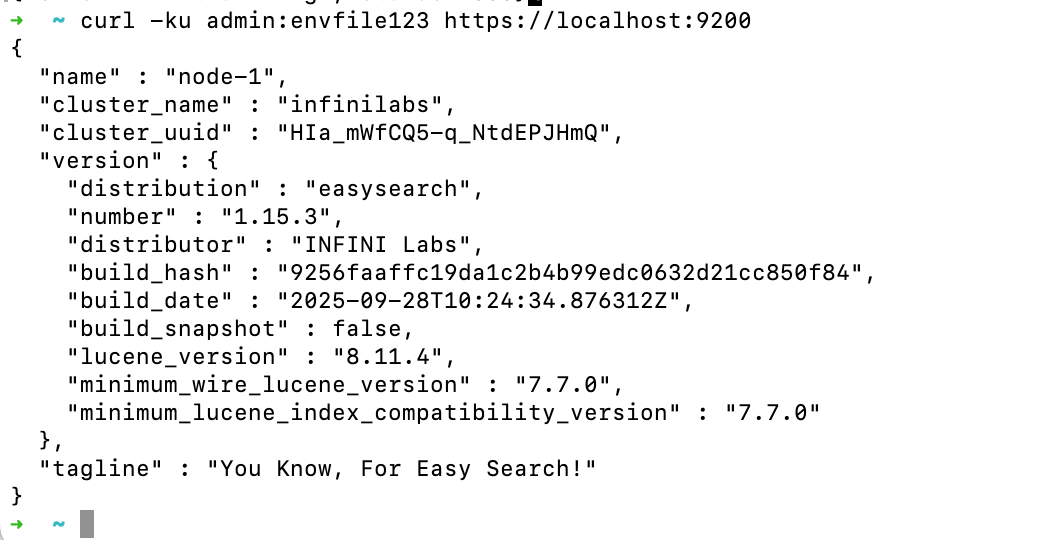
验证变量:
bash
docker exec -it easysearch bash
echo $EASYSEARCH_INITIAL_ADMIN_PASSWORD
输出:
envfile123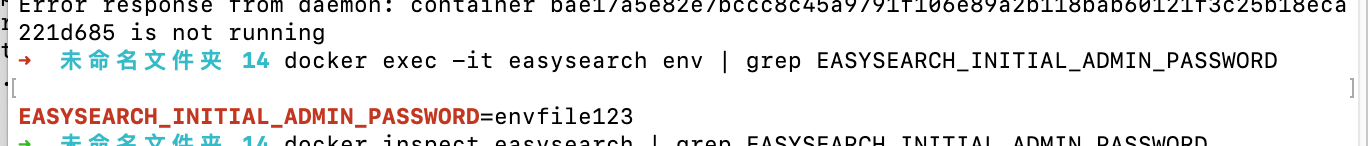
✅ 优点:
- 环境变量集中管理;
- 避免明文密码出现在命令行;
- 文件可复用、便于协作。
⚠️ 注意事项:
-
.env文件路径需正确(相对或绝对路径); -
变量中含有空格或特殊字符时请用引号包裹:
EASYSEARCH_INITIAL_ADMIN_PASSWORD="P@ss word!123"
💡 补充说明:
- 在 Docker Compose 中,
.env文件会自动读取; - 使用
docker run时,必须显式指定--env-file。
💻 三、引用宿主机环境变量
当宿主机上已经定义了某些变量时,也可以直接将它们传递给容器。
这种方式非常适合自动化脚本和 CI/CD 场景。
1️⃣ 导出宿主机变量
bash
export EASYSEARCH_INITIAL_ADMIN_PASSWORD=hostenv1232️⃣ 启动容器时引用
bash
docker run -e EASYSEARCH_INITIAL_ADMIN_PASSWORD \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3
或:
bash
docker run --env EASYSEARCH_INITIAL_ADMIN_PASSWORD \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3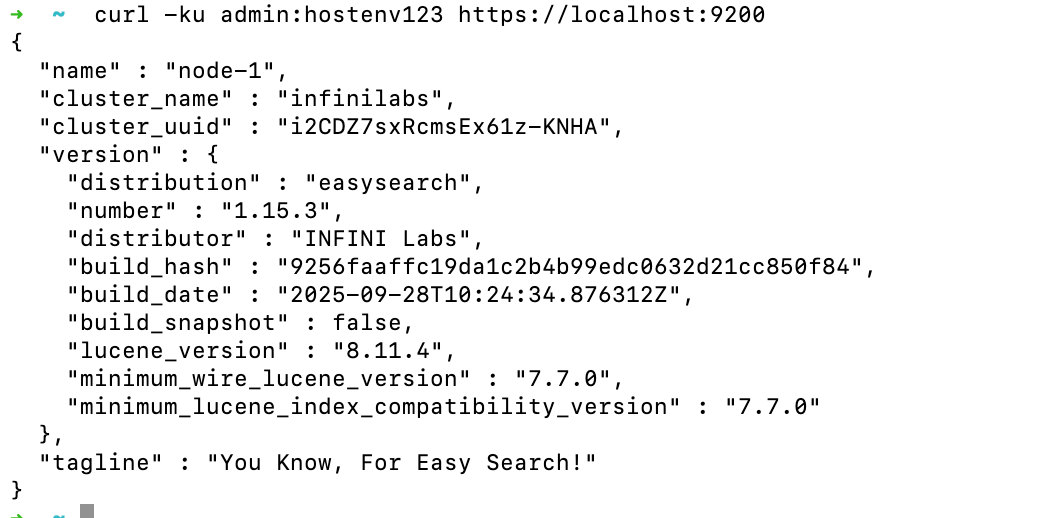
验证变量:
bash
docker exec -it easysearch bash
echo $EASYSEARCH_INITIAL_ADMIN_PASSWORD
输出:
hostenv123✅ 优点:
- 更安全,不会在命令行中暴露;
- 适用于 CI/CD 环境和自动化部署。
⚠️ 注意:
- 启动容器前确认变量已导出;
- 使用
printenv查看宿主机变量。
🔒 四、生产级方案:结合 Secret 管理工具
在生产环境中,建议不要直接在 .env 文件或命令行中存储密码。
可以结合以下工具来安全地管理敏感信息:
- Docker Secrets:在 Swarm 模式中安全注入敏感值;
- HashiCorp Vault / AWS Secrets Manager / Kubernetes Secrets:通过外部密钥服务动态传递;
.gitignore:确保.env文件不被提交到代码仓库。
⚙️ 五、验证环境变量是否生效
无论采用哪种方式,都可以使用以下命令验证:
bash
docker exec -it easysearch env | grep EASYSEARCH_INITIAL_ADMIN_PASSWORD或:
bash
docker inspect easysearch | grep EASYSEARCH_INITIAL_ADMIN_PASSWORD若输出包含你的密码值,即表示设置成功。
🧩 六、不同方式对比
| 方式 | 适用场景 | 安全性 | 便利性 | 是否推荐 |
|---|---|---|---|---|
| 命令行直接传入 | 快速测试 | ⭐ | ⭐⭐⭐ | ❌ |
.env 文件 |
开发/测试 | ⭐⭐ | ⭐⭐⭐⭐ | ✅ |
| 宿主机变量 | 自动化部署 | ⭐⭐⭐ | ⭐⭐⭐ | ✅ |
| Secret 工具 | 生产环境 | ⭐⭐⭐⭐ | ⭐⭐ | ✅✅✅ |
📦 七、综合示例:多变量 + 默认值
假设我们要在生产环境部署,并定义多个参数:
.env 文件内容如下:
EASYSEARCH_INITIAL_ADMIN_PASSWORD=${EASYSEARCH_PASS:-default123}
EASYSEARCH_CLUSTER_NAME=prod_cluster
EASYSEARCH_HEAP_SIZE=4g
启动命令:
bash
EASYSEARCH_PASS=SuperSecret123 \
docker run --name easysearch-prod \
  --env-file .env \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3
此时:
- 若外部定义了
EASYSEARCH_PASS,则使用该值; - 否则回退到
.env文件中的默认值default123。
🧭 总结
在 Docker 环境中配置 Easysearch 初始密码的常用方式主要有三种:
- 命令行传入(-e):适合快速测试;
- 环境文件(--env-file):管理方便、最推荐;
- 引用宿主机变量:安全灵活,适合 CI/CD。
🚀 最佳实践建议:
- 开发环境使用
.env文件;- 生产环境使用 Secret 管理;
- 将
.env文件加入.gitignore;- 定期轮换密码,确保安全。
参考命令:
bash
docker run --name easysearch \
  -e EASYSEARCH_INITIAL_ADMIN_PASSWORD=passwd123 \
  --ulimit memlock=-1:-1 \
  -p 9200:9200 \
  infinilabs/easysearch:1.15.3