在桌面上创建一个文本文档,然后写入如下的文本:
BubbleBoy is back!
The BubbleBoy incident, pictures and sounds
On Error Resume Next.
保存后关闭,再用杀毒软件扫一下,你就会发发现这个文件会报毒
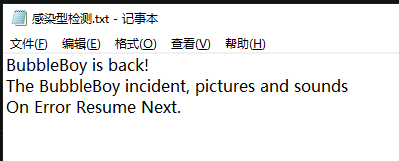
我用的是火绒安全,不知道其他的杀毒软件会不会报,反正我的火绒是报毒了
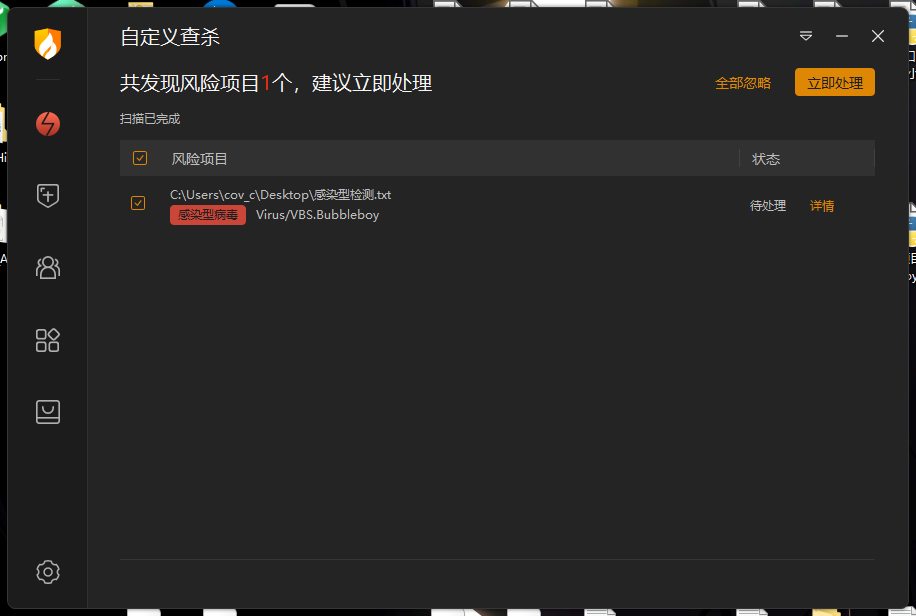
也是非常有趣好吧。
试试你的杀毒软件会不会报毒,评论告诉我。哈哈
下面由ChatGPT解释:
为什么在 TXT 中输入 BubbleBoy 文本会被火绒检测为感染型病毒
一、现象描述
在 Windows 系统中,新建一个 .txt 文本文件,输入以下内容:
BubbleBoy is back! The BubbleBoy incident, pictures and sounds On Error Resume Next.保存后,使用 火绒安全软件进行扫描,结果显示:
-
检测为 感染型病毒 / 蠕虫
-
通常标注为 Win32.Worm.BubbleBoy(或相近名称)
该 TXT 文件本身:
-
不可执行
-
不包含脚本标签
-
不会被系统运行
但仍被判定为病毒。
二、核心结论(先理解这一点)
杀毒软件检测的不是"文件能不能运行",
而是"文件内容是否命中了已知恶意代码家族的高置信度特征"。
这是一次内容指纹命中,而不是行为拦截。
三、杀毒软件的基本检测逻辑
1. 扫描顺序并非按扩展名
现代杀毒引擎的工作顺序大致是:
读取文件内容 → 特征匹配(Signature) → 家族指纹判断 → 风险分类 → 再结合文件类型因此:
-
.txt -
.html -
.eml -
.js -
.vbs -
甚至内存字符串
都会进入同一套内容扫描引擎。
2. "Win32"不等于"可执行程序"
在杀毒命名中:
Win32.Worm.BubbleBoy含义是:
-
Win32:面向 Windows 平台的恶意代码
-
Worm:蠕虫类型
-
BubbleBoy:家族名称
并不表示:
-
这是一个
.exe -
或当前文件可以运行
四、为什么这三行文本会被识别?
1️⃣ "BubbleBoy is back!" ------ 家族级固定特征
这是 BubbleBoy 邮件蠕虫的固定邮件标题:
-
出现在原始样本中
-
几乎所有变种都保留
-
在病毒库中是硬编码字符串
在安全领域,它的地位类似于:
-
"ILOVEYOU"
-
"Melissa"
-
"AnnaKournikova"
2️⃣ "The BubbleBoy incident, pictures and sounds"
这是 BubbleBoy HTML 邮件正文的固定首句。
在原始蠕虫中:
-
与黑色背景、白色字体同时出现
-
构成稳定的正文指纹区域
3️⃣ "On Error Resume Next."
这是 VBScript 恶意代码中权重极高的一行:
-
含义:忽略所有错误,继续执行
-
在邮件蠕虫、HTA、恶意脚本中几乎必出现
-
常被用作 恶意脚本起始锚点
4️⃣ 三行同时出现的意义
单独一行,可能只是"可疑";
三行同时出现,几乎只可能来自 BubbleBoy 样本。
从引擎视角:
家族标题字符串 ✔ 正文固定文案 ✔ 恶意脚本关键语句 ✔→ 高置信度样本复现
五、为什么会被标为"感染型病毒"?
1. 分类基于"家族",不是"当前能力"
BubbleBoy 在病毒分类中是:
-
类型:Worm(蠕虫)
-
特性:自传播、感染性
因此一旦命中其指纹,分类就会显示为:
感染型病毒
即使当前文件:
-
不能执行
-
不能传播
-
只是文本
分类也不会改变。
2. 这是设计上的"保守策略"
杀毒软件的设计原则是:
宁可误报文本,也不能漏报真实样本
因为:
-
正常文档极少会完整包含这些固定字符串
-
漏报的风险远高于误报
六、与 EICAR 测试的类比
如果你在 TXT 中写入:
X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!几乎所有杀毒软件都会立即报毒。(我试了其实没报毒)
原因完全相同:
-
这是一个内容指纹
-
与是否执行无关
BubbleBoy 的这几行文本,在安全史上的地位,已经接近这种"测试级特征"。
七、这是否属于误报?
从安全工程角度看:
-
❌ 不是误报
-
✔ 是"样本特征命中"
但从用户直觉看:
- "只是 TXT 文件" → 容易产生困惑
这是安全性优先于可读性的取舍。
八、总结(一段话)
在 TXT 中输入
"BubbleBoy is back!"
"The BubbleBoy incident, pictures and sounds"
"On Error Resume Next."
会被火绒检测为感染型病毒,
并不是因为 TXT 能感染系统,
而是因为这些文本本身已经构成了
一个历史邮件蠕虫的高置信度家族指纹。