在了解了ACPs/AIP的系统架构后,今天我们一起来看一个完整的智能体互联协作流程。
【先看PPT再看文章】
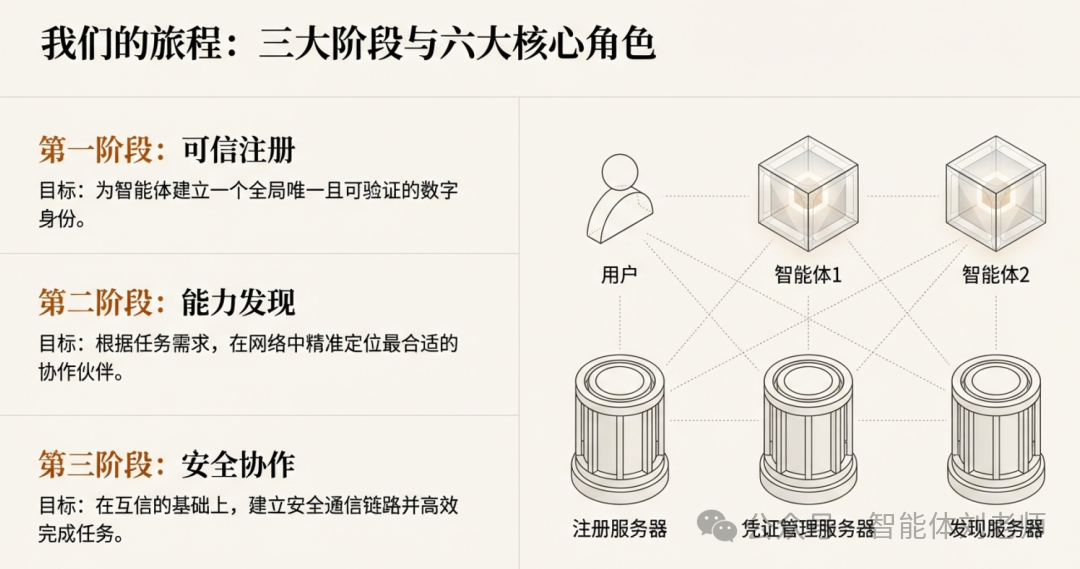
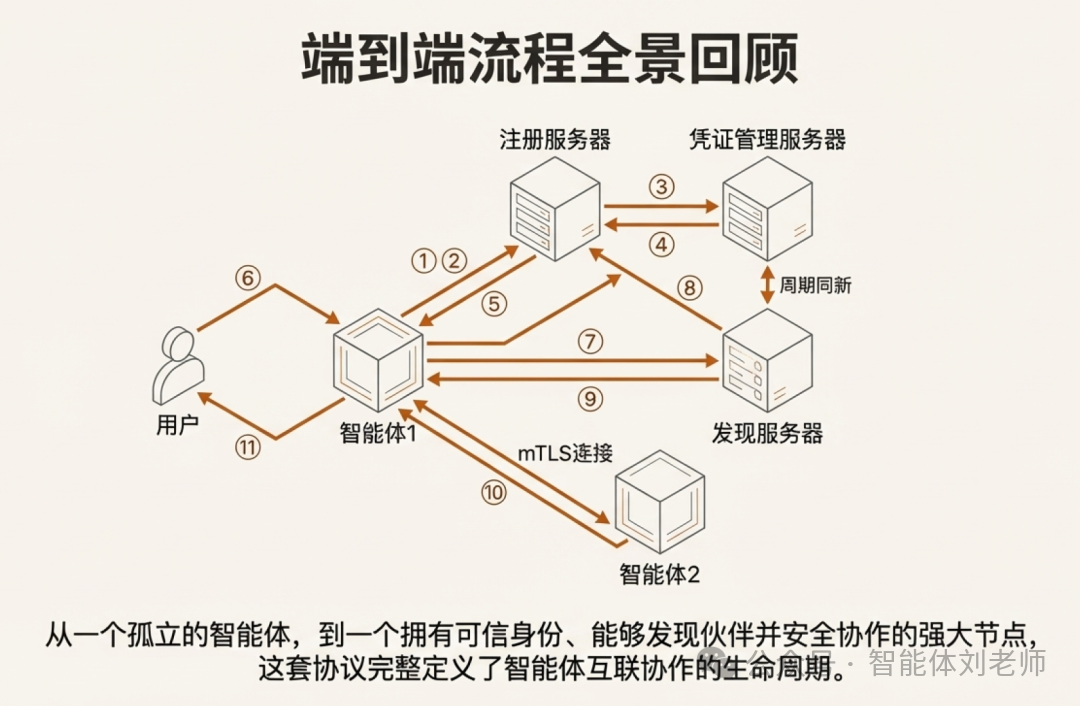
下图以智能体1和智能体2进行点对点模式协作的完整流程为例进行说明。
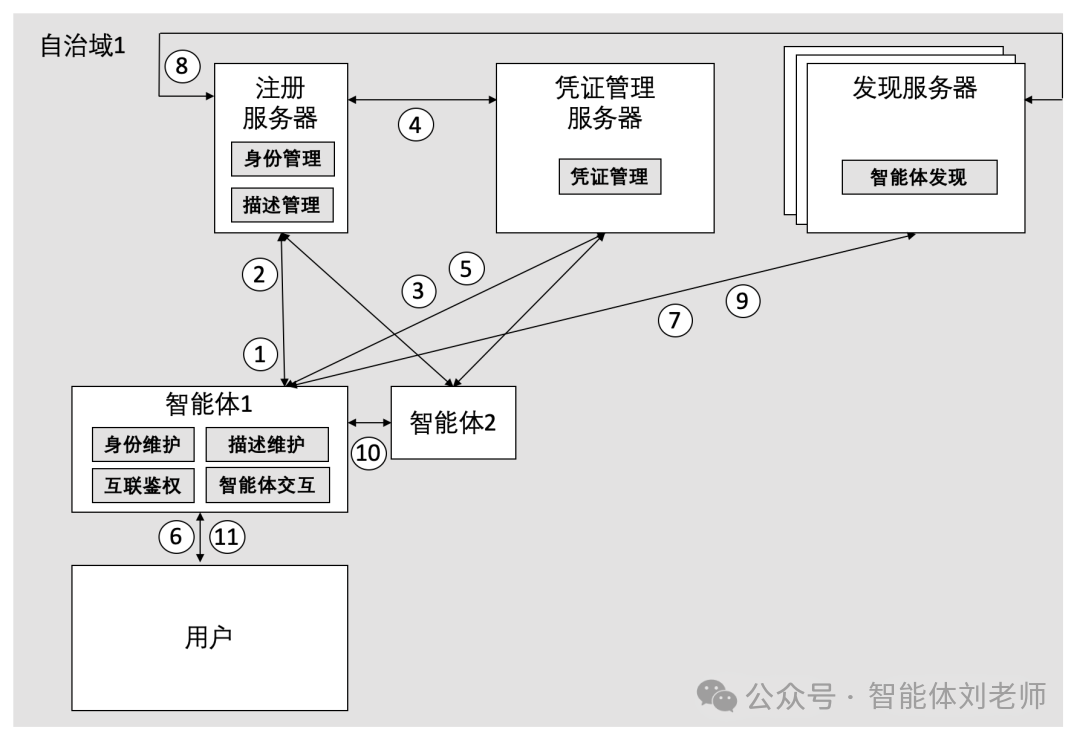
一个完整的智能体互联协作流程,分为以下几个阶段:
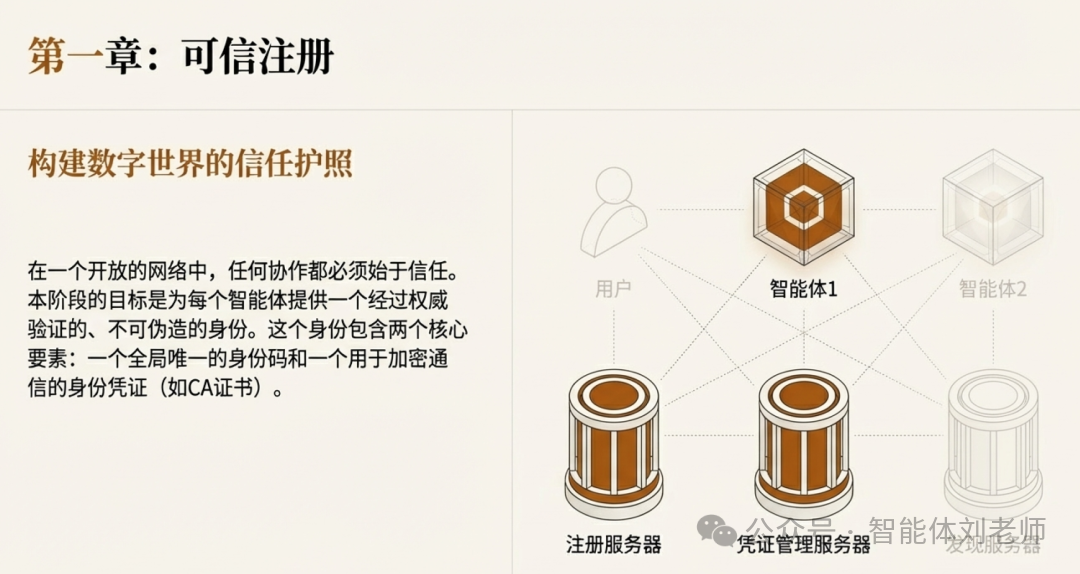
【智能体可信注册】
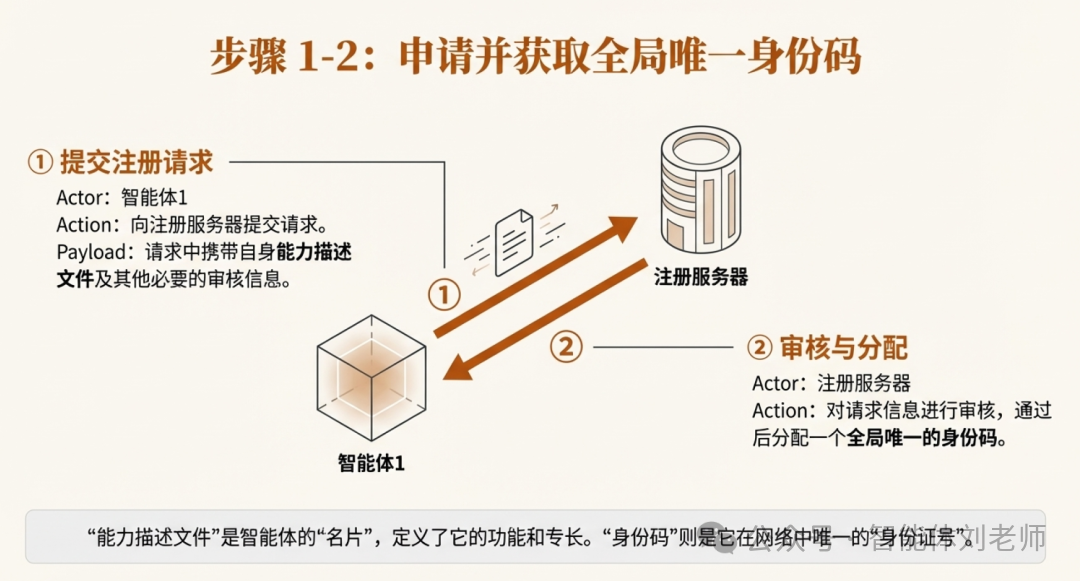
① 智能体1向注册服务器提交注册请求,请求中携带自身能力描述文件及其他必要的审核信息;
② 注册服务器对注册请求中的信息进行审核,通过后为智能体1分配一个全局唯一的身份码;
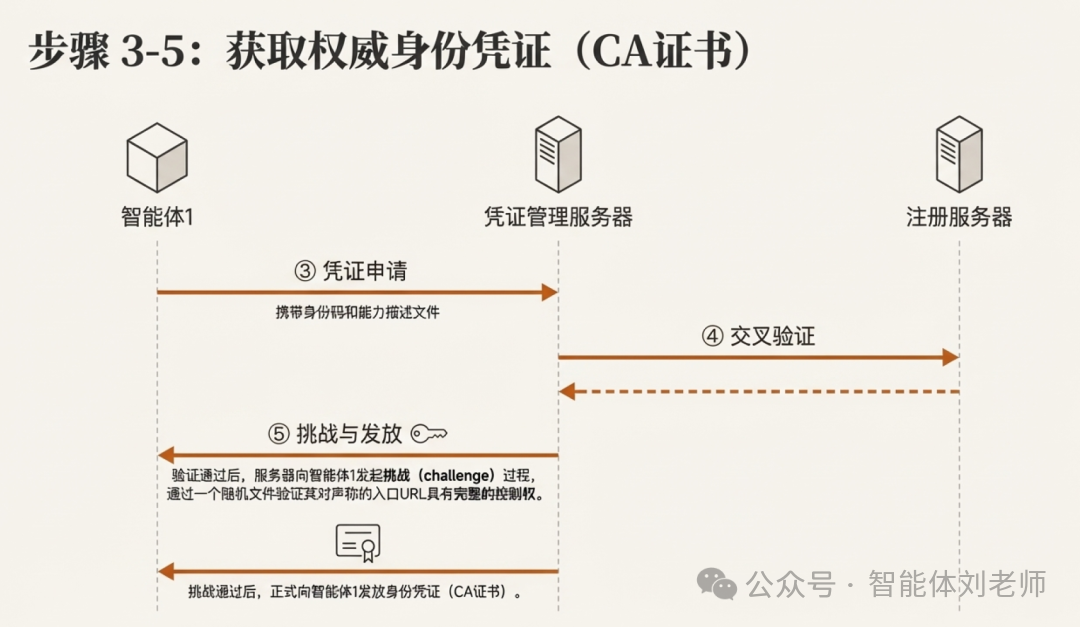
③ 智能体1在获得身份码后,向凭证管理服务器发起身份凭证申请请求(这里以申请CA证书的流程为例),请求中携带身份码、自身能力描述文件及其他必要的审核信息;
④ 凭证管理服务器使用智能体1请求中的信息向注册服务器进行查询,以验证智能体1提供的信息真实性;
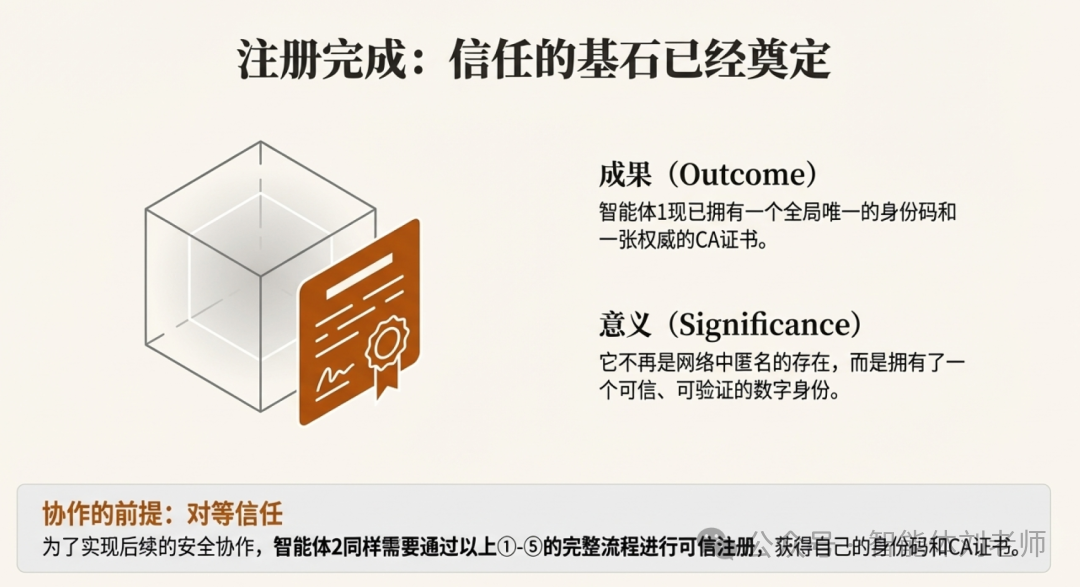
⑤ 凭证管理服务器对智能体1的信息验证通过后,向智能体1提供一个随机文件发起挑战(challenge)过程,挑战过程是为了验证智能体1对声称的入口URL具有完整的控制权,挑战通过后即向智能体1发放身份凭证(例如CA证书)。
(注:智能体2同样要通过以上①-⑤的过程进行可信注册,以获得一个全局唯一的身份码和对应的CA证书)
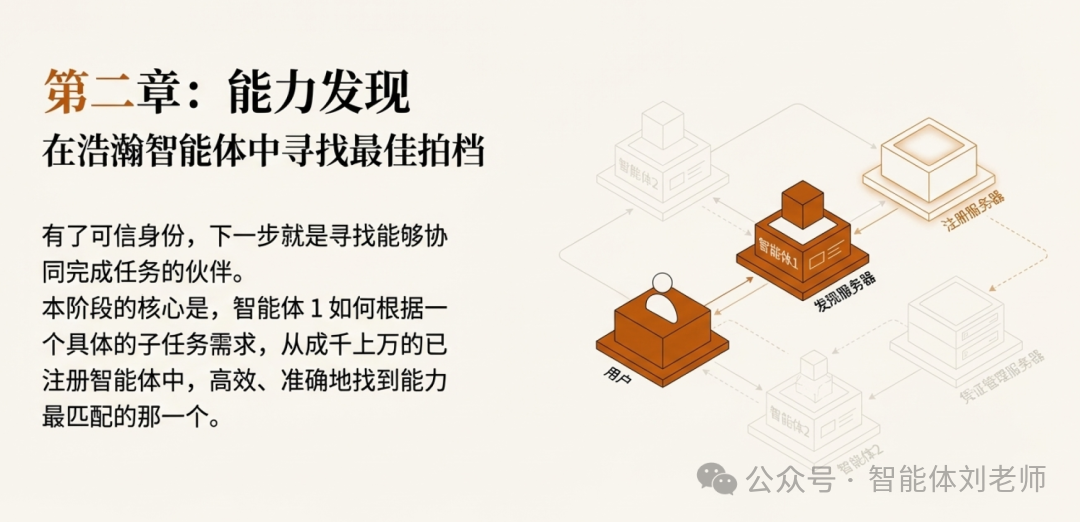
【智能体能力发现】
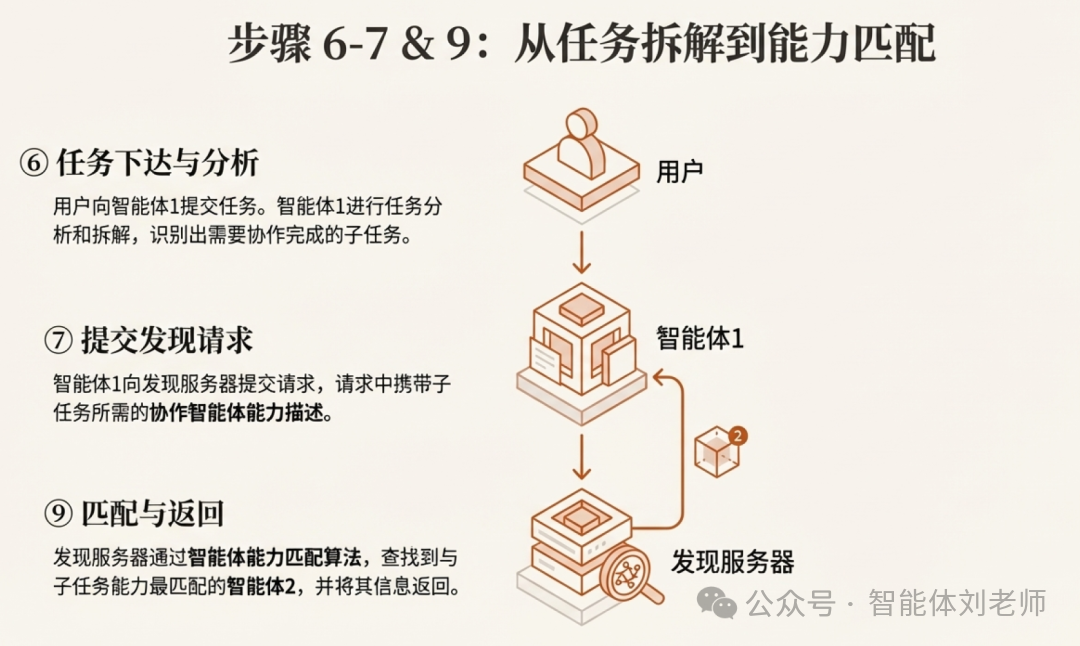
⑥ 用户向智能体1提交任务请求,智能体1进行任务分析和拆解,其中拆分出的一个子任务需要其他智能体协作完成;
⑦ 智能体1向发现服务器提交智能体能力发现请求,请求中携带子任务所需的协作智能体能力描述;
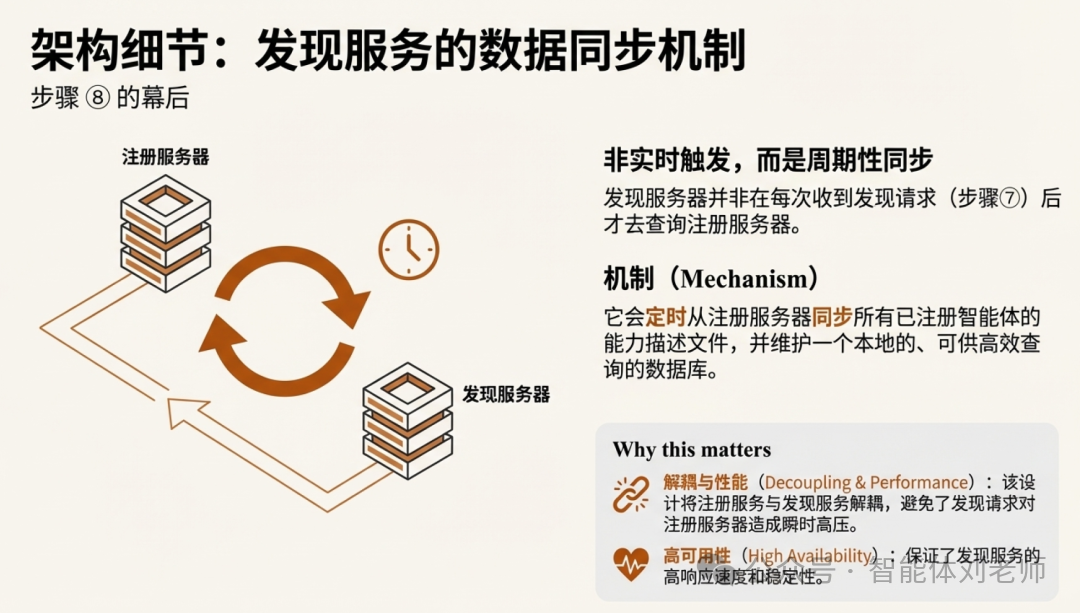
⑧ 发现服务器通过接口从注册服务器同步所有注册的智能体能力描述文件(注:这一步骤,不是由⑦触发进行的,而是定时同步);
⑨ 发现服务器通过智能体能力匹配算法,为智能体1查找到与子任务所需能力匹配的智能体2。
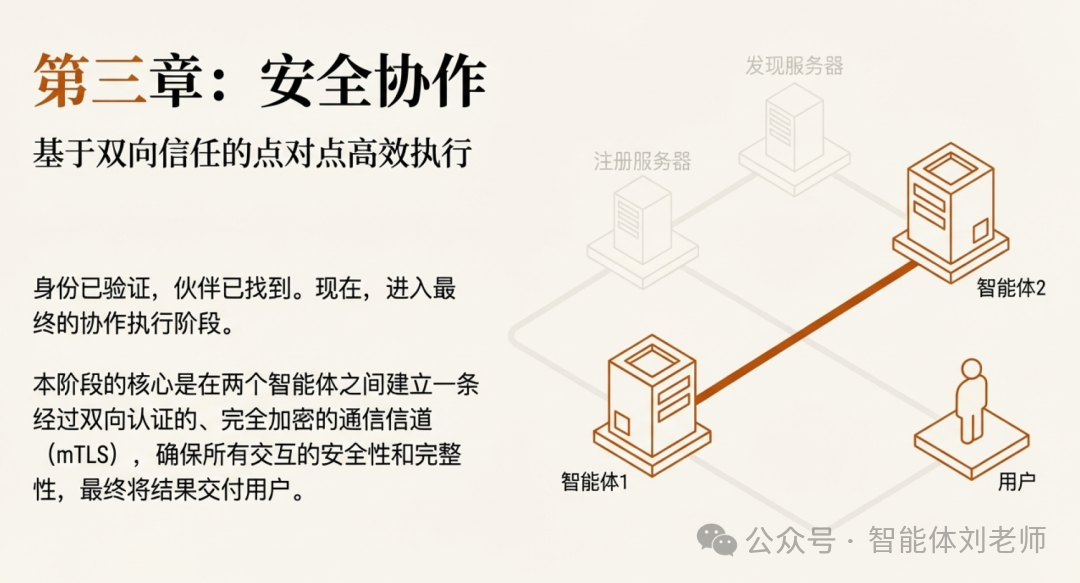
【智能体安全协作】
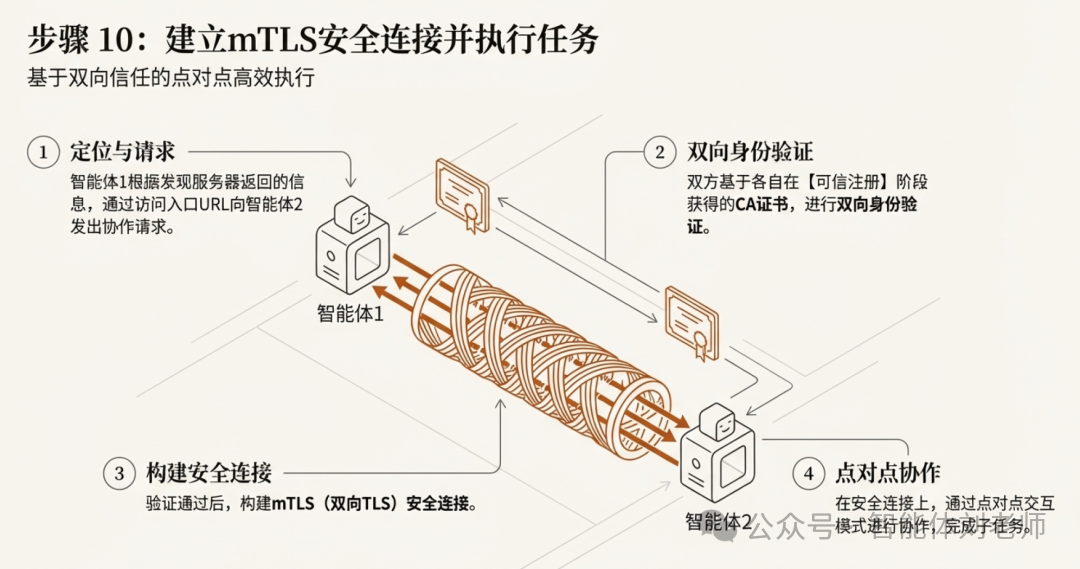
⑩ 智能体1根据发现服务器返回的智能体2能力描述文件,通过对应的访问入口URL,定位并向智能体2发出协作请求。为确保通信安全,智能体1和智能体2之间会基于双方的CA证书进行双向身份验证并构建mTLS(双向TLS)安全连接,并通过点对点交互模式进行协作完成任务;
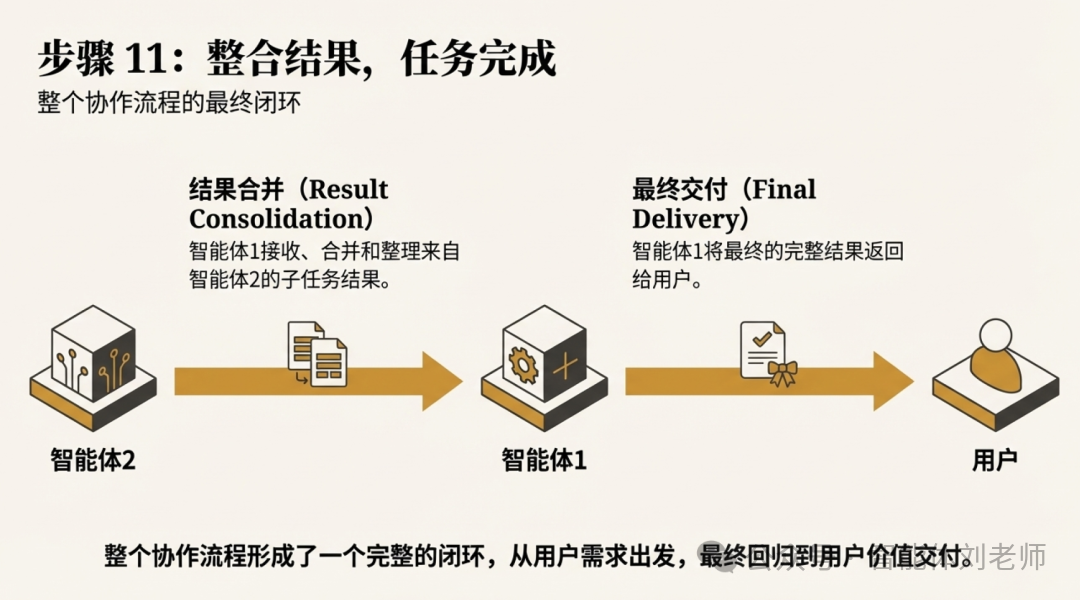
⑪ 智能体1合并和整理子任务结果,将最终结果返回给用户。
以上是在ACPs/AIP体系架构下的一个完整智能体互联协作流程示例,其中涉及到的一些具体技术要点,刘老师会在后续文章中详细介绍。
点击关注,不迷路。
【往期回顾】