思维导图
知识点:
1、JavaEE-SpringBoot-身份鉴权-JWT技术
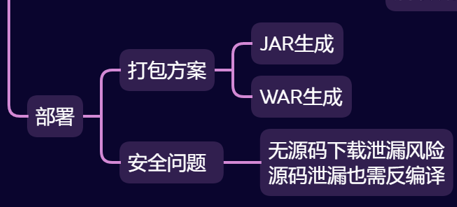
2、JavaEE-SpringBoot-打包部署-JAR&WAR
章节点
3、Java:
功能:数据库操作,文件操作,序列化数据,身份验证,框架开发,第三方组件使用等.
框架库:MyBatis,SpringMVC,SpringBoot,Shiro,Log4j,FastJson等
技术:Servlet,Listen,Filter,Interceptor,JWT,AOP,反射机制待补充
安全:SQL注入,RCE执行,反序列化,脆弱验证,未授权访问,待补充
安全:原生开发安全,第三方框架安全,第三方组件安全等,架构分析,待补充
演示案例
SpringBoot-身份鉴权-JWT技术
SpringBoot-打包部署-JAR&WARSpringBoot-身份鉴权-JWT技术
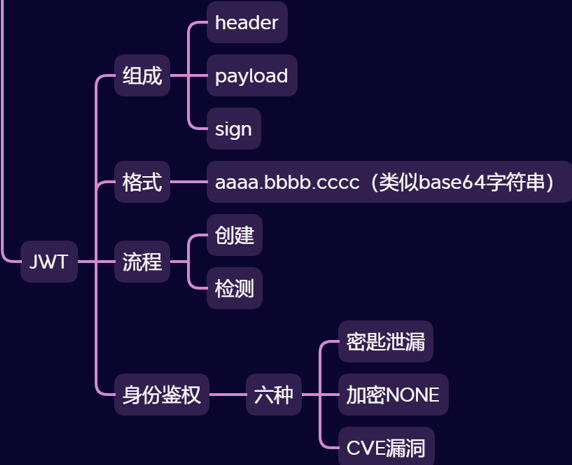
JWT (JSON Web Token)是由服务端用加密算法对信息签名来保证其完整性和不可伪造;
Token里可以包含所有必要信息,这样服务端就无需保存任何关于用户或会话的信息;
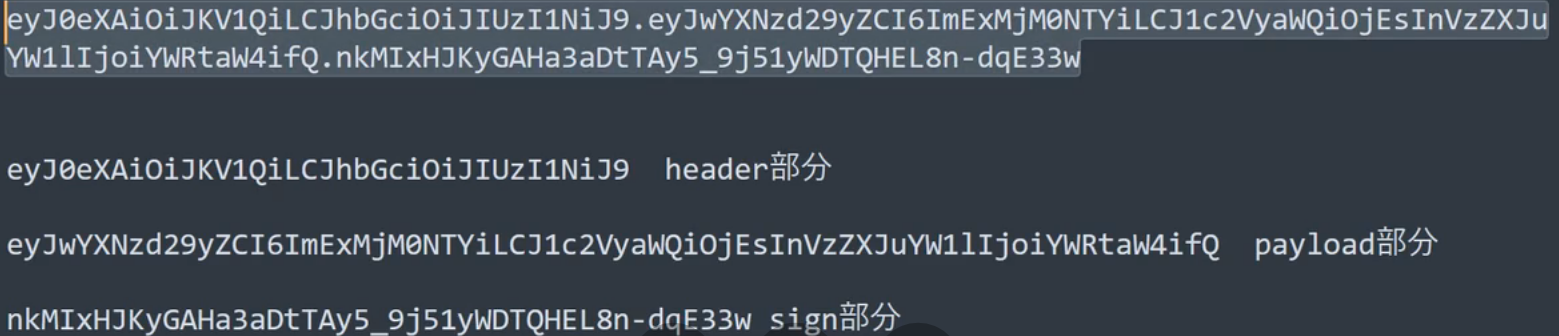
JWT用于身份认证、会话维持等。由三部分组成,header、payload与signature。
类似这些↓
懂开发的一般会使用jwt而不是使用类似cookie或者session等技术,当然现在也有新的技术,是我们以后的发展方向(不过jwt仍是流行的身份鉴权技术之一)
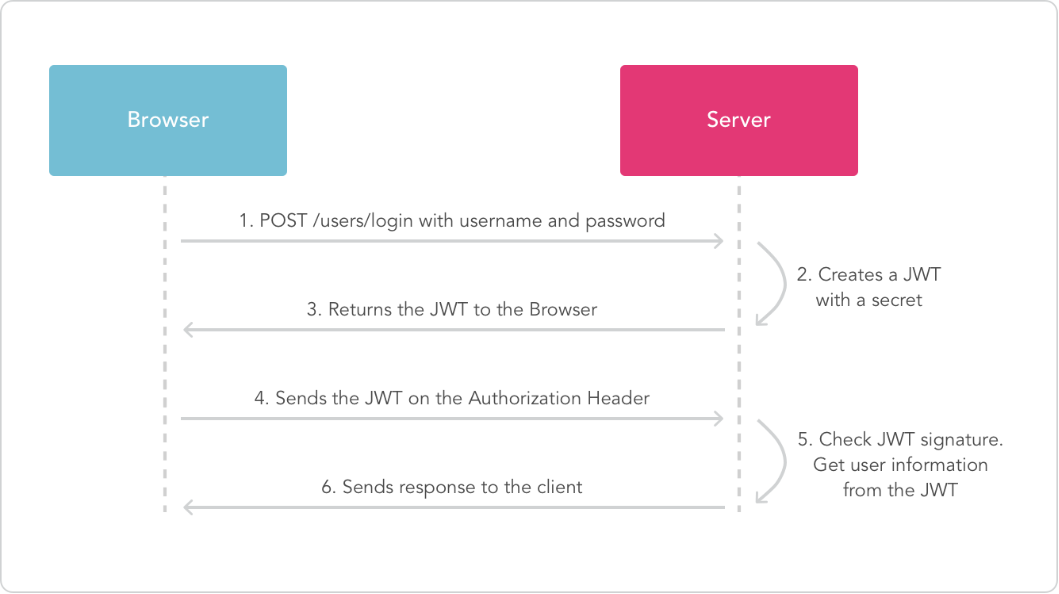
- 浏览器发送携带用户名和密码post请求到服务端。
- 服务器端创建带有JWT凭证信息。
- 返回jwt给浏览器
- 浏览器发送JWT想访问要授权的页面
- 服务器检查浏览器端的jwt,从JWT获取其中的用户信息。
- 发送响应给客户端。
参考:https://blog.csdn.net/weixin_62091520/article/details/149971250我精挑细选过的文章,不错的
实践部分
mvnrepository仓库,选择组件的时候选有漏洞(别选最新的),进行复现。
1、引入依赖
java
<dependency>
	<groupId>com.auth0</groupId>
	<artifactId>java-jwt</artifactId>
	<version>3.4.0</version>
</dependency>
2、创建JWT
java
JWT.create()3、配置JWT
java
JWT.create()
java
//header
.withHeader(map)
//payload
.withClaim("userid",id)
.withClaim("username",user)
.withClaim("password",pass)
//signature
.sign(Algorithm.HMAC256("xiaodisec"));
4、解析JWT
java
//构建解密注册
JWTVerifier jwt = JWT.require(Algorithm.HMAC256("xiaodisec")).build();
//解密注册数据
DecodedJWT verify = jwt.verify(jwtdata);
//提取解密数据
Integer userid = verify.getClaim("userid").asInt();
5、安全问题
参考:https://blog.csdn.net/zz12345600354/article/details/139166880同样是我挑选
小迪上课使用的网站→JWT在线解码与生成
SpringBoot-打包部署-JAR&WAR
参考:https://mp.weixin.qq.com/s/HyqVt7EMFcuKXfiejtfleg
SpringBoot项目打包在linux服务器中运行:
①jar类型项目
jar类型项目使用SpringBoot打包插件打包时,会在打成的jar中内置tomcat的jar。
所以使用jdk直接运行jar即可,jar项目中功能将代码放到其内置的tomcat中运行。
②war类型项目
在打包时需要将内置的tomcat插件排除,配置servlet的依赖和修改pom.xml,
然后将war文件放到tomcat安装目录webapps下,启动运行tomcat自动解析即可。
- Jar打包
报错情况:
**解决办法:**注意看configuration这部分,把skip代码块改成false/删除,或加上mainClass代码块部分
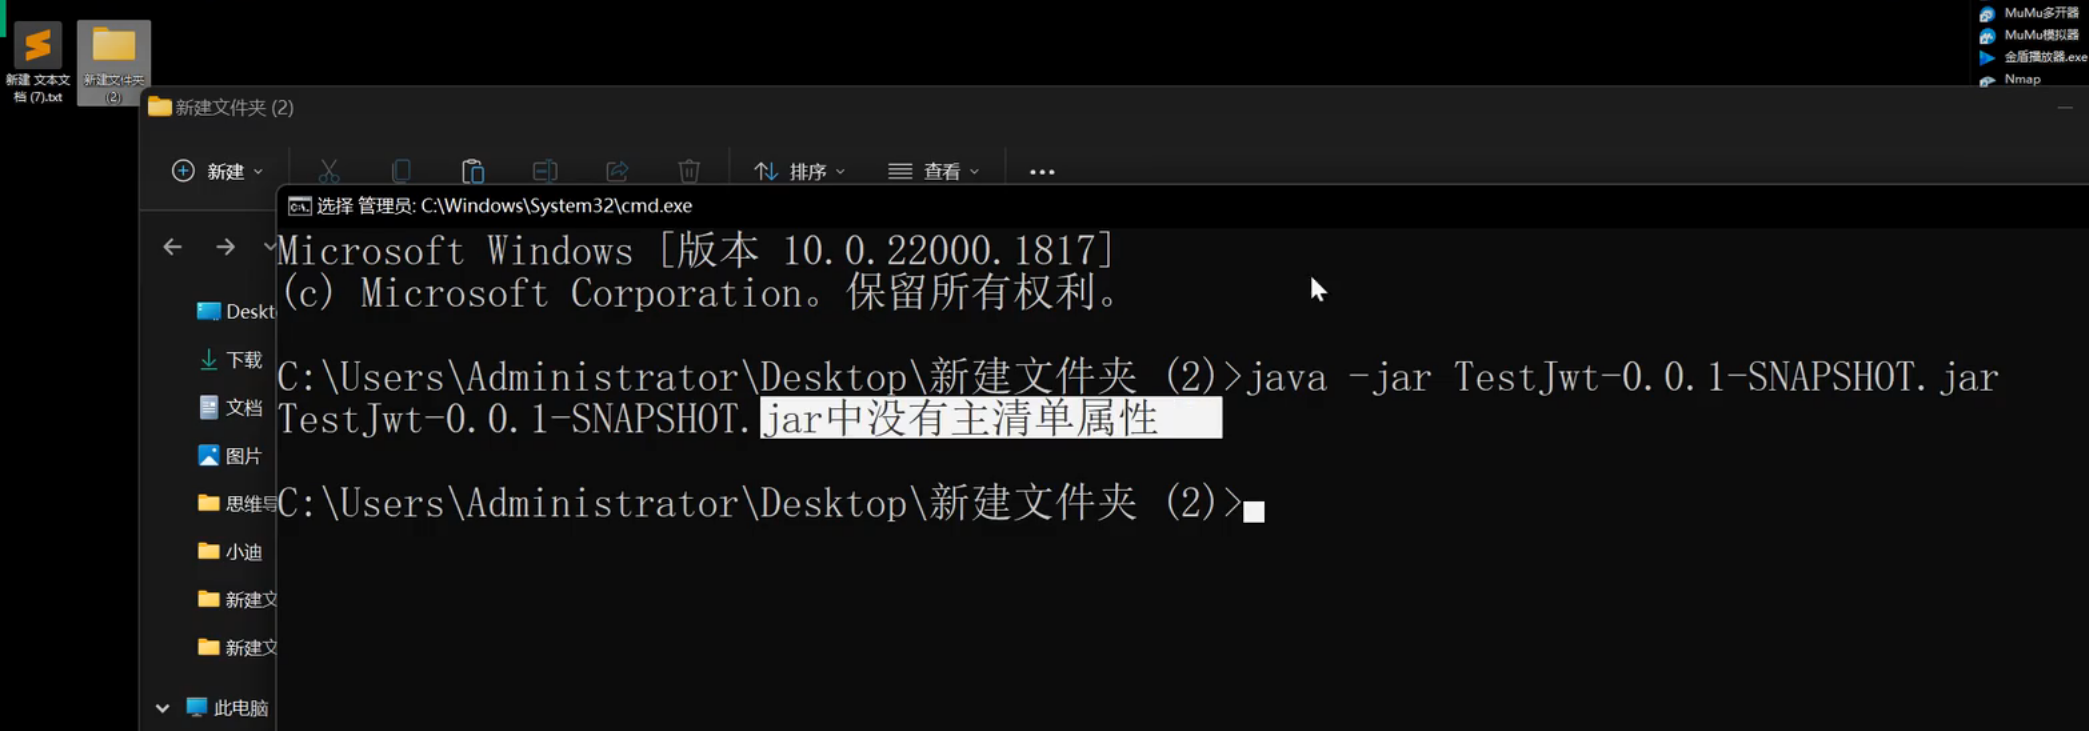
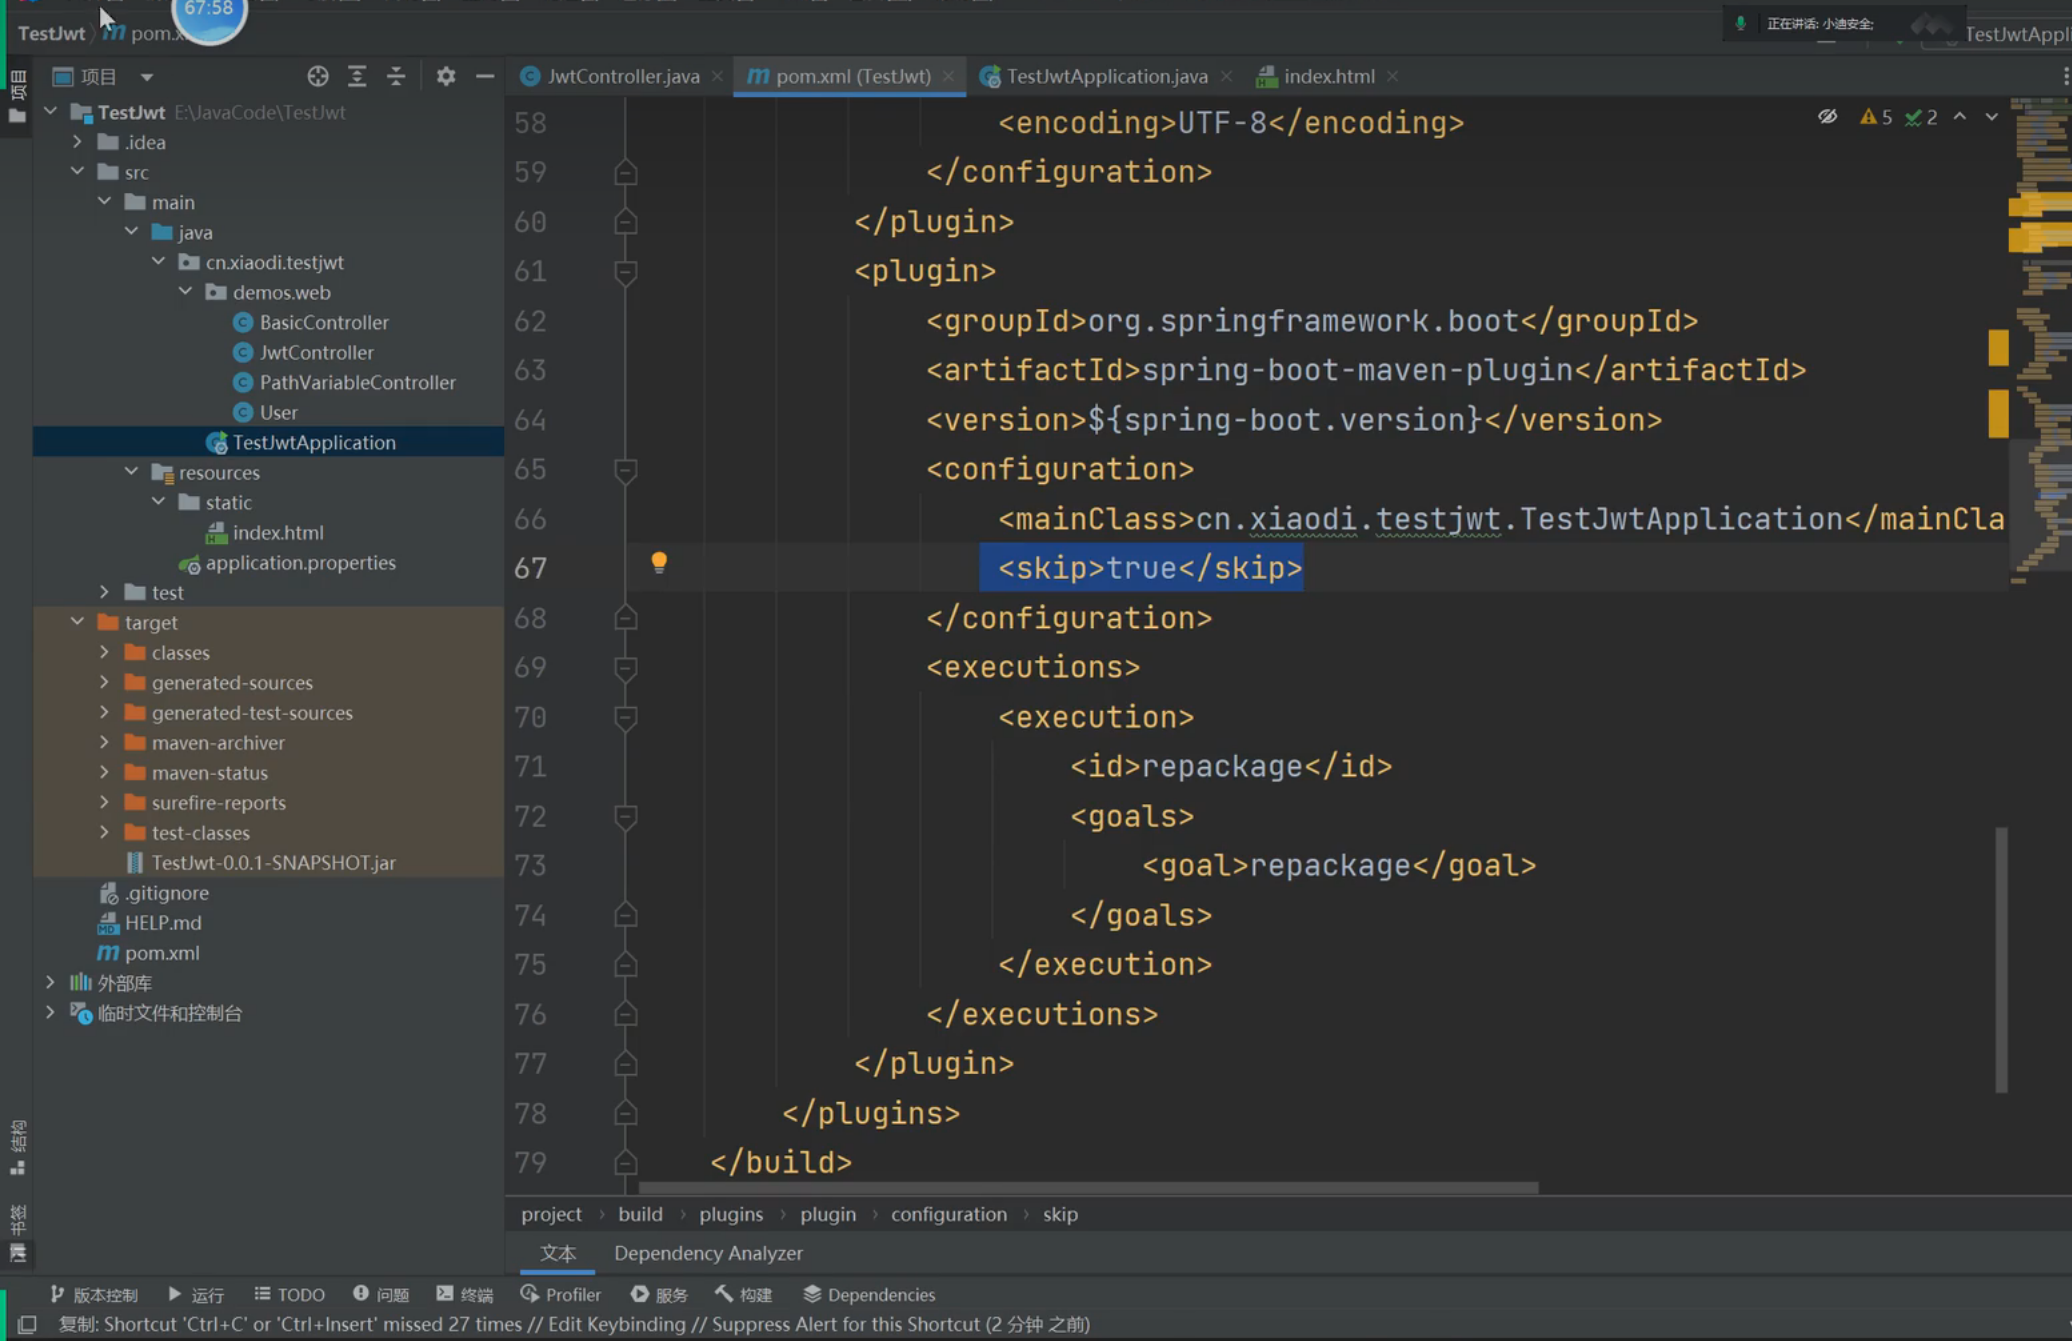
报错解决:
https://blog.csdn.net/Mrzhuangr/article/details/124731024
https://blog.csdn.net/wobenqingfeng/article/details/129914639
1、maven-clean-package
2、java -jar xxxxxx.jar
- War打包
- pom.xml加入或修改:
bash
<packaging>war</packaging>- 启动类里面加入配置:
java
public class TestSwaggerDemoApplication extends SpringBootServletInitializer
@Override
protected SpringApplicationBuilder configure(SpringApplicationBuilder builder) {
	return builder.sources(TestSwaggerDemoApplication.class);
}- maven-clean-package
- war放置tomcat后启动
JAVAEE源码架构:
无源码下载泄漏风险基本不能直接从web下载到源码
源码泄漏也需反编译如果不小心你获得到了jar包的话,也需要反编译→直接压缩,然后将压缩文件在ide中打开。
↑只有class文件需要反编译才能得到.java文件