NAT概述
NAT的工作原理
**私有地址转化为公有地址实现上网,**网络地址转换
NAT转换方式
静态转换(Static Translation)
动态转换(Dynamic Translation)
端口多路复用(Port Address Translation,PAT)
1.IP地址,公网IP
2.定义地址池,起名
3.ACL标准配置放行,允许什么网络通过
4.配置NAT地址池转换,将ACL规则应用到NAT
5.告诉路由器哪个接口属于内网,外网
NAT的特性
NAT的优点
节省公有合法IP地址
处理地址重叠
增强灵活性
安全性
NAT的缺点
延迟增大
配置和维护的复杂性
不支持某些应用,可以通过静态NAT映射来避免
NET配置
• 接口IP地址配置
• 使用访问控制列表定义哪些内部主机能做NAT
• 决定采用什么公有地址,静态或地址池
Router(config)#ip nat pool pool-name star-ip end-ip {netmask netmask|prefix-length prefix-length} type rotary
• 指定地址转换映射 静态NAT地址映射
Router(config)#ip nat inside source static local-ip global-ip extendable (静态)
Router(config)#ip nat inside source list access-list-number pool pool-name overload(动态配合ACL)
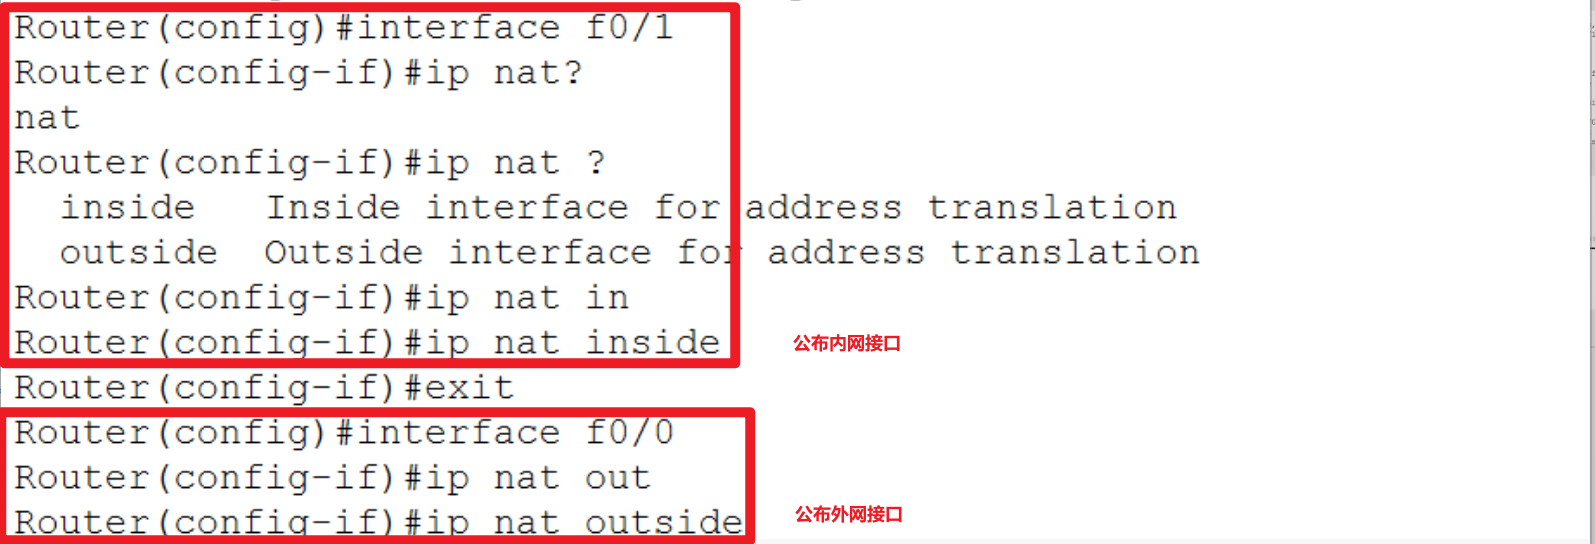
• 在内部和外部端口上启用NAT
查看NET转换条目
Router#show ip nat translations
清除NET转换条目
Router#clear ip nat translation * //静态NAT条目不会被清除
查看NET统计信息
Router#show ip nat statistics
查看NET转换条目超时时间
默认情况
UCP超时值:5分钟
DNS超时值:1分钟
TCP超时值:24小时
实验1.静态转换(Static Translation)
配置NAT静态转换
拓扑图
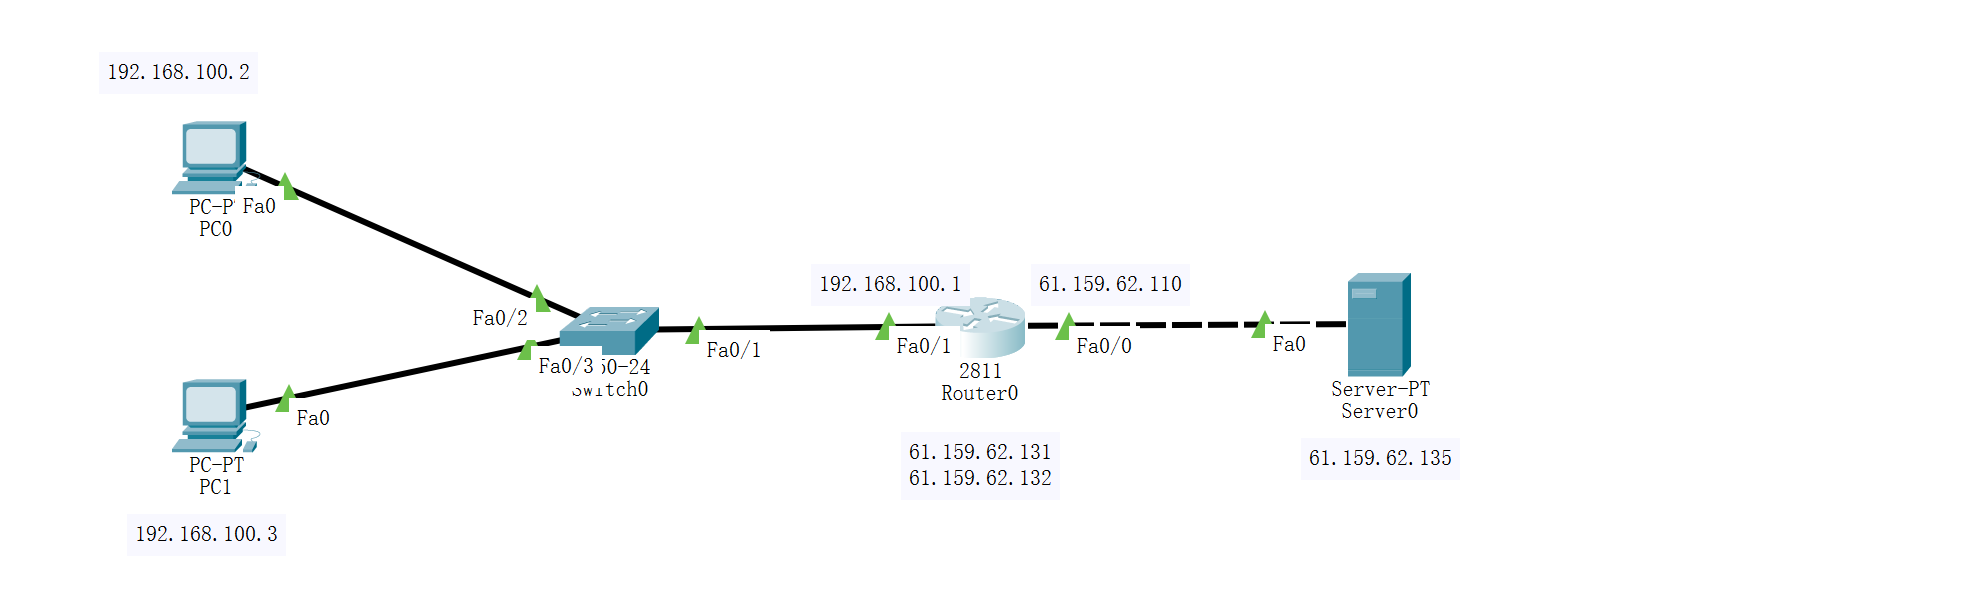
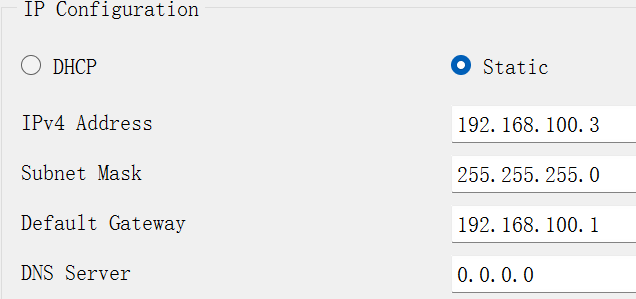
1.配置PC0,PC1,server0的IP

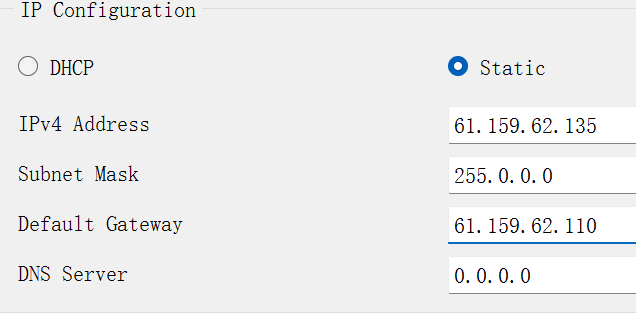
2 .配置R0IP接口
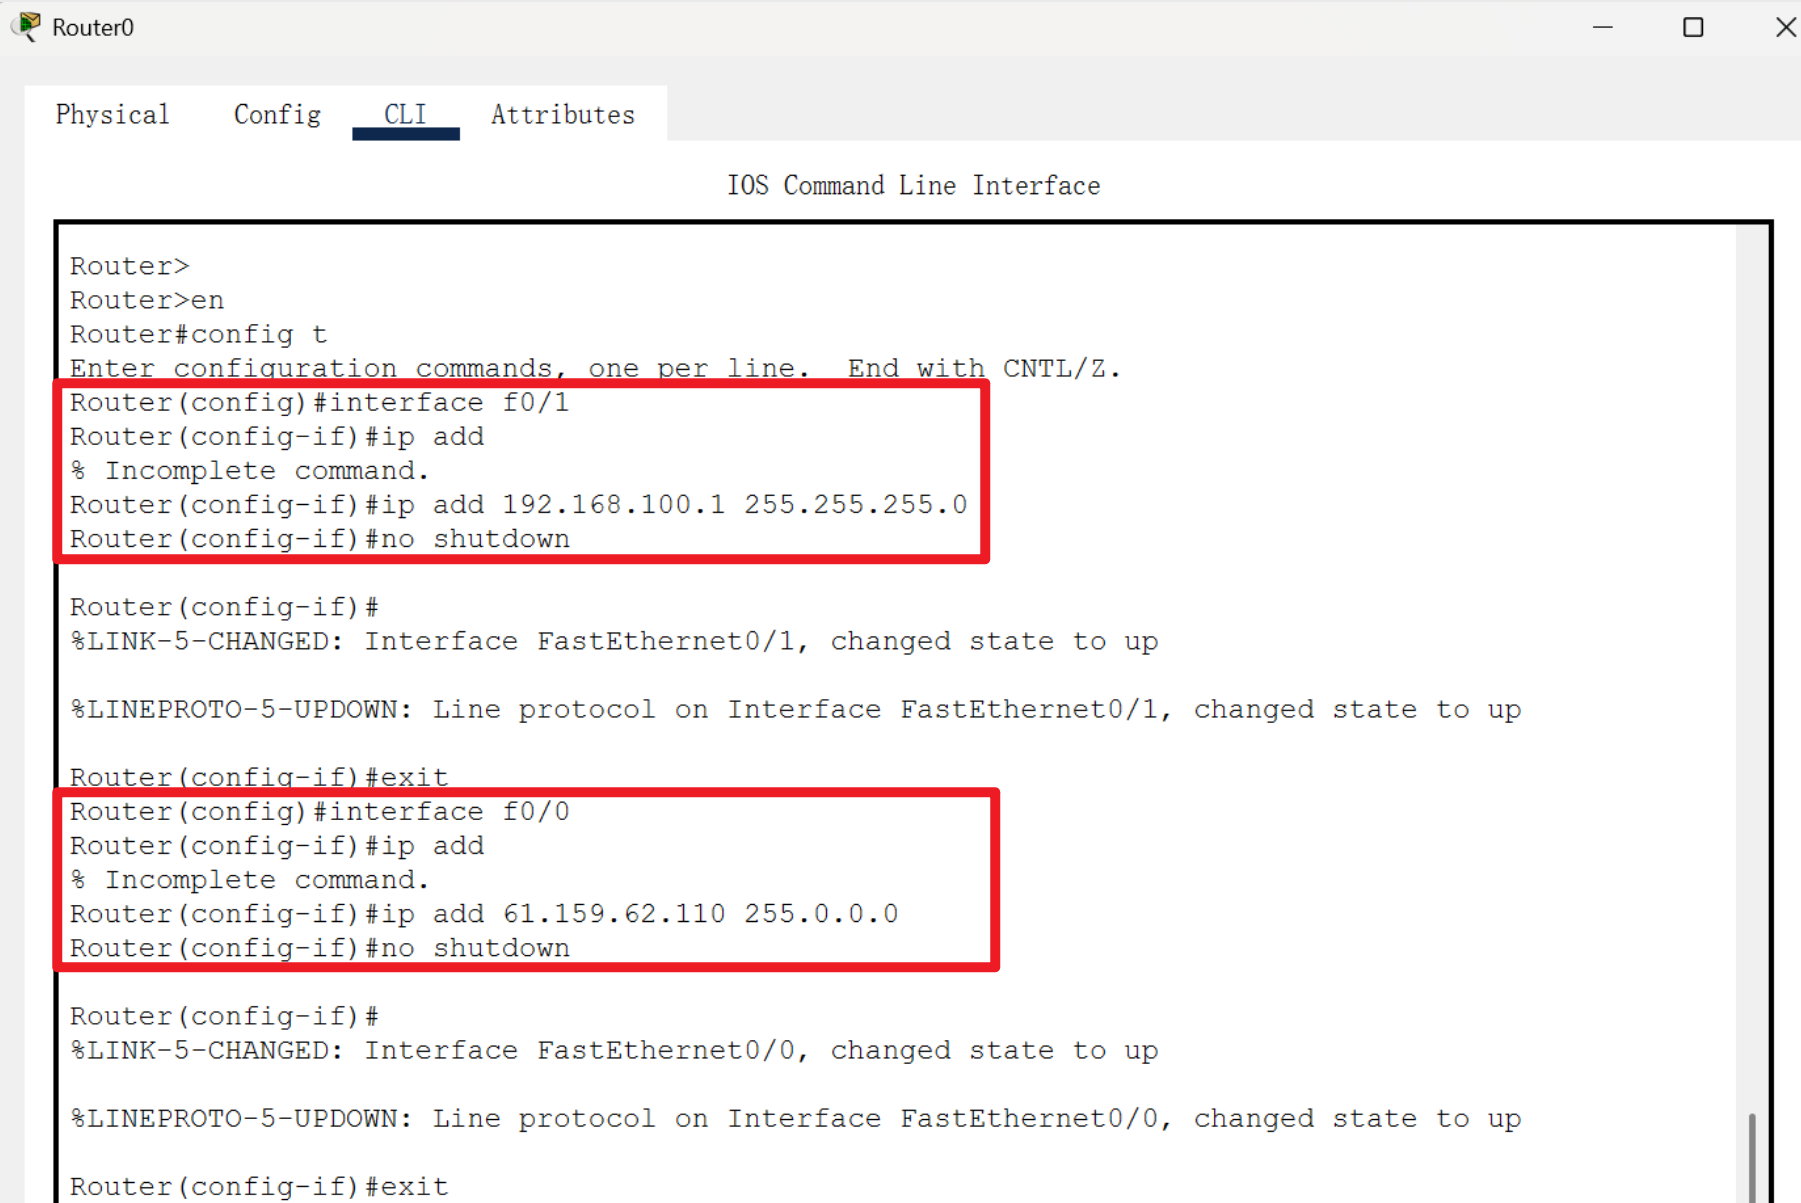
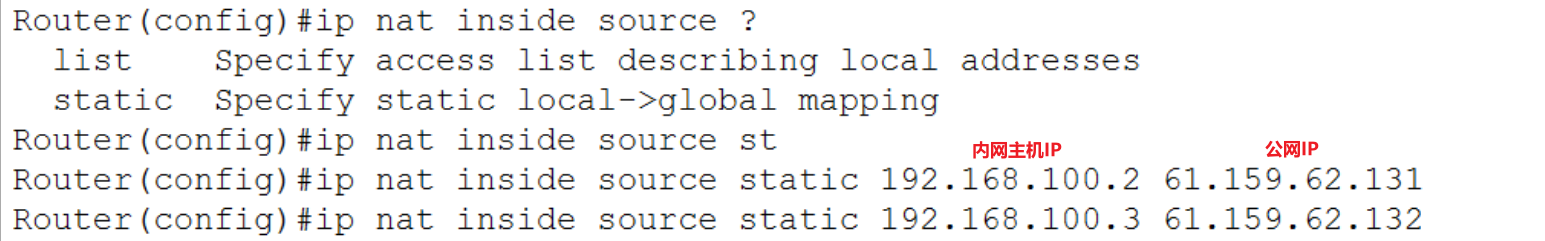
3.R0路由器的 NAT 静态映射配置
配置 "内部私有 IP 到外部公网 IP" 的静态转换
标记内外网接口
实验2.动态转换(Dynamic Translation)
配置NTC动态转换
拓扑图
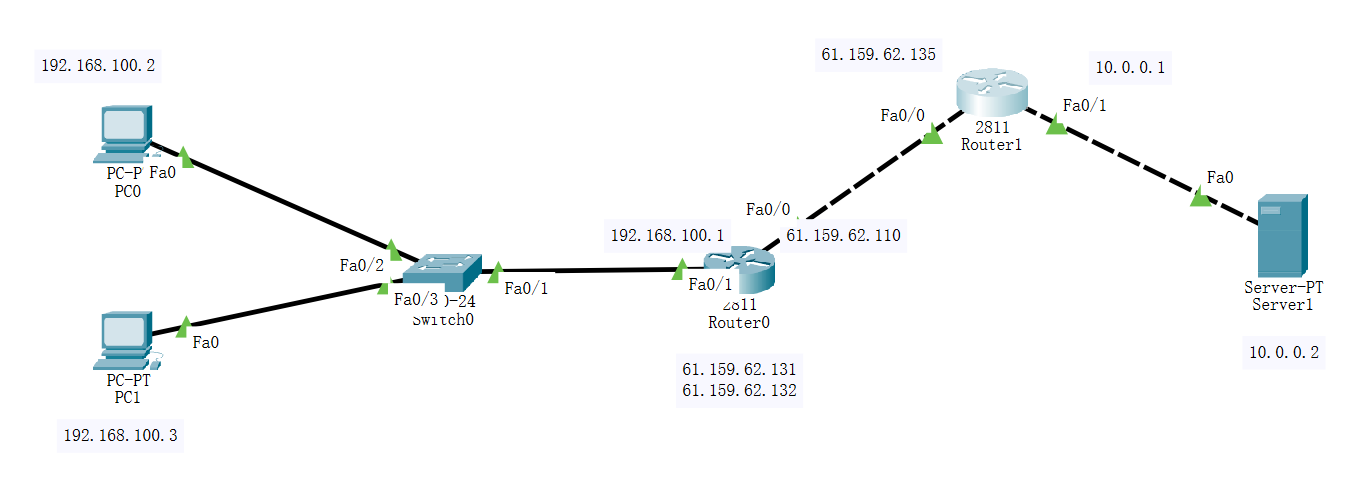
1.配置PC0,PC1,server1的IP
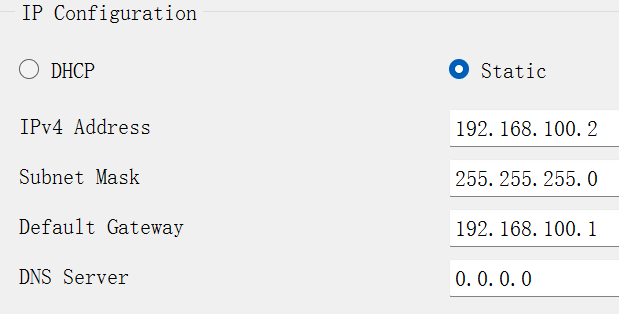
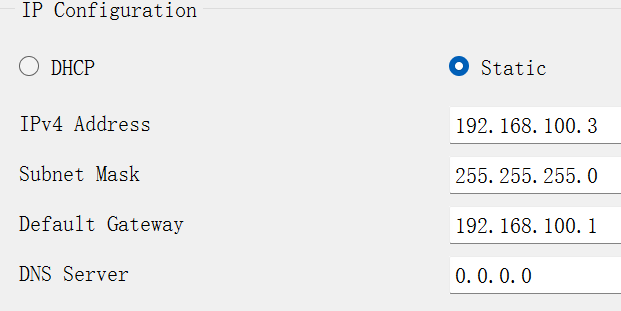
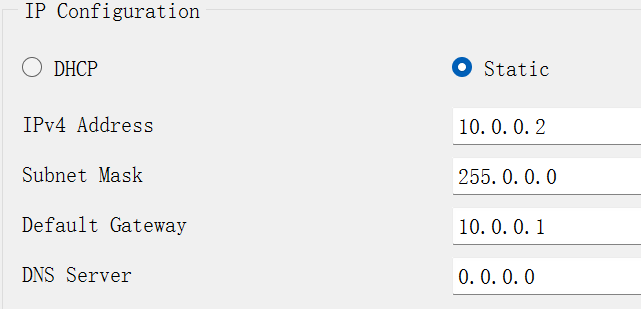
2 .配置R0/R1IP接口
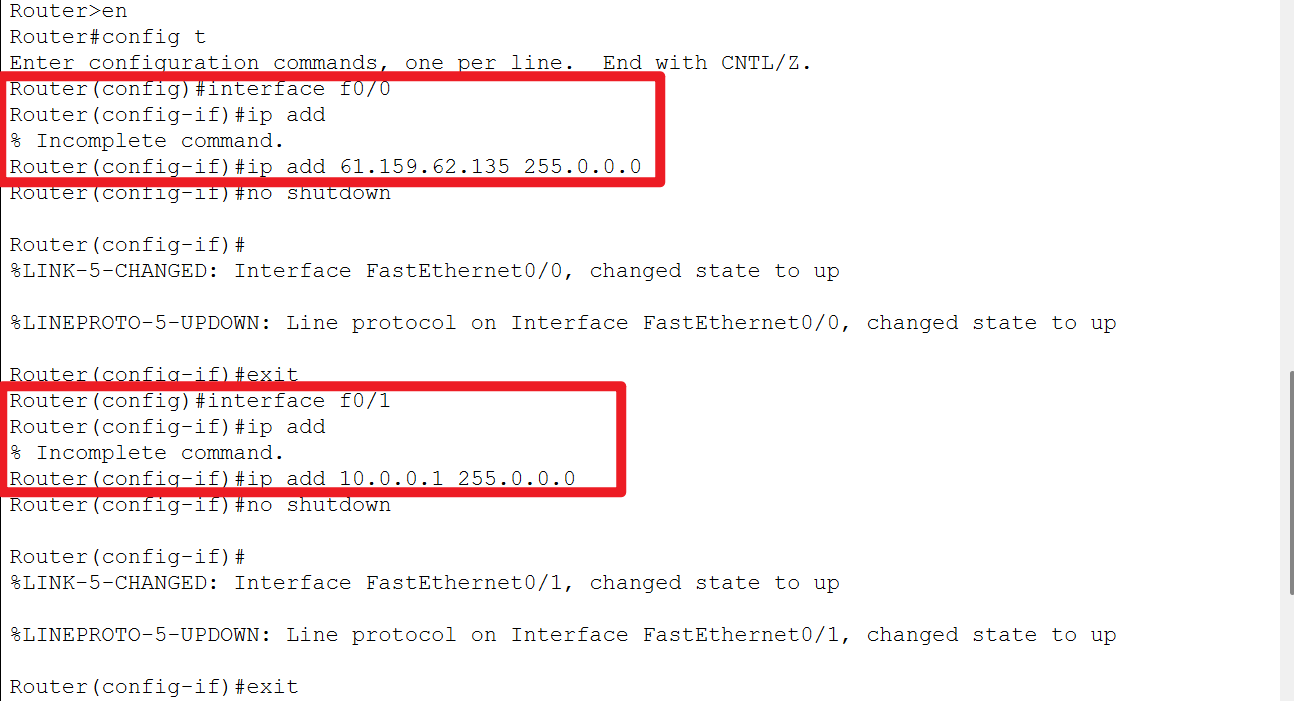
3.配置R0/R1的RIP协议,宣告网段
R0

R1

4.R0上配置动态地址池
公网地址起名jy+网段61.159.62.10-61.159.62.100+子网掩码255.0.0.0
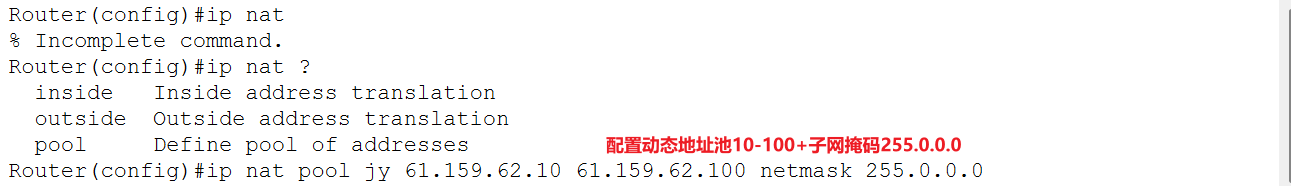
创建ACL,配置动态NAT规则映射到公网地址

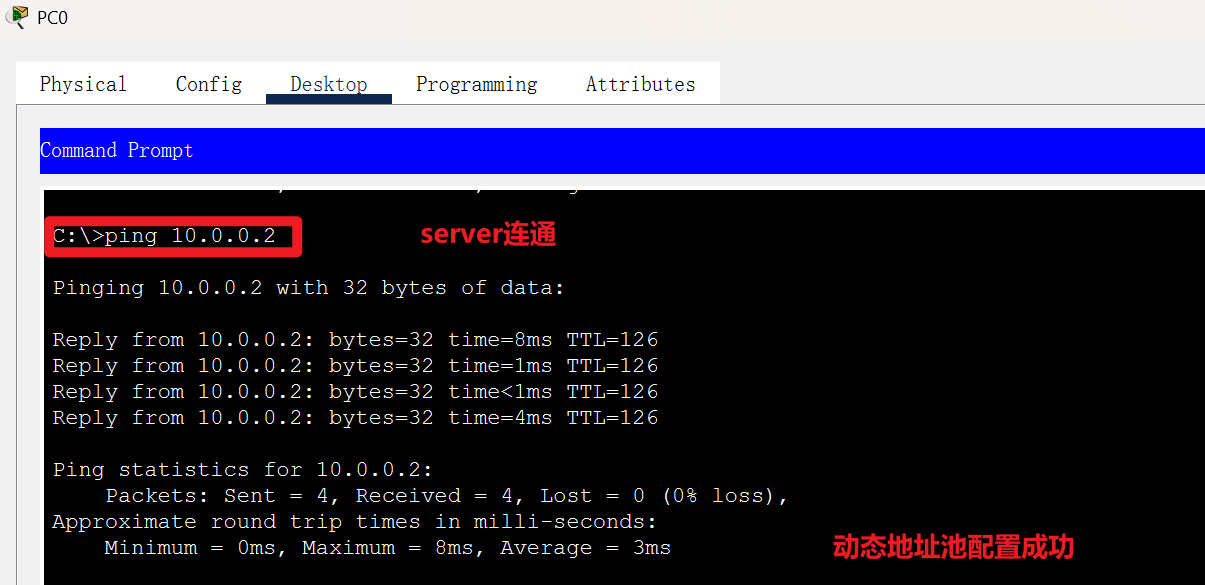
5.测试
私网能访问公网
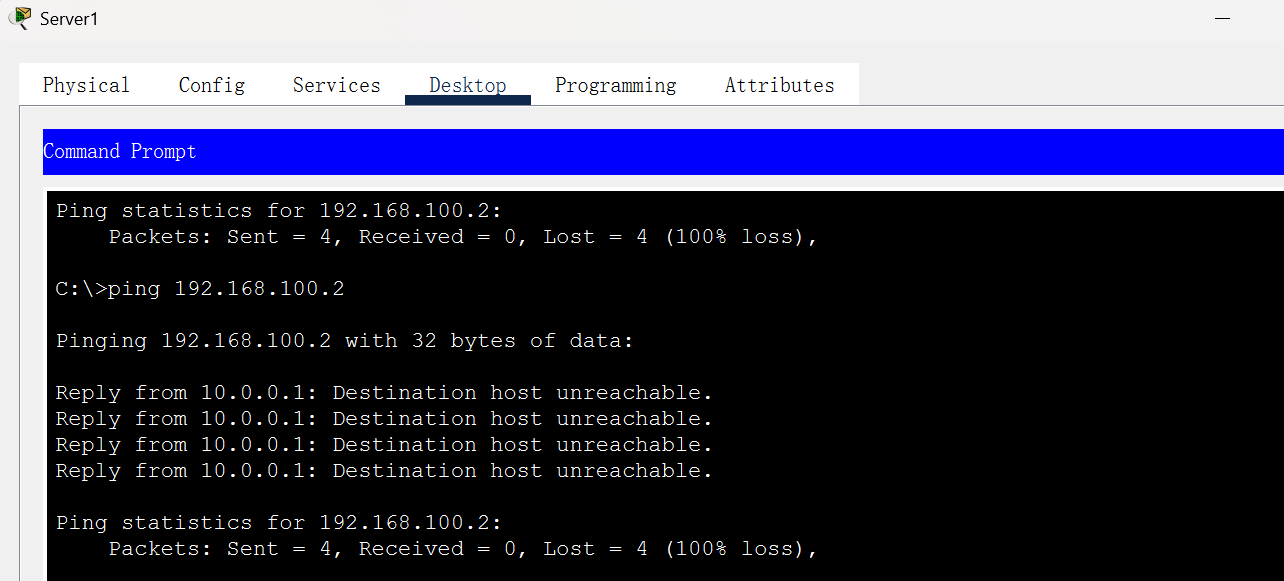
公网无法访问私网
补充:删除ACL/动态NAT

实验3.PTA端口多路复用(Port Address Translation)
拓扑图实验2上添加(先删除实验2的ACL/NAT)
要求:
①将图中所有PC机转换成公有地址(PAT),实现其与Server1的通讯
②100.2管理员能远程登录路由器
③其他内网环境能访问Server2的ftp服务器
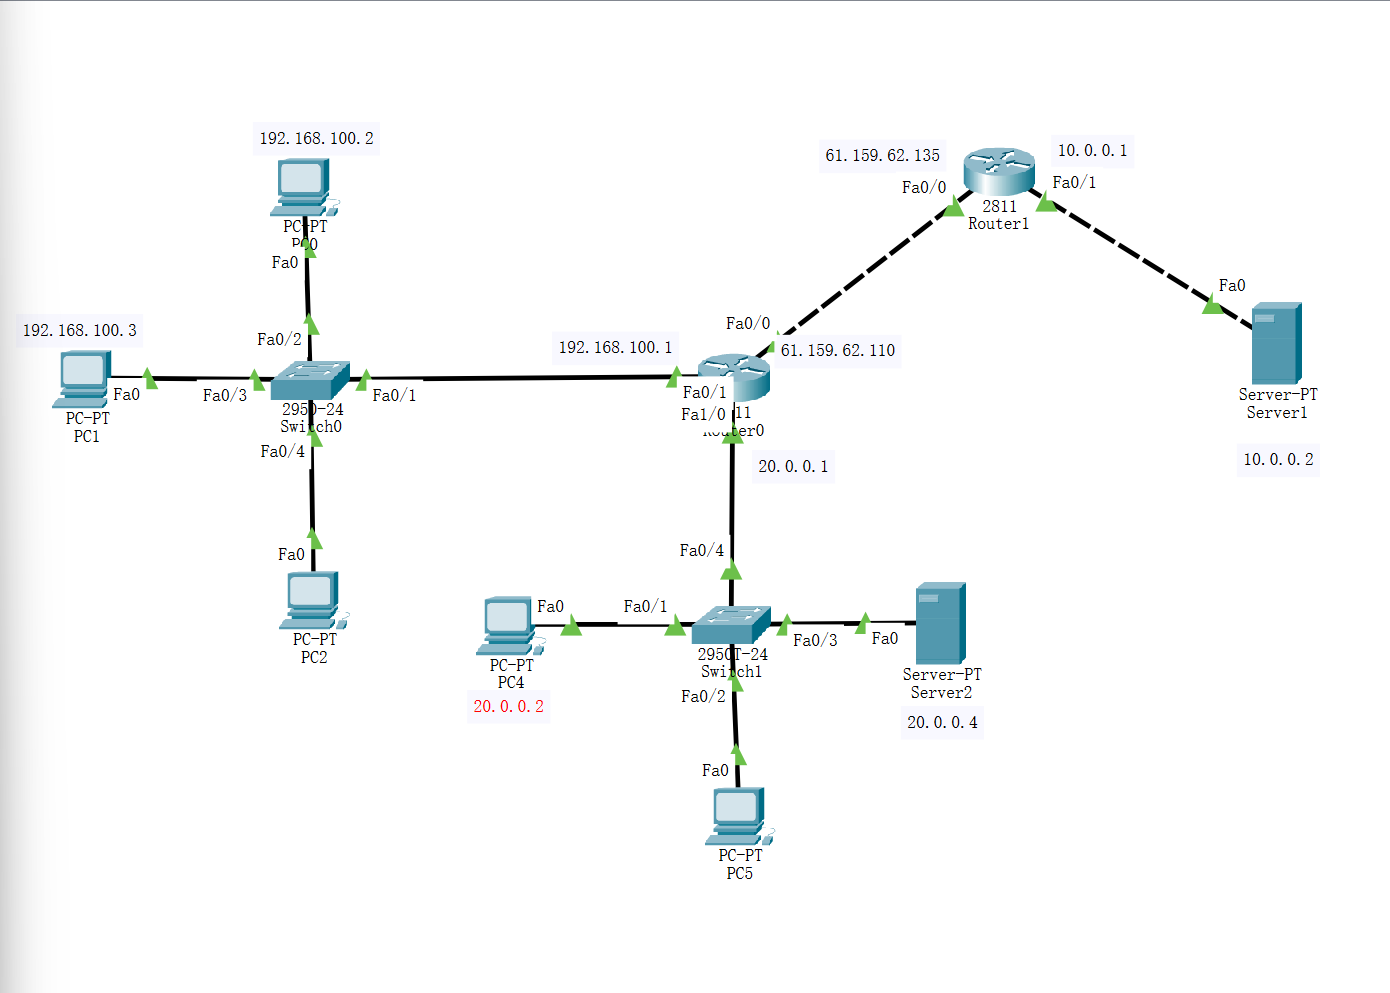
1.添加PC4/server2的IP配置
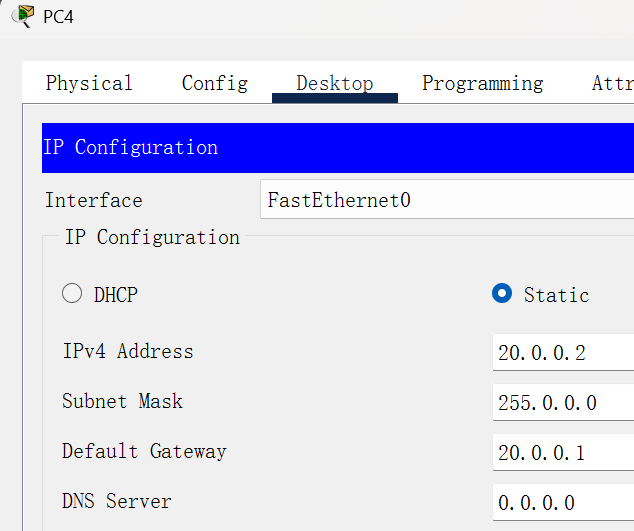
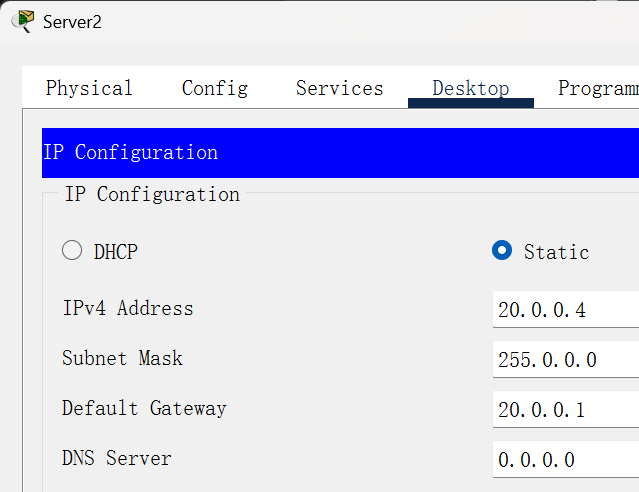
2.添加R0的IP端口
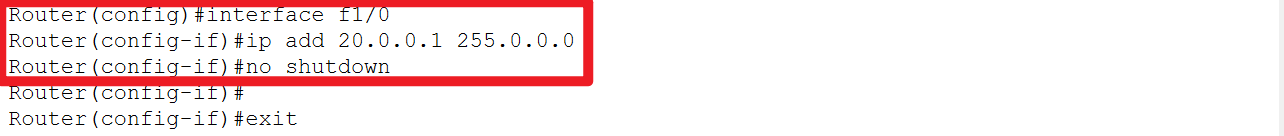
3.R0上配置PTA地址池
①创建名为jy的公网地址池,该池仅包含单个公网 IP(61.159.62.110)(地址池的起始和结束地址相同),子网掩码为255.0.0.0

②配置ACL1到接口f1/0

③配置 PAT 规则
将内网中匹配访问控制列表ACL1 的设备,转换为地址池 "jy" 中的公网地址,并通过端口区分不同内网设备
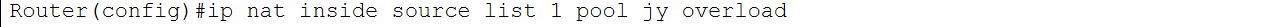
4.查看NET转换条目
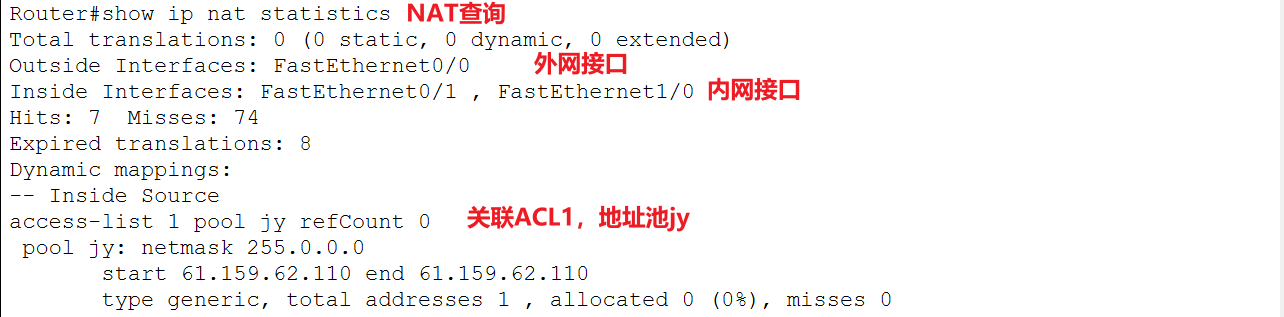
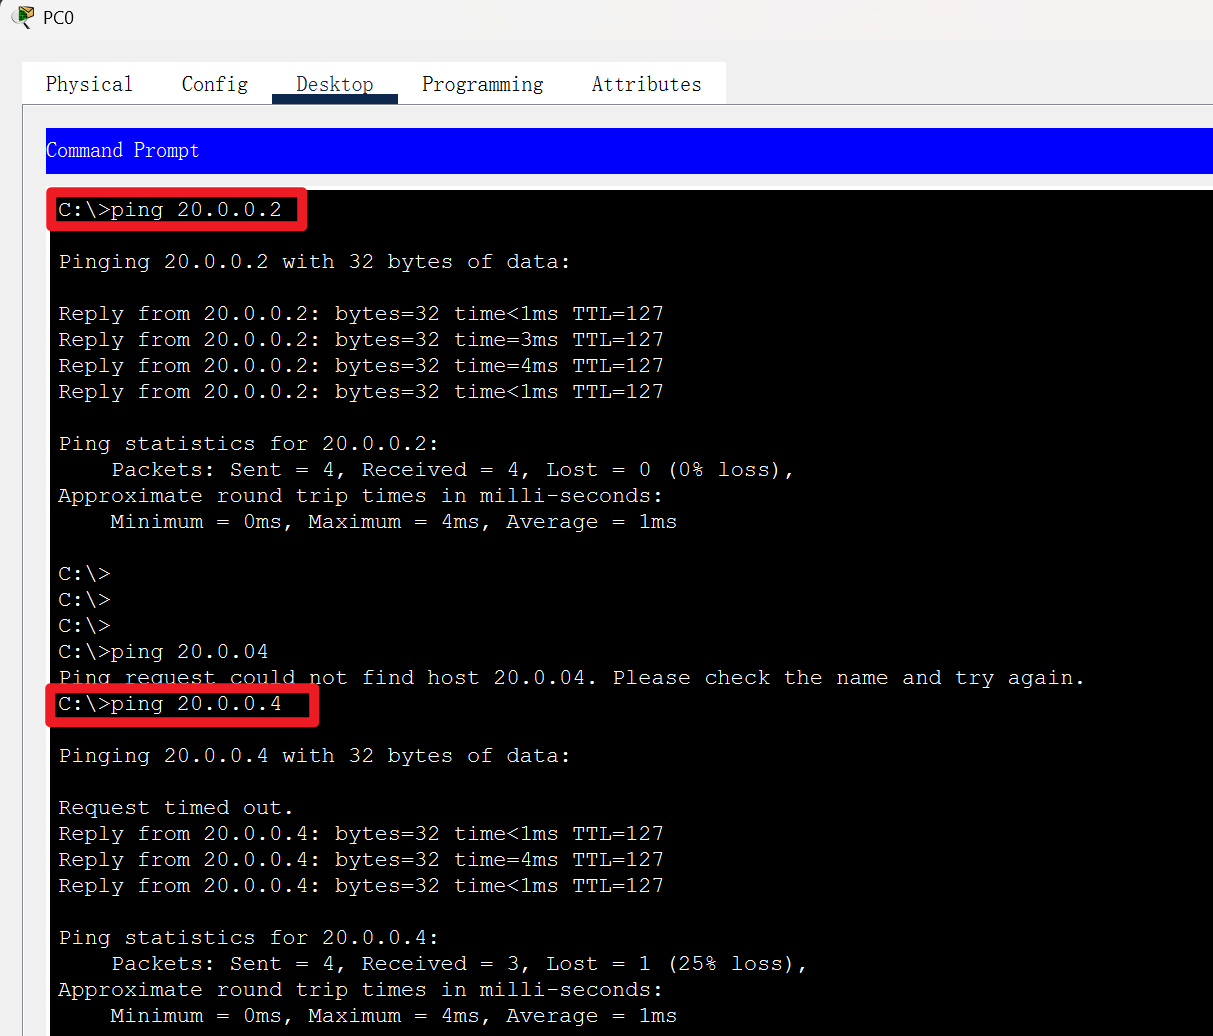
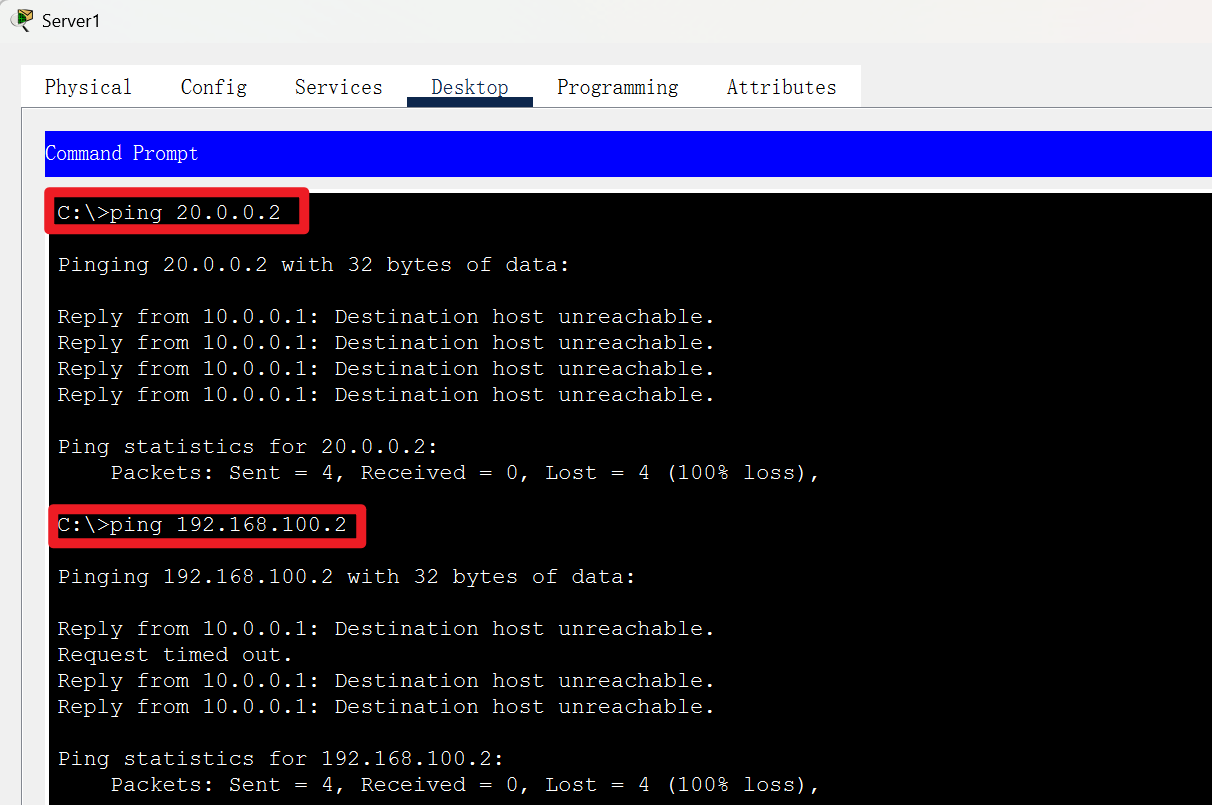
5.测试内网访问外网,外网禁止访问内网
PC4(20.0.0.2 内外网互通)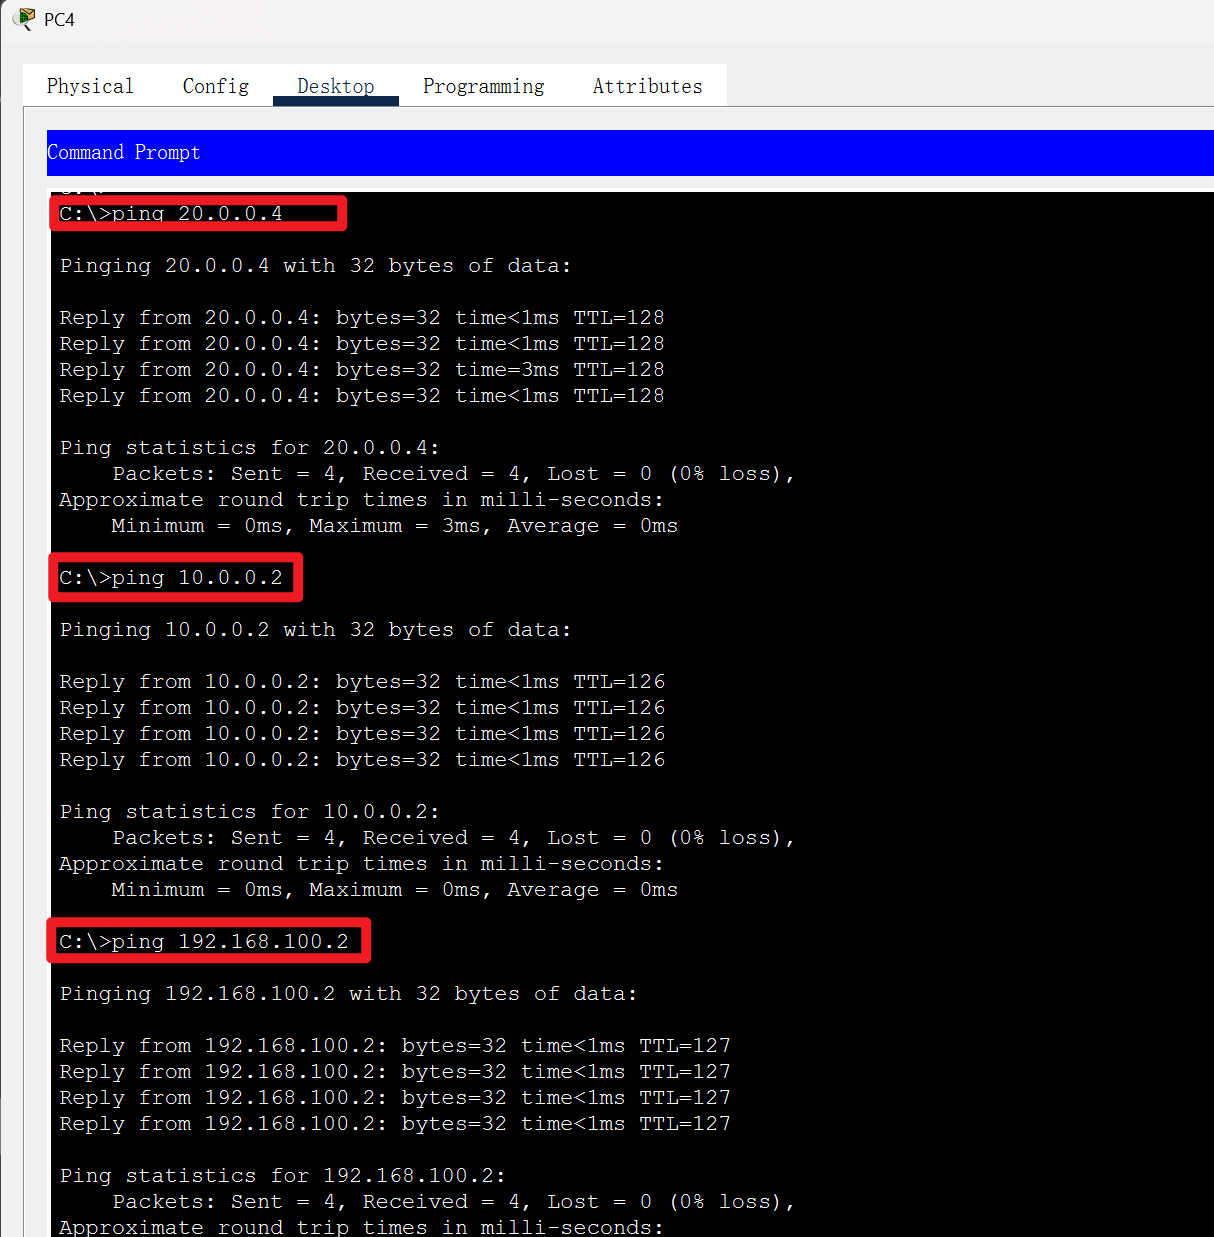
PC0(192.168.100.2 内外网互通)
server1(10.0.0.2 外网无法访问内网)
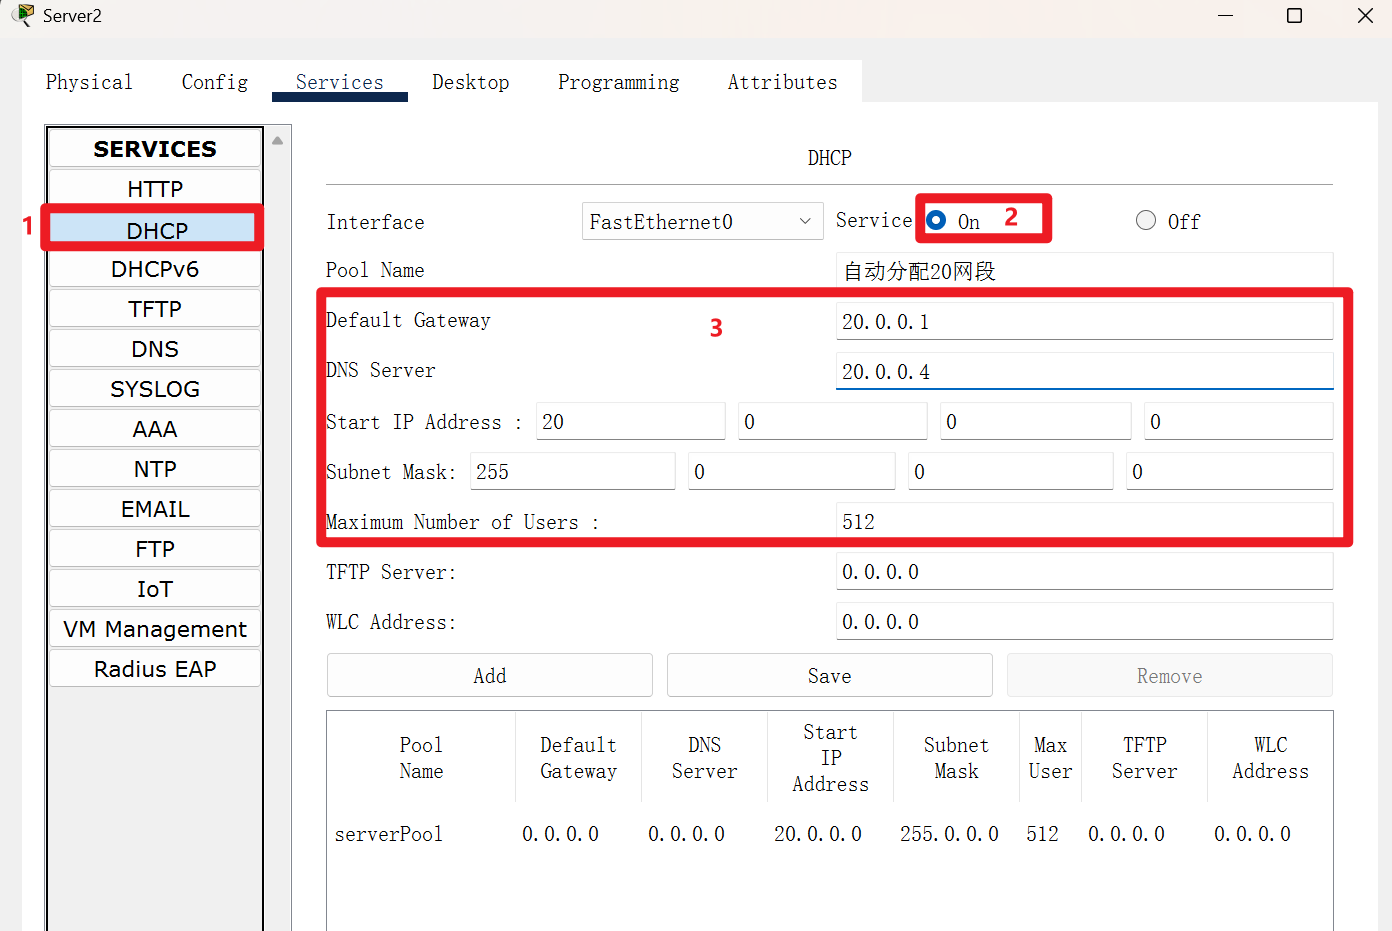
6.Server2服务器使用DHCP自动分配20.0.0.0网段地址
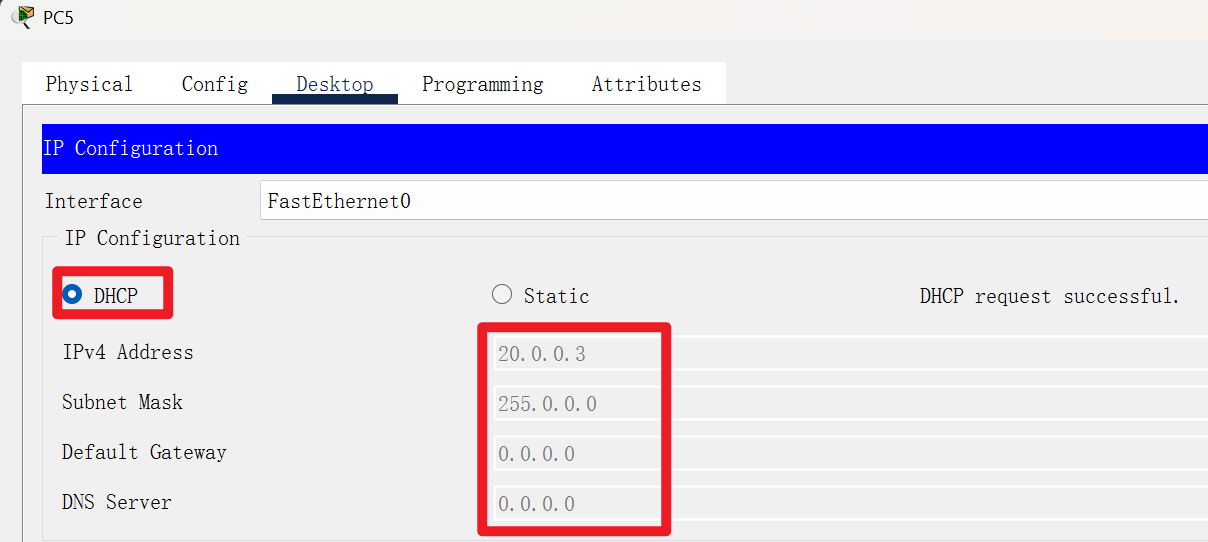
PC5测试自动分配20段IP
7.R0上配置ACL2
100.2管理员能远程登录路由器

扩展ACL配置

8.路由器R0/R1上配置VTY
配置远程登录的权限与验证

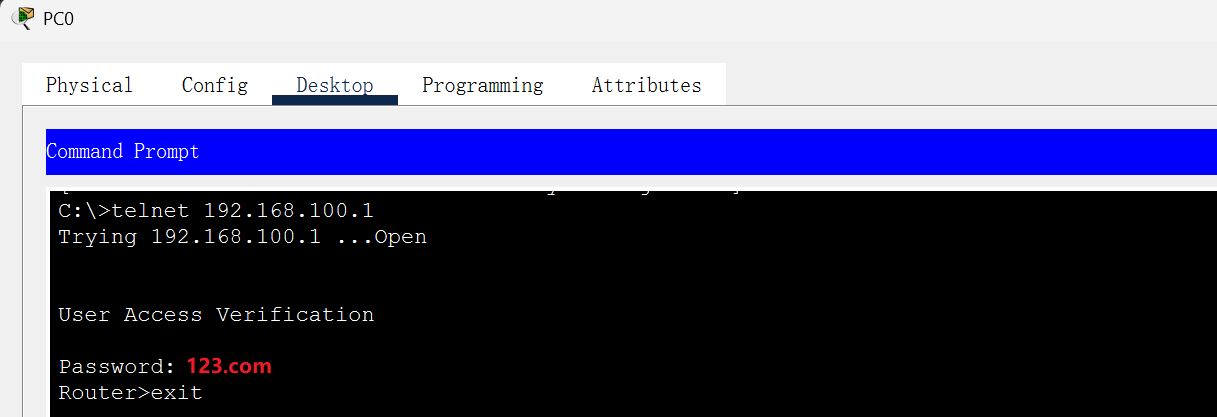
9.测试100.2管理员能远程登录路由器
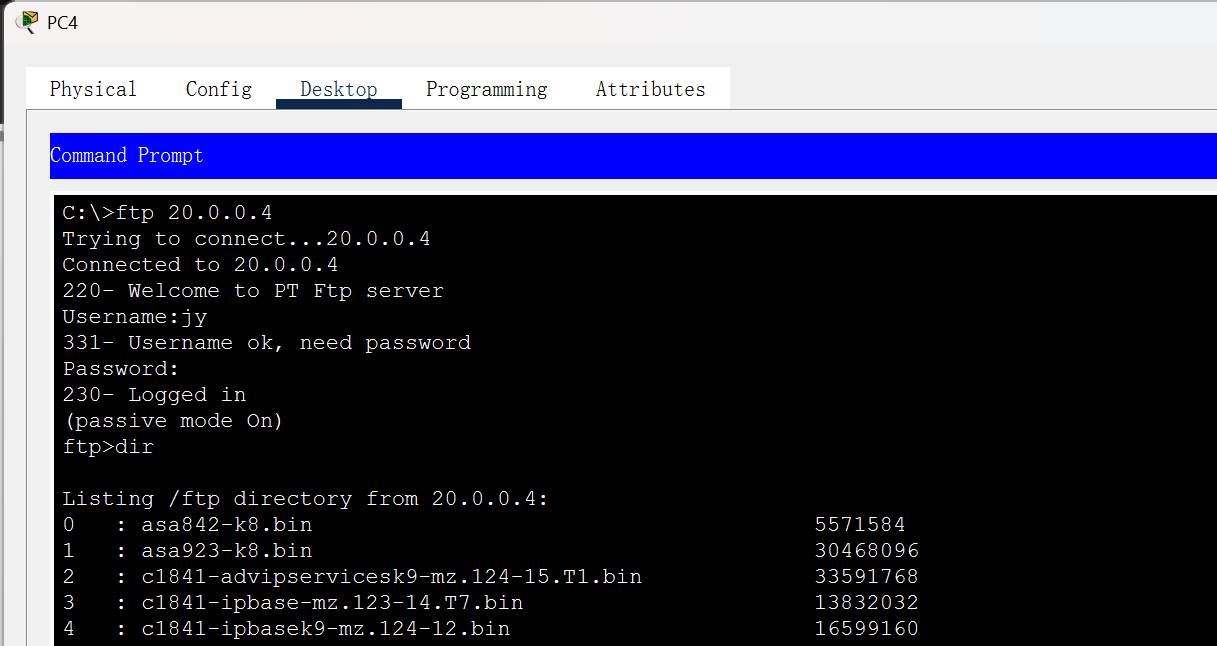
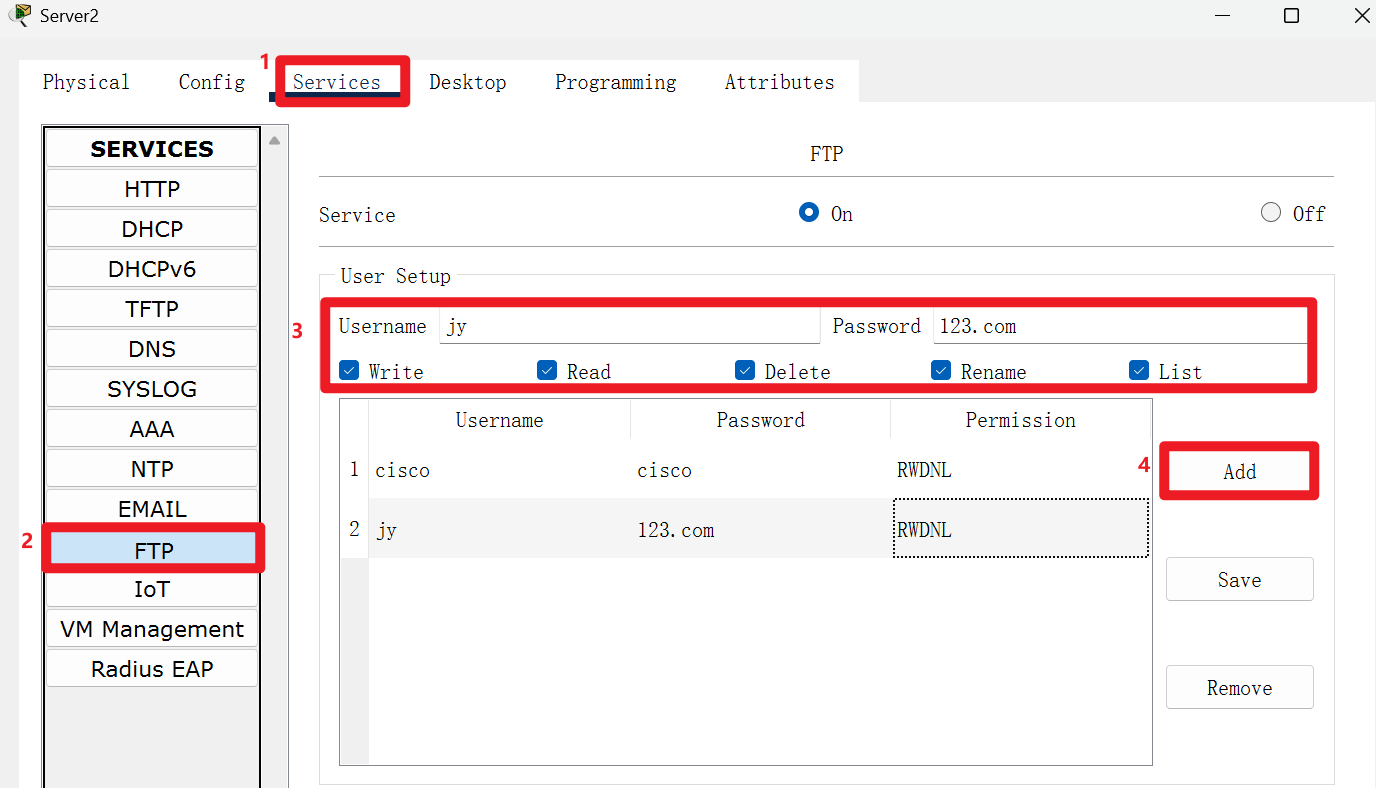
10.配置server2的FTP服务器
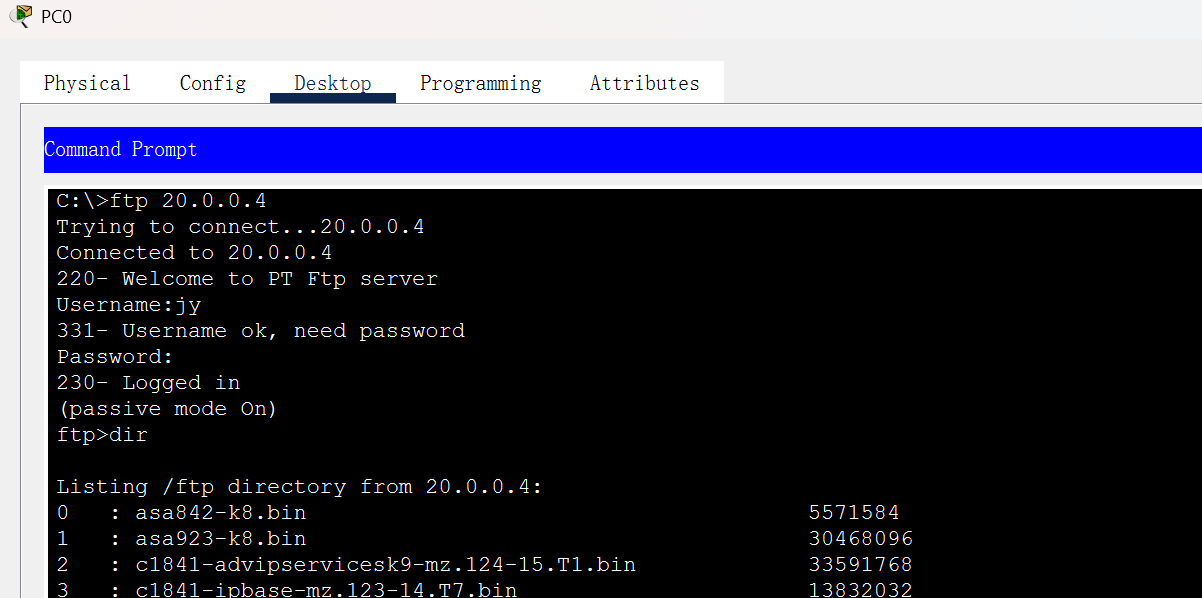
11.验证其他内网环境能访问Server2的ftp服务器
PC1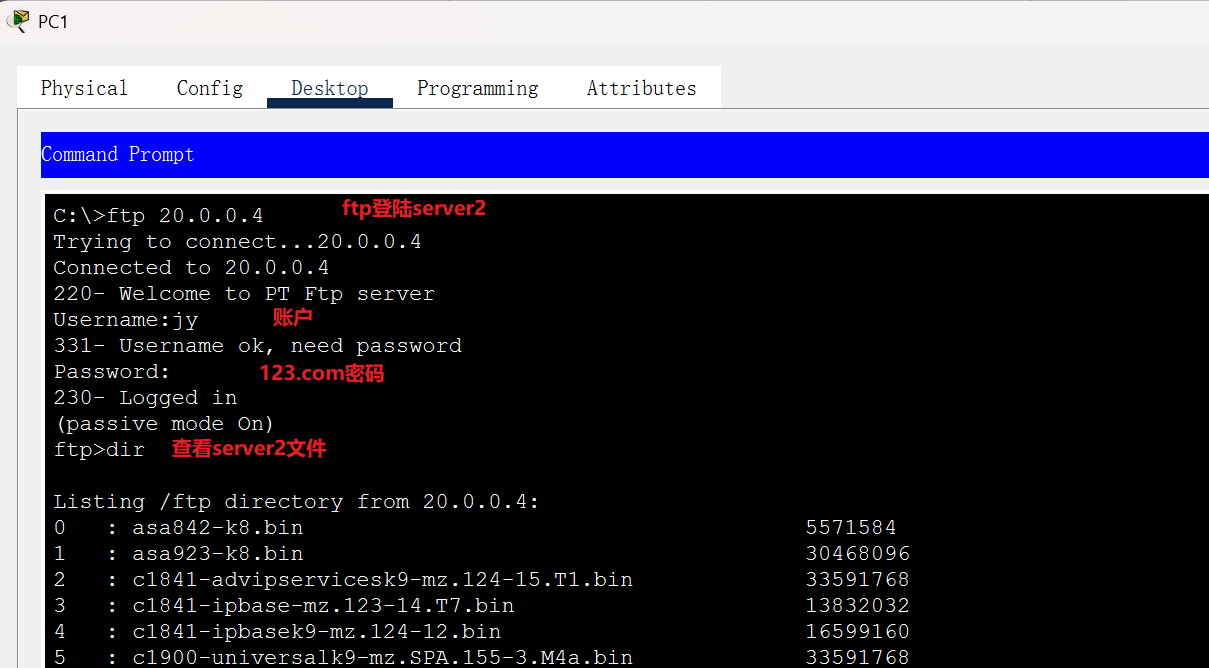
PC0
PC4