在部署 Go 语言编写的服务时,或者其他可执行的二进制文件时,如何确保其在linux后台稳定运行、崩溃自启,并能应对服务器重启?这是运维工作的核心挑战。本文将深入对比并实践 Docker 容器化 和 Systemd 原生服务 两大主流方案,助你轻松实现生产级部署。
方案一:Docker 容器化 (工业级推荐 - 首选方案)
Docker 将应用与操作系统解耦,提供环境隔离、崩溃自启、资源限制和便捷迁移能力,是云原生时代的部署标准。
操作步骤:
-
准备目录:
将编译好的 Go 二进制文件
myapp和配置文件config.toml放置在服务器目录下,例如/root/app。 -
编写
docker-compose.yml:无需复杂 Dockerfile,直接使用轻量基础镜像挂载运行:
yamlversion: '3.8' services: go-app: image: debian:stable-slim # 兼容性好,体积小 container_name: my-go-app restart: always # 核心!崩溃或宿主机重启后自动恢复 working_dir: /app volumes: - /root/app/myapp:/app/myapp:ro # 只读挂载可执行文件 - /root/app/config.toml:/app/config.toml:ro # 只读挂载配置文件 ports: - "80:8080" # 容器 8080 端口 -> 宿主机 80 端口 command: ["/app/myapp", "-c", "config.toml"] # 启动命令 logging: driver: "json-file" options: max-size: "10m" # 限制日志大小,防止磁盘爆满 -
启动应用:
bashchmod +x /root/app/myapp # 确保二进制文件有执行权限 docker-compose up -d # 后台启动容器管理命令:
docker-compose logs -f go-app:查看实时日志docker-compose stop go-app:停止服务docker-compose restart go-app:重启服务
方案二:Systemd 服务 (Linux 原生 - 轻量高效)
如果你追求极致性能、最小化依赖,Linux 内置的 Systemd 是最轻量、最原生的方案。
操作步骤:
-
创建服务文件
/etc/systemd/system/myapp.service:ini[Unit] Description=My Go Application After=network.target # 确保在网络就绪后启动 [Service] Type=simple User=root # 运行用户 (建议按需使用非root用户) WorkingDirectory=/root/app ExecStart=/root/app/myapp -c config.toml # 启动命令 Restart=always # 核心!程序崩溃后自动重启 RestartSec=5 # 失败后等待 5 秒再重启 # 可选:资源限制 (e.g., MemoryLimit=512M, CPUQuota=80%) [Install] WantedBy=multi-user.target # 设置开机自启目标 -
启用并管理服务:
bashsystemctl daemon-reload # 重载 Systemd 配置 systemctl start myapp # 立即启动服务 systemctl enable myapp # 启用开机自启 systemctl status myapp # 查看服务状态与日志常用命令:
journalctl -u myapp -f:实时追踪服务日志systemctl stop myapp:停止服务systemctl restart myapp:重启服务systemctl disable myapp:禁用开机自启
关键问题排查与优化
-
端口冲突 (
address already in use):-
查找占用者:
bashlsof -i :端口号 # 或 ss -tlnp | grep 端口号 -
解决: 终止冲突进程 (
kill -9 <PID>) 或修改应用/服务的监听端口。
-
-
容器网络优化 (大量端口场景):
对于需要开放大量端口 (如 frps) 的应用,使用
host网络模式可消除端口映射损耗和冲突:yaml# 在 docker-compose.yml 中替换 ports 和 network_mode services: go-app: ... network_mode: "host" # 直接使用宿主机网络栈 # 移除 ports: 配置 ... -
权限与环境:
- 执行权限: 务必
chmod +x /path/to/your/binary。 - 静态编译 (强烈推荐): 编译 Go 程序时使用
CGO_ENABLED=0 go build -o myapp。这消除对特定系统库的依赖,确保程序能在任何基础镜像 (Alpine, Debian 等) 中无缝运行。
- 执行权限: 务必
实战举例
以部署frp这个内网穿透工具举例,frp 由公网端的 frps 和内网端的 frpc 组成,通过反向代理将内网服务转发到外网。frp(Fast Reverse Proxy)凭借开源、跨平台、协议丰富等优势,在内网穿透领域占据了一席之地。
frp(Fast Reverse Proxy)通过 frps(公网节点)和 frpc(内网客户端)配合,实现安全、便捷的内网穿透。常见用途包括远程桌面、Webhook 接入、跨地域访问受限主机等。
详细介绍,可参加猫哥博客:《frp 内网穿透部署全攻略:从原理到自启运维的实战》
frp下载地址
bash
wget https://github.com/fatedier/frp/releases/download/v0.57.0/frp_0.57.0_linux_amd64.tar.gz
tar xf frp_0.57.0_linux_amd64.tar.gz -C /usr/local/
cd /usr/local/frp_0.57.0_linux_amd64
服务端docker方式部署
注:关于docker环境的安装,如果是ubuntu22以上的系统的话,安装很简单啦,可以直接执行以下命令安装即可:
bash
sudo apt-get install docker.io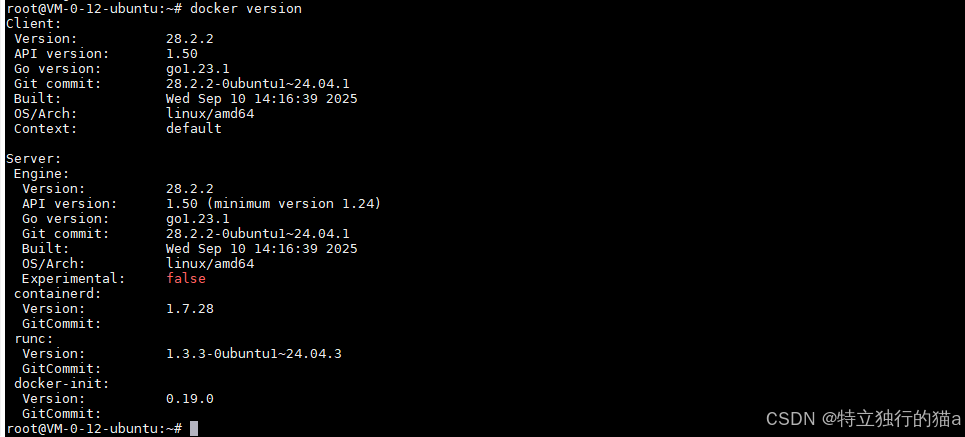
接下来介绍下,如何让该二进制应用在后台执行运行。将以下docker-compose.yml文件放置在你的frp目录下即可。
注意:
docker的镜像,如果没有配置镜像源,默认的会拉取失败。下面的image镜像alpine:latest,我直接使用了 docker.1ms.run 这个代理前缀。当然你也可以在etc目录里配置国内代理。但我觉得使用上述方式更简单些。如果直接用alpine:latest,大概率拉取镜像失败。
bash
version: '3.8'

services:
  frps:
    image:  docker.1ms.run/alpine:latest
    container_name: frps-server
    restart: always
    volumes:
      - ./frps:/usr/local/bin/frps:ro
      - ./frps.toml:/etc/frp/frps.toml:ro
    command: ["/usr/local/bin/frps", "-c", "/etc/frp/frps.toml"]
    ports:
      - "17000:17000"
      - "8080:8080"
      - "60000-60500:60000-60500"
写好了docker-compose.yml文件,执行起来就简单了。
直接:
bash
#启动容器
docker-compose up
#如果要让在后台运行,则增加-d参数
docker-compose up -d
#如果要停止,则执行:
docker-compose down
#查看容器镜像命令:
docker ps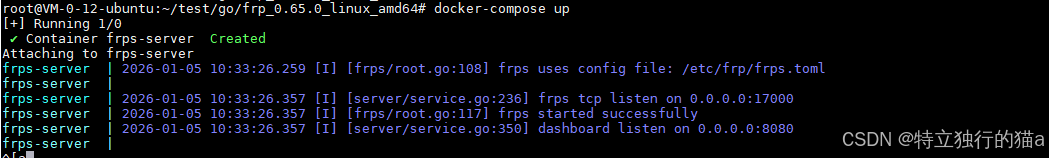
方案总结与选择建议
| 特性 | Docker 容器化 | Systemd (原生) |
|---|---|---|
| 核心优势 | 环境隔离、标准化、易迁移、强大日志管理 | 极致轻量、零额外开销、原生集成 |
| 自启能力 | restart: always |
Restart=always |
| 资源限制 | 方便 (cgroups) | 方便 (systemd.resource-control) |
| 网络性能 | 端口映射有损耗,host 模式接近原生 |
原生性能 |
| 复杂度 | 需容器运行时 | 仅依赖 Linux 系统本身 |
| 适用场景 | 生产环境首选,尤其配合 Kubernetes | 单机轻量运行,追求极简 |
重要忠告:
- 🚫 避免
nohup ./myapp &: 这种临时方式缺乏崩溃自启机制 ,程序异常退出后无法恢复,绝对不适合生产环境! - 通用进程管理工具 (PM2/Supervisor): 如果你管理多种语言的应用,它们提供统一界面。但 Docker 和 Systemd 通常更直接、更底层、更符合操作系统规范。
最终建议:
- 云原生时代标准: 强烈推荐使用 Docker (或 Containerd)。它为应用提供了最完善的生命周期管理、隔离性和可移植性,是工业级部署的基石,尤其适合配合 Docker Compose 或 Kubernetes 管理。
- 单机轻量/极致性能: 选择 Systemd。它是 Linux 的"亲儿子",无需任何额外组件,管理简单高效,资源消耗最低。
选择适合你场景的方案,遵循最佳实践,你的 Go 应用必将稳定如山!