一、DHCP中继介绍:
1、DHCP中继用于在DHCP服务器和客户端之间转发DHCP报文。
2、当DHCP服务器与客户端不在同一个网段时,需要配置DHCP中继。3、对于DHCP客户端来说,DHCP中继就是DHCP服务器;对于DHCP服务器来说,DHCP中继就是DHCP客户端。
二、应用场景:
DHCP中继适用于用户网关设备众多且分布零散的大型网络。
为减少维护工作量,网络管理员不想在每个汇聚层交换机(用户网关)上都配置DHCP服务器功能,
而希望在核心层设备上配置DHCP服务器功能或在服务器区域部署一台专门的DHCP服务器。
此时,作为用户网关的汇聚层交换机上就需要配置DHCP中继功能,实现DHCP服务器与客户端之间的DHCP报文交互。
三、通信过程:
客户端可以和服务器端不在一个网络内,此时可以通过中继来完成,通信过程如下:
1、客户端发出发现报文广播 。
2、中继设备根据自己配置的中继服务器,将此发现广播报文以单播的形式转发给服务器,
并将自己用来代理中继的接口的IP加在协议选项字段中 。
3、服务器收到发现报文后,根据Relay agent IP选项的值,来检测自己的作用域是否包含此网段地址,
如果不包含,服务器将不做任何反应,包含则从作用域中拿出一个IP,然后 发送ICMP Request报文
以确定此IP未被分配 ;确定此IP未被使用后,仍以单播 的形式向中继设备发出Offer提供应答报文。
4、中继设备以单播的形式将收到的Offer报文转发给客户端。
5、客户端仍以广播的形式发送 Request请求报文。
6、中继设备以单播形式向服务器转发此报文。
7、服务器以单播形式应答此请求报文,分配IP地址选项等。
8、中继设备以单播形式向客户端转发此应答报文。
9、客户端收到报文,配置相关选项,通信完成。
10、客户端发送免费ARP宣告自己拥有了该IP地址同时检测是否有IP冲突。
四、实验配置:
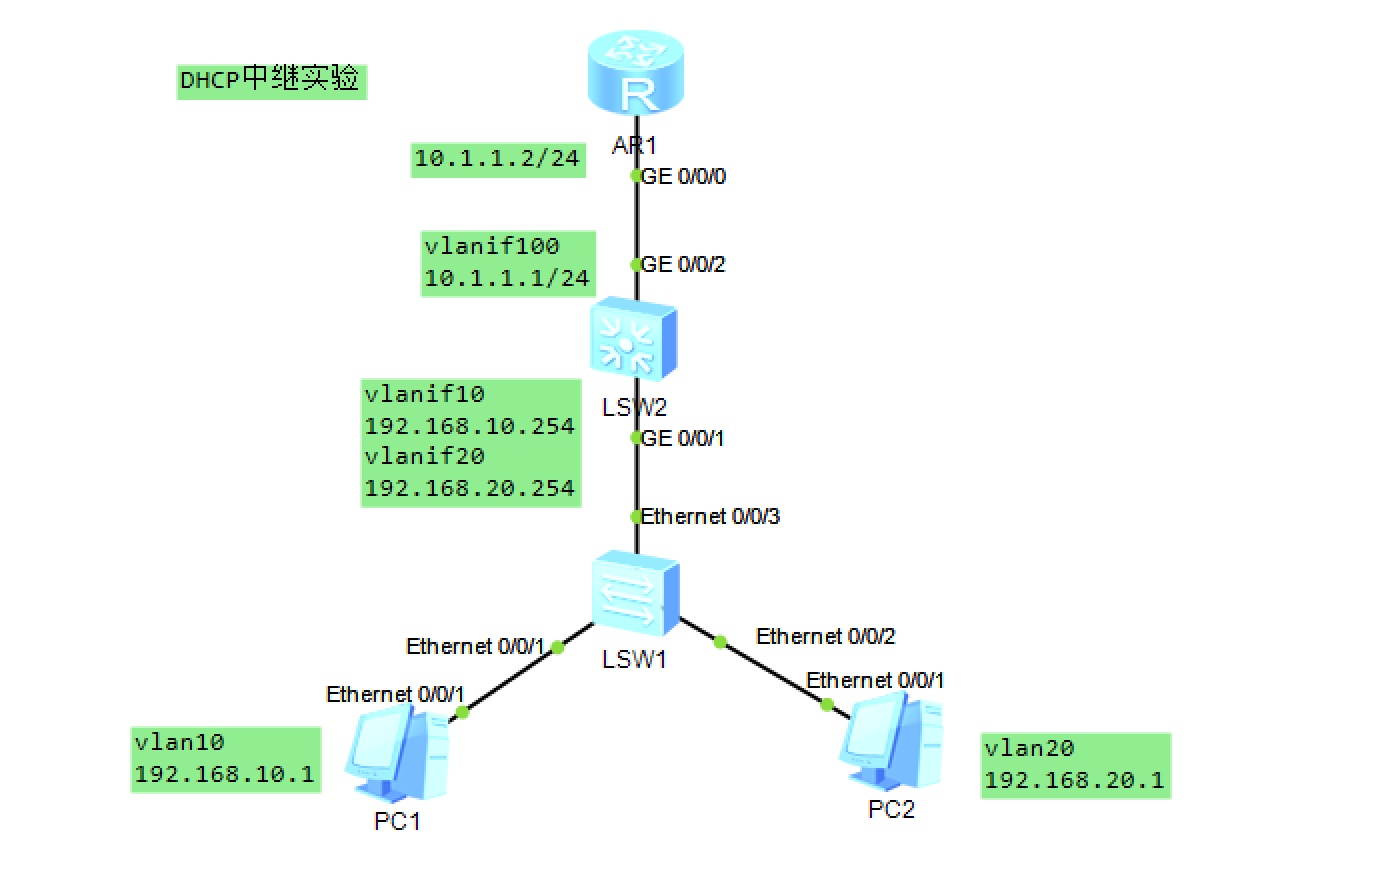
1、SW1配置:
vlan batch 10 20
#
interface Ethernet0/0/1
 port link-type access
 port default vlan 10
#
interface Ethernet0/0/2
 port link-type access
 port default vlan 20
#
interface Ethernet0/0/3
 port link-type trunk
 port trunk allow-pass vlan 10 20
2、SW2配置:
vlan batch 10 20 100
#
interface GigabitEthernet0/0/1
 port link-type trunk
 port trunk allow-pass vlan 10 20
#
interface GigabitEthernet0/0/2
 port link-type access
 port default vlan 100
#
interface Vlanif100
 ip address 10.1.1.1 255.255.255.0
#
dhcp enable
#
interface Vlanif10
 ip address 192.168.10.254 255.255.255.0
 dhcp select relay                                     //使能DHCP中继功能,缺省未使能
 dhcp relay server-ip 10.1.1.2                         //配置DHCP中继代理的DHCP服务器的IP地址
#
interface Vlanif20
 ip address 192.168.20.254 255.255.255.0
 dhcp select relay
 dhcp relay server-ip 10.1.1.2
3、AR1配置:
dhcp enable
#
interface GigabitEthernet0/0/0
 ip address 10.1.1.2 255.255.255.0
 dhcp select global                                            //使能接口采用全局地址池的DHCP服务器功能,缺省未使能
#
ip pool vlan10
 gateway-list 192.168.10.254                                   //配置为终端分配的网关地址
 network 192.168.10.0 mask 255.255.255.0                       //配置全局地址池的网段和掩码
 dns-list 8.8.8.8
#
ip pool vlan20
 gateway-list 192.168.20.254
 network 192.168.20.0 mask 255.255.255.0
 dns-list 8.8.8.8
#
ip route-static 192.168.10.0 255.255.255.0 10.1.1.1
ip route-static 192.168.20.0 255.255.255.0 10.1.1.1
五、实验验证:不同vlan的客户机分别获取到不同网段的IP。