Linux中的用户
用户:linux环境中有超级用户(root)和普通用户
• 超级⽤⼾:可以再linux系统下做任何事情,不受限制
• 普通⽤⼾:在linux下做有限的事情。
• 超级⽤⼾的命令提⽰符是"#",普通⽤⼾的命令提⽰符是"$"。
uname -r命令
功能:输出Linux的版本内核信息
su命令
功能:切换用户
su 用户名(user)。切换到该用户(user)
从普通用户切换到root用户直接su root(可省略),但是要输入密码
Linux的权限管理
权限=角色+文件属性
文件访问者分类
• ⽂件和⽂件⽬录的所有者:u---User
• ⽂件和⽂件⽬录的所有者所在的组的⽤⼾:g---Group
• 其它⽤⼾:o---Others
文件类型和访问权限
基本权限
◦ 读(r/4):Read对⽂件⽽⾔,具有读取⽂件内容的权限;对⽬录来说,具有浏览该⽬录信息 的权限
◦ 写(w/2):Write对⽂件⽽⾔,具有修改⽂件内容的权限;对⽬录来说具有删除移动⽬录内 ⽂件的权限
◦ 执⾏(x/1):execute对⽂件⽽⾔,具有执⾏⽂件的权限;对⽬录来说,具有进⼊⽬录的权 限
◦ "---"表⽰不具有该项权限
文件类型
◦ d:⽂件夹
◦-:普通⽂件
◦ l:软链接(类似Windows的快捷⽅式)
◦ b:块设备⽂件(例如硬盘、光驱等)
◦ p:管道⽂件
◦ c:字符设备⽂件(例如屏幕等串⼝设备)
◦ s:套接⼝⽂件
chmod命令
功能:设置文件的访问权限
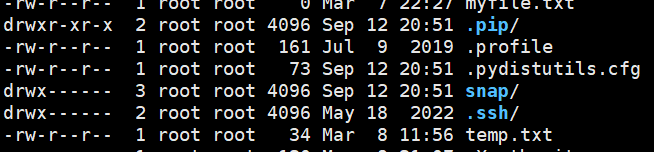
在最前面的十个字符中,第一个字符是文件类型,其余就是按三个分隔开,前三个是文件拥有者权限,中间三个是所属组的权限,后面三个是other的权限
• ⽤⼾表⽰符+/-=权限字符
◦ +:向权限范围增加权限代号所表⽰的权限
◦-:向权限范围取消权限代号所表⽰的权限
◦ =:向权限范围赋予权限代号所表⽰的权限
◦ ⽤⼾符号:
◦ u:拥有者
◦ g:拥有者同组⽤
◦ o:其它⽤⼾
◦ a:所有⽤⼾
◦ 实例:
▪ chmod u+w /home/abc.txt
▪ chmod o-x /home/abc.txt
▪ chmod a=x /home/abc.txt
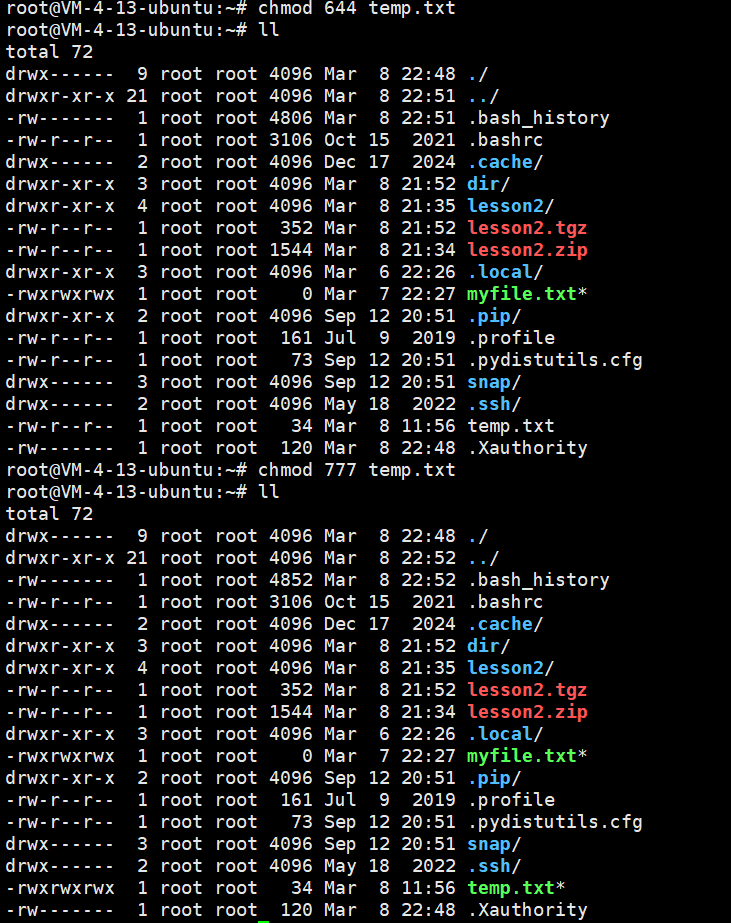
三个字符一分开,就形成了8进制的数
按照 r w x
如果全都有就是7,有两个就是6,有一个就是4,也可以进行权限的增加或减少
chown命令
功能:修改文件的持有者
格式:chown 参数 用户名,文件名
• chown user1 f1
• chown -R user1 filegroup1
chgrp命令
功能:修改目录或文件的所属组
-R 递归修改文件或目录的所属组
目录的权限属性
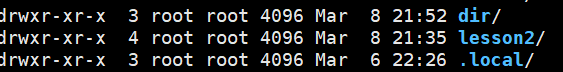
开头待"d"都是目录
目录的w,意义如果没有w,就不能在该目录下新建和删除文件
在进入一个目录是要有 x权限
umask命令
功能:查看或修改文件掩码
新建的文件夹默认权限=0666
新建的目录默认权限=0777
文件和目录的最终权限=起始权限&(~权限掩码)
粘滞位
chmod+t
当一个目录被设置成粘滞位时,该目录下的文件只有
1:超级权限(root)删除
2:该目录的创建者删除
3:该文件的持有者删除