Linux rootkit已悄然发展成为现代基础设施面临的最危险威胁之一。多年来攻击者主要针对Windows系统,但随着Linux在云环境、容器编排、物联网和高性能计算领域的普及,攻击态势已发生根本转变。当前威胁行为者开发的Linux rootkit开始利用前沿内核特性,其隐蔽性和清除难度远超早期版本。
Rootkit这类恶意软件的核心目标是保持隐蔽。不同于通过破坏或勒索自我暴露的勒索软件或数据窃取程序,rootkit会悄无声息地潜入操作系统,篡改其向用户和安全工具呈现信息的方式。它们能隐藏进程、遮蔽文件、掩盖网络连接,甚至从内核模块列表中消除自身踪迹。对于瞄准政府服务器、电信基础设施或云服务商等高价值系统的攻击者而言,能潜伏数月不被发现的rootkit远比立即触发警报的恶意软件更具价值。
三代Rootkit技术演进
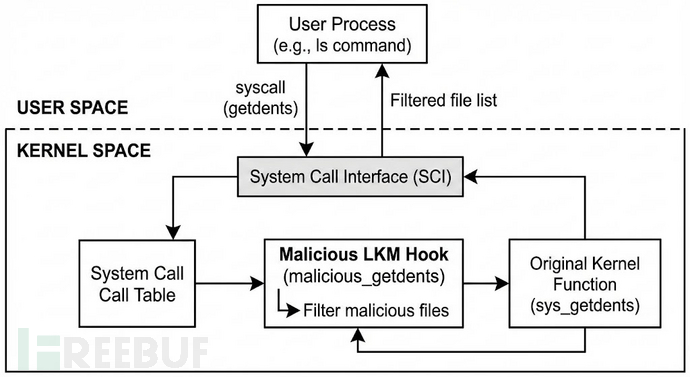
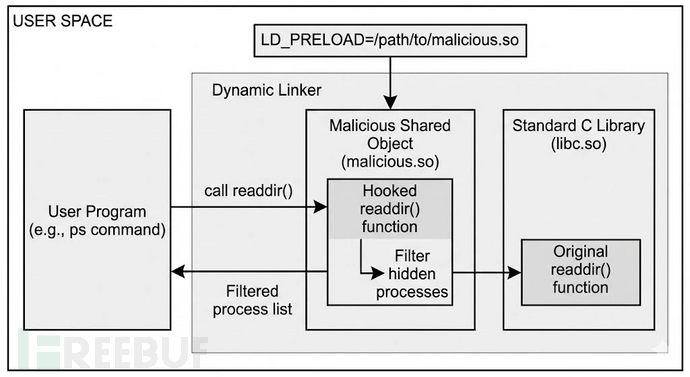
Elastic Security Labs研究人员在2026年3月5日发布的两部分研究报告中,详细阐述了这一威胁态势的演变过程。他们梳理了Linux rootkit经历的三个技术代际:从2000年代初期的共享对象劫持,到可加载内核模块(LKM)植入,再到如今基于eBPF植入和io_uring驱动的规避技术。TripleCross、Boopkit以及最新发现的RingReaper(2025)等实例,都代表了这一演进过程的技术前沿。
现代rootkit最令人担忧之处不仅在于其技术复杂性,更在于它们滥用原本用于合法目的的内核特性。扩展伯克利包过滤器(eBPF)最初是作为安全的包过滤和跟踪内核虚拟机引入,现被攻击者用于挂钩系统调用和拦截内核事件,且无需加载传统内核模块。同样,Linux 5.1引入的高性能异步I/O接口io_uring也被滥用来批量处理系统操作,大幅减少可观测的系统调用事件,使依赖系统调用监控的安全工具失效。
传统检测手段失效
这种技术转变影响深远。rkhunter和chkrootkit等传统检测工具主要扫描基于LKM的攻击迹象,但eBPF植入不会出现在/proc/modules中,且能完全绕过Secure Boot限制。这使得大量Linux生产环境(特别是缺乏专用内核级遥测的系统)存在严重安全盲区,而现代rootkit开发者正在积极利用这一点。
eBPF与io_uring如何重塑攻击范式
eBPF的应用标志着rootkit与Linux内核交互方式的根本变革。攻击者不再需要编写可能引发系统崩溃或内核污染状态的恶意可加载模块,而是提交通过内核验证器检查的字节码,经JIT编译为原生机器代码。这使得植入程序在操作系统看来更具合法性。
eBPF rootkit通常将其程序附加到系统调用入口跟踪点或Linux安全模块(LSM)钩子,从而在不修改函数指针或直接修补内核代码的情况下,获取进程执行、文件访问和网络活动的可见性。TripleCross等工具展示了eBPF程序如何挂钩execve系统调用来监控和操纵进程执行,而Boopkit则利用eBPF在特制网络数据包中构建隐蔽的命令控制通道。
io_uring则通过改变检测面来增强隐蔽性。当进程使用io_uring执行文件读写和元数据操作时,它会通过共享内存环批量提交所有请求,而非为每个操作触发单独的系统调用。这意味着进行大规模数据收集或侦察的恶意进程,几乎不会产生系统调用层级的遥测数据,这对依赖单系统调用可见性的EDR解决方案构成重大挑战。
防御对策建议
防御者并非束手无策。Elastic研究人员提出了多项检测和应对建议:监控io_uring_enter和io_uring_register系统调用的异常使用,可发现提交异常大批量操作或注册过多文件描述符的进程;对于基于eBPF的威胁,组织应审计所有非常规eBPF程序,附着在跟踪点或LSM钩子上的意外程序是系统沦陷的强指标;内存取证、内核完整性检查及操作系统下层收集的遥测数据,仍是识别已从标准用户空间工具中成功隐藏的rootkit的最可靠方法。此外建议组织实施内核锁定策略、启用模块签名并保持内核更新(特别是6.9以上版本,该版本引入了破坏旧式系统调用表挂钩方法的架构变更)。