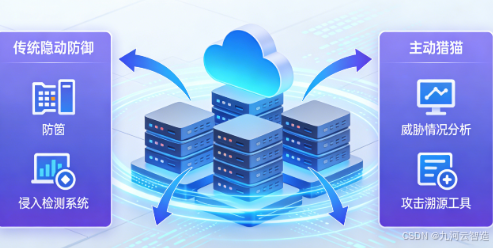
随着企业数字化转型加速,核心业务全面迁移至云端,网络攻击的隐蔽性、多样性和攻击性持续升级,传统被动防御模式已难以应对新型安全威胁。云上安全运营中心(SOC)作为企业安全防护的核心枢纽,正从"被动响应"向"主动狩猎"转型,通过构建全流程、智能化的安全运营体系,为云端业务筑牢安全屏障,护航企业数字化发展。
传统云上SOC的被动防御模式,已无法适配云端安全的复杂场景。过去,SOC建设多以"告警响应"为核心,依赖防火墙、入侵检测等设备,仅能在攻击发生后捕捉告警信息、进行事后处置。这种模式存在明显短板:云端资产动态扩容、数据流量激增,导致告警冗余、误报率高,安全人员陷入"疲于奔命"的困境;同时,针对零日漏洞、高级持续性威胁(APT)等隐蔽攻击,被动防御往往反应滞后,难以提前识别潜在风险,极易造成数据泄露、业务中断等严重损失。
主动狩猎是云上SOC转型的核心方向,其核心是变"被动等待"为"主动探查",实现威胁的提前发现与精准处置。主动狩猎依托大数据、人工智能等技术,结合企业业务场景,主动挖掘云端环境中隐藏的安全隐患------不再局限于已知威胁特征,而是通过分析异常行为、关联数据流转、排查隐蔽漏洞,精准识别未知威胁。例如,通过用户行为基线分析,及时发现越权访问、异常登录等可疑操作;借助威胁情报联动,提前预判攻击路径,在攻击落地前完成拦截,从根源上降低安全风险。
实现从被动防御到主动狩猎的转型,需构建科学的云上SOC建设体系。首先,夯实基础架构,整合云端资产、安全设备和日志数据,打破数据孤岛,实现全链路数据可视化;其次,强化技术赋能,引入AI异常检测、威胁狩猎平台等工具,提升自动化分析和精准研判能力,减少人工干预;最后,完善运营机制,组建专业狩猎团队,结合业务场景制定狩猎策略,建立"发现-分析-处置-复盘"的闭环流程,持续优化防御体系。
云上SOC的转型,本质上是安全理念的升级。在云端安全威胁日益复杂的今天,被动防御只能治标,主动狩猎才能治本。企业唯有加快云上SOC建设,推动防御模式向主动化、智能化转型,才能精准应对各类新型安全威胁,实现云端业务的安全、稳定运行,为数字化转型注入安全动力。