本文来自TenCent BlueKing社区用户: CanWay
01.背景
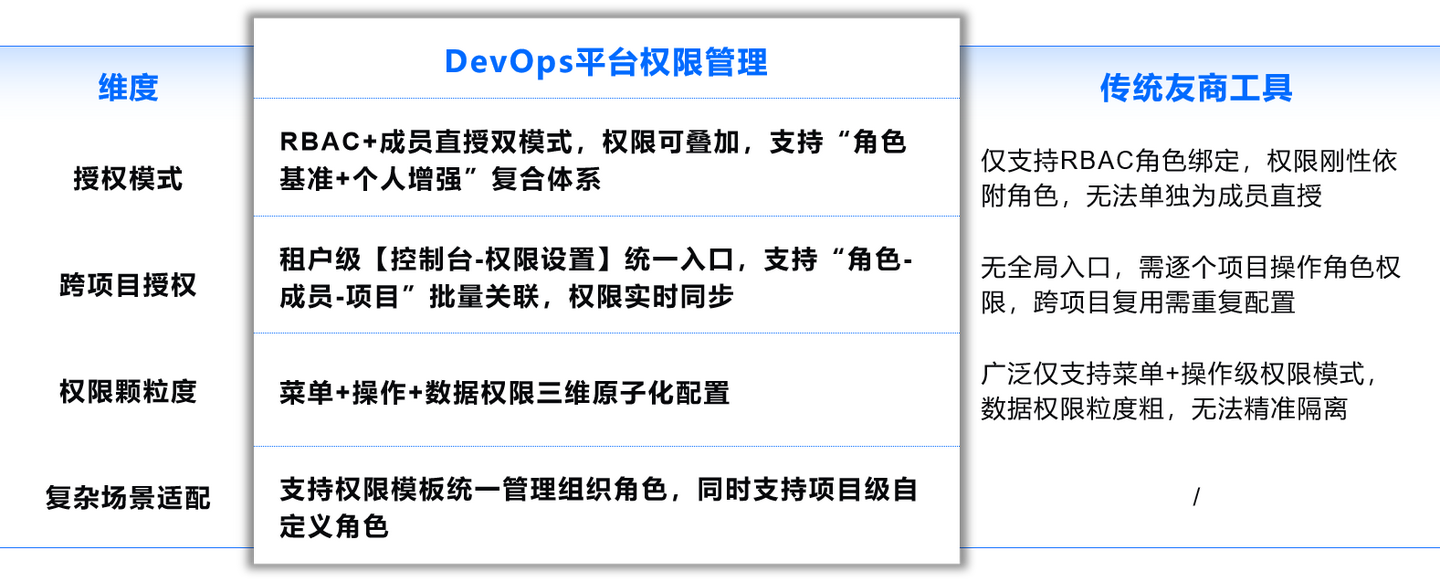
市面上大部分企业研发管理平台或工具,均采用传统RBAC权限模型,虽能实现基础角色分层管理,但普遍存在"角色刚性绑定、跨域授权僵化"的痛点:
-
角色绑定缺乏灵活性:严格依赖"角色--权限"绑定,无法满足临时授权(如某成员需临时访问其他项目数据)、个性化权限配置(如个别成员需独占某功能操作权)等灵活需求;
-
跨项目授权碎片化:虽支持角色跨项目复用,但缺乏统一管控入口。例如,若需为同一批角色为「PMO」的成员授权至100个项目,需逐个进入项目A/B/C...的权限页面重复操作,配置效率随项目数量呈线性下降,人工成本激增;
-
权限颗粒度粗:多数工具停留在"菜单级+操作级"权限控制,难以实现"数据级+操作级"的细粒度管控(如仅允许某成员查看某条流水线,禁止修改,但可修改其他流水线)。
DevOps平台基于RBAC核心框架,创新性引入"角色+成员直授"双模式与"跨项目批量授权"特性功能,同时部分产品模块支持数据级权限,突破传统权限管理的灵活性瓶颈,为复杂研发场景提供"随需而变"的权限解决方案。
02.产品核心能力
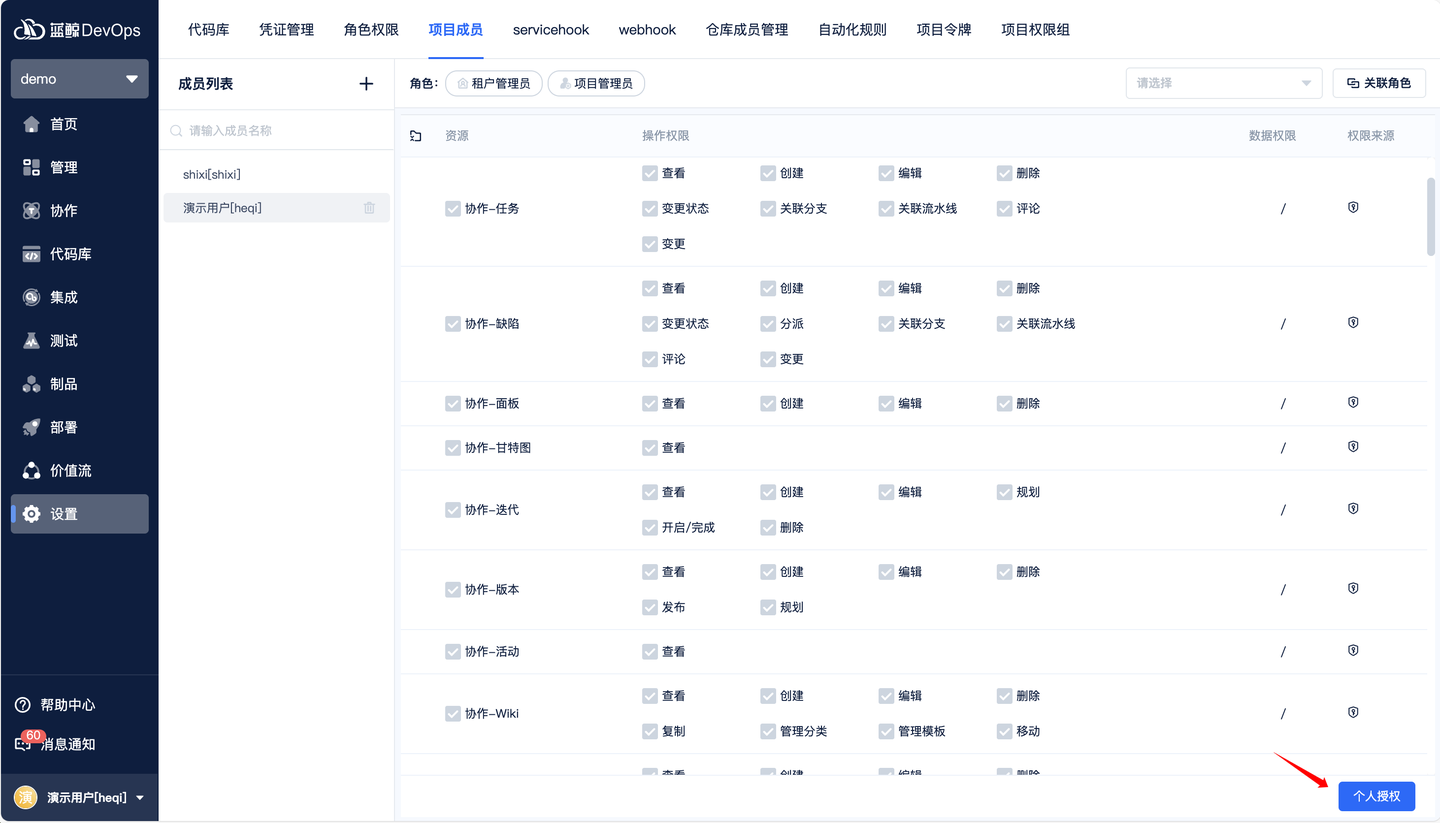
1)项目级成员直授模式:RBAC框架下的个性化突破
-
独立权限叠加:在项目级别,可直接为成员单独配置权限(如为运维人员单独开放"流水线执行"权限),权限可与角色权限叠加,形成"角色基准+个人增强"的复合权限体系;
-
权限来源可视化:成员权限明细页清晰标注"角色继承"与"个人直授"来源,支持一键追溯授权路径。
2)租户级跨项目授权中枢:从"项目逐个操作"到"角色全局管控"
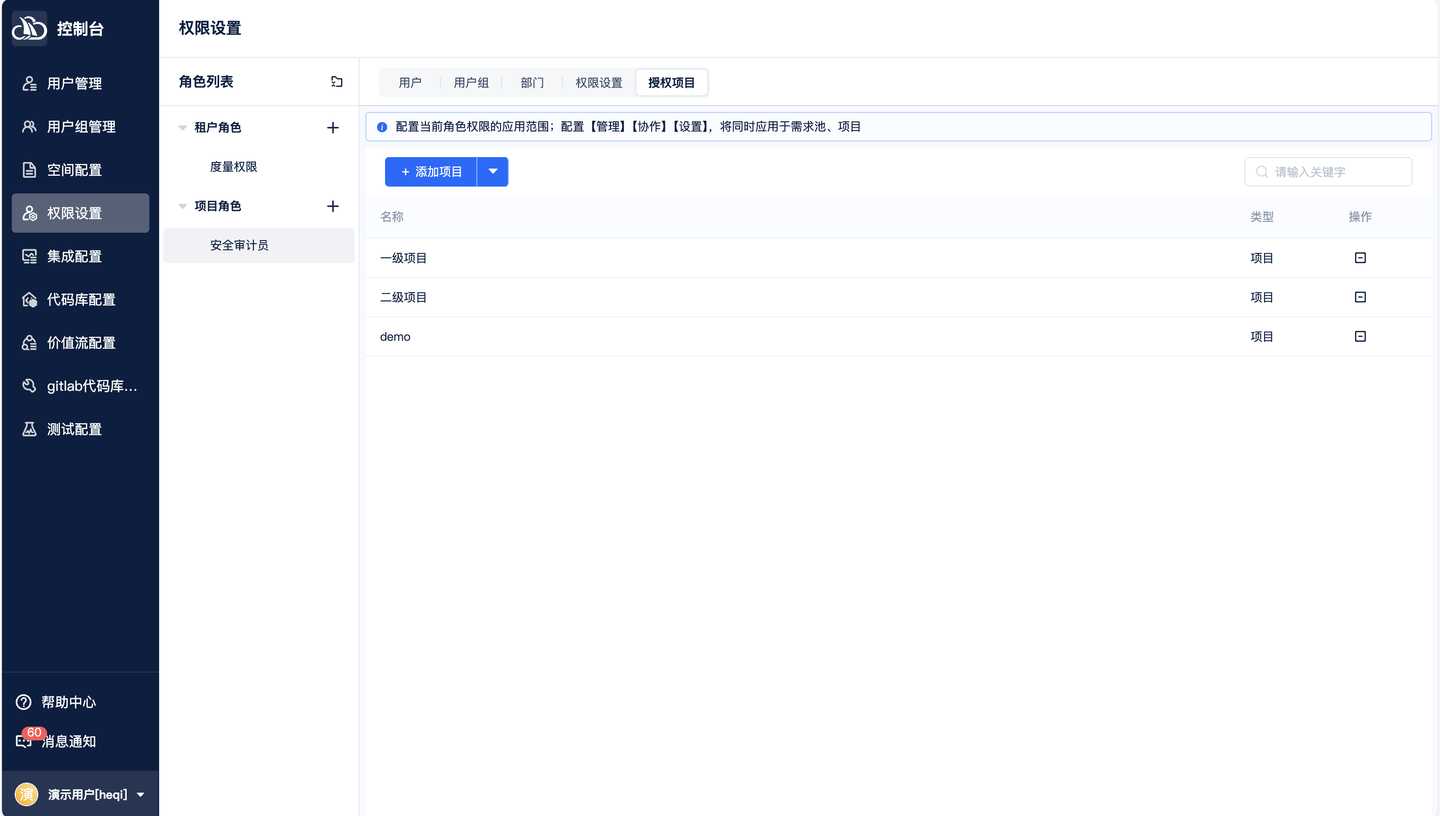
- 统一授权入口:在租户级"控制台--权限设置"创建「跨项目角色」(如「安全审计员」),一次性完成;
- 权限配置:定义角色在菜单、操作维度的权限组合;
- 项目关联:勾选该角色生效的项目范围;
- 成员导入:添加成员或通过用户组/部门维度一次性添加数十至数百名成员;
- 动态同步机制:后续新增项目时,可一键将角色权限及成员同步至新项目,或随时移除某项目的角色关联,权限变更实时生效,无需频繁进入每个项目内操作。
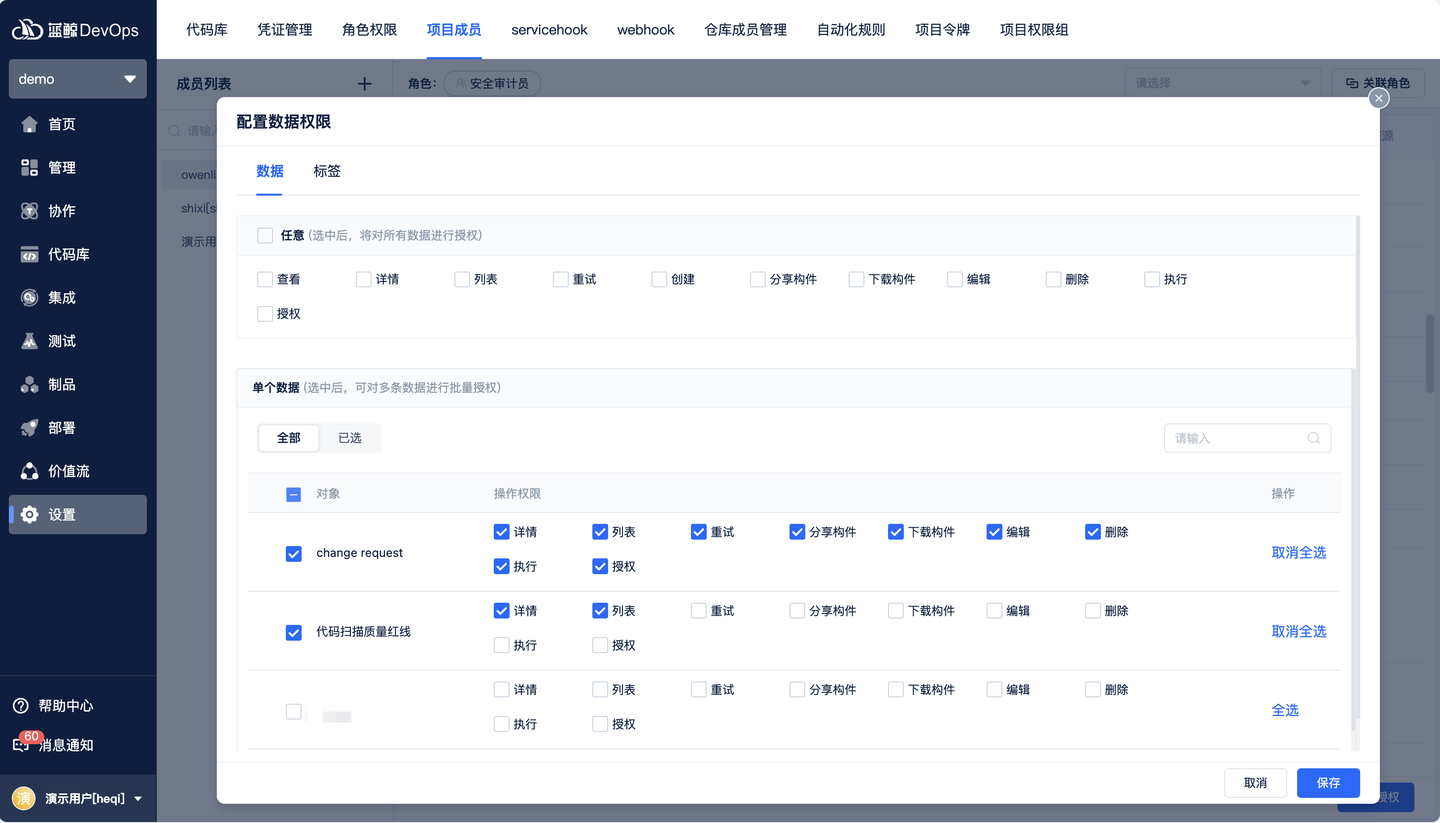
3)权限三维原子化配置:"菜单×操作×数据"的自由组合
- 菜单级权限隔离:可针对不同角色/成员,精确控制其可见菜单;
- 操作级权限拆分:将单一菜单功能拆分为独立操作权限(如"流水线"菜单下,可单独开放"执行""重试"权限),避免 "一权通吃";
- 数据级权限过滤:部分产品模块实现数据权限隔离(如仅允许角色或成员查看某几条流水线数据)。
03.使用收益
灵活度对比:DevOps平台 vs 传统友商工具。