在金融行业,后台系统的建设往往不是从"技术选型"开始,而是从"可运行、可验证、可上线"三个目标倒推。
恒生Summit (或者Finastra Summit)在金融软件行业有着不可替代的地位和生态。刚开始介入这个行当时,前辈们笑着说,Summit几乎是金融软件运维或者开发的一张"长期饭票",哪怕现在,在美国,Summit相关的工作的薪水也不算太低。如:
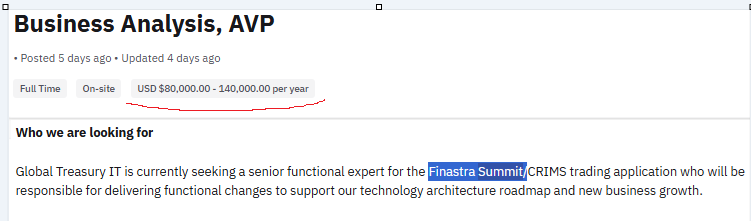
以恒生Summit 为代表的资金管理/交易类系统(在海外Summit属于Finastra) 。广泛应用于:
- 银行资金交易(Treasury)
- 衍生品管理(Derivatives)
- 风险与清算系统(Risk & Settlement)
这类系统的一个典型特点是:
Backend 复杂度远高于业务表象复杂度
因此,本文不从"技术选型"出发,而从实际工程问题出发,在UAT阶段,讨论:
- 为什么会走向 Docker 化
- 在 CI/CD 中带来的实际收益
- 测试与升级成本的变化
- 以及 Docker 引入后的安全问题与解决路径
一、Summit Backend 的典型工程问题
在实际项目中,Summit Backend 通常包含:
- Tomcat(Web 容器)
- ActiveMQ(消息中间件)
- 多个自研进程(如 etk_manager、SSR、sequencer 等)
- 依赖运行时(如 VC++ Runtime)
这些组件组合后,会出现几个典型问题:
1️⃣ 环境不可复制
常见现象:
- 开发环境正常,测试环境异常
- UAT 正常,上生产失败
本质原因:
环境是"隐式依赖",没有被版本化
2️⃣ 部署高度依赖人工经验
典型流程:
- 安装组件
- 修改配置
- 设置环境变量
- 启动服务
问题在于:
- 步骤不可标准化
- 操作不可审计
- 错误不可复现
3️⃣ 升级与回滚成本高
在金融系统中:
- 升级必须可控
- 回滚必须可靠
但传统模式下:
- 回滚依赖人工恢复
- 环境污染难以清理
二、Docker 化在 CI/CD 中的工程价值
在引入 Docker 后,变化并不是"更先进",而是:
把"环境"从隐式依赖变为显式交付物
2.1 构建产物从"代码"变为"镜像"
CI 阶段产出:
docker build -t summit-backend:v1 .
镜像中包含:
- 运行环境
- 所有依赖组件
- 后端程序
👉 结果:
- 构建结果可复现
- 运行环境可追溯
2.2 部署流程简化
CD 阶段:
docker run summit-backend:v1
相比传统方式:
| 项目 | 传统部署 | Docker |
|---|---|---|
| 环境准备 | 手工 | 内置 |
| 可重复性 | 低 | 高 |
| 自动化程度 | 低 | 高 |
2.3 升级与回滚模型改变
升级变为:
docker pull summit-backend:v2
docker stop v1
docker run v2
回滚变为:
docker run summit-backend:v1
👉 核心变化:
- 升级与回滚都基于"镜像切换"
- 不再依赖环境恢复
2.4 测试环境构建成本下降
在自动化测试体系中(如 MARS):
- 可以快速拉起完整 Backend 环境
- 支持多版本并行测试
- 测试完成后直接销毁
👉 这对回归测试尤其关键。
三、Docker 引入后的新问题(重点)
Docker 并不会减少问题,而是:
改变问题的表现形式
3.1 运行时依赖缺失(典型坑)
例如:
- 未安装 VC++ Runtime
比如,在我们对Summit 6.4的UAT实践中,曾经部署了Summit6.4很多次,均在docker环境下无法启动etkservice,哪怕连sequencer都无法启动。通过研究发现,Summit的Etc和Exe的应用中和类库中,居然有少量间接使用了vc14d的包!
- 导致 etkservices.exe 无法启动
👉 解决思路:
- 在 Dockerfile 中显式安装运行时
- 将"系统依赖"纳入镜像构建阶段
3.2 文件挂载导致系统异常
典型错误:
-v C:\empty:C:\summitApps
结果:
- 覆盖原有应用目录
- Backend 无法启动
👉 经验:
- 避免挂载核心程序目录
- 仅挂载 config / logs 子目录
3.3 Windows Docker 的特殊性
相比 Linux:
- 路径规则复杂(C:\ vs /)
- 权限模型不同
- mount 行为不一致
👉 在金融项目中,这一点经常被低估。
四、Docker 带来的安全问题(必须正视)
在金融系统中,Docker 最大的争议点其实是:
安全边界是否被削弱?
答案是:
👉 默认情况下,是的
👉 但可以通过工程手段补强
4.1 容器权限问题
风险:
- 默认以 root 运行
- 可能扩大攻击面
解决:
--user 1001
--read-only
--cap-drop ALL
4.2 敏感信息暴露
常见问题:
- DB 密码写入镜像
- API Key 写死
解决:
- 使用环境变量
- 或外部 Secret 管理
4.3 镜像供应链风险
风险来源:
- 基础镜像漏洞
- 非可信镜像
解决:
- 使用企业私有镜像库
- 定期扫描(如 Trivy)
4.4 日志与数据泄露
Docker 后:
- 日志集中化
- 更容易被导出
👉 需要:
- 日志脱敏
- 权限控制
五、工程实践建议(总结)
结合 Summit Backend 的实际经验,可以形成一套较稳定的实践方式:
✔ 1:镜像只包含"运行时"
- 不包含环境配置
- 不包含敏感信息
✔ 2:配置外置
/config
/logs
✔ 3:数据库独立
- 不放入 Docker
- 保持持久化隔离
✔ 4:CI/CD 标准化
- 构建 → 镜像
- 部署 → 容器
✔ 5:安全策略前置
- 最小权限
- 镜像扫描
- 配置隔离
六、结论(工程视角)
对于恒生 Summit (Finastra Summit)这类金融系统:
在UAT测试中,Docker 化并不是简单的"技术升级",而是:
将复杂系统的交付过程,从"依赖经验"转变为"依赖标准化工程能力"
同时也需要明确:
- Docker 提高了交付效率
- 也对安全与运维提出更高要求
在金融行业,这种"收益 + 约束并存"的技术路径,反而更符合长期演进逻辑。