摘要
每年千亿级损失如何避免?用技术手段守住数据真实性
对于运营、增长和数据分析团队来说,一个令人沮丧的场景每天都在上演:活动预算充足、渠道选择精准、素材质量优秀,后台显示的点击量相当可观,但最终的转化数据却惨不忍睹。
这些所谓的"流量",很可能来自机器或灰产。
一、行业数据:虚假流量的真实规模
根据AppsFlyer发布的《2026年移动广告欺诈现状报告》,超过52%的欺诈行为被伪装成"自然流量",作弊正在"洗白"自己,混入最难被怀疑的数据来源中。
从全球范围来看,数字流量欺诈规模2026年将超过1000亿美元。国内市场同样不容乐观,根据国家市场监督管理总局数据,2024年全国广告业务收入达1.5万亿元,互联网广告占比高达86.5%,刷量、劫持等作弊行为屡禁不止。
更值得关注的是,64.9%的无效流量来自"重复作弊者" ------他们不是偶尔作恶,而是有组织、成体系的持续性攻击。
数据来源:AppsFlyer、国家市场监督管理总局
二、虚假流量的常见套路
|------|---------------|----------|
| 作弊类型 | 实现方式 | 攻击目标 |
| 机器刷量 | 自动化脚本/云手机模拟行为 | 制造虚假互动数据 |
| 设备农场 | 批量真实设备远程操控 | 制造高仿真假量 |
| 归因劫持 | 在用户操作前注入虚假事件 | 偷取自然转化 |
| 来源伪装 | 利用技术手段隐藏真实来源 | 绕过IP封禁策略 |
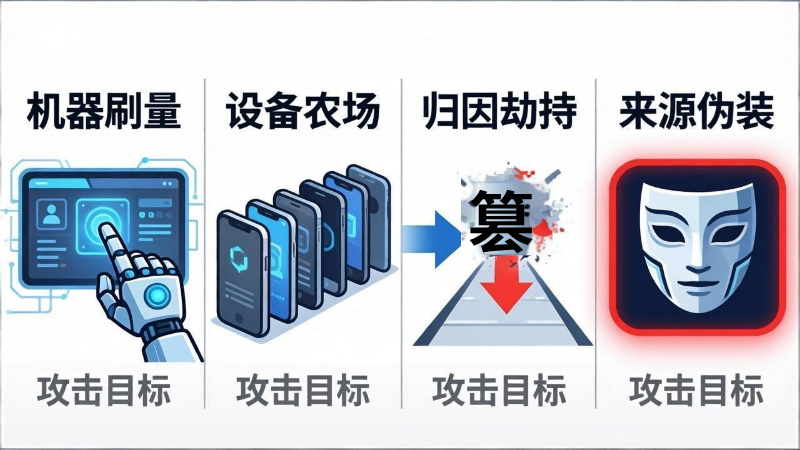
虚假流量套路4种对比图
来源伪装是作弊者最核心的"隐身衣" 。通过这种方式,攻击者可以将流量伪装成来自不同地区、不同网络的"真实用户",让传统的IP封禁策略形同虚设。
三、解决方案:基于IP归属地查询平台的风险识别
防御的核心在于------在流量进入系统的第一毫秒,就对来源进行"身份核查" 。这里需要引入一个关键工具:IP归属地查询平台及风险识别服务。
以IP数据云为例,其API不仅能返回IP的地理位置(国家、省份、城市),还能识别该IP的网络类型 和风险标签 :
- network_type:区分该IP是数据中心/机房、企业专线还是家庭宽带。若某个用户请求来自云服务商的机房IP,基本可判定为机器操作。
- risk_level:直接给出该IP的风险评分,识别其是否属于风险网络出口节点。
- is_risk_source:明确标记该IP是否存在风险行为。
四、代码实操:实时识别风险流量
以下是一个Python风控中间件示例,展示如何在接收请求时实时识别风险:
python
Python
import requests

# 1. 配置API密钥
API_KEY = "Your_API_Key"  # 请替换为实际API Key
user_ip = "117.136.0.1"   # 从请求中获取的真实IP

# 2. 调用IP归属地查询平台API
url = f"https://api.ipdatacloud.com/v2/ip?ip={user_ip}&key={API_KEY}"

try:
    response = requests.get(url, timeout=2)
    response.raise_for_status()  # 检查HTTP状态码
    data = response.json()

    # 3. 检查API返回状态
    if data.get("code") != 0:  # 假设code=0表示成功
        print(f"API返回错误: {data.get('msg', '未知错误')}")
        data = {}

except requests.exceptions.Timeout:
    print("查询超时,本次放行但记录异常日志")
    data = {}
except requests.exceptions.RequestException as e:
    print(f"网络请求失败: {e}")
    data = {}
except ValueError:
    print("响应数据格式异常")
    data = {}

# 4. 风控决策逻辑
if data.get("network_type") == "datacenter":
    print(f"拦截:IP {user_ip} 来自数据中心,判定为无效流量")
elif data.get("risk_level") == "high":
    print(f"预警:IP {user_ip} 存在高风险网络行为,标记为可疑")
else:
    location = f"{data.get('province', '未知')}-{data.get('city', '未知')}"
print(f"通过:IP {user_ip} 归属地 {location}")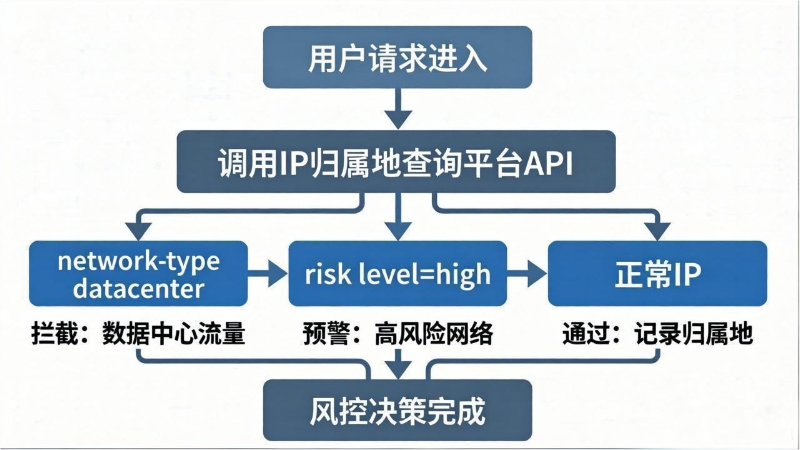
IP归属地查询平台风控决策流程图
【代码解析】:
- network_type为datacenter时,通常是机房流量,正常用户极少通过机房IP上网
- risk_level高风险来源IP是流量欺诈的重灾区
- 必须设置timeout降级策略,防止API挂掉导致请求丢失
- 以上代码结构包含HTTP状态码检查、JSON解析异常、API返回状态校验,可作为生产环境参考
五、实战应用场景
场景一:渠道质量评估
痛点:渠道A带来1万次互动,后续留存率却趋近于零。
方案:接入IP归属地查询平台,分析该渠道流量的IP属性。若发现大量来源自数据中心 或高风险IP ,判定存在严重刷量,应立即停止合作。
场景二:活动防刷
痛点:灰产使用自动化脚本不断提交虚假数据,污染用户数据库。
方案:在提交接口中增加IP风险校验。若同一IP在短时间内高频提交,或IP归属地显示为"机房",直接触发验证码或丢弃请求。
场景三:地域限定活动防作弊
痛点:某业务推出"仅限特定地区用户参与的活动",却被其他地区大量参与。
方案:使用IP归属地查询平台查询用户IP归属地。若检测到IP归属地与用户声称的地域不一致 ,或IP存在风险标签 ,直接拦截参与权限。
六、总结
与作弊者的对抗是一场持久战。利用IP归属地查询平台 构建第一道防线,是通过低成本投入换取高数据质量回报的有效手段。借助成熟的IP归属地查询服务,运营和技术团队可以将复杂的反作弊逻辑简化为几行API调用,在虚假流量造成实际数据污染之前将其识别并拦截。
参考资料:
- AppsFlyer,《2026年移动广告欺诈现状报告》,2026年5月
- 国家市场监督管理总局,2024年全国广告业务收入统计数据
- Spider Labs Inc.,2025-2026年无效流量分析报告