0x01 工具介绍
K8sPenTool是一款轻量化开源K8s综合渗透测试GUI工具,基于JavaFX开发,无需复杂命令行操作。工具深度集成信息搜集、集群初始访问、命令执行、权限逃逸、权限维持、内网横向移动等核心能力,覆盖K8s全链路攻击测试场景。适配红蓝对抗、集群安全自查与合规评估,可快速检测集群漏洞、排查权限风险,帮助安全人员高效完成K8s集群安全态势研判与渗透测试工作。
注意:现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo "设为 星标**⭐️****** "否 则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心能力
功能模块
| 模块 | 说明 |
|---|---|
| 🔍 信息搜集 | 容器环境辨别、特权检测、Capabilities 解码、K8s 端口扫描、SA Token 枚举 |
| 🚪 初始访问 | APIServer 未授权检测、Kubelet API 利用、Etcd 未授权、Dashboard 检测、Kubeconfig 解析 |
| ⚡ 命令执行 | APIServer/Kubelet exec、后门 Pod 部署、反弹 Shell 生成、RBAC 权限检查 |
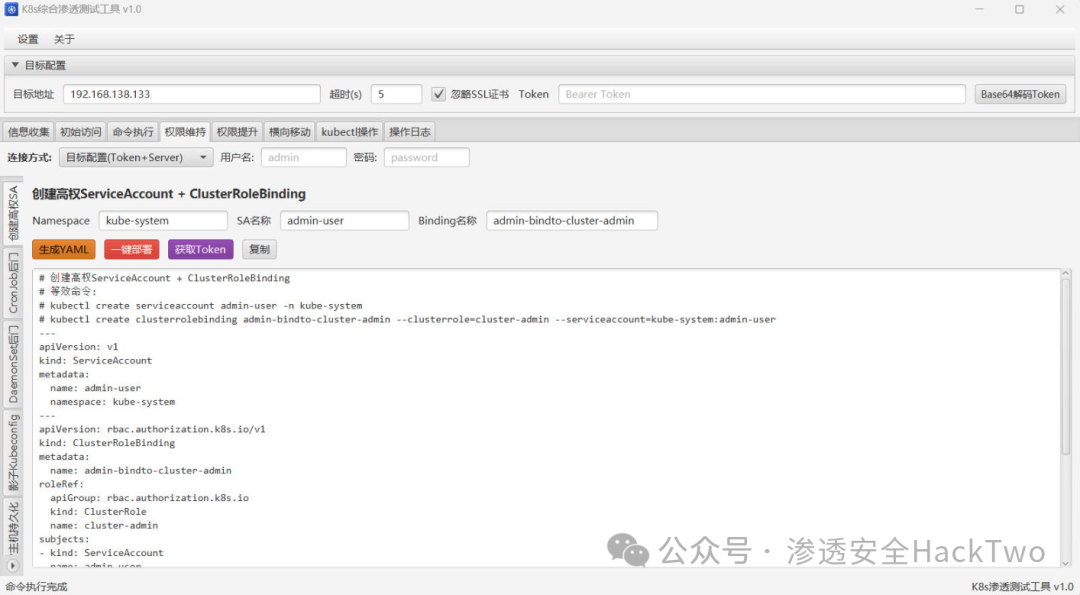
| 🔒 权限维持 | Admin SA 创建、CronJob/DaemonSet 持久化、影子 Kubeconfig、宿主机持久化 |
| 🔓 权限提升 | 特权容器逃逸、挂载逃逸(procfs/docker.sock/disk)、内核漏洞利用 |
| 🌐 横向移动 | Secret 凭证窃取、集群内网探测、污点容忍横向扩展 |
| 🛠 kubectl | 快捷 kubectl 命令、自定义命令执行、后门 Pod 管理 |
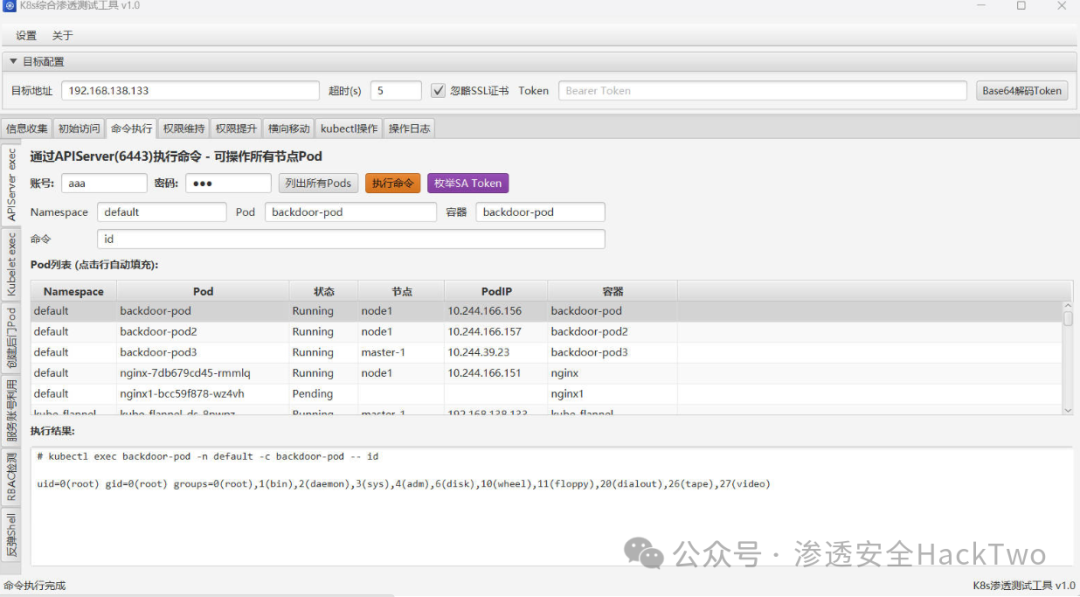
命令执行 --- APIServer exec Pod
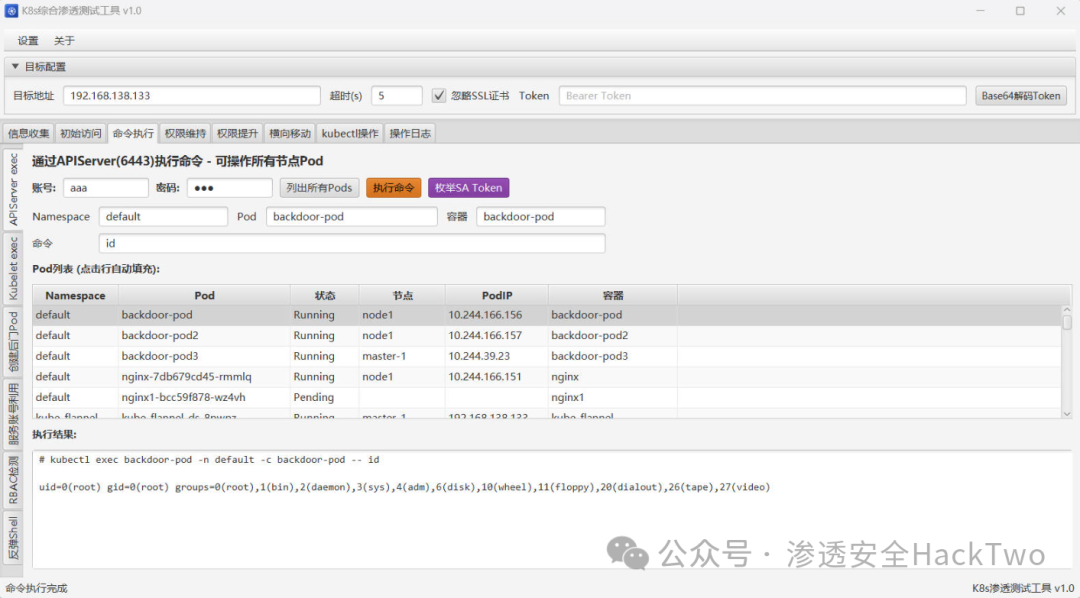
权限维持 --- 创建高权 SA
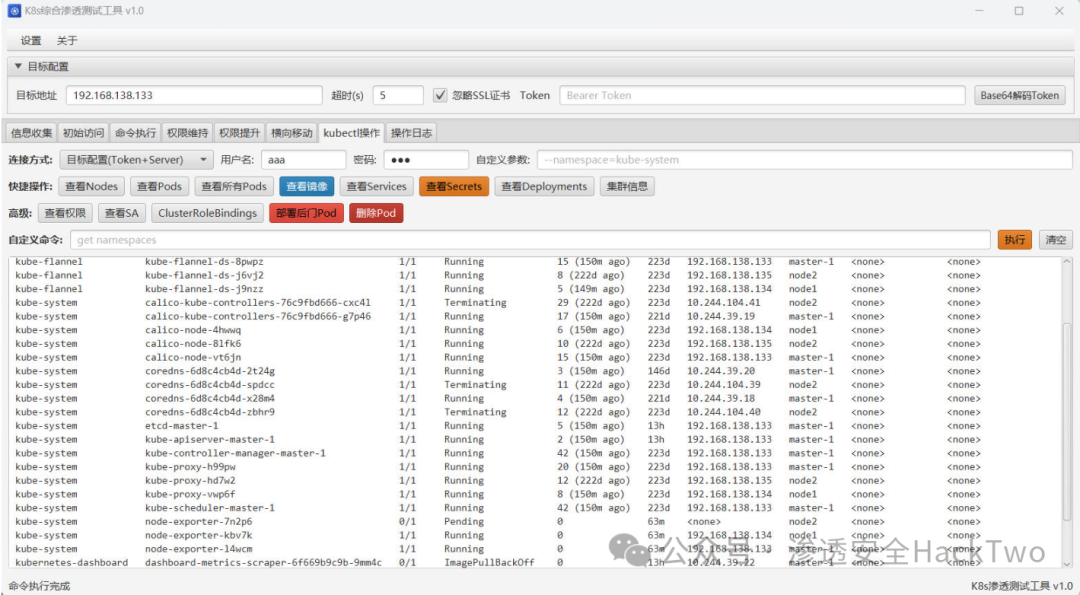
kubectl 操作面板
技术栈
-
Java 17+ / JavaFX 17
-
Maven 构建
-
Gson JSON 解析
-
maven-shade-plugin 打包 Fat JAR
0x03 更新介绍
修复bug0x04 使用介绍
📦安装与使用指南
环境要求
-
JDK 17 或更高版本
-
Maven 3.6+
编译
cd K8sPenToolmvn clean package运行
java -jar target/k8s-pen-tool-1.0.0.jar下载
渗透安全HackTwo 回复20260603获取下载