做等级保护研究这些年,有个感受越来越明显:过去讨论等保,话题基本围绕网络边界、主机加固和制度台账展开,数据安全往往被当成附属项顺带提及。2026年6月1日,GA/T 2380---2026《信息安全技术 网络安全等级保护数据安全基本要求》正式实施,这种讨论方式该调整了。作为等级保护体系内首部数据安全专项标准,它把原先散落在各大类里的数据安全条款,整合成一个独立、可测评、单独计分的考核域。原有思路要不要改、新增要求靠什么能力承接,是摆在建设方面前的两个问题。
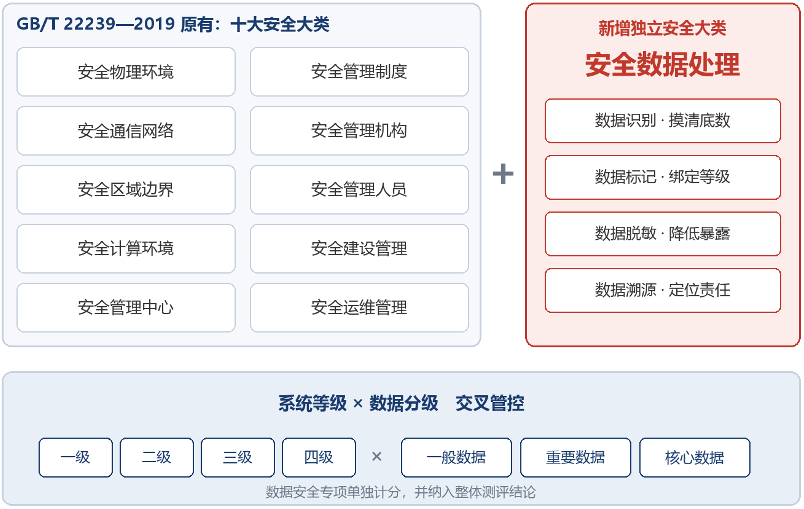
图1 等级保护数据安全要求体系:从「十大安全大类」到「10+1」
一、先看清这份标准:不是替代,而是补上一块拼图
GA/T 2380---2026 由公安部信息系统安全标准化技术委员会归口,2026年1月9日发布、6月1日起实施,并与 GA/T 2381---2026、GA/T 2394---2026、GA/T 2395---2026 配套,构成「建设要求---机构能力---测评指标---测评流程」的闭环。
它不替代也不修改《信息安全技术 网络安全等级保护基本要求》(GB/T 22239---2019)的原有条款,而是在十大安全大类之外新增「安全数据处理」独立大类,形成「10+1」体系。
变化集中在两处:数据安全成为独立测评项,单独计分并纳入整体结论;测评关注点从「设备是否到位」转向「数据流是否管得住、行为是否可追溯」。
|----------|-----------------------|---------------------------|
| 对比维度 | GB/T 22239---2019 | GA/T 2380---2026 |
| 标准定位 | 等级保护基本要求,覆盖十大安全大类 | 数据安全专项补充,新增「安全数据处理」大类 |
| 管控逻辑 | 以系统等级为主线 | 系统等级 × 数据分级(一般/重要/核心)交叉管控 |
| 考核方式 | 数据安全要求分散于各安全大类 | 独立测评项,单独计分并纳入整体结论 |
| 技术侧重 | 边界、主机与应用、管理体系 | 数据本体:识别、标记、脱敏、溯源 |
二、新增的「安全数据处理」,落在四个动作上
把标准原文拆开看,「安全数据处理」围绕数据全生命周期划定四项技术能力,逻辑是递进的:先靠识别摸清底数,再用标记绑定等级,接着用脱敏降低暴露面,最后用溯源完成定位与举证。
数据识别是前置基础。三级系统以结构化敏感、重要数据为对象,要求完成存储环境自动识别,并推荐部署边界流出数据识别能力;四级系统扩展到结构化与非结构化全部数据,还要求依托自动化工具常态化扫描。识别输出的资产清单,是后续分级、标记、脱敏、审计的共同起点。
数据标记要解决「等级进不了数据本身」的问题。标准要求对数据类别、安全级别、数据源做防篡改标记,并完成敏感个人信息分级标记;承载重要、核心数据的系统还要叠加专属标记。关键在于标记须随数据全流转携带,成为访问控制、加密、脱敏、审计策略联动的依据。
数据脱敏区分静态与动态两类,静态脱敏的副本须与原始数据分库存放,操作全程纳入审计。数据溯源则以水印、数字签名为载体,承载重要、核心数据的系统水印还需满足健壮与安全特性,四级系统强制落地完整的全链路血缘追溯。
三、沿用老思路,容易卡在四个地方
第一处卡点是分级停在纸面。不少单位做完分类分级,成果只是一份台账,进不了技术系统,也就谈不上策略联动。
第二处卡点是设备看不到数据本身。防火墙、WAF、堡垒机管的是通道和操作,判断不了「这一列字段是不是重要数据」。
第三处卡点是证据链不完整。测评要的是分级清单、加密范围、脱敏审计、溯源能力这些可核查记录,缺一项都要额外解释。
第四处卡点是拼接式建设的成本。多厂商产品各管一段,策略人工对齐,责任界面模糊,整改周期被拉长。
四、业界的应对思路:把数据安全能力做成内置模块
面对新要求,业界大致有两条路线:按项采购独立的数据安全产品再集成,或者直接在等保一体机中内置数据安全模块。两者功能上都能达标,差别在联动与成本------独立产品更专精,但分级结果要驱动加密、审计、访问控制策略,就得跨产品对接;内置模块的分级结果、标记信息与策略引擎处在同一套体系里,联动不必人工搬运,证据也能从一个界面导出。
五、一条可落地的路径:四类能力承接四项新要求
把标准要求翻译成技术能力,比较务实的一条路径是四块并进:数据分类分级承接识别与标记,数据库加密承接存储加密与脱敏,数据库审计承接溯源与日志留存,数据库防火墙承接访问控制。
分类分级的价值在于它是「入口」。资产发现、敏感识别、自动定级、标记固化做扎实以后,加密该覆盖哪些表、审计该盯哪些操作、防火墙该拦哪些访问,才有判断依据。
加密与审计解决「存得安全、查得清楚」。三级及以上系统的重要数据需加密存储、全程加密传输,密钥的生成、轮换、备份都要有记录;涉及安全事件处置或溯源的日志留存不少于一年,涉及向他人提供、委托或共同处理重要数据的不少于三年。
防火墙补齐的是「动态管控」。静态权限配置挡不住账号被盗用后的越权取数,需要结合来源、账号、时间与操作对象做多维控制。
|------------|--------------------------|---------------|
| 标准新增要求 | 对应模块与能力 | 测评可提供的证据 |
| 数据识别 | 数据分类分级:资产发现、敏感识别、自动定级 | 数据资产清单、敏感字段分布 |
| 数据标记 | 数据分类分级:字段级级别标记、基线固化 | 分级标记清单、策略联动配置 |
| 数据脱敏 | 数据库加密:静态/动态脱敏,副本分库存放 | 脱敏规则说明、脱敏操作审计 |
| 存储加密 | 数据库加密:国密算法、三级密钥、一库一表一列一密 | 加密范围说明、密钥管理记录 |
| 数据溯源 | 数据库审计:字段级留痕、数据指纹跨库跨源比对 | 审计日志、溯源比对结果 |
| 访问控制 | 数据库防火墙:多维访问控制、注入阻断、行为基线 | 策略配置、拦截与告警记录 |
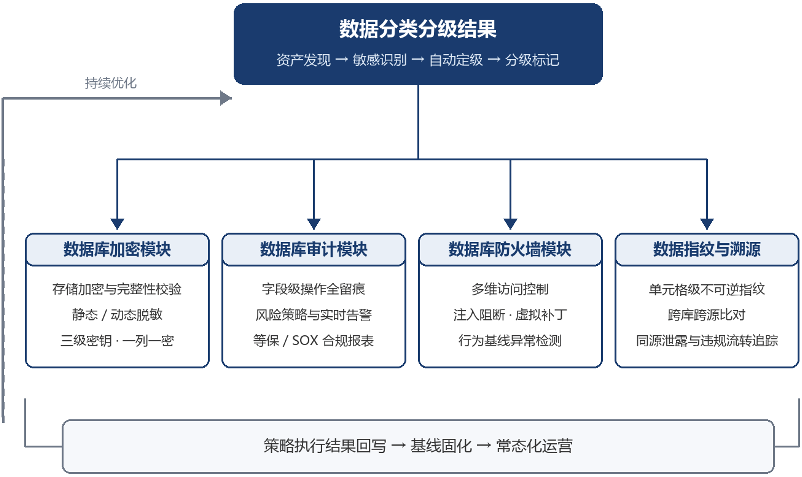
图2 数据分类分级结果驱动的策略联动与闭环运营
六、给建设方的几点建议
先盘点、后选型。把数据识别与分级做实,再决定加密范围、审计重点与管控粒度,避免「先买设备、后补分类」。
关心证据能不能导出。测评看的是台账与记录,产品能否按维度一键出报告,比功能列表的条数更重要。
关心密钥管理。三级及以上系统的加密存储与传输是硬要求,算法优先国密,密钥的生成、轮换与灾备要有制度也有记录,这部分与商用密码应用安全性评估直接衔接。
把日志留存纳入存储规划。溯源与事件处置相关日志的留存期限以年计,审计产品的容量与归档策略要提前算清。
分阶段推进:识别摸底、分级标记、技术加固、溯源留痕、常态化运营,每步都留下可核查的产物。
七、回到工具本身:数达安全的四个数据安全模块
沿着上面的思路找落地工具,可以看看数达安全的数安版等保一体机(DS-CMP)。它的思路不是「再多买几台设备」,而是把数据安全能力做成内置模块,随等保建设一起交付。
数据库加密模块回应存储安全。它采用混合驱动动态加密,应用侧接口与内核驱动两条路径都支持;算法覆盖 SM4 等国密算法,并支持 FPE 保留格式、OPE 保序等面向业务的方式。密钥采用根密钥、密钥加密密钥、工作密钥三级体系,可做到一库一密、一表一密、一列一密,另提供静态与动态脱敏。
数据库审计模块回应溯源与留痕。它覆盖接近百种数据库,记录 SQL 全文、客户端 IP、数据库与操作系统用户名、执行结果乃至执行耗时,属于字段级留痕;采集支持协议解析与旁路抓包,内置敏感数据发现、SQL 注入检测、防统方等风险策略,合规报表可直接导出。
数据库防火墙模块回应动态管控。它做协议深度解析,可识别并阻断 SQL 注入、堆叠注入、盲注;支持虚拟补丁,在不改应用的前提下缓解数据库漏洞;访问控制可按来源、账号、时间、操作对象组合,行为偏离基线即告警,并可与企业已有 SIEM 联动。
数据分类分级模块回应识别与标记,也是整套能力的起点。它通过多路方式发现数据资产,内置 70 余项敏感识别规则;识别环节引入增强型 LSTM 与 Embedding 并配合自适应翻译,据白皮书披露效率提升 90% 以上,定级由 DeepSeek-R1 参与。分级结果形成字段级级别标记并固化基线,还可生成单元格级不可逆数据指纹,用于跨库跨源比对。
四个模块不是简单叠加:分类分级的输出是加密、审计与访问控制策略的输入,标记随数据流转携带,审计日志与数据指纹共同支撑溯源核查。选型时把「能拿出什么证据」当成第一个问题,往往比先比功能清单更有效。