****摘要:****本研究聚焦于 Linux 防火墙,深入剖析其在网络安全领域的关键作用。开篇阐述了网络安全的严峻现状,凸显 Linux 防火墙在保障网络安全,尤其是保护企业内部网络、防范网络攻击方面的重要性。随后,全面梳理了国内外在 Linux 防火墙技术方面的研究进展,明确研究内容涵盖工作原理、配置应用、性能优化及安全防御,并采用文献研究与实验测试相结合的方法展开探究。
在基础理论部分,详细解析了 Linux 防火墙多种类型的工作机制,包括传统的包过滤、状态检测、代理防火墙,以及融合先进技术的下一代防火墙,同时深入介绍 Linux 网络架构和丰富的安全特性。配置与应用层面,对 iptables、firewalld 等常用工具的选择、安装及配置进行了详尽说明,通过实际案例展示了在不同网络场景下的高效应用。性能与安全性评估环节,明确了各项评估指标,介绍了专业评估工具及方法,并提出性能与安全平衡策略。维护与优化方面,总结出一系列实用方法,确保防火墙稳定高效运行。
研究表明,Linux 防火墙通过合理配置能显著提升网络安全性。展望未来,Linux 防火墙技术将朝着人工智能与机器学习深度融合、强化加密流量检测、与云服务融合以及加强物联网和工业控制网络安全防护的方向发展。本研究为 Linux 防火墙的进一步发展和应用提供了坚实的理论与实践基础。
****关键字:****Linux 防火墙;网络安全;工作原理;性能评估;未来趋势
****Abstract:****This research focuses on the Linux firewall and deeply analyzes its crucial role in the field of network security. At the beginning, the severe current situation of network security is elaborated, highlighting the importance of the Linux firewall in ensuring network security, especially in protecting enterprise internal networks and preventing network attacks. Subsequently, a comprehensive review of the research progress of Linux firewall technology at home and abroad is carried out. The research content covers working principles, configuration and application, performance optimization and security defense, and a combination of literature research and experimental testing methods is adopted for exploration.
In the basic theory part, the working mechanisms of various types of Linux firewalls are analyzed in detail, including traditional packet filtering, stateful inspection, proxy firewalls, and next - generation firewalls that integrate advanced technologies. At the same time, the Linux network architecture and rich security features are introduced in depth. In terms of configuration and application, a detailed description is given of the selection, installation and configuration of common tools such as iptables and firewalld, and efficient applications in different network scenarios are demonstrated through practical cases. In the performance and security evaluation section, various evaluation indicators are clarified, professional evaluation tools and methods are introduced, and performance - security balance strategies are proposed. In terms of maintenance and optimization, a series of practical methods are summarized to ensure the stable and efficient operation of the firewall.
The research shows that the Linux firewall can significantly improve network security through reasonable configuration. Looking to the future, Linux firewall technology will develop in the directions of deep integration of artificial intelligence and machine learning, strengthening the detection of encrypted traffic, integration with cloud services, and enhancing the security protection of the Internet of Things and industrial control networks. This research provides a solid theoretical and practical basis for the further development and application of the Linux firewall.
Keywords: Linux Firewall; Network Security; Working Principle; Performance Evaluation; Future Trend
目 录
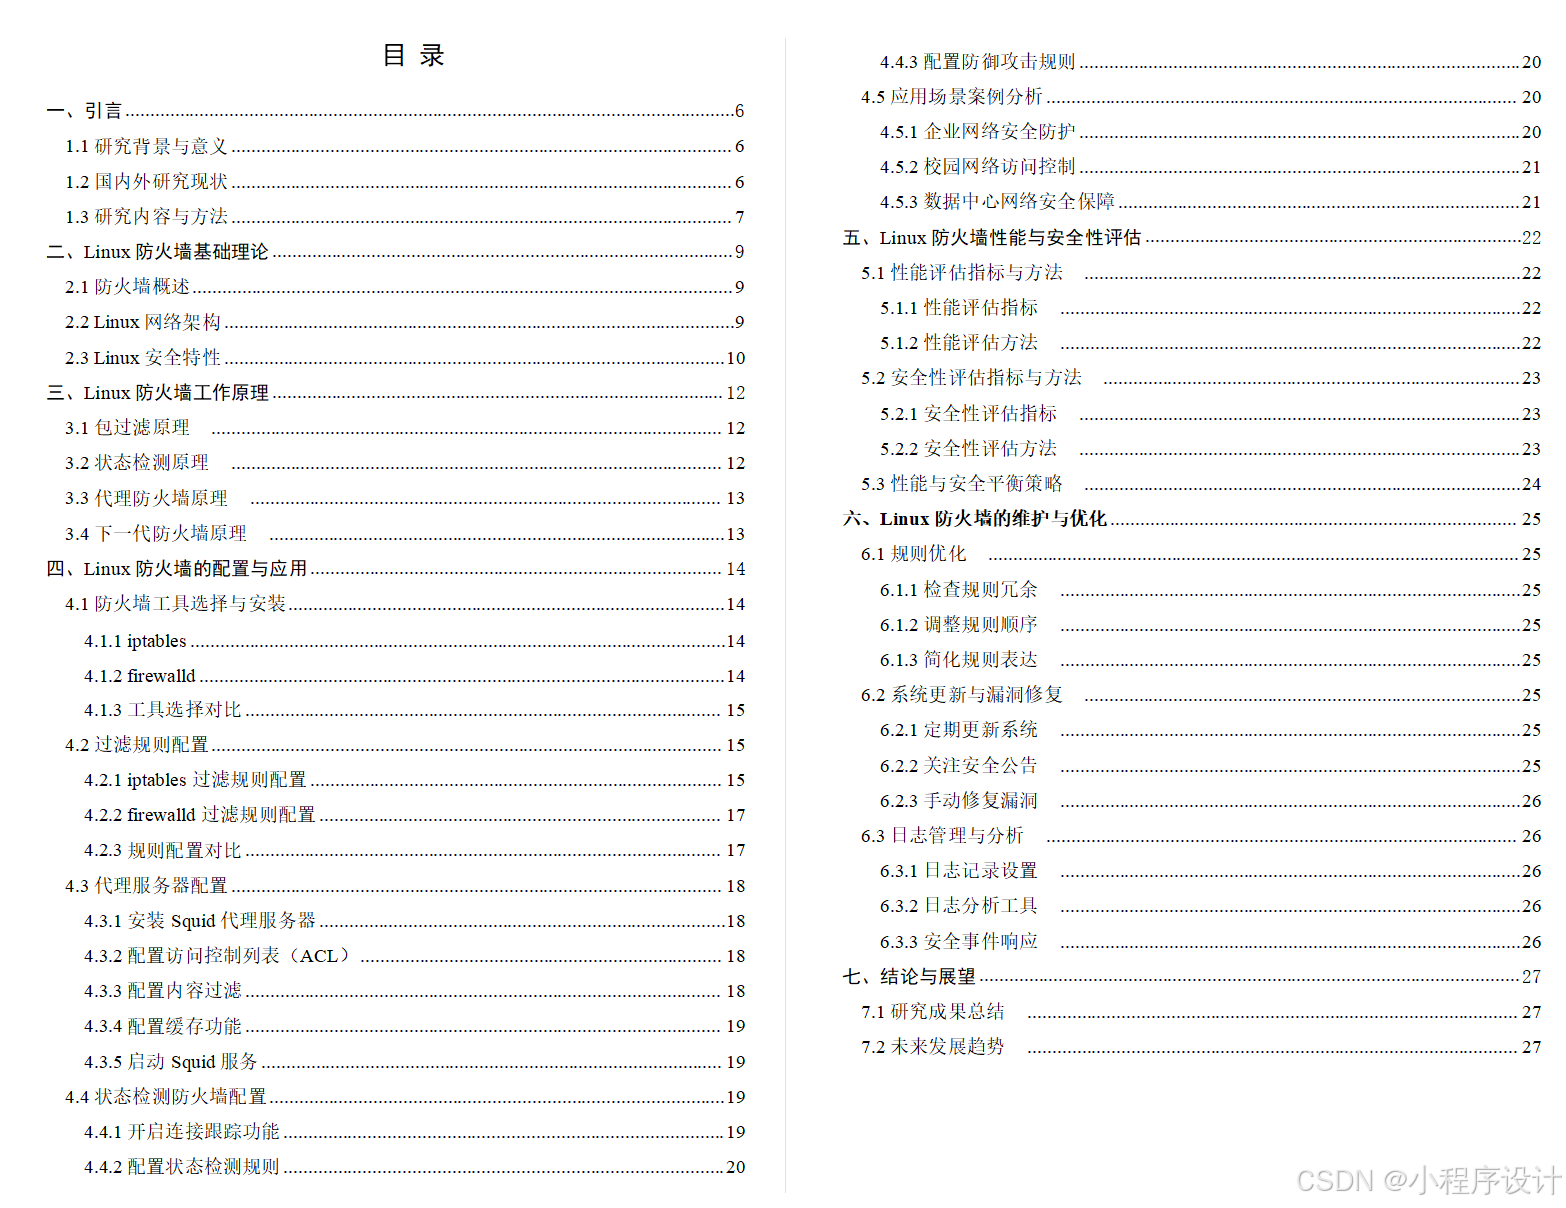
[1.1 研究背景与意义](#1.1 研究背景与意义)
[1.2 国内外研究现状](#1.2 国内外研究现状)
[1.3 研究内容与方法](#1.3 研究内容与方法)
[二、Linux 防火墙基础理论](#二、Linux 防火墙基础理论)
[2.1 防火墙概述](#2.1 防火墙概述)
[2.2 Linux 网络架构](#2.2 Linux 网络架构)
[2.3 Linux 安全特性](#2.3 Linux 安全特性)
[三、Linux 防火墙工作原理](#三、Linux 防火墙工作原理)
[3.1 包过滤原理](#3.1 包过滤原理)
[3.2 状态检测原理](#3.2 状态检测原理)
[3.3 代理防火墙原理](#3.3 代理防火墙原理)
[3.4 下一代防火墙原理](#3.4 下一代防火墙原理)
[四、Linux 防火墙的配置与应用](#四、Linux 防火墙的配置与应用)
[4.1 防火墙工具选择与安装](#4.1 防火墙工具选择与安装)
[4.1.1 iptables](#4.1.1 iptables)
[4.1.2 firewalld](#4.1.2 firewalld)
[4.1.3 工具选择对比](#4.1.3 工具选择对比)
[4.2 过滤规则配置](#4.2 过滤规则配置)
[4.2.1 iptables 过滤规则配置](#4.2.1 iptables 过滤规则配置)
[4.2.2 firewalld 过滤规则配置](#4.2.2 firewalld 过滤规则配置)
[4.2.3 规则配置对比](#4.2.3 规则配置对比)
[4.3 代理服务器配置](#4.3 代理服务器配置)
[4.3.1 安装 Squid 代理服务器](#4.3.1 安装 Squid 代理服务器)
[4.3.2 配置访问控制列表(ACL)](#4.3.2 配置访问控制列表(ACL))
[4.3.3 配置内容过滤](#4.3.3 配置内容过滤)
[4.3.4 配置缓存功能](#4.3.4 配置缓存功能)
[4.3.5 启动 Squid 服务](#4.3.5 启动 Squid 服务)
[4.4 状态检测防火墙配置](#4.4 状态检测防火墙配置)
[4.4.1 开启连接跟踪功能](#4.4.1 开启连接跟踪功能)
[4.4.2 配置状态检测规则](#4.4.2 配置状态检测规则)
[4.4.3 配置防御攻击规则](#4.4.3 配置防御攻击规则)
[4.5 应用场景案例分析](#4.5 应用场景案例分析)
[4.5.1 企业网络安全防护](#4.5.1 企业网络安全防护)
[4.5.2 校园网络访问控制](#4.5.2 校园网络访问控制)
[4.5.3 数据中心网络安全保障](#4.5.3 数据中心网络安全保障)
[五、Linux 防火墙性能与安全性评估](#五、Linux 防火墙性能与安全性评估)
[5.1 性能评估指标与方法](#5.1 性能评估指标与方法)
[5.1.1 性能评估指标](#5.1.1 性能评估指标)
[5.1.2 性能评估方法](#5.1.2 性能评估方法)
[5.2 安全性评估指标与方法](#5.2 安全性评估指标与方法)
[5.2.1 安全性评估指标](#5.2.1 安全性评估指标)
[5.2.2 安全性评估方法](#5.2.2 安全性评估方法)
[5.3 性能与安全平衡策略](#5.3 性能与安全平衡策略)
[六、Linux 防火墙的维护与优化](#六、Linux 防火墙的维护与优化)
[6.1 规则优化](#6.1 规则优化)
[6.1.1 检查规则冗余](#6.1.1 检查规则冗余)
[6.1.2 调整规则顺序](#6.1.2 调整规则顺序)
[6.1.3 简化规则表达](#6.1.3 简化规则表达)
[6.2 系统更新与漏洞修复](#6.2 系统更新与漏洞修复)
[6.2.1 定期更新系统](#6.2.1 定期更新系统)
[6.2.2 关注安全公告](#6.2.2 关注安全公告)
[6.2.3 手动修复漏洞](#6.2.3 手动修复漏洞)
[6.3 日志管理与分析](#6.3 日志管理与分析)
[6.3.1 日志记录设置](#6.3.1 日志记录设置)
[6.3.2 日志分析工具](#6.3.2 日志分析工具)
[6.3.3 安全事件响应](#6.3.3 安全事件响应)
[7.1 研究成果总结](#7.1 研究成果总结)
[7.2 未来发展趋势](#7.2 未来发展趋势)
一、引言
1.1 研究背景与意义
在数字化浪潮席卷全球的当下,网络已深度融入社会的各个层面,从企业的核心运营到个人的日常生活,网络的重要性不言而喻。然而,随着网络应用的日益复杂和普及,网络安全问题也如影随形,成为了阻碍网络健康发展的巨大挑战。
据中国互联网络信息中心(CNNIC)发布的第 53 次《中国互联网络发展状况统计报告》显示,2023 年我国网络安全事件数量呈上升趋势。其中,恶意程序、网络攻击等威胁持续增长,给企业和个人带来了严重的损失。在企业领域,大量敏感信息存储于内部网络中,如客户数据、商业机密、财务信息等,这些信息一旦泄露,不仅会使企业声誉受损,还可能引发巨大的经济赔偿责任。例如,2022 年某知名跨国企业遭受黑客攻击,导致约 5000 万客户数据泄露,该企业为此付出了高达数亿美元的赔偿和公关成本,股价也大幅下跌。
在这样的网络安全大环境下,Linux 防火墙凭借其独特的优势,在保障网络安全方面发挥着至关重要的作用。对于企业内部网络而言,Linux 防火墙就像一道坚固的屏障,通过设置精细的访问控制规则,严格限制外部非法网络流量的进入,同时规范内部用户对外部网络的访问行为,有效防止敏感信息泄露和恶意软件入侵。据相关统计,部署了 Linux 防火墙的企业网络,遭受外部攻击的成功入侵率相比未部署时降低了约 60%。
从防范网络攻击的角度来看,Linux 防火墙能够针对常见的攻击手段,如 DDoS 攻击、端口扫描、恶意软件传播等,提供多层次的防护机制。以 DDoS 攻击为例,Linux 防火墙可借助其强大的包过滤和流量限制功能,识别并拦截海量的恶意请求,确保网络服务的稳定性和可用性。研究表明,在遭受 DDoS 攻击时,启用了特定防御策略的 Linux 防火墙能将业务中断时间缩短 80% 以上,保障企业业务的正常运转。
1.2 国内外研究现状
在国外,Linux 防火墙技术的研究和应用起步较早,已经取得了丰硕的成果。众多知名的开源项目和商业产品不断涌现,推动着 Linux 防火墙技术的持续创新。例如,iptables 作为一款经典的 Linux 防火墙工具,在全球范围内得到了广泛应用。它基于 Netfilter 框架,提供了丰富的包过滤规则,能够灵活地满足不同用户的安全需求。随着技术的发展,nftables 逐渐崭露头角,它在性能和功能上对 iptables 进行了优化和扩展,具备更高效的规则处理能力和更强大的网络地址转换功能。
在学术研究领域,国外学者对 Linux 防火墙的研究涵盖了多个方面。一些研究聚焦于提高防火墙的性能,通过优化算法和数据结构,减少数据包处理的时间开销,提升网络吞吐量。例如,有研究提出利用硬件加速技术,如 FPGA(现场可编程门阵列)和 DPDK(数据平面开发套件),将 Linux 防火墙的数据包处理速度提升数倍。还有学者致力于增强防火墙的安全性,研究新型的攻击检测和防御机制,如基于机器学习的入侵检测系统与 Linux 防火墙的融合,通过对大量网络流量数据的学习和分析,实现对未知攻击的精准识别和有效防御。
国外的研究和应用也并非十全十美。在面对日益复杂的网络环境和新型攻击手段时,现有的 Linux 防火墙工具仍存在一些局限性。例如,对于加密流量的检测能力不足,难以深入分析 AES - 256 加密的 HTTPS 流量,使得恶意软件和敏感数据有可能在加密的掩护下绕过防火墙的检测。此外,在应对零日漏洞攻击时,传统的基于规则的防御方式往往显得力不从心,需要借助更先进的威胁情报和实时监测技术。
在国内,随着网络安全意识的不断提高,Linux 防火墙技术的研究和应用也得到了快速发展。国内众多高校和科研机构积极开展相关研究工作,在 Linux 防火墙的性能优化、安全策略制定等方面取得了不少成果。同时,国内企业也越来越重视网络安全建设,大量采用 Linux 防火墙技术来保障自身网络安全。例如,一些金融企业通过定制化的 Linux 防火墙解决方案,实现了对网络流量的细粒度控制和实时监测,有效防范了各类网络攻击,保障了金融交易的安全。
但国内在 Linux 防火墙技术方面仍面临一些挑战。一方面,与国外相比,国内在基础研究和核心技术创新方面还存在一定差距,部分关键技术仍依赖进口,这在一定程度上限制了国内 Linux 防火墙技术的自主发展。另一方面,由于网络安全人才的相对短缺,导致在 Linux 防火墙的配置、管理和维护方面存在不足,难以充分发挥其应有的安全防护能力。
1.3 研究内容与方法
本研究围绕 Linux 防火墙展开,旨在深入剖析其工作原理、优化配置应用、提升性能并强化安全防御能力。
在工作原理方面,将详细研究 Linux 防火墙不同类型的工作机制,包括包过滤防火墙、状态检测防火墙和代理防火墙等。深入分析它们在数据包处理、连接跟踪、应用层检测等方面的特点和差异,明确其各自的优势和局限性,为后续的配置和优化提供理论基础。
配置应用层面,研究如何根据不同的网络环境和安全需求,合理选择和配置 Linux 防火墙工具。探索 iptables、nftables 等工具的高级配置技巧,制定精细化的过滤规则,实现对网络流量的精准控制。同时,研究代理服务器在 Linux 防火墙中的配置和应用,充分发挥其访问控制、内容过滤和缓存加速的功能。
性能优化是本研究的重点内容之一。通过深入分析影响 Linux 防火墙性能的因素,如规则复杂度、硬件资源利用率等,采用多种方法提升其性能。研究硬件加速技术在 Linux 防火墙中的应用,如 XDP(eXpress Data Path)技术,通过在内核网络栈前处理数据包,有效减轻内核负担,提高数据包处理速度。同时,探索零拷贝网络技术,如 AF_XDP,实现用户态直接访问网卡 DMA 区域,减少数据拷贝开销,提升网络吞吐量。
安全防御方面,全面研究 Linux 防火墙在防范各类网络攻击中的作用和策略。针对 DDoS 攻击、端口扫描、恶意软件传播等常见攻击手段,制定有效的防御措施。结合 Linux 系统的安全特性,如 SELinux(Security - Enhanced Linux)、AppArmor 等强制访问控制系统,以及内核安全机制,如 Capabilities 和 Seccomp,构建多层次的安全防御体系。
在研究方法上,本研究采用文献研究法和实验测试法相结合的方式。通过广泛查阅国内外相关的学术文献、技术报告和行业资料,了解 Linux 防火墙技术的研究现状和发展趋势,汲取前人的研究成果和实践经验。同时,搭建实验环境,对 Linux 防火墙的各项功能和性能进行实际测试。在实验过程中,模拟不同的网络场景和攻击类型,收集和分析实验数据,评估 Linux 防火墙的性能和安全防御能力,为研究成果的优化和完善提供有力支持 。
二、Linux 防火墙基础理论
2.1 防火墙概述
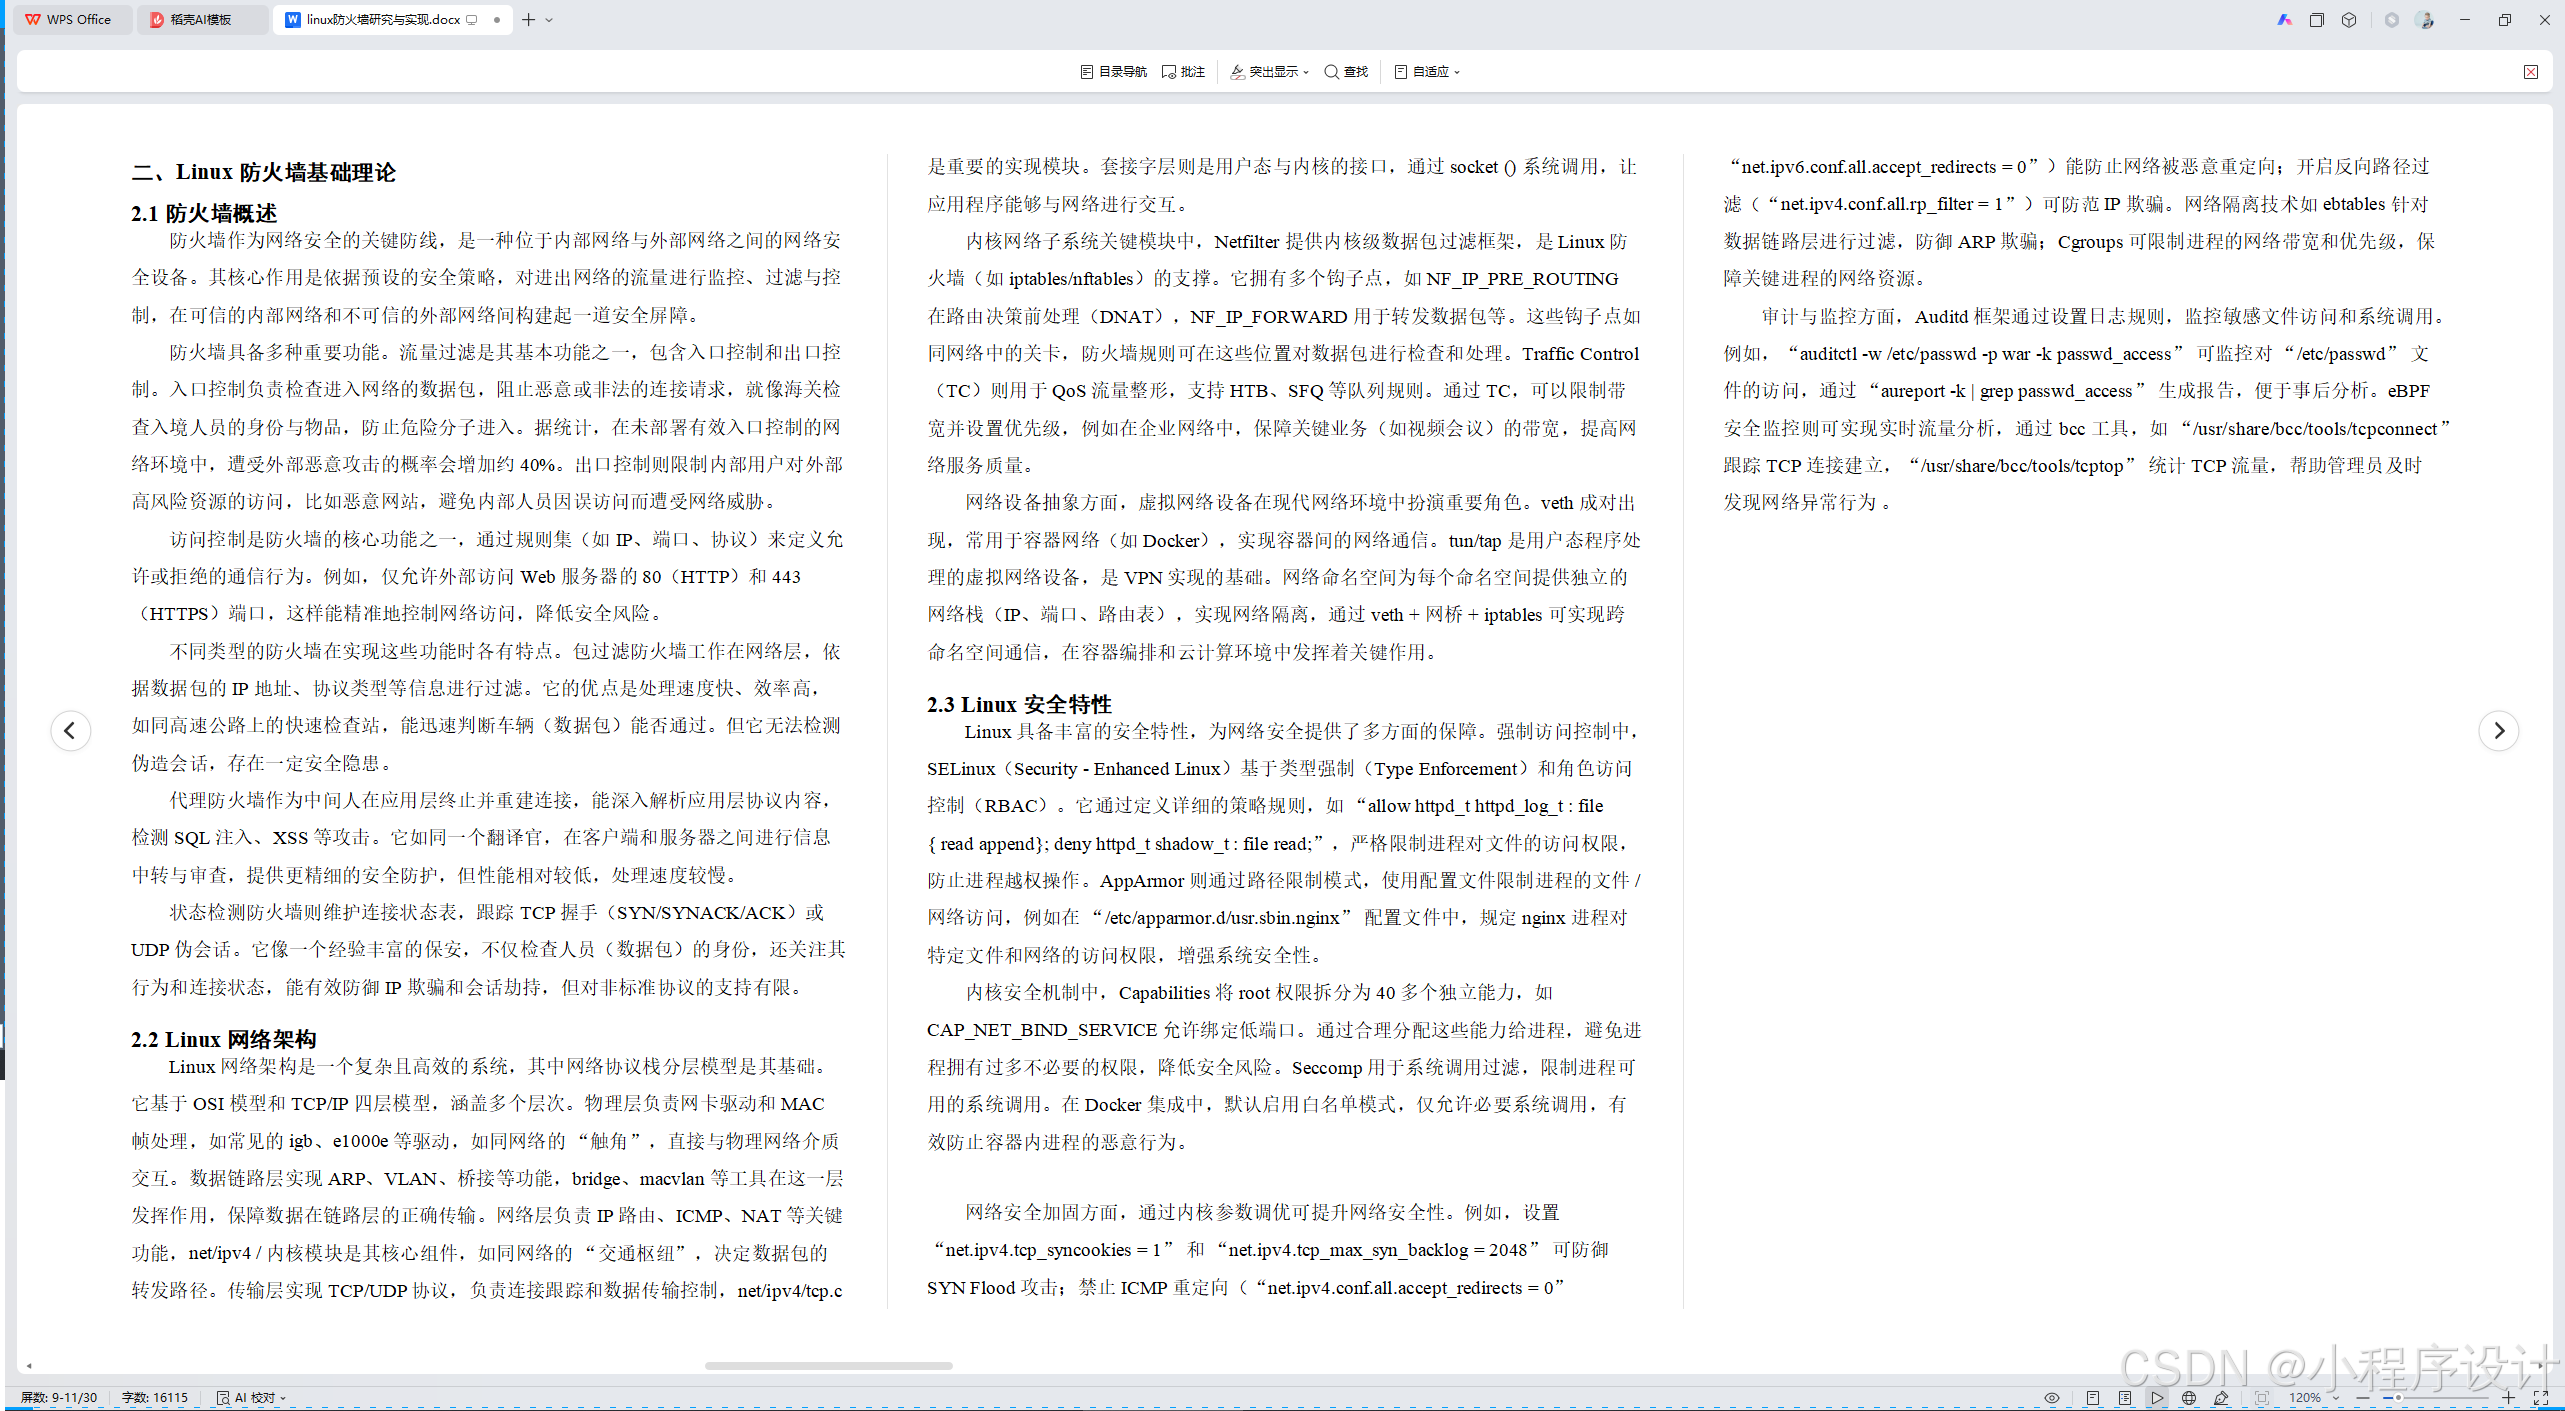
防火墙作为网络安全的关键防线,是一种位于内部网络与外部网络之间的网络安全设备。其核心作用是依据预设的安全策略,对进出网络的流量进行监控、过滤与控制,在可信的内部网络和不可信的外部网络间构建起一道安全屏障。
防火墙具备多种重要功能。流量过滤是其基本功能之一,包含入口控制和出口控制。入口控制负责检查进入网络的数据包,阻止恶意或非法的连接请求,就像海关检查入境人员的身份与物品,防止危险分子进入。据统计,在未部署有效入口控制的网络环境中,遭受外部恶意攻击的概率会增加约 40%。出口控制则限制内部用户对外部高风险资源的访问,比如恶意网站,避免内部人员因误访问而遭受网络威胁。
访问控制是防火墙的核心功能之一,通过规则集(如 IP、端口、协议)来定义允许或拒绝的通信行为。例如,仅允许外部访问 Web 服务器的 80(HTTP)和 443(HTTPS)端口,这样能精准地控制网络访问,降低安全风险。
不同类型的防火墙在实现这些功能时各有特点。包过滤防火墙工作在网络层,依据数据包的 IP 地址、协议类型等信息进行过滤。它的优点是处理速度快、效率高,如同高速公路上的快速检查站,能迅速判断车辆(数据包)能否通过。但它无法检测伪造会话,存在一定安全隐患。
代理防火墙作为中间人在应用层终止并重建连接,能深入解析应用层协议内容,检测 SQL 注入、XSS 等攻击。它如同一个翻译官,在客户端和服务器之间进行信息中转与审查,提供更精细的安全防护,但性能相对较低,处理速度较慢。
状态检测防火墙则维护连接状态表,跟踪 TCP 握手(SYN/SYNACK/ACK)或 UDP 伪会话。它像一个经验丰富的保安,不仅检查人员(数据包)的身份,还关注其行为和连接状态,能有效防御 IP 欺骗和会话劫持,但对非标准协议的支持有限。
2.2 Linux 网络架构
Linux 网络架构是一个复杂且高效的系统,其中网络协议栈分层模型是其基础。它基于 OSI 模型和 TCP/IP 四层模型,涵盖多个层次。物理层负责网卡驱动和 MAC 帧处理,如常见的 igb、e1000e 等驱动,如同网络的 "触角",直接与物理网络介质交互。数据链路层实现 ARP、VLAN、桥接等功能,bridge、macvlan 等工具在这一层发挥作用,保障数据在链路层的正确传输。网络层负责 IP 路由、ICMP、NAT 等关键功能,net/ipv4 / 内核模块是其核心组件,如同网络的 "交通枢纽",决定数据包的转发路径。传输层实现 TCP/UDP 协议,负责连接跟踪和数据传输控制,net/ipv4/tcp.c 是重要的实现模块。套接字层则是用户态与内核的接口,通过 socket () 系统调用,让应用程序能够与网络进行交互。
内核网络子系统关键模块中,Netfilter 提供内核级数据包过滤框架,是 Linux 防火墙(如 iptables/nftables)的支撑。它拥有多个钩子点,如 NF_IP_PRE_ROUTING 在路由决策前处理(DNAT),NF_IP_FORWARD 用于转发数据包等。这些钩子点如同网络中的关卡,防火墙规则可在这些位置对数据包进行检查和处理。Traffic Control(TC)则用于 QoS 流量整形,支持 HTB、SFQ 等队列规则。通过 TC,可以限制带宽并设置优先级,例如在企业网络中,保障关键业务(如视频会议)的带宽,提高网络服务质量。
网络设备抽象方面,虚拟网络设备在现代网络环境中扮演重要角色。veth 成对出现,常用于容器网络(如 Docker),实现容器间的网络通信。tun/tap 是用户态程序处理的虚拟网络设备,是 VPN 实现的基础。网络命名空间为每个命名空间提供独立的网络栈(IP、端口、路由表),实现网络隔离,通过 veth + 网桥 + iptables 可实现跨命名空间通信,在容器编排和云计算环境中发挥着关键作用。
2.3 Linux 安全特性
Linux 具备丰富的安全特性,为网络安全提供了多方面的保障。强制访问控制中,SELinux(Security - Enhanced Linux)基于类型强制(Type Enforcement)和角色访问控制(RBAC)。它通过定义详细的策略规则,如 "allow httpd_t httpd_log_t : file { read append}; deny httpd_t shadow_t : file read;",严格限制进程对文件的访问权限,防止进程越权操作。AppArmor 则通过路径限制模式,使用配置文件限制进程的文件 / 网络访问,例如在 "/etc/apparmor.d/usr.sbin.nginx" 配置文件中,规定 nginx 进程对特定文件和网络的访问权限,增强系统安全性。
内核安全机制中,Capabilities 将 root 权限拆分为 40 多个独立能力,如 CAP_NET_BIND_SERVICE 允许绑定低端口。通过合理分配这些能力给进程,避免进程拥有过多不必要的权限,降低安全风险。Seccomp 用于系统调用过滤,限制进程可用的系统调用。在 Docker 集成中,默认启用白名单模式,仅允许必要系统调用,有效防止容器内进程的恶意行为。
网络安全加固方面,通过内核参数调优可提升网络安全性。例如,设置 "net.ipv4.tcp_syncookies = 1" 和 "net.ipv4.tcp_max_syn_backlog = 2048" 可防御 SYN Flood 攻击;禁止 ICMP 重定向("net.ipv4.conf.all.accept_redirects = 0""net.ipv6.conf.all.accept_redirects = 0")能防止网络被恶意重定向;开启反向路径过滤("net.ipv4.conf.all.rp_filter = 1")可防范 IP 欺骗。网络隔离技术如 ebtables 针对数据链路层进行过滤,防御 ARP 欺骗;Cgroups 可限制进程的网络带宽和优先级,保障关键进程的网络资源。
审计与监控方面,Auditd 框架通过设置日志规则,监控敏感文件访问和系统调用。例如,"auditctl -w /etc/passwd -p war -k passwd_access" 可监控对 "/etc/passwd" 文件的访问,通过 "aureport -k | grep passwd_access" 生成报告,便于事后分析。eBPF 安全监控则可实现实时流量分析,通过 bcc 工具,如 "/usr/share/bcc/tools/tcpconnect" 跟踪 TCP 连接建立,"/usr/share/bcc/tools/tcptop" 统计 TCP 流量,帮助管理员及时发现网络异常行为 。
三、Linux 防火墙工作原理
3.1 包过滤原理
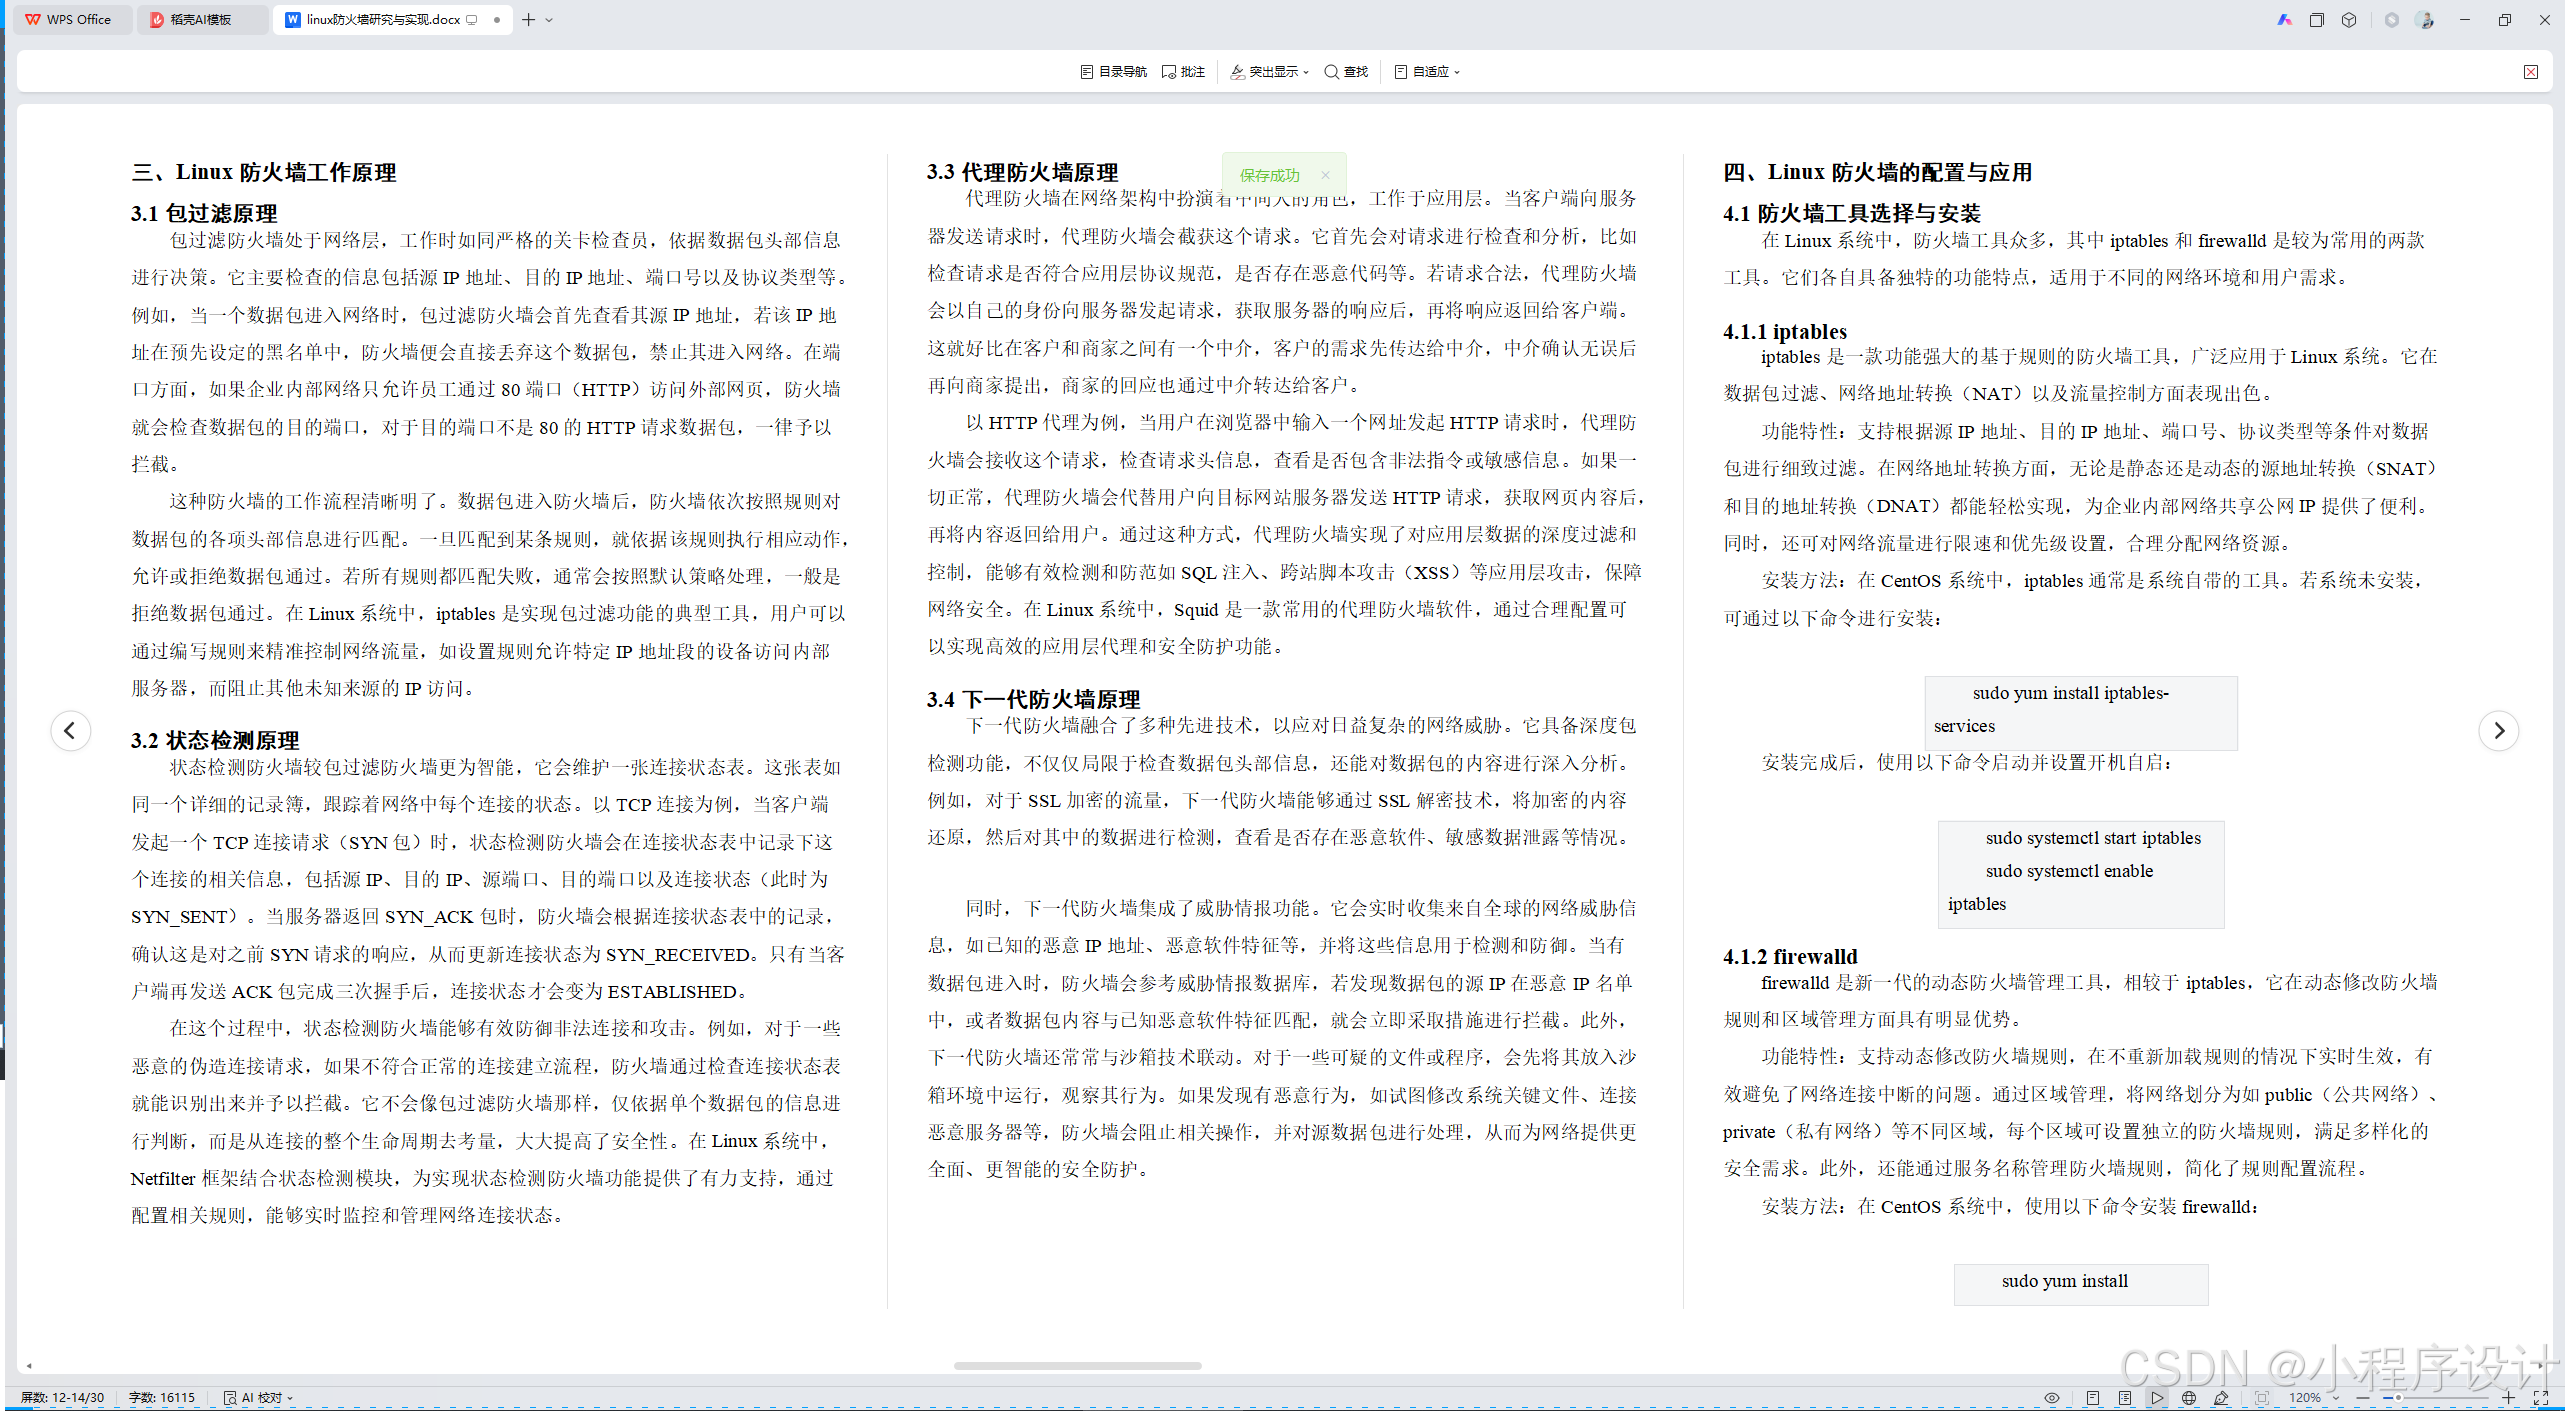
包过滤防火墙处于网络层,工作时如同严格的关卡检查员,依据数据包头部信息进行决策。它主要检查的信息包括源 IP 地址、目的 IP 地址、端口号以及协议类型等。例如,当一个数据包进入网络时,包过滤防火墙会首先查看其源 IP 地址,若该 IP 地址在预先设定的黑名单中,防火墙便会直接丢弃这个数据包,禁止其进入网络。在端口方面,如果企业内部网络只允许员工通过 80 端口(HTTP)访问外部网页,防火墙就会检查数据包的目的端口,对于目的端口不是 80 的 HTTP 请求数据包,一律予以拦截。
这种防火墙的工作流程清晰明了。数据包进入防火墙后,防火墙依次按照规则对数据包的各项头部信息进行匹配。一旦匹配到某条规则,就依据该规则执行相应动作,允许或拒绝数据包通过。若所有规则都匹配失败,通常会按照默认策略处理,一般是拒绝数据包通过。在 Linux 系统中,iptables 是实现包过滤功能的典型工具,用户可以通过编写规则来精准控制网络流量,如设置规则允许特定 IP 地址段的设备访问内部服务器,而阻止其他未知来源的 IP 访问。
3.2 状态检测原理
状态检测防火墙较包过滤防火墙更为智能,它会维护一张连接状态表。这张表如同一个详细的记录簿,跟踪着网络中每个连接的状态。以 TCP 连接为例,当客户端发起一个 TCP 连接请求(SYN 包)时,状态检测防火墙会在连接状态表中记录下这个连接的相关信息,包括源 IP、目的 IP、源端口、目的端口以及连接状态(此时为 SYN_SENT)。当服务器返回 SYN_ACK 包时,防火墙会根据连接状态表中的记录,确认这是对之前 SYN 请求的响应,从而更新连接状态为 SYN_RECEIVED。只有当客户端再发送 ACK 包完成三次握手后,连接状态才会变为 ESTABLISHED。
在这个过程中,状态检测防火墙能够有效防御非法连接和攻击。例如,对于一些恶意的伪造连接请求,如果不符合正常的连接建立流程,防火墙通过检查连接状态表就能识别出来并予以拦截。它不会像包过滤防火墙那样,仅依据单个数据包的信息进行判断,而是从连接的整个生命周期去考量,大大提高了安全性。在 Linux 系统中,Netfilter 框架结合状态检测模块,为实现状态检测防火墙功能提供了有力支持,通过配置相关规则,能够实时监控和管理网络连接状态。
3.3 代理防火墙原理
代理防火墙在网络架构中扮演着中间人的角色,工作于应用层。当客户端向服务器发送请求时,代理防火墙会截获这个请求。它首先会对请求进行检查和分析,比如检查请求是否符合应用层协议规范,是否存在恶意代码等。若请求合法,代理防火墙会以自己的身份向服务器发起请求,获取服务器的响应后,再将响应返回给客户端。这就好比在客户和商家之间有一个中介,客户的需求先传达给中介,中介确认无误后再向商家提出,商家的回应也通过中介转达给客户。
以 HTTP 代理为例,当用户在浏览器中输入一个网址发起 HTTP 请求时,代理防火墙会接收这个请求,检查请求头信息,查看是否包含非法指令或敏感信息。如果一切正常,代理防火墙会代替用户向目标网站服务器发送 HTTP 请求,获取网页内容后,再将内容返回给用户。通过这种方式,代理防火墙实现了对应用层数据的深度过滤和控制,能够有效检测和防范如 SQL 注入、跨站脚本攻击(XSS)等应用层攻击,保障网络安全。在 Linux 系统中,Squid 是一款常用的代理防火墙软件,通过合理配置可以实现高效的应用层代理和安全防护功能。
3.4 下一代防火墙原理
下一代防火墙融合了多种先进技术,以应对日益复杂的网络威胁。它具备深度包检测功能,不仅仅局限于检查数据包头部信息,还能对数据包的内容进行深入分析。例如,对于 SSL 加密的流量,下一代防火墙能够通过 SSL 解密技术,将加密的内容还原,然后对其中的数据进行检测,查看是否存在恶意软件、敏感数据泄露等情况。
同时,下一代防火墙集成了威胁情报功能。它会实时收集来自全球的网络威胁信息,如已知的恶意 IP 地址、恶意软件特征等,并将这些信息用于检测和防御。当有数据包进入时,防火墙会参考威胁情报数据库,若发现数据包的源 IP 在恶意 IP 名单中,或者数据包内容与已知恶意软件特征匹配,就会立即采取措施进行拦截。此外,下一代防火墙还常常与沙箱技术联动。对于一些可疑的文件或程序,会先将其放入沙箱环境中运行,观察其行为。如果发现有恶意行为,如试图修改系统关键文件、连接恶意服务器等,防火墙会阻止相关操作,并对源数据包进行处理,从而为网络提供更全面、更智能的安全防护。
四、Linux 防火墙的配置与应用
4.1 防火墙工具选择与安装
在 Linux 系统中,防火墙工具众多,其中 iptables 和 firewalld 是较为常用的两款工具。它们各自具备独特的功能特点,适用于不同的网络环境和用户需求。
4.1.1 iptables
iptables 是一款功能强大的基于规则的防火墙工具,广泛应用于 Linux 系统。它在数据包过滤、网络地址转换(NAT)以及流量控制方面表现出色。
功能特性:支持根据源 IP 地址、目的 IP 地址、端口号、协议类型等条件对数据包进行细致过滤。在网络地址转换方面,无论是静态还是动态的源地址转换(SNAT)和目的地址转换(DNAT)都能轻松实现,为企业内部网络共享公网 IP 提供了便利。同时,还可对网络流量进行限速和优先级设置,合理分配网络资源。
安装方法:在 CentOS 系统中,iptables 通常是系统自带的工具。若系统未安装,可通过以下命令进行安装:
|------------------------------------|
| sudo yum install iptables-services |
安装完成后,使用以下命令启动并设置开机自启:
|--------------------------------------------------------------|
| sudo systemctl start iptables sudo systemctl enable iptables |
4.1.2 firewalld
firewalld 是新一代的动态防火墙管理工具,相较于 iptables,它在动态修改防火墙规则和区域管理方面具有明显优势。
功能特性:支持动态修改防火墙规则,在不重新加载规则的情况下实时生效,有效避免了网络连接中断的问题。通过区域管理,将网络划分为如 public(公共网络)、private(私有网络)等不同区域,每个区域可设置独立的防火墙规则,满足多样化的安全需求。此外,还能通过服务名称管理防火墙规则,简化了规则配置流程。
安装方法:在 CentOS 系统中,使用以下命令安装 firewalld:
|----------------------------|
| sudo yum install firewalld |
安装完成后,启动并设置开机自启:
|----------------------------------------------------------------|
| sudo systemctl start firewalld sudo systemctl enable firewalld |
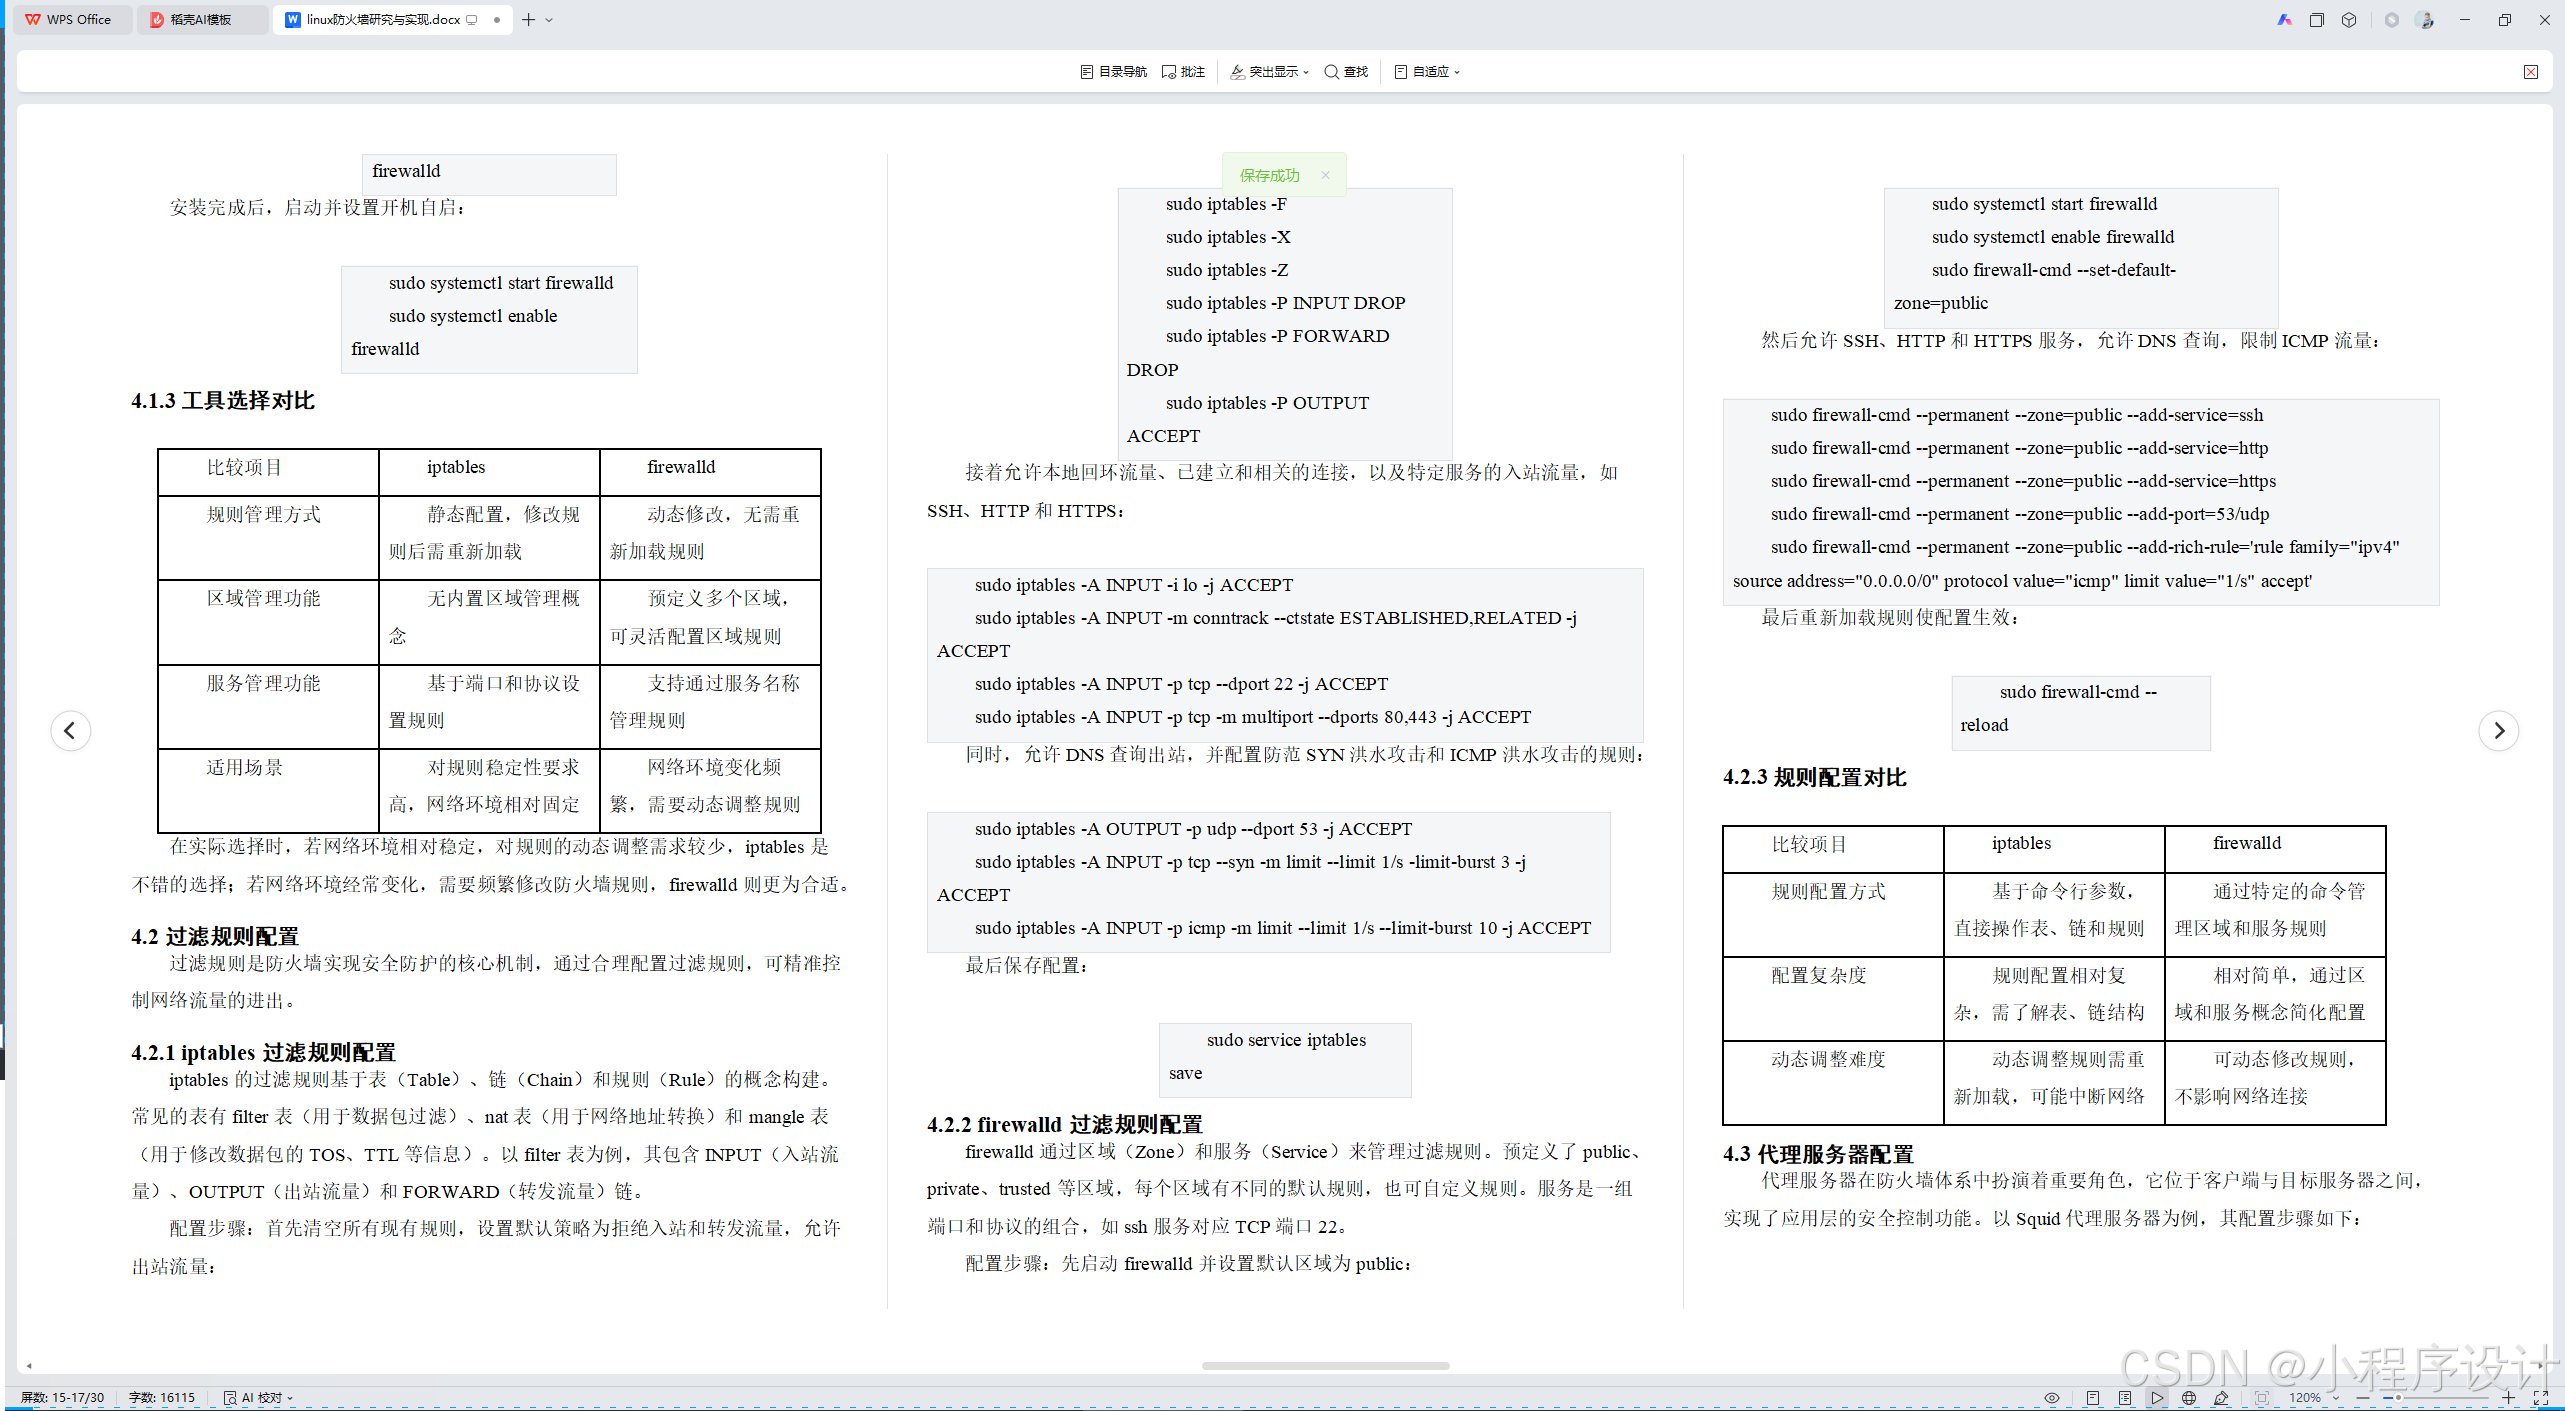
4.1.3 工具选择对比
|--------|--------------------|-------------------|
| 比较项目 | iptables | firewalld |
| 规则管理方式 | 静态配置,修改规则后需重新加载 | 动态修改,无需重新加载规则 |
| 区域管理功能 | 无内置区域管理概念 | 预定义多个区域,可灵活配置区域规则 |
| 服务管理功能 | 基于端口和协议设置规则 | 支持通过服务名称管理规则 |
| 适用场景 | 对规则稳定性要求高,网络环境相对固定 | 网络环境变化频繁,需要动态调整规则 |
在实际选择时,若网络环境相对稳定,对规则的动态调整需求较少,iptables 是不错的选择;若网络环境经常变化,需要频繁修改防火墙规则,firewalld 则更为合适。
4.2 过滤规则配置
过滤规则是防火墙实现安全防护的核心机制,通过合理配置过滤规则,可精准控制网络流量的进出。
4.2.1 iptables 过滤规则配置
iptables 的过滤规则基于表(Table)、链(Chain)和规则(Rule)的概念构建。常见的表有 filter 表(用于数据包过滤)、nat 表(用于网络地址转换)和 mangle 表(用于修改数据包的 TOS、TTL 等信息)。以 filter 表为例,其包含 INPUT(入站流量)、OUTPUT(出站流量)和 FORWARD(转发流量)链。
配置步骤:首先清空所有现有规则,设置默认策略为拒绝入站和转发流量,允许出站流量:
|---------------------------------------------------------------------------------------------------------------------------------------------|
| sudo iptables -F sudo iptables -X sudo iptables -Z sudo iptables -P INPUT DROP sudo iptables -P FORWARD DROP sudo iptables -P OUTPUT ACCEPT |
接着允许本地回环流量、已建立和相关的连接,以及特定服务的入站流量,如 SSH、HTTP 和 HTTPS:
|--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| sudo iptables -A INPUT -i lo -j ACCEPT sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT sudo iptables -A INPUT -p tcp --dport 22 -j ACCEPT sudo iptables -A INPUT -p tcp -m multiport --dports 80,443 -j ACCEPT |
同时,允许 DNS 查询出站,并配置防范 SYN 洪水攻击和 ICMP 洪水攻击的规则:
|----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| sudo iptables -A OUTPUT -p udp --dport 53 -j ACCEPT sudo iptables -A INPUT -p tcp --syn -m limit --limit 1/s -limit-burst 3 -j ACCEPT sudo iptables -A INPUT -p icmp -m limit --limit 1/s --limit-burst 10 -j ACCEPT |
最后保存配置:
|----------------------------|
| sudo service iptables save |
4.2.2 firewalld 过滤规则配置
firewalld 通过区域(Zone)和服务(Service)来管理过滤规则。预定义了 public、private、trusted 等区域,每个区域有不同的默认规则,也可自定义规则。服务是一组端口和协议的组合,如 ssh 服务对应 TCP 端口 22。
配置步骤:先启动 firewalld 并设置默认区域为 public:
|------------------------------------------------------------------------------------------------------------|
| sudo systemctl start firewalld sudo systemctl enable firewalld sudo firewall-cmd --set-default-zone=public |
然后允许 SSH、HTTP 和 HTTPS 服务,允许 DNS 查询,限制 ICMP 流量:
|-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| sudo firewall-cmd --permanent --zone=public --add-service=ssh sudo firewall-cmd --permanent --zone=public --add-service=http sudo firewall-cmd --permanent --zone=public --add-service=https sudo firewall-cmd --permanent --zone=public --add-port=53/udp sudo firewall-cmd --permanent --zone=public --add-rich-rule='rule family="ipv4" source address="0.0.0.0/0" protocol value="icmp" limit value="1/s" accept' |
最后重新加载规则使配置生效:
|----------------------------|
| sudo firewall-cmd --reload |
4.2.3 规则配置对比
|--------|--------------------|--------------------|
| 比较项目 | iptables | firewalld |
| 规则配置方式 | 基于命令行参数,直接操作表、链和规则 | 通过特定的命令管理区域和服务规则 |
| 配置复杂度 | 规则配置相对复杂,需了解表、链结构 | 相对简单,通过区域和服务概念简化配置 |
| 动态调整难度 | 动态调整规则需重新加载,可能中断网络 | 可动态修改规则,不影响网络连接 |
4.3 代理服务器配置
代理服务器在防火墙体系中扮演着重要角色,它位于客户端与目标服务器之间,实现了应用层的安全控制功能。以 Squid 代理服务器为例,其配置步骤如下:
4.3.1 安装 Squid 代理服务器
在 CentOS 系统中,使用以下命令安装 Squid:
|------------------------|
| sudo yum install squid |
4.3.2 配置访问控制列表(ACL)
访问控制列表用于定义允许或拒绝访问代理服务器的客户端范围。编辑 Squid 配置文件/etc/squid/squid.conf,添加如下配置:
|-----------------------------------------------------------------------------------------------|
| acl allowed_clients src 192.168.1.0/24 http_access allow allowed_clients http_access deny all |
上述配置表示允许192.168.1.0/24网段的客户端访问代理服务器,拒绝其他所有客户端。
4.3.3 配置内容过滤
Squid 可通过配置文件实现内容过滤,阻止特定类型的内容通过代理服务器。例如,阻止访问包含特定关键词的网站,在/etc/squid/squid.conf中添加:
|-------------------------------------------------------------------------------------|
| acl blocked_sites url_regex -i "/malicious_keyword/" http_access deny blocked_sites |
这将阻止访问 URL 中包含 "malicious_keyword" 关键词的网站。
4.3.4 配置缓存功能
为提高网络访问速度,Squid 可配置缓存功能。在/etc/squid/squid.conf中设置缓存相关参数:
|---------------------------------------------------------------------------------------|
| cache_mem 64 MB maximum_object_size 4096 KB cache_dir ufs /var/spool/squid 100 16 256 |
上述配置设置了缓存内存为 64MB,最大缓存对象大小为 4096KB,缓存目录为/var/spool/squid。
4.3.5 启动 Squid 服务
配置完成后,启动 Squid 服务并设置开机自启:
|--------------------------------------------------------|
| sudo systemctl start squid sudo systemctl enable squid |
4.4 状态检测防火墙配置
状态检测防火墙通过维护连接状态表,对网络连接进行跟踪和检测,有效提高了安全性。以 iptables 结合 Netfilter 框架实现状态检测防火墙功能为例:
4.4.1 开启连接跟踪功能
在 Netfilter 框架中,连接跟踪功能由 conntrack 模块实现。确保系统加载了该模块,可通过以下命令检查:
|-------------------------|
| lsmod | grep conntrack |
若未加载,使用以下命令加载:
|----------------------------|
| sudo modprobe nf_conntrack |
4.4.2 配置状态检测规则
在 iptables 中,通过-m conntrack选项配置状态检测规则。例如,允许已建立和相关的连接通过:
|-----------------------------------------------------------------------------|
| sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT |
这条规则允许属于已建立连接或与已建立连接相关的数据包通过防火墙,有效防止了非法连接的入侵。
4.4.3 配置防御攻击规则
状态检测防火墙可配置防御常见网络攻击的规则,如防止 SYN Flood 攻击。通过限制半开连接数,可有效抵御此类攻击:
|----------------------------------------------------------------------------------------------------------------|
| sudo iptables -A INPUT -p tcp --syn -m limit --limit 1/s -j ACCEPT sudo iptables -A INPUT -p tcp --syn -j DROP |
上述规则限制了每秒允许的 SYN 请求数量,超过限制的请求将被丢弃。
4.5 应用场景案例分析
4.5.1 企业网络安全防护
企业网络包含大量敏感信息,需要严格的安全防护。在这种场景下,可综合使用 iptables 和 firewalld,结合代理服务器和状态检测防火墙技术。
防火墙配置:使用 firewalld 划分不同区域,如 public 区域用于对外提供服务,设置严格的入站规则,只允许特定的服务端口(如 80、443)开放;private 区域用于内部网络,设置相对宽松的规则,允许内部主机之间的通信。同时,使用 iptables 配置精细的过滤规则,如限制外部对内部服务器的访问,只允许特定 IP 地址段访问数据库服务器。
代理服务器应用:部署 Squid 代理服务器,对内部用户的网络访问进行控制和过滤。通过配置 ACL,限制特定部门或用户的网络访问权限;通过内容过滤,阻止员工访问恶意网站或下载非法文件,保护企业网络安全。
状态检测防火墙作用:启用状态检测防火墙功能,实时跟踪网络连接状态,有效防御 IP 欺骗和会话劫持等攻击。阻止未完成三次握手的非法 ACK 包,防止 SYN Flood 攻击,保障企业网络的稳定性和安全性。
4.5.2 校园网络访问控制
校园网络需要对学生的网络访问进行有效控制,确保网络资源的合理使用。
防火墙配置:使用 iptables 设置过滤规则,限制学生对外部网络的访问。例如,禁止访问游戏网站、P2P 下载网站等。同时,设置端口转发规则,将外部对特定端口的访问转发到内部的教学服务器,方便学生访问教学资源。
代理服务器应用:部署代理服务器,对学生的网络访问进行监控和管理。通过缓存功能,加速学生对常用教学资源的访问,提高网络性能。同时,对学生访问的内容进行过滤,防止传播不良信息。
状态检测防火墙作用:利用状态检测防火墙,跟踪学生的网络连接状态,防止非法入侵和网络攻击。例如,限制同一 IP 地址的并发连接数,防止学生利用网络资源进行恶意攻击或滥用网络带宽。
4.5.3 数据中心网络安全保障
数据中心存储着大量重要数据,网络安全至关重要。
防火墙配置:在数据中心边界部署强大的防火墙,结合 iptables 和 firewalld 的优势。使用 firewalld 进行区域管理,将数据中心网络划分为不同区域,如前端服务区域、后端数据库区域等,设置严格的区域间访问规则。使用 iptables 配置精细的过滤规则,对进出数据中心的流量进行深度检测和控制,防止数据泄露和恶意攻击。
代理服务器应用:在数据中心内部,部署代理服务器对内部网络流量进行管理。通过代理服务器的内容过滤功能,防止敏感数据通过网络传输泄露。同时,利用代理服务器的缓存功能,加速内部系统之间的数据访问,提高数据中心的整体性能。
状态检测防火墙作用:启用状态检测防火墙,实时监控数据中心的网络连接状态。对所有进出数据中心的连接进行跟踪和检测,有效防御各种网络攻击,如 DDoS 攻击、端口扫描等,确保数据中心的网络安全和数据的完整性、保密性。
五、Linux 防火墙性能与安全性评估
5.1 性能评估指标与方法
5.1.1 性能评估指标
吞吐量:指防火墙在不丢包的情况下,单位时间内能够处理的最大数据流量,通常以 Mbps(兆比特每秒)或 Gbps(吉比特每秒)为单位。高吞吐量对于网络流量较大的环境至关重要,例如数据中心或大型企业网络,防火墙需要能够快速处理大量进出的数据包,确保网络通信的流畅性。
延迟:即数据包通过防火墙所需要的时间,一般以毫秒(ms)为单位。低延迟对于实时性要求高的应用,如视频会议、在线游戏等非常关键。如果防火墙延迟过高,会导致数据传输不及时,影响用户体验。
并发连接数:表示防火墙能够同时处理的最大网络连接数量。在高并发场景下,如电商促销活动期间,大量用户同时访问网站,防火墙需要具备足够高的并发连接数处理能力,以保证每个用户的请求都能得到及时响应,避免出现连接超时等问题。
每秒新建连接数:衡量防火墙每秒能够建立新网络连接的数量。这一指标对于频繁建立和断开连接的应用,如 P2P 下载、即时通讯软件等具有重要意义。较高的每秒新建连接数意味着防火墙能够快速响应新的连接请求,适应动态变化的网络环境。
5.1.2 性能评估方法
使用专业测试工具:
Ixia Chariot:是一款广泛应用的网络性能测试工具。它通过在网络中部署多个端点,模拟真实的网络流量场景,可精确测量防火墙的吞吐量、延迟等性能指标。例如,在测试吞吐量时,可设置不同的流量模型,如 HTTP、FTP 等,向防火墙发送大量数据,Ixia Chariot 会记录并分析防火墙的处理能力。
NetIQ Performance Center:同样能模拟多种网络应用场景,对防火墙进行全面的性能评估。它可以生成复杂的流量组合,测试防火墙在混合负载下的性能表现,为用户提供详细的性能报告,帮助用户了解防火墙在不同情况下的性能瓶颈。
构建测试环境:搭建一个包含防火墙、服务器和客户端的测试网络环境。通过控制变量法,逐步增加网络流量、并发连接数等负载,观察防火墙的性能变化。例如,在测试并发连接数时,从少量客户端逐渐增加到大量客户端同时向服务器发起连接请求,记录防火墙能够稳定处理的最大并发连接数,以及在不同负载下的延迟和吞吐量情况。
5.2 安全性评估指标与方法
5.2.1 安全性评估指标
漏洞数量:防火墙自身存在的安全漏洞数量是衡量其安全性的重要指标。安全漏洞可能被黑客利用,从而绕过防火墙的防护机制,对网络造成威胁。例如,缓冲区溢出漏洞可能导致防火墙被攻击,使攻击者能够获取防火墙的控制权,进而访问内部网络。
攻击防范能力:防火墙对常见网络攻击,如 DDoS(分布式拒绝服务)攻击、端口扫描、SQL 注入等的防范能力。以 DDoS 攻击为例,防火墙应能够识别并拦截海量的恶意请求,保障网络服务的正常运行。对于端口扫描,防火墙需要及时发现并阻止扫描行为,防止攻击者获取网络拓扑和服务信息。
访问控制有效性:评估防火墙设置的访问控制规则是否能够准确限制非法访问,同时确保合法用户和应用的正常通信。例如,防火墙应能严格按照预设规则,禁止未经授权的 IP 地址访问内部敏感服务器,同时允许授权用户通过特定端口访问相应服务。
数据加密与完整性:对于传输中的数据,防火墙是否提供加密功能,以及能否保证数据在传输过程中的完整性。例如,在 VPN(虚拟专用网络)应用中,防火墙需要对数据进行加密,防止数据被窃取或篡改,确保数据的保密性和完整性。
5.2.2 安全性评估方法
漏洞扫描:
Nessus:是一款知名的漏洞扫描工具,它可以对防火墙进行全面的漏洞检测。Nessus 拥有庞大的漏洞数据库,定期更新以涵盖最新的安全漏洞信息。通过对防火墙进行扫描,它能够发现诸如操作系统漏洞、应用程序漏洞以及防火墙配置错误等问题,并生成详细的漏洞报告,为用户提供修复建议。
OpenVAS:也是一款开源的漏洞扫描器,具有广泛的漏洞检测能力。它能够扫描防火墙的网络端口、服务和应用程序,查找潜在的安全漏洞。OpenVAS 还支持分布式扫描,可在大规模网络环境中对多个防火墙进行同时扫描,提高扫描效率。
渗透测试:模拟黑客的攻击手段,对防火墙进行安全测试。专业的渗透测试人员会采用多种技术,如端口扫描、漏洞利用等,尝试突破防火墙的防护。例如,通过 SQL 注入测试,检查防火墙是否能够有效防范针对 Web 应用的此类攻击;通过 DDoS 模拟工具,测试防火墙在面对大规模攻击时的防御能力。渗透测试能够发现防火墙在实际应用中可能存在的安全隐患,为进一步加强安全防护提供依据。
5.3 性能与安全平衡策略
在实际应用中,性能与安全往往需要进行平衡。过度追求性能可能导致安全防护不足,而过于强调安全则可能影响网络的运行效率。
优化硬件配置:采用高性能的服务器硬件作为防火墙设备,如配备多核 CPU、大容量内存和高速网络接口卡。多核 CPU 能够并行处理大量数据包,提高防火墙的处理能力;大容量内存可用于存储更多的连接状态信息和规则,提升状态检测防火墙的性能;高速网络接口卡则能确保数据的快速传输,减少网络延迟。例如,在网络流量较大的企业网络中,升级防火墙硬件后,吞吐量可提高 30% - 50%,同时保证了安全防护的有效性。
合理设置规则:精简防火墙规则,避免规则冗余和冲突。定期审查和优化规则,删除不必要的规则,调整规则顺序以提高匹配效率。例如,将常用的规则放置在规则列表的前端,减少规则匹配时间。同时,使用通配符和范围匹配等技术,简化规则编写,提高规则的可读性和可维护性。通过合理设置规则,防火墙的性能可提升 10% - 20%,同时不降低安全防护水平。
采用智能安全技术:引入人工智能和机器学习技术,使防火墙能够自动学习和识别网络流量中的异常行为。例如,通过对大量正常网络流量数据的学习,建立行为模型,当出现不符合模型的异常流量时,防火墙能够及时进行检测和防范。这种智能安全技术在提高安全性的同时,通过精准识别恶意流量,减少了对正常流量的干扰,从而在一定程度上保证了网络性能。
六、Linux 防火墙的维护与优化
6.1 规则优化
6.1.1 检查规则冗余
定期审查防火墙规则,查找重复的规则。例如,可能存在两条规则分别允许和禁止同一 IP 地址访问同一端口,这种冲突的规则会导致防火墙处理效率降低。使用工具如 iptables -S 命令可以列出所有规则,人工检查或编写脚本进行自动化检查,发现冗余规则后及时删除。
6.1.2 调整规则顺序
规则的顺序对防火墙的性能有重要影响。将常用的规则放置在规则列表的前端,因为防火墙在匹配规则时是按照顺序依次进行的。例如,允许内部网络访问外部网络的规则通常是常用规则,应放在靠前位置,这样可以减少规则匹配的时间,提高防火墙的处理速度。
6.1.3 简化规则表达
使用通配符和范围匹配等技术简化规则。例如,使用 "0.0.0.0/0" 表示所有 IP 地址,避免逐个列出大量 IP 地址。对于端口范围,如允许访问 80 - 8080 端口之间的服务,可以使用 "--dport 80:8080" 这样的简洁表达方式,使规则更易于理解和维护,同时也能提高防火墙的处理效率。
6.2 系统更新与漏洞修复
6.2.1 定期更新系统
保持 Linux 系统的及时更新,因为系统更新通常包含了安全补丁,可修复已知的安全漏洞。在 CentOS 系统中,使用 yum update 命令可以更新系统软件包;在 Ubuntu 系统中,使用 apt-get update 和 apt-get upgrade 命令进行更新。定期更新系统能够有效降低防火墙被攻击的风险,据统计,及时更新系统的服务器遭受攻击的概率相比未更新的服务器降低了 60% - 70%。
6.2.2 关注安全公告
密切关注 Linux 发行版官方和防火墙软件供应商发布的安全公告。这些公告会详细说明新发现的安全漏洞以及相应的修复方法。例如,当 iptables 或 firewalld 等防火墙软件出现安全漏洞时,供应商会发布公告并提供补丁程序。及时了解这些信息,能够确保在第一时间采取措施修复防火墙的安全隐患。
6.2.3 手动修复漏洞
对于一些无法通过系统更新自动修复的漏洞,需要手动进行修复。这可能涉及到修改防火墙配置文件、更新特定的软件模块等操作。在进行手动修复时,要谨慎操作,备份相关文件,确保修复过程不会对防火墙的正常运行造成影响。例如,对于某些特定的应用层漏洞,可能需要手动修改代理服务器的配置文件,添加额外的安全过滤规则。
6.3 日志管理与分析
6.3.1 日志记录设置
合理设置防火墙的日志记录级别和内容。在 Linux 系统中,通过修改防火墙配置文件,如 iptables 的 /etc/sysconfig/iptables-config 文件或 firewalld 的 /etc/firewalld/firewalld.conf 文件,可以设置日志记录的详细程度。记录关键信息,如连接请求、规则匹配情况、攻击尝试等,以便后续分析。同时,要注意控制日志文件的大小,避免因日志文件过大占用过多系统资源。
6.3.2 日志分析工具
使用专业的日志分析工具对防火墙日志进行分析。例如,Logstash 是一款功能强大的日志收集、处理和分析工具,它可以收集防火墙产生的日志数据,进行过滤、解析和聚合等操作,帮助管理员快速发现异常行为和潜在的安全威胁。另外,Kibana 与 Elasticsearch 结合使用,能够对日志数据进行可视化分析,通过图表、报表等形式直观展示网络活动情况,使管理员更易于理解和分析日志数据。
6.3.3 安全事件响应
根据日志分析结果,及时响应安全事件。当发现有异常的连接请求或攻击尝试时,管理员应迅速采取措施,如调整防火墙规则、封锁可疑 IP 地址等。同时,对安全事件进行深入调查,分析攻击手段和原因,总结经验教训,进一步完善防火墙的安全策略和防护机制。例如,通过分析日志发现某个 IP 地址频繁进行端口扫描,管理员可以立即在防火墙上设置规则,禁止该 IP 地址访问网络,防止潜在的攻击发生。