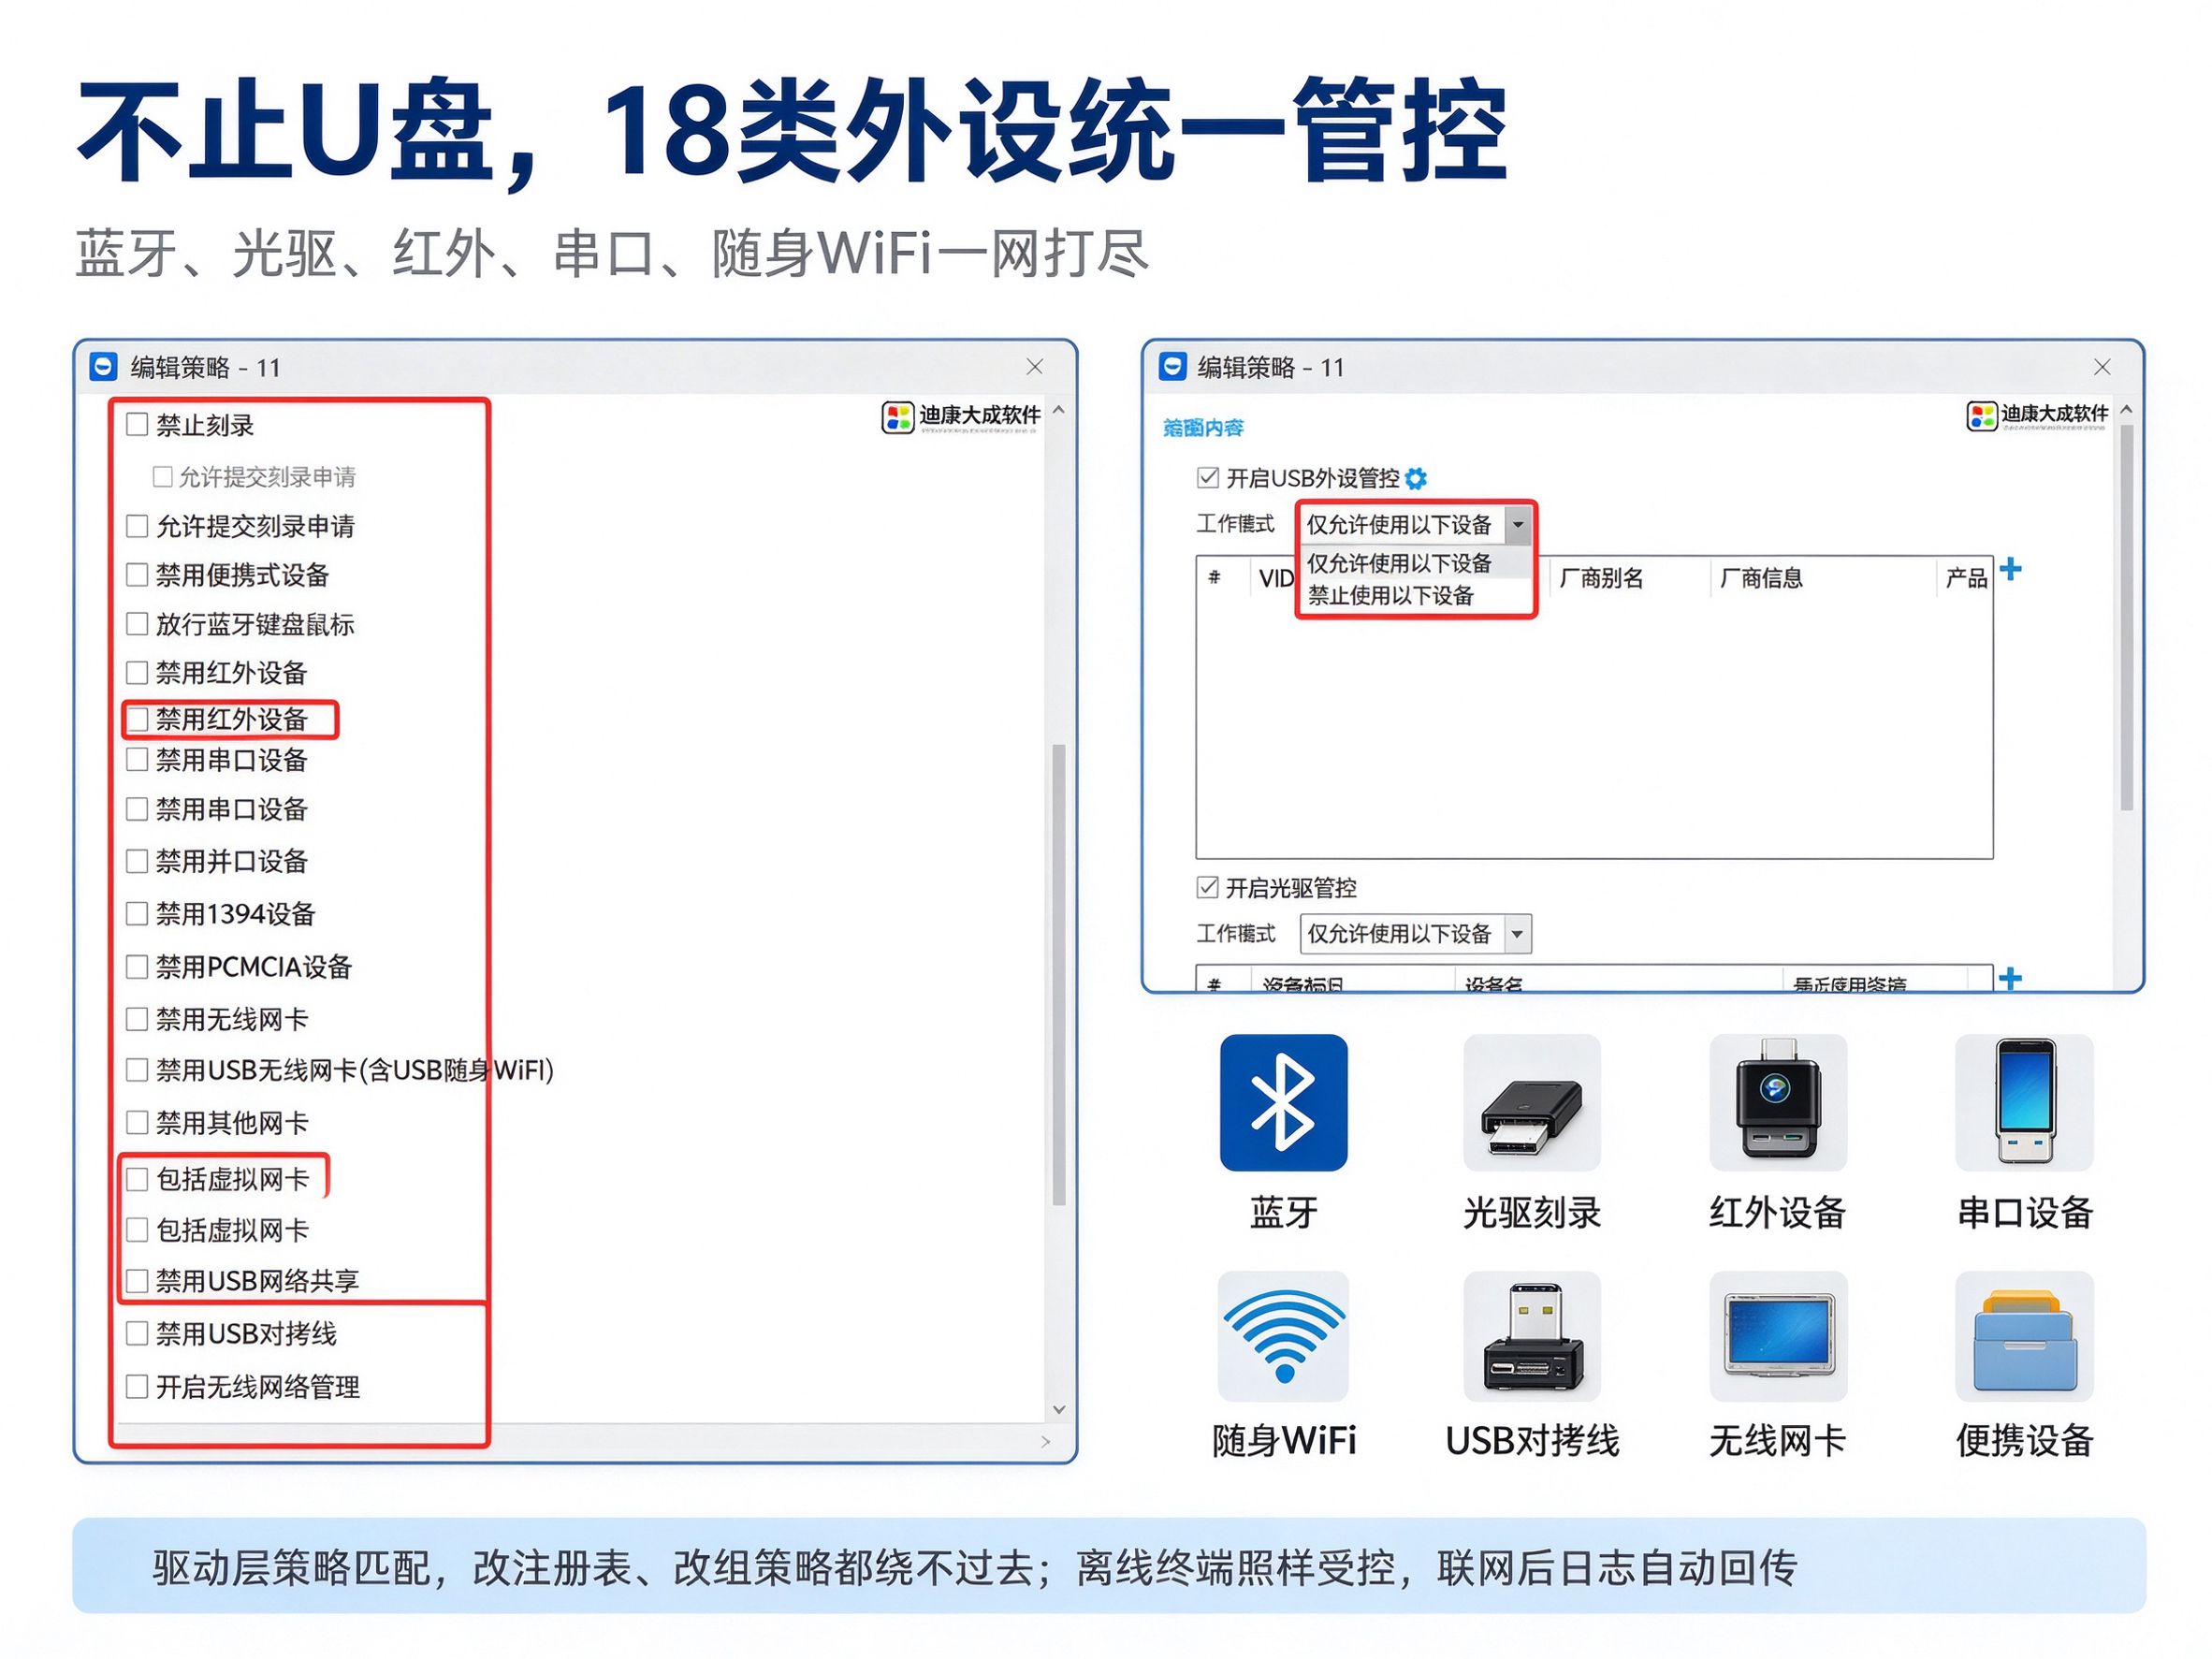
终端安全实战:用迪康终端安全管理系统实现U盘四分档管控与全量审计

企业内网数据泄露的重灾区不是网络边界,而是USB接口。传统组策略(gpedit.msc → 可移动存储访问)只能做粗粒度开关,无法按设备、按用户、按时间维度授权,且容易通过注册表或PE系统绕过。本文记录一套基于迪康终端安全管理系统的落地方案。
1. 管控原理

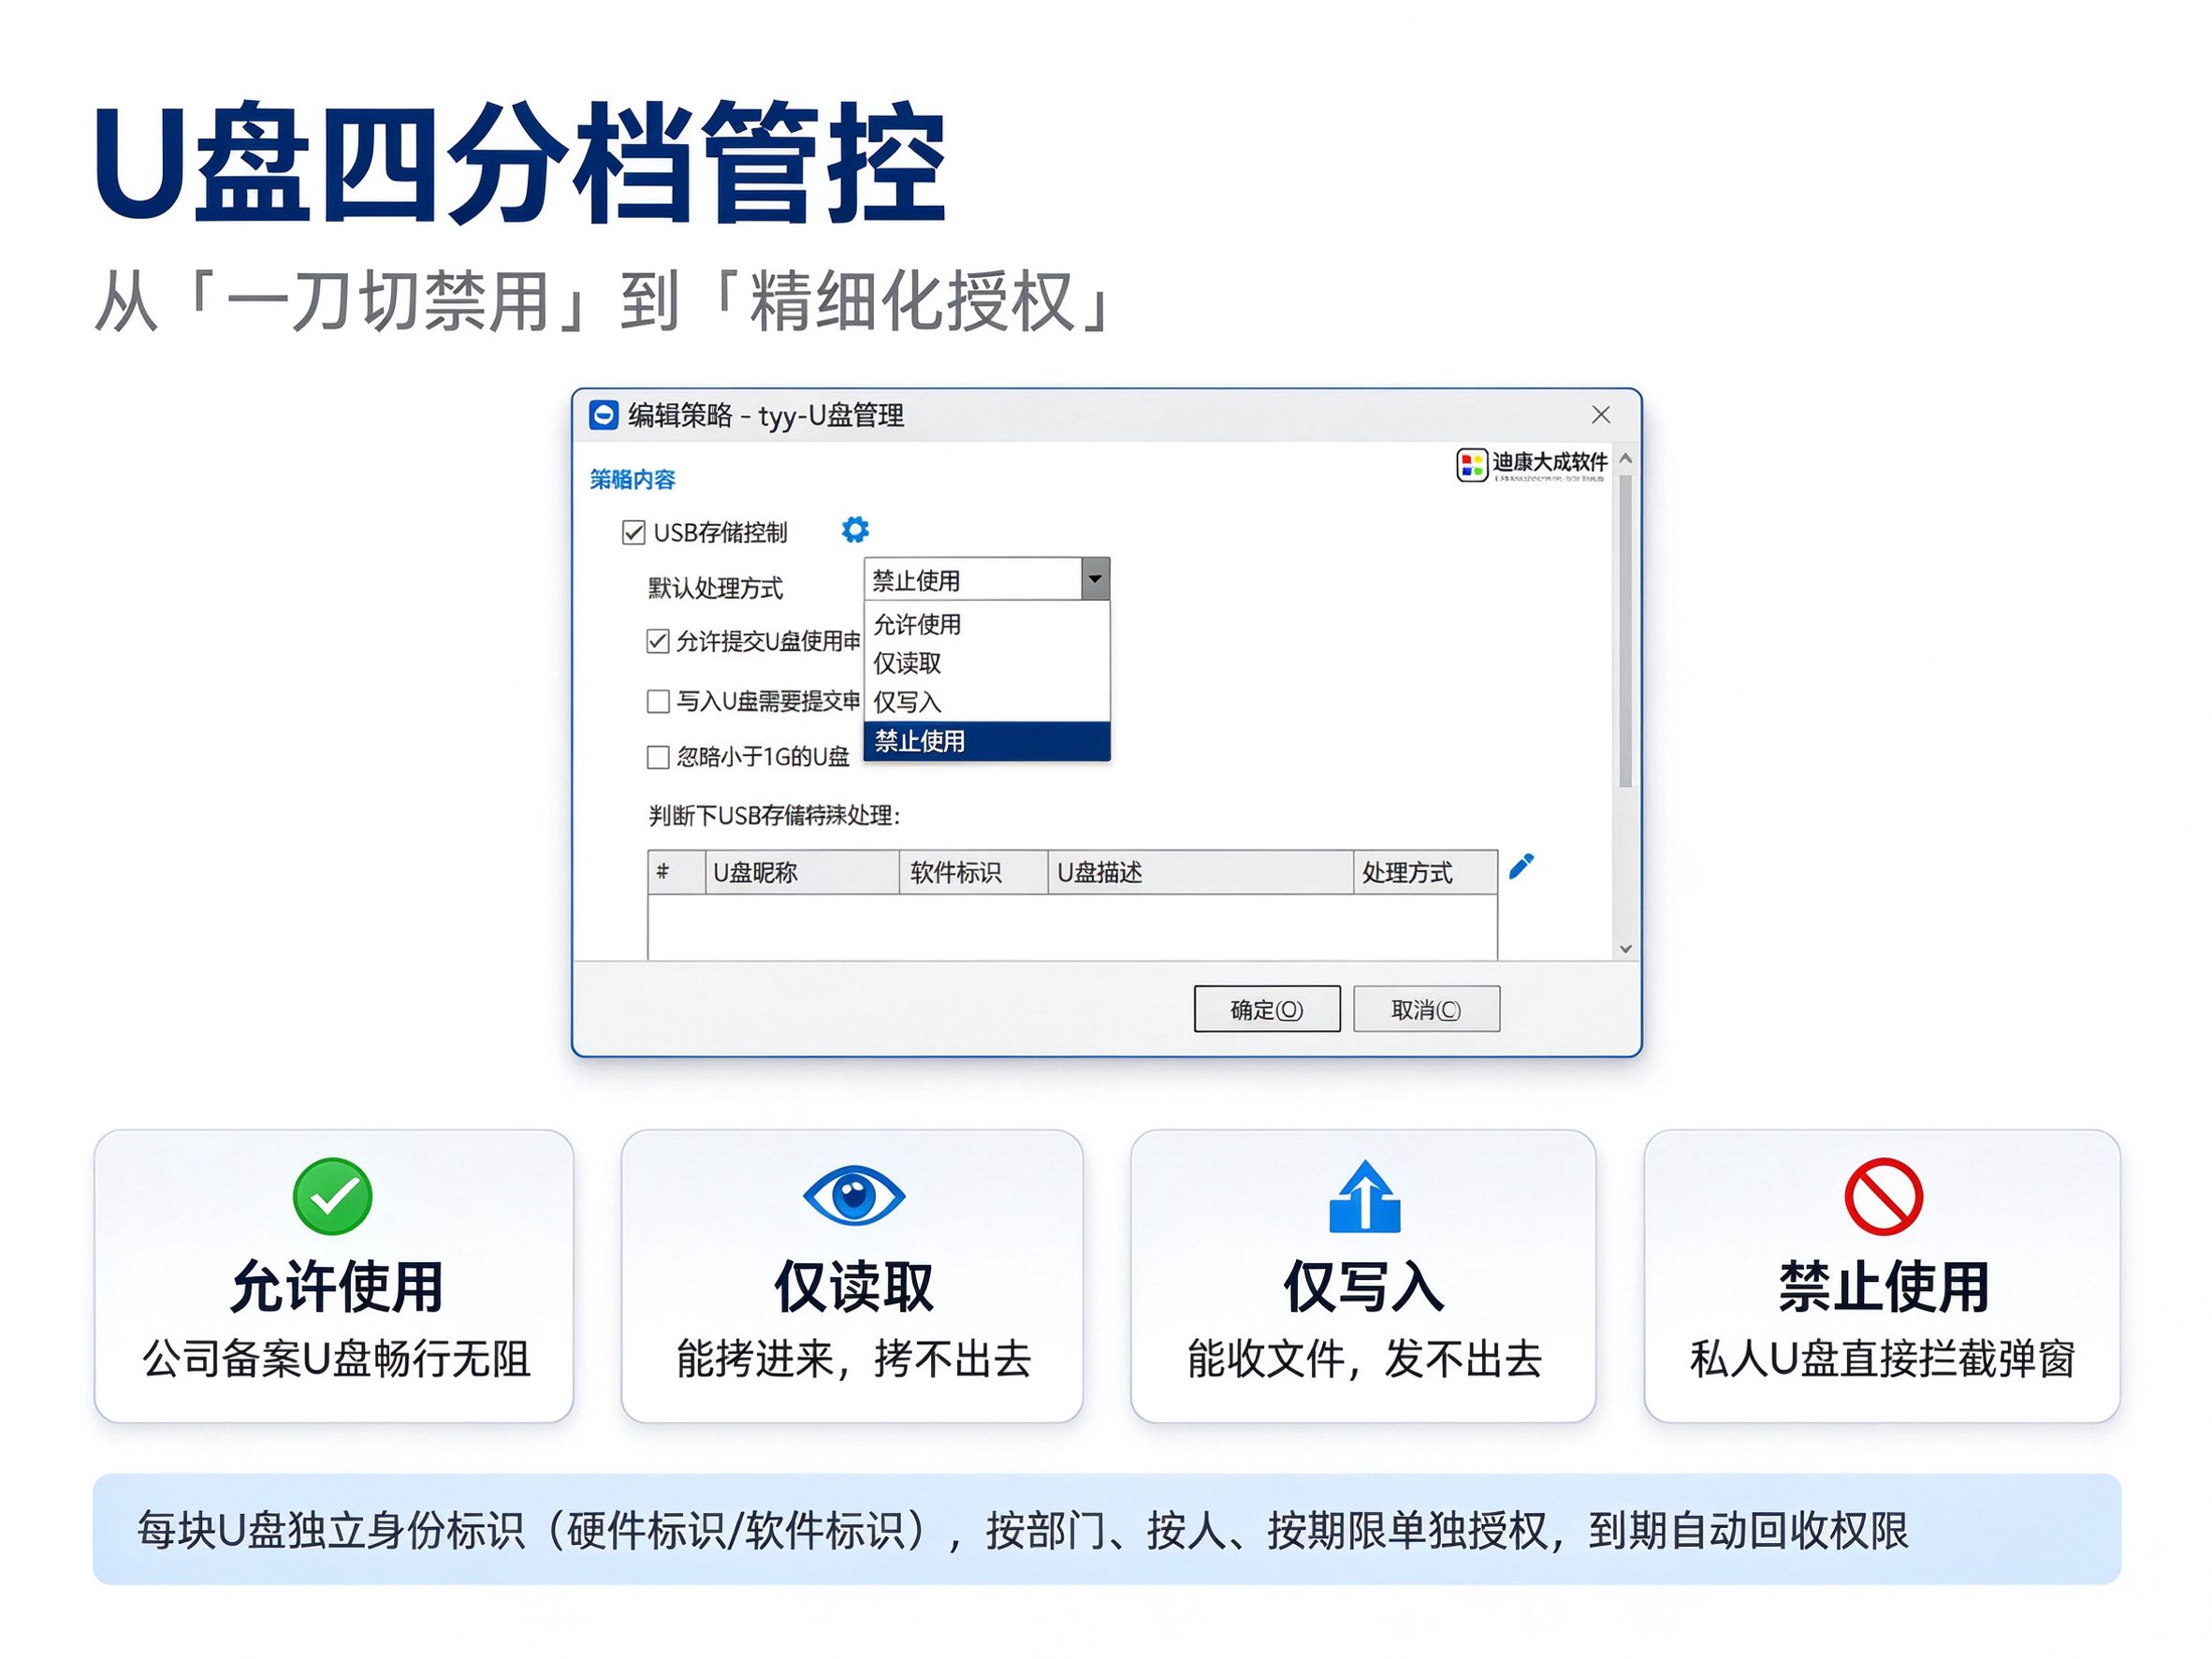
与工作在应用层的管控工具不同,该系统的策略引擎位于驱动层。设备接入时,在操作系统完成设备枚举(即设备被系统"认出")之前,策略已匹配并下发处置动作:

plain

复制代码
U盘插入 → 驱动层捕获PnP事件 → 读取设备硬件标识
       → 匹配管控策略(允许/只读/只写/禁止)
       → 放行 / 只读挂载 / 写保护 / 阻断+弹窗提示

关键:绕过注册表、组策略修改均无效,因为决策点发生在更底层。

2. 设备标识与授权模型

  • 每块U盘绑定唯一身份标识(硬件标识 + 软件标识),非单纯依赖卷序列号(可伪造);

  • 授权维度:按用户 / 按部门 / 按时间段,支持到期自动回收权限;

  • 未备案U盘统一走"禁止"或"只读"默认策略。

3. 加密U盘机制

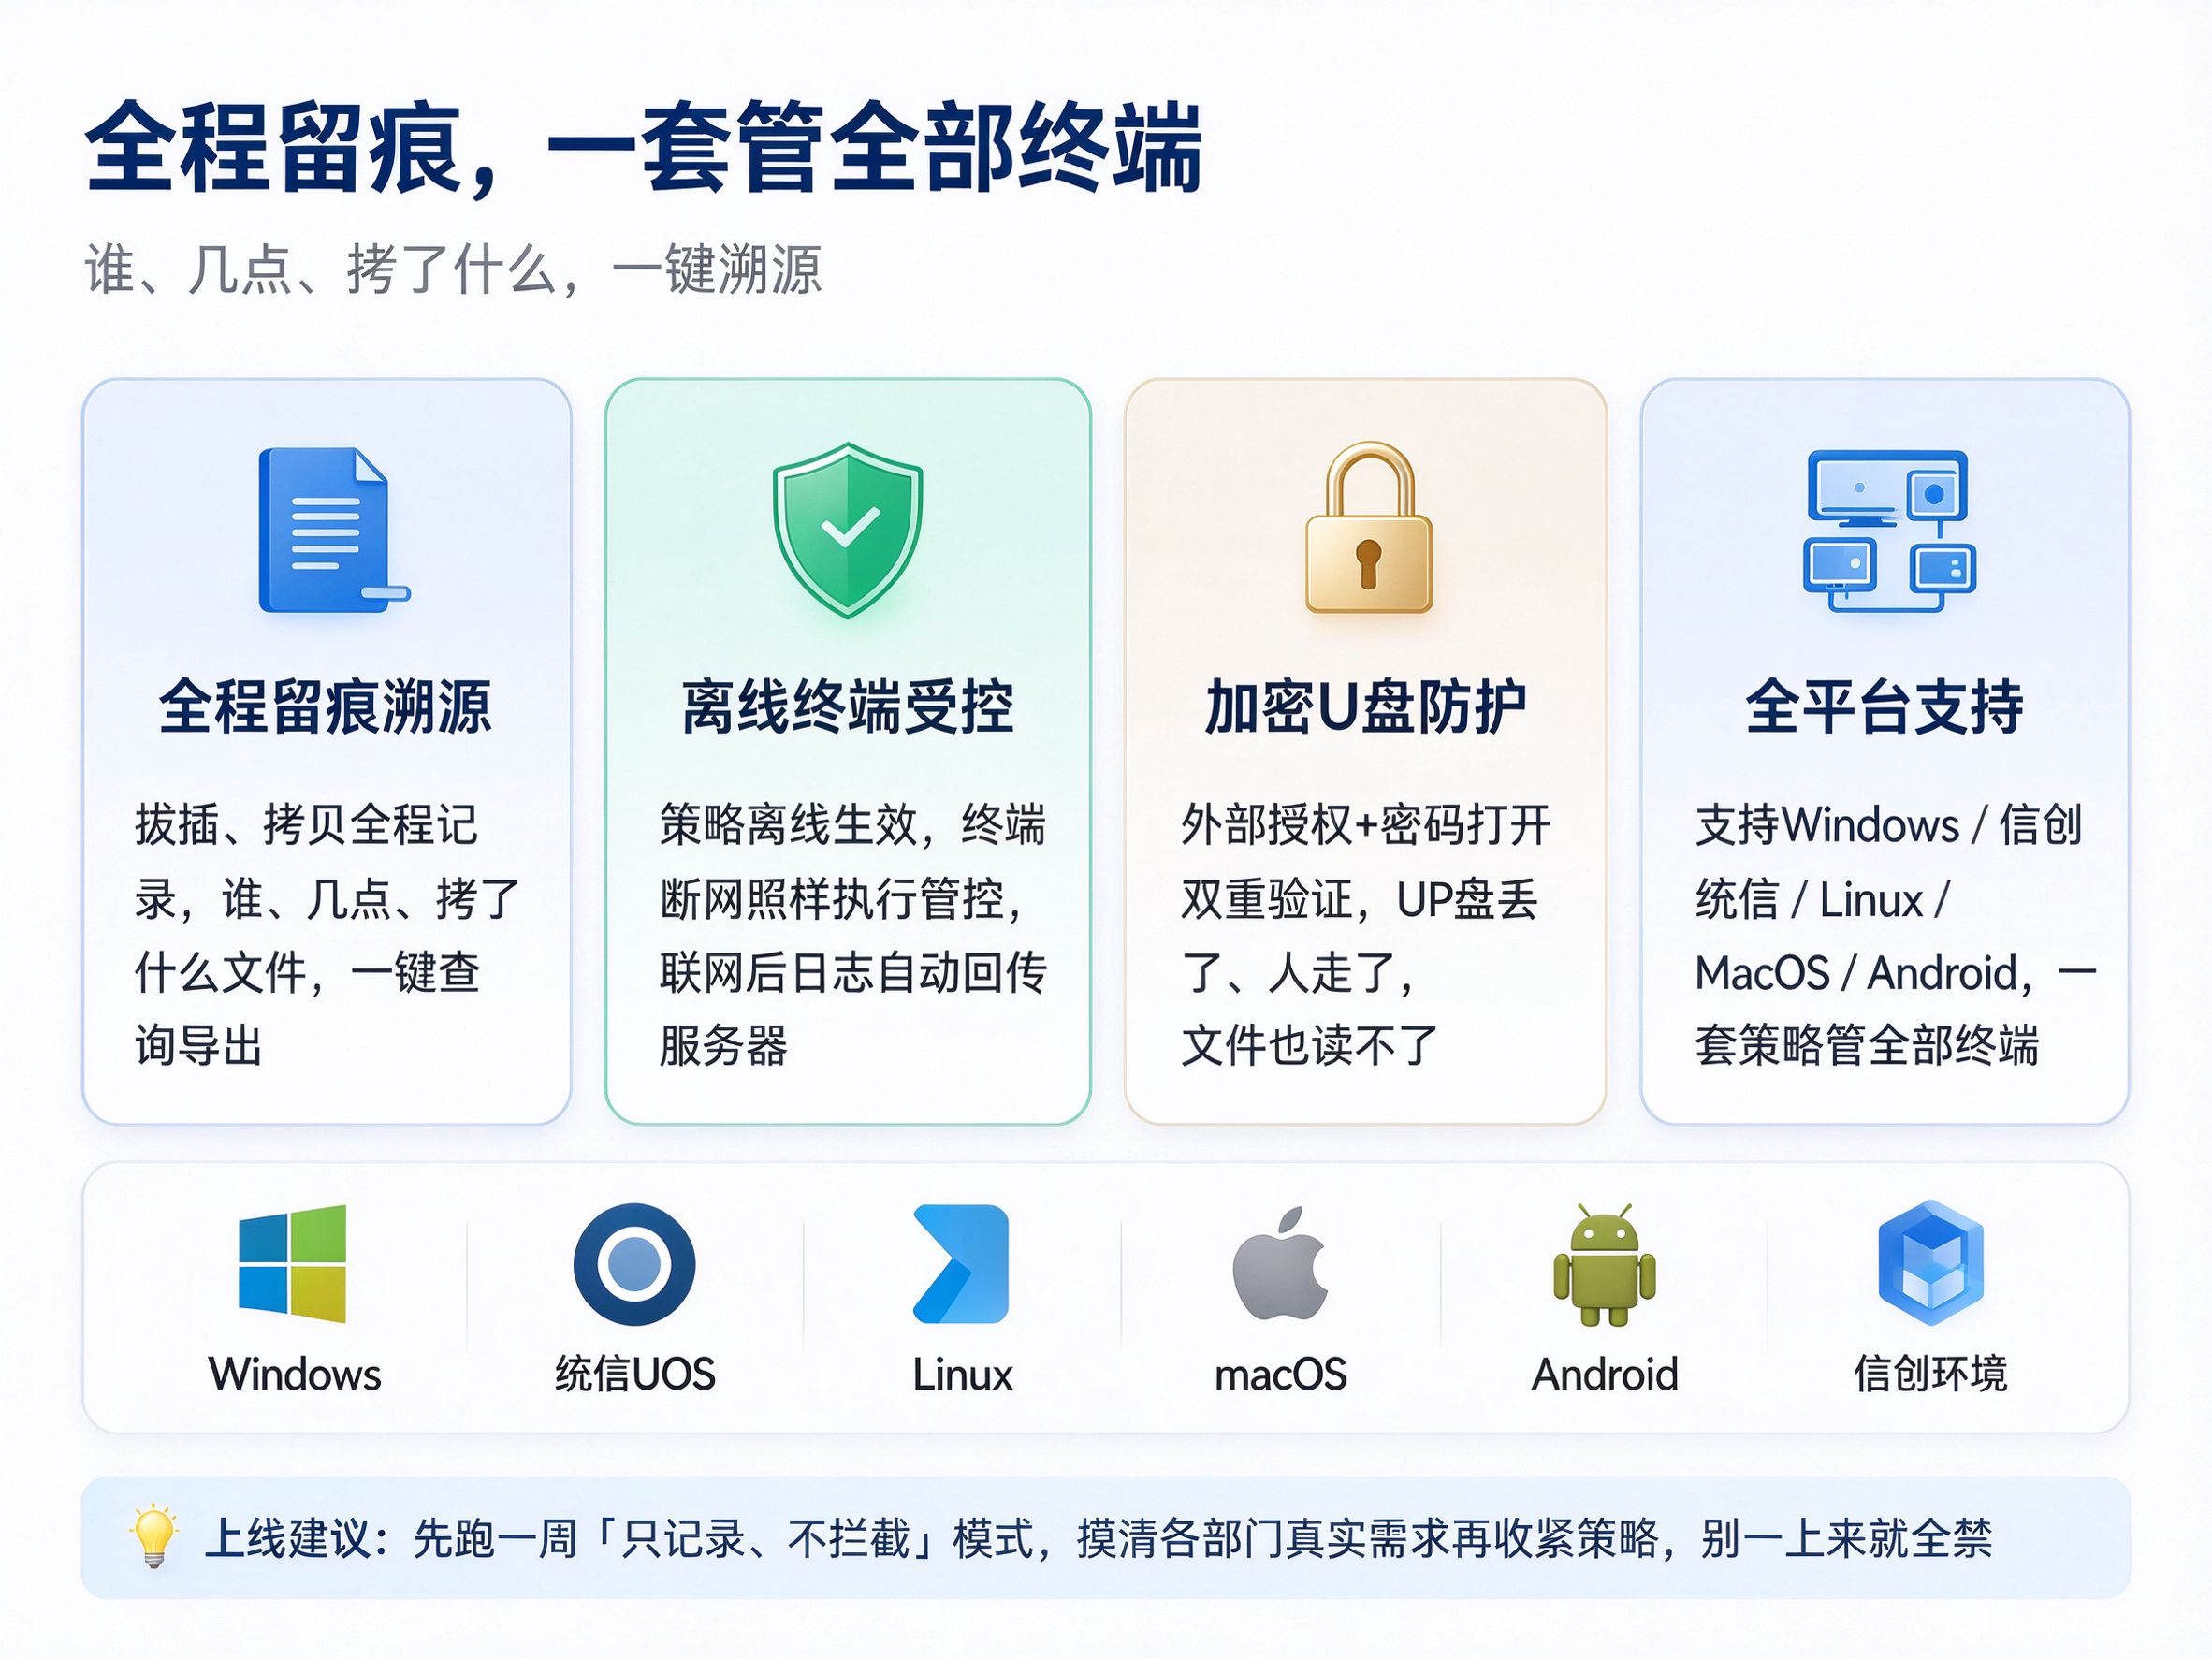
外发场景启用加密U盘功能:文件以密文写入,外部打开需授权+密码。设备丢失或人员离职,密文不可解。

4. 审计与离线终端

  • 全量记录:插拔事件、拷贝文件清单、操作人、时间戳;

  • 终端离线期间策略本地生效,联网后日志自动回传,不丢审计数据;

  • 支持 Windows / 信创 / Linux / macOS / Android 统一策略下发。
5. 部署建议(灰度)

先以"仅审计不拦截"模式运行7~14天,收集各部门真实U盘使用画像,再分部门下发差异化策略。实测这一步能避免90%的业务冲突工单。

相关推荐
离凌寒4 小时前
一、关于qt编写的mqtt工具与tcp工具使用说明
网络·网络协议·tcp/ip
如夏倾城4 小时前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
羽落•无痕(苏晗默)5 小时前
华为数通IA——14、网络服务与应用:TCP/UDP 传输层协议与 FTP、Telnet、SSH 实践
网络·网络协议·tcp/ip·网络安全·华为·udp·信息与通信
0xBADCODE5 小时前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
无足鸟ICT5 小时前
【RHCA+】numactl命令(管理numa)
linux·运维·服务器
恋猫de小郭5 小时前
Jetpack Compose 1.13 发布,憋了这么久终有交代了
android·前端·flutter
JMchen1236 小时前
【Android 性能优化实战 60 讲】12 异步 Inflate 实战与痛击:源码拆解原生瓶颈,手写增强版布局预加载框架
android·性能优化·实战·启动优化·异步inflate·x2c
飞奔的瓜牛6 小时前
CentOS 7 系统优化实战指南:从内核参数到服务精简
linux·运维·centos
好的佩奇16 小时前
蓝牙之设备角色与连接
android·flutter·蓝牙
Rabitebla17 小时前
【Linux操作系统】 文件篇(一):文件描述符与 Linux 文件管理机制
linux·网络·c++·笔记·学习