大家好,我是孟健。
2026 年 10 月 9 日,OpenAI 在 DevDay 2026 上正式推出了 Codex Cloud,支持从电脑按需运行、手机远程操作以及在云端任意设备运行,同时 Codex CLI 也升级支持了语音对话与多任务视图。很多做独立开发和一人公司的朋友立刻来问我:这是否意味着我们出门只揣一部手机,靠语音就能完成全套生产级开发?
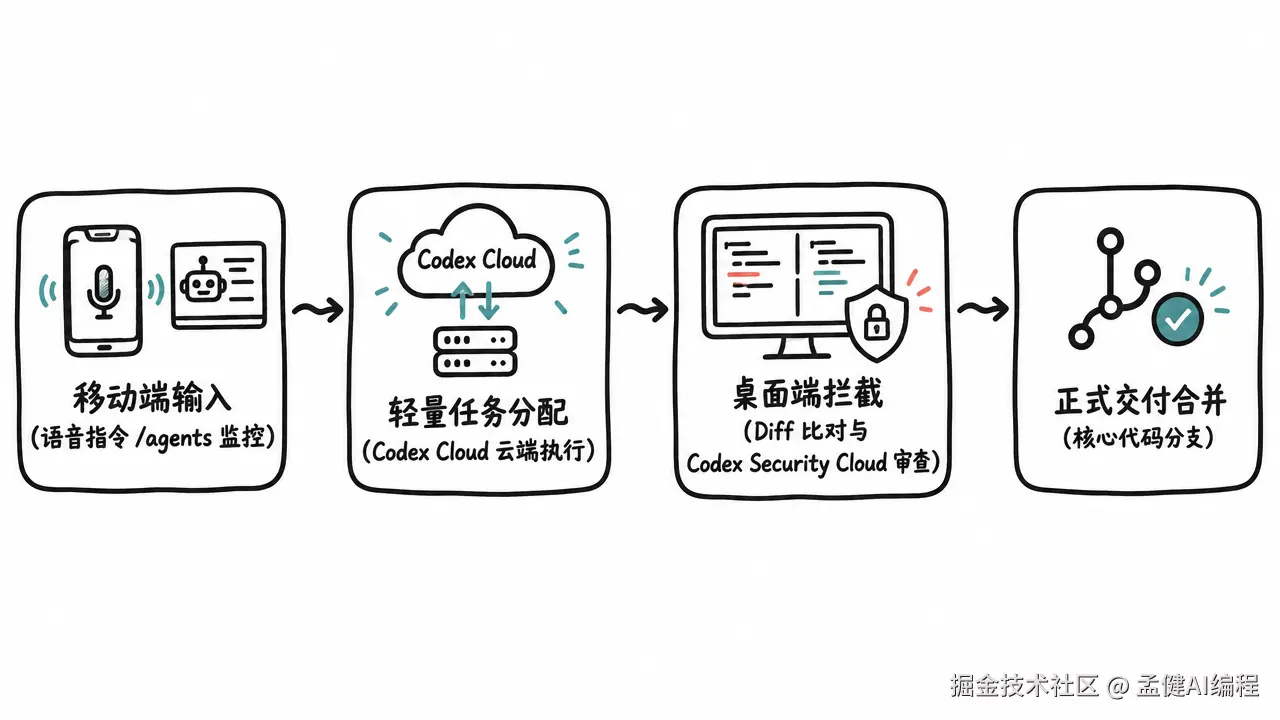
我的结论很明确:会用语音下发任务,不等于拥有完整交付闭环。移动端语音编程更适合轻量级的任务分派、状态监控与碎片化排障,而非深度长周期的主力编码。
这篇文章专为看重交付稳定性、探索 AI 辅助编程的一线工程师与独立开发者而写。看完这篇文章,你会清楚移动端语音编程的真正死角在哪里、一人公司的防错防负债边界该怎么划,以及如何把这一波工具真正纳入生产流水线。
01、语音输入的爽感,掩盖不了代码审查的视窗物理限制
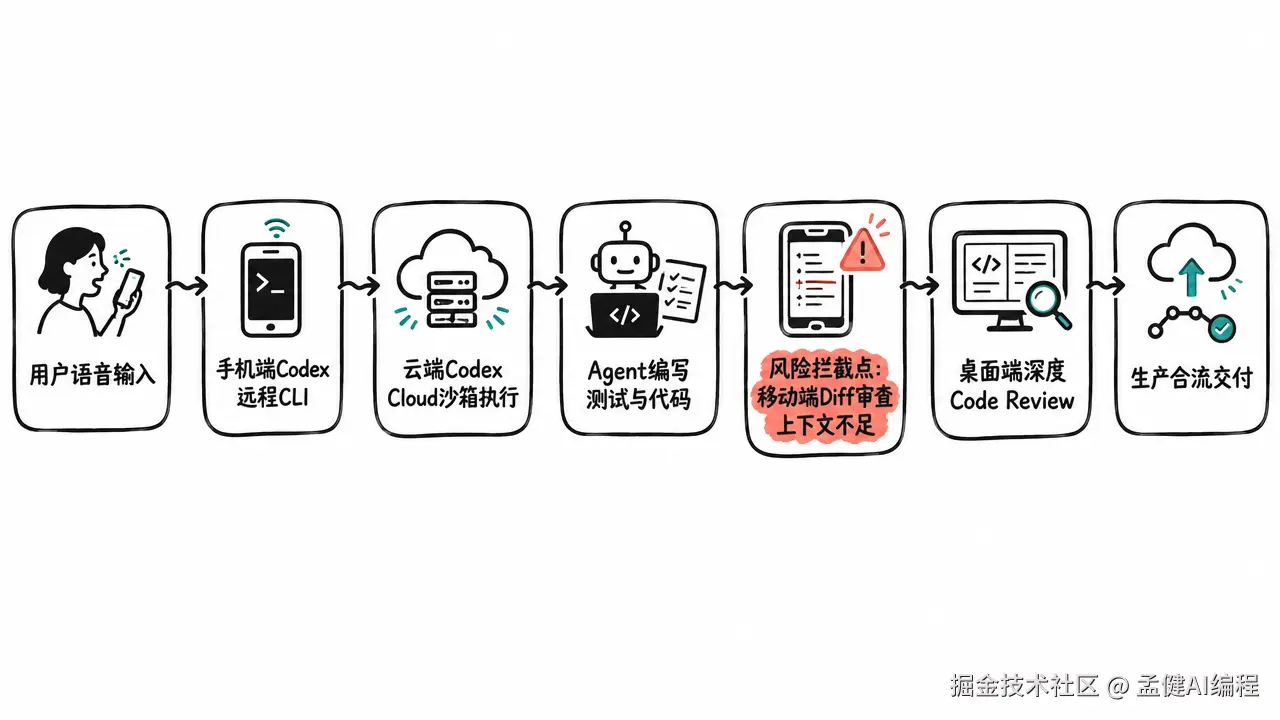
根据 OpenAI 官方发布的 DevDay 2026 回顾,Codex CLI 现已支持直接通过语音对话启动并引导任务推进,甚至新增了 /agents 视图来分配与跟踪多任务。在路上拿着手机说一句"帮我把支付回调的验签逻辑补齐",模型便在云端沙箱跑测试并修改文件,直观感受确实极具未来感。
但作为一线技术管理者,我们在算技术账时必须明白:写代码的成本从来不在键盘输入速度,而在上下文的理解与审查(Code Review)成本。
bash
# 移动端通过语音远程调起 Codex CLI 的典型任务流
$ codex /agents
[Agent-1] Task: Fix webhook signature verification
[Agent-1] Status: Generated 4 changed files, running pytest...
[Agent-1] Result: 12 tests passed, waiting for manual review.
当模型在远程工作区修改了跨模块的 4 个文件、200 行代码时,你在手机 6 英寸的屏幕上,只能看到被切割得支离破碎的 Diff 视图。你无法快速定位全局调用链路,更无法兼顾跨文件的隐式依赖。
这也是为什么 OpenAI 在 2026 年 10 月 9 日的更新中,专门在桌面端上线了全新代码审查(Code Review)体验与 Codex Security Cloud,却将 ChatGPT 资料空间的移动端版本保留在"即将推出"状态。官方的节奏其实很克制:桌面端的大屏与多窗口联动,才是严肃工程审查的安全边际所在。
王阳明讲"知行合一",在工程落地里,看见与看懂是两回事。在窄屏上盲目点击 Approve,不是拥抱前沿技术,而是在用侥幸心理为线上稳定性埋雷。
02、上下文盲区:当自主智能体遇到复杂业务链路
不仅是 Codex CLI,OpenAI 在 2026 年 9 月 30 日还发布了由 GPT-6 Astra 驱动的自主智能体 dots(Dot),支持在云端独立电脑自主编写测试代码,并开放移动端与语音通话交互。国内像 vivo 也在 2026 年 9 月的开发者大会上亮出了原生移动端编程智能体 BlueCode 预览版。
各大厂商都在发力,但一人公司与独立开发者的核心生存法则是"克制",做技术选型更要看清上下文盲区。
移动端语音交互通常存在天然的"信息衰减":
- 语音表达的模糊性:我们在口头叙述边界条件时,往往会遗漏边界异常与数据类型约束;
- 即时反馈的弱化:在电脑前编码,LSP 诊断、TS 类型报错、断点堆栈一目了然;而在手机端,你往往只能收到一句最终的"任务完成";
- 多任务穿插的记忆断层 :Codex CLI 的
/agents视图虽然支持并行跟踪,但在移动端来回切换几个代理分支,极易产生审查疲劳。
能跑通单测不等于代码没有逻辑死角。 如果一个复杂业务变更只凭语音指令生成,并跳过桌面级全量上下文审查直接合并部署,一旦发生生产故障,排查与回滚所耗费的时间成本,将远超当时口述省下来的几分钟。
03、一人公司的防御性架构:划清可用场景与安全边际
技术不是用来盲目追新的,而是用来保障稳定交付的。面对移动端与语音编程的演进,我们不是全盘否定,而是要像守城一样划分边界。
做 A 不仅要看它能带来什么,更要算清楚一旦失控会失去什么。结合团队实操,我把移动端语音编程的适用边界总结为以下三个层级:
| 层级 | 操作形式 | 允许场景 | 严禁场景 |
|---|---|---|---|
| 安全区 | 移动端语音/文字派发 | 触发既定 CI/CD、重启故障服务、分派原型探索任务 | 生产级跨模块重构、核心加密与鉴权修改 |
| 监控区 | 移动端看板查看 | 跟踪 /agents 进度、阅读错误日志摘要、查看测试覆盖率 |
手机端直接合入包含重大架构变更的 PR |
| 交付区 | 桌面端大屏配合 | 深度代码审查(Code Review)、多 Worktree 差异对比、安全审计 | 脱离本地完备沙箱的盲目部署 |
python
# 适用于独立开发者的"防御性分支合流"工作流逻辑示意
def allow_mobile_merge(pr_context: dict) -> bool:
    # 仅允许在具备完备沙箱验证与低风险范围内的改动通过远程指令合流
    if pr_context["lines_changed"] > 50:
        return False
    if pr_context["touches_critical_modules"]:
        return False
    if not pr_context["passed_security_cloud_scan"]:
        return False
    return True
对于独立开发者而言,最宝贵的资产是交付信誉。把移动端定位为"指挥官的对讲机",把桌面端定位为"参谋部的作战台",才是最稳妥的工程杠杆。
苏轼在《晁错论》中写道:"天下之患,最不可为者,名为治平无事,而其实有不测之忧。"技术工具跑得越快,我们内心越要给工程质量留出足够的冗余度与安全边际。
接下来,我会继续跟踪 Codex 桌面端工作流与本地多智能体架构的结合实战,梳理更深度的落地模版。
根据自身工程交付链路审视移动端编程工具的边界,避免盲目跟风引入技术负债。如果你在日常开发中也尝试过手机端或语音编程,欢迎在评论区聊聊你的踩坑经历与解法。觉得有参考价值,也欢迎点赞收藏。
👋 我是孟健,前腾讯 T11、前字节技术 Leader,现在全职做 AI 编程。
🔥 更多 AI 编程实战:
- GitHub:@mengjian-github
- 专栏:AI编程实战
觉得有用?点赞+收藏 就是最大支持 🙏
本文由作者借助 AI 辅助整理,内容经作者实测与审校。