第1篇 密码学入门
第1章 密码学是什么
本章知识地图 :从古代锁、信封、印章,到 Alice/Bob/Eve、HTTPS 锁、数字签名------一张图看懂密码学要解决什么问题。
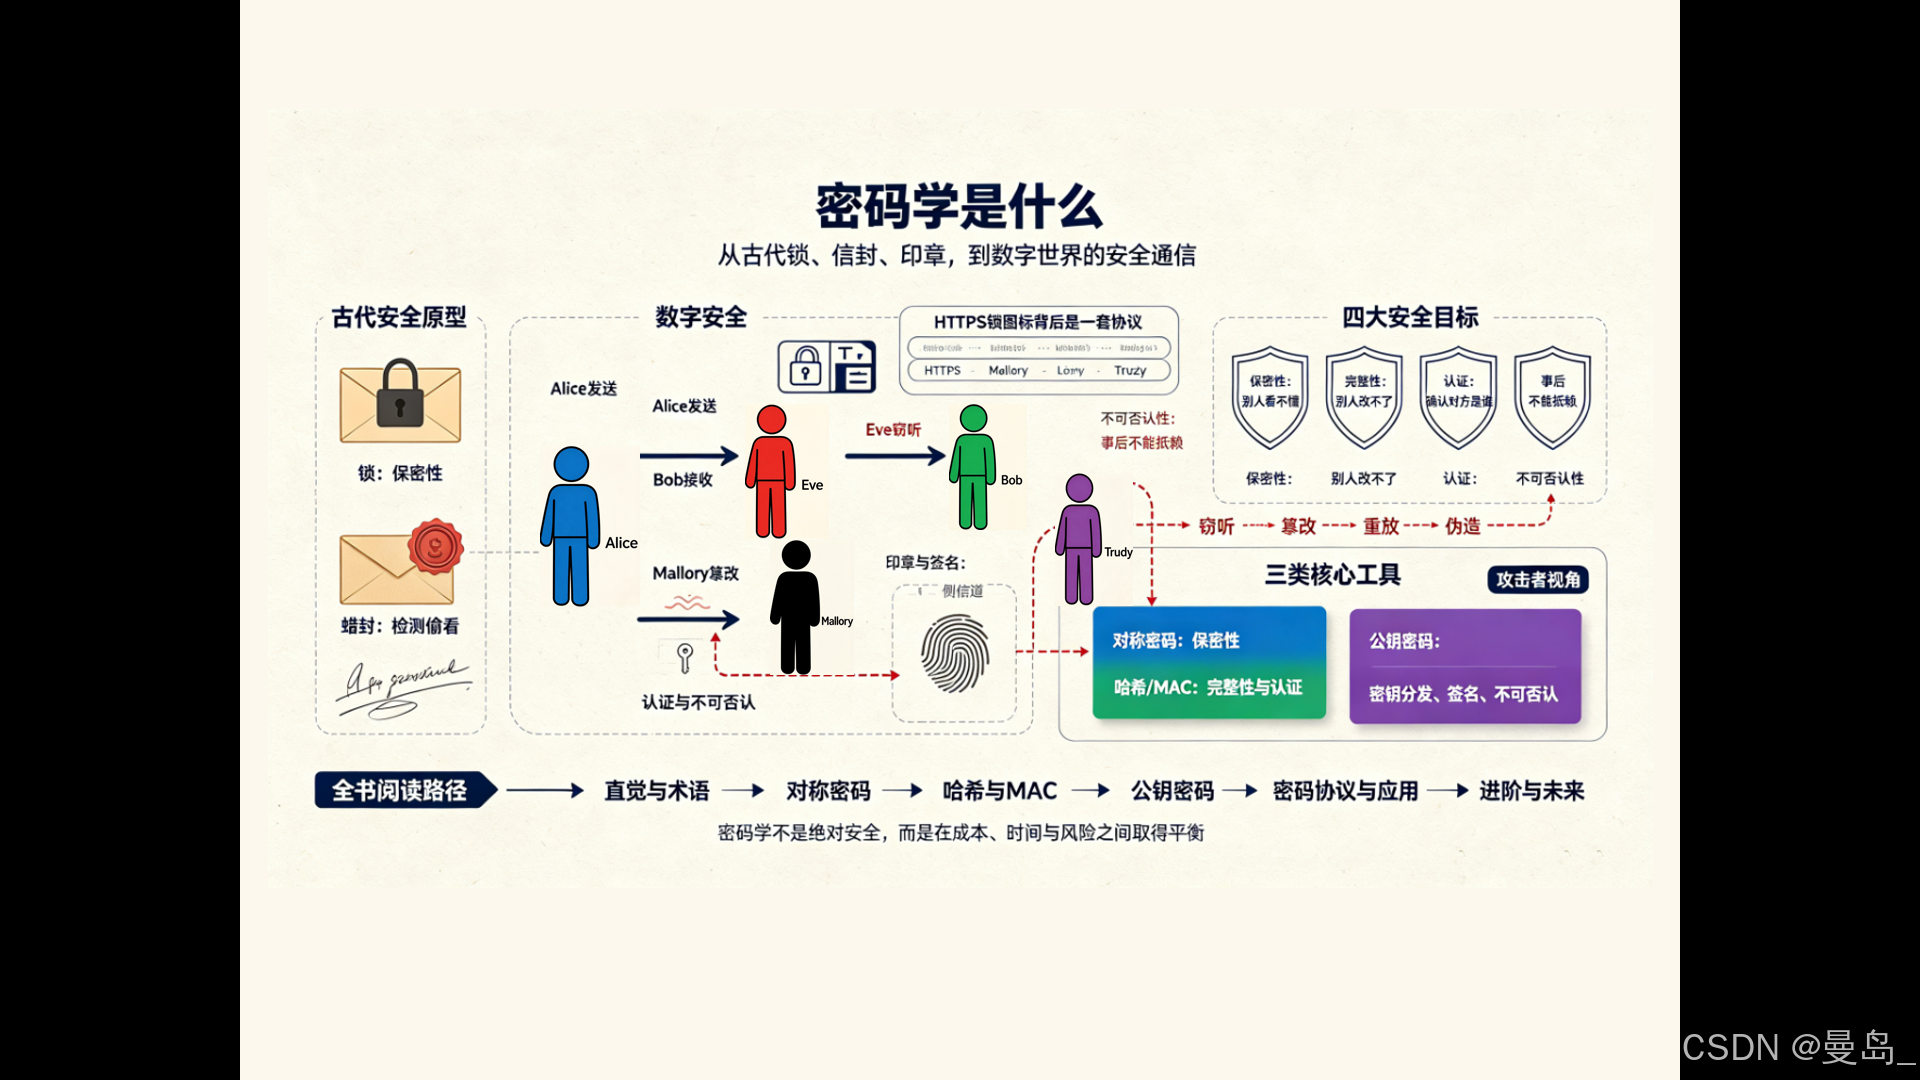
本章知识地图
本章目标:
- 理解密码学的四大安全目标:保密性、完整性、认证、不可否认性。
- 区分对称密码、公钥密码、哈希、MAC、数字签名。
- 建立"威胁模型"和"攻击者视角"。
- 明白密码学不是绝对安全,而是成本、时间与风险的平衡。
- 了解全书结构与阅读路径(涵盖国际标准与国密体系)。
1.1 从"锁与钥匙"说起
1.1.1 锁:保密性的生活原型
在现实世界中,Alice 想要把一封信安全地寄给 Bob。为了防止信件被他人偷看,Alice 将信件装进箱子里,并用一把锁把箱子锁好。
这个过程包含三个要素:
- 信息:箱内的信件(即明文)。
- 保护机制:锁(即加密算法)。
- 秘密:钥匙(即密钥)。
密码学中的加密,和这个过程几乎一模一样。你把可读的信息(明文)通过某种规则(算法)和一把秘密钥匙(密钥)变成不可读的信息(密文)。接收方 Bob 拿到箱子后,用对应的钥匙(密钥)开锁,把密文还原成明文。而窃听者 Eve 虽然没有钥匙,无法读取内容,但她可以截获锁好的箱子(密文)。
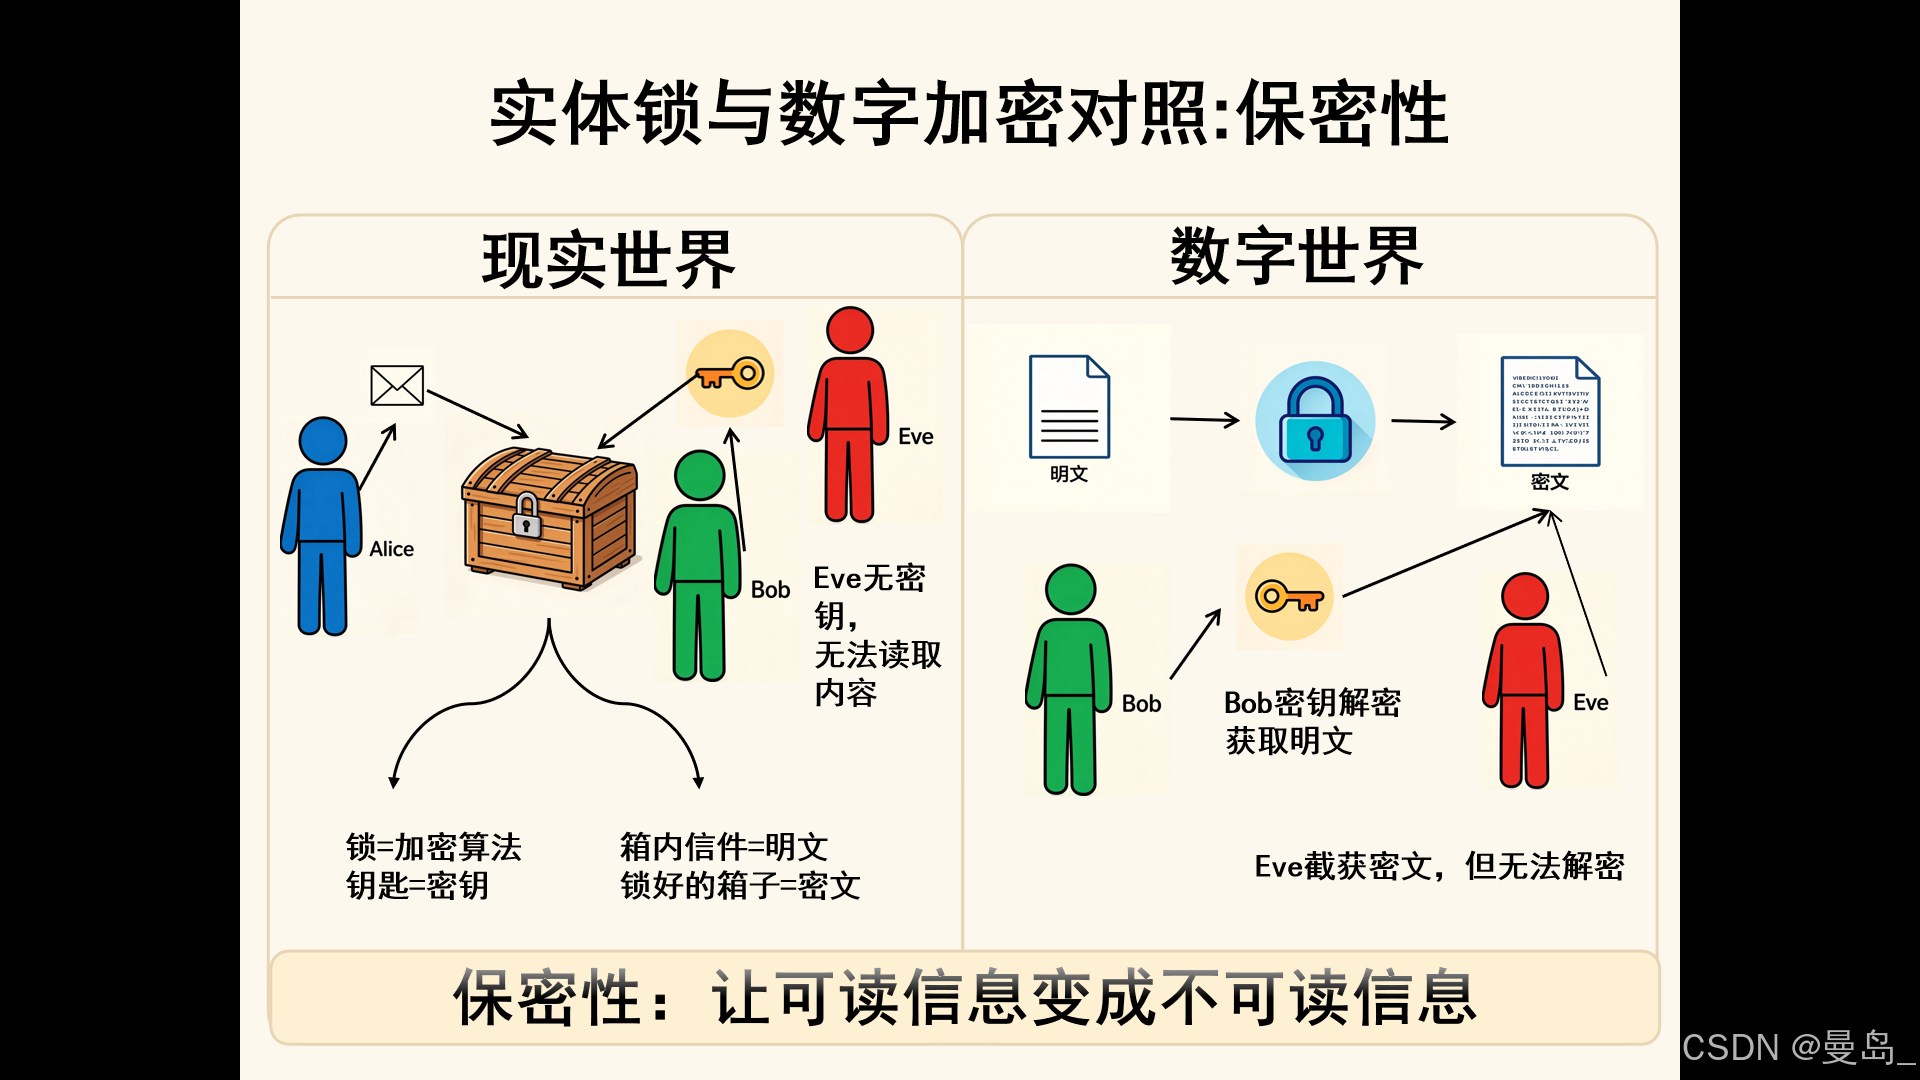
图1-1 实体锁与数字加密对照图
左侧(现实世界):Alice 寄出信件,将其锁入木箱。Bob 拥有钥匙,可以开锁读取信件;Eve 无密钥,只能看到锁好的箱子,无法读取内容。
右侧(数字世界):明文 经过加密(锁图标)转换为密文 。Bob 通过密钥解密获取明文;Eve 截获密文,但无法解密。
左侧(现实世界):Alice 寄出信件,将其锁入木箱。Bob 拥有钥匙,可以开锁读取信件;Eve 无密钥,只能看到锁好的箱子,无法读取内容。
右侧(数字世界):明文 经过加密(锁图标)转换为密文 。Bob 通过密钥解密 获取明文;Eve 截获密文,但无法解密。
这个类比有一个关键点:锁的结构是公开的 。任何人拿到一把锁,都可以研究它的弹子结构、弹簧原理,但即使知道锁的全部结构,没有钥匙也打不开。密码学中的柯克霍夫原则就是这个意思:算法公开,只有密钥保密。现代密码学之所以强大,正是因为它敢于把算法放到阳光下接受全球密码学家的攻击和检验,而不是依赖"隐藏锁的内部结构"来获得安全感。无论是国际上的 AES、RSA,还是我国的 SM4、SM2,其算法细节全部公开,安全性完全维系于密钥的保密。
1.1.2 信封与蜡封:完整性的生活原型
锁解决的是"别人看不懂"的问题。但还有另一个问题:别人可能不偷看,而是直接替换你的信件内容。
古代人用蜡封解决这个问题。信封口滴上蜡,盖上印章。如果蜡封完好,说明信件没有被拆开过。如果蜡封破损,接收方就知道信件可能被篡改。
蜡封保护的不是保密性,而是完整性:信息没有被修改。在数字世界中,哈希函数(如 SHA-256、国密 SM3)和消息认证码(MAC)扮演的就是"数字蜡封"的角色。它们不负责把信件藏起来,而是给信件算出一个独一无二的"指纹",一旦信件被改动一个字,指纹就会彻底改变,接收方就能立刻察觉。
图1-2是信封、蜡封、印章到完整性、认证、签名的映射图。
左:信封→保密性。中:蜡封→完整性。右:印章→认证与不可否认。
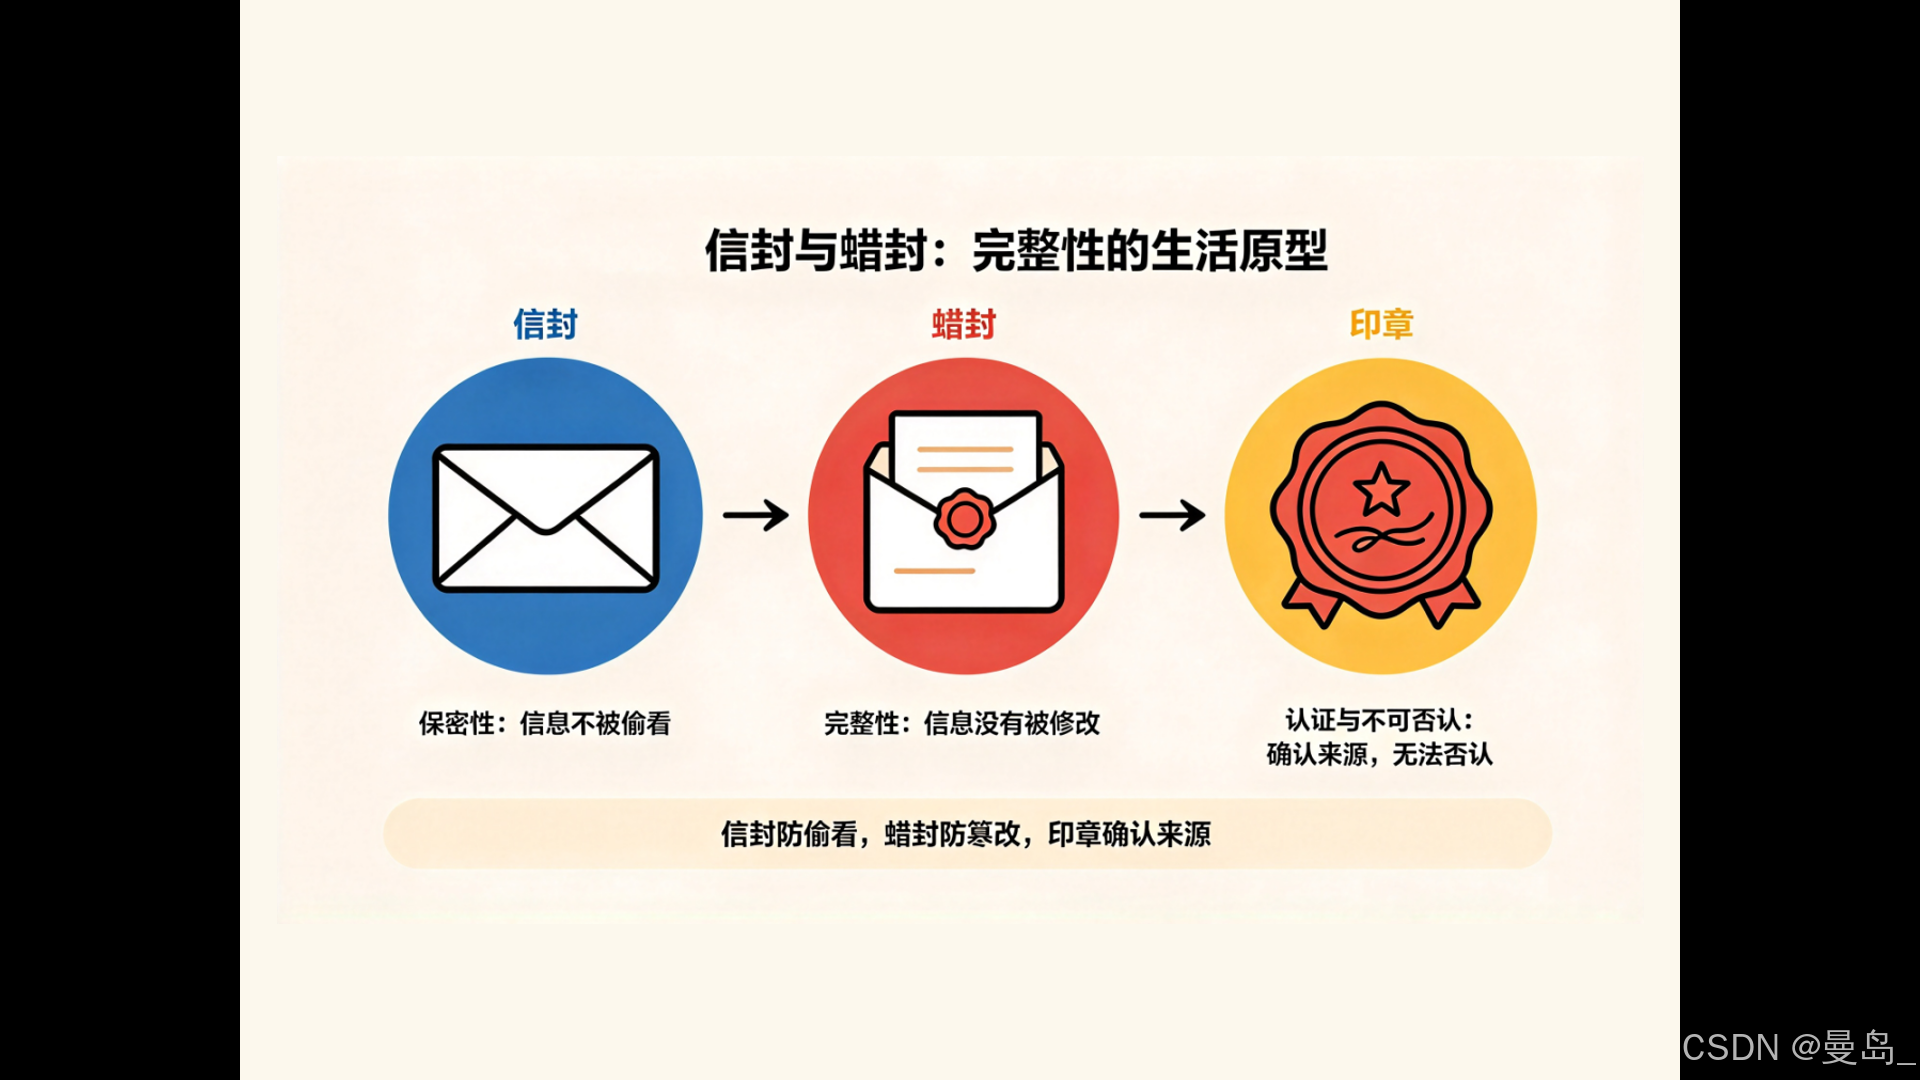
图1-2 信封、蜡封、印章映射图
1.1.3 印章与签名:认证与不可否认性
印章和手写签名解决的是第三个问题:确认来源。
古代官员用官印盖章,证明公文来自官方。手写签名证明"我认可这份文件"。这两者都提供认证------确认消息来自谁。
手写签名还有一个额外性质:不可否认性。你签了字,事后很难抵赖说"这不是我签的"。数字签名试图在数字世界中实现同样的性质。但数字签名比手写签名走得更远:手写签名可以被伪造,验证起来需要笔迹专家;而数字签名在数学上与消息紧密绑定,验证只需一个公钥,且无法被伪造(除非私钥泄露)。
数字签名与手写签名的异同:
| 特性 | 手写签名 | 数字签名 |
|---|---|---|
| 绑定对象 | 纸张 | 消息 |
| 验证方式 | 人工比对 | 算法验证 |
| 复制难度 | 容易 | 困难 |
| 不可否认性 | 弱 | 强 |
| 公开验证 | 难 | 易 |
1.1.4 从生活安全到数字安全
生活安全与数字安全有一一对应的关系:
| 生活安全 | 数字安全 | 安全目标 |
|---|---|---|
| 锁 | 加密 | 保密性 |
| 蜡封 | MAC/哈希 | 完整性 |
| 印章 | 认证 | 认证 |
| 手写签名 | 数字签名 | 不可否认性 |
但数字世界比物理世界更难保护:
- 复制零成本:数字信息可以无限复制,而物理钥匙复制需要成本。
- 篡改无痕迹:修改数字文件可以不留痕迹,而修改纸质文件可能留下痕迹。
- 攻击者可能远程:攻击者可以在千里之外发起攻击,而物理入侵需要到场。
- 自动化攻击:计算机可以每秒尝试数十亿次,而手工尝试需要时间。
所以,密码学不是"把锁搬到网上",而是重新设计安全机制。数字世界缺乏物理感官带来的身份确认,你甚至无法分辨屏幕对面是人还是狗,更别提对方是否为攻击者。因此,我们需要依靠比物理世界更严密的数学机制,在缺乏先天信任的环境里,从零建立信任。
图1-3是Eve偷看信箱与窃听网络的对比漫画。
左侧:Eve在门口偷看信箱。右侧:Eve在网络节点窃听数据包。
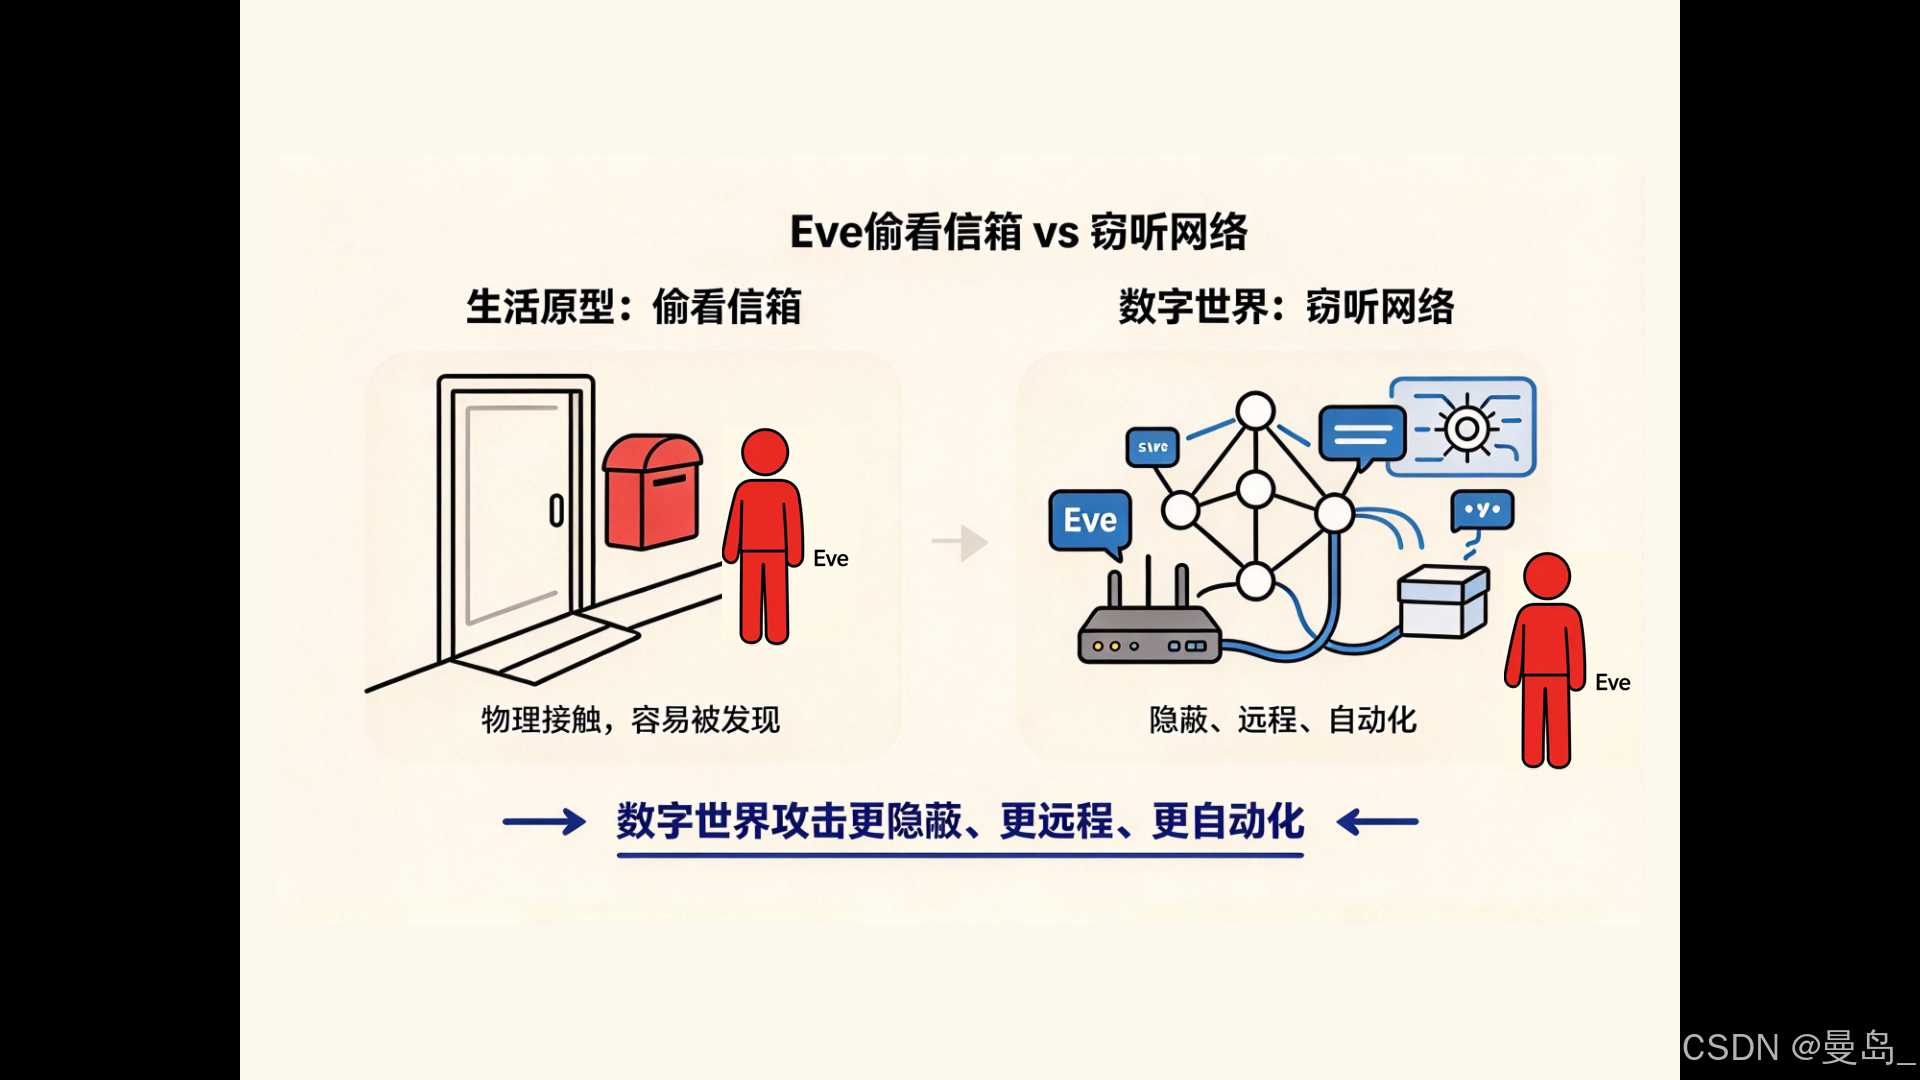
图1-3 Eve偷看信箱 vs 窃听网络
1.2 密码学解决什么问题
1.2.1 四大安全目标
密码学解决四个核心问题,这四个问题构成了信息安全的基础(常被称为CIA+不可否认性):
保密性(Confidentiality):别人看不懂。只有授权方能看到信息内容。加密算法是保护保密性的核心工具,例如 AES、SM4。
完整性(Integrity):别人改不了。信息在传输过程中没有被篡改。哈希函数和消息认证码是保护完整性的核心工具,例如 SHA-256、SM3、HMAC。
认证(Authentication):确认对方是谁。确认消息来自声称的发送方。数字签名、MAC 以及身份认证协议负责实现认证。
不可否认性(Non-repudiation):事后不能抵赖。发送方不能否认自己发送过消息。这通常需要数字签名和公钥基础设施(PKI)来支撑。
图1-4是密码学四大目标盾牌图。
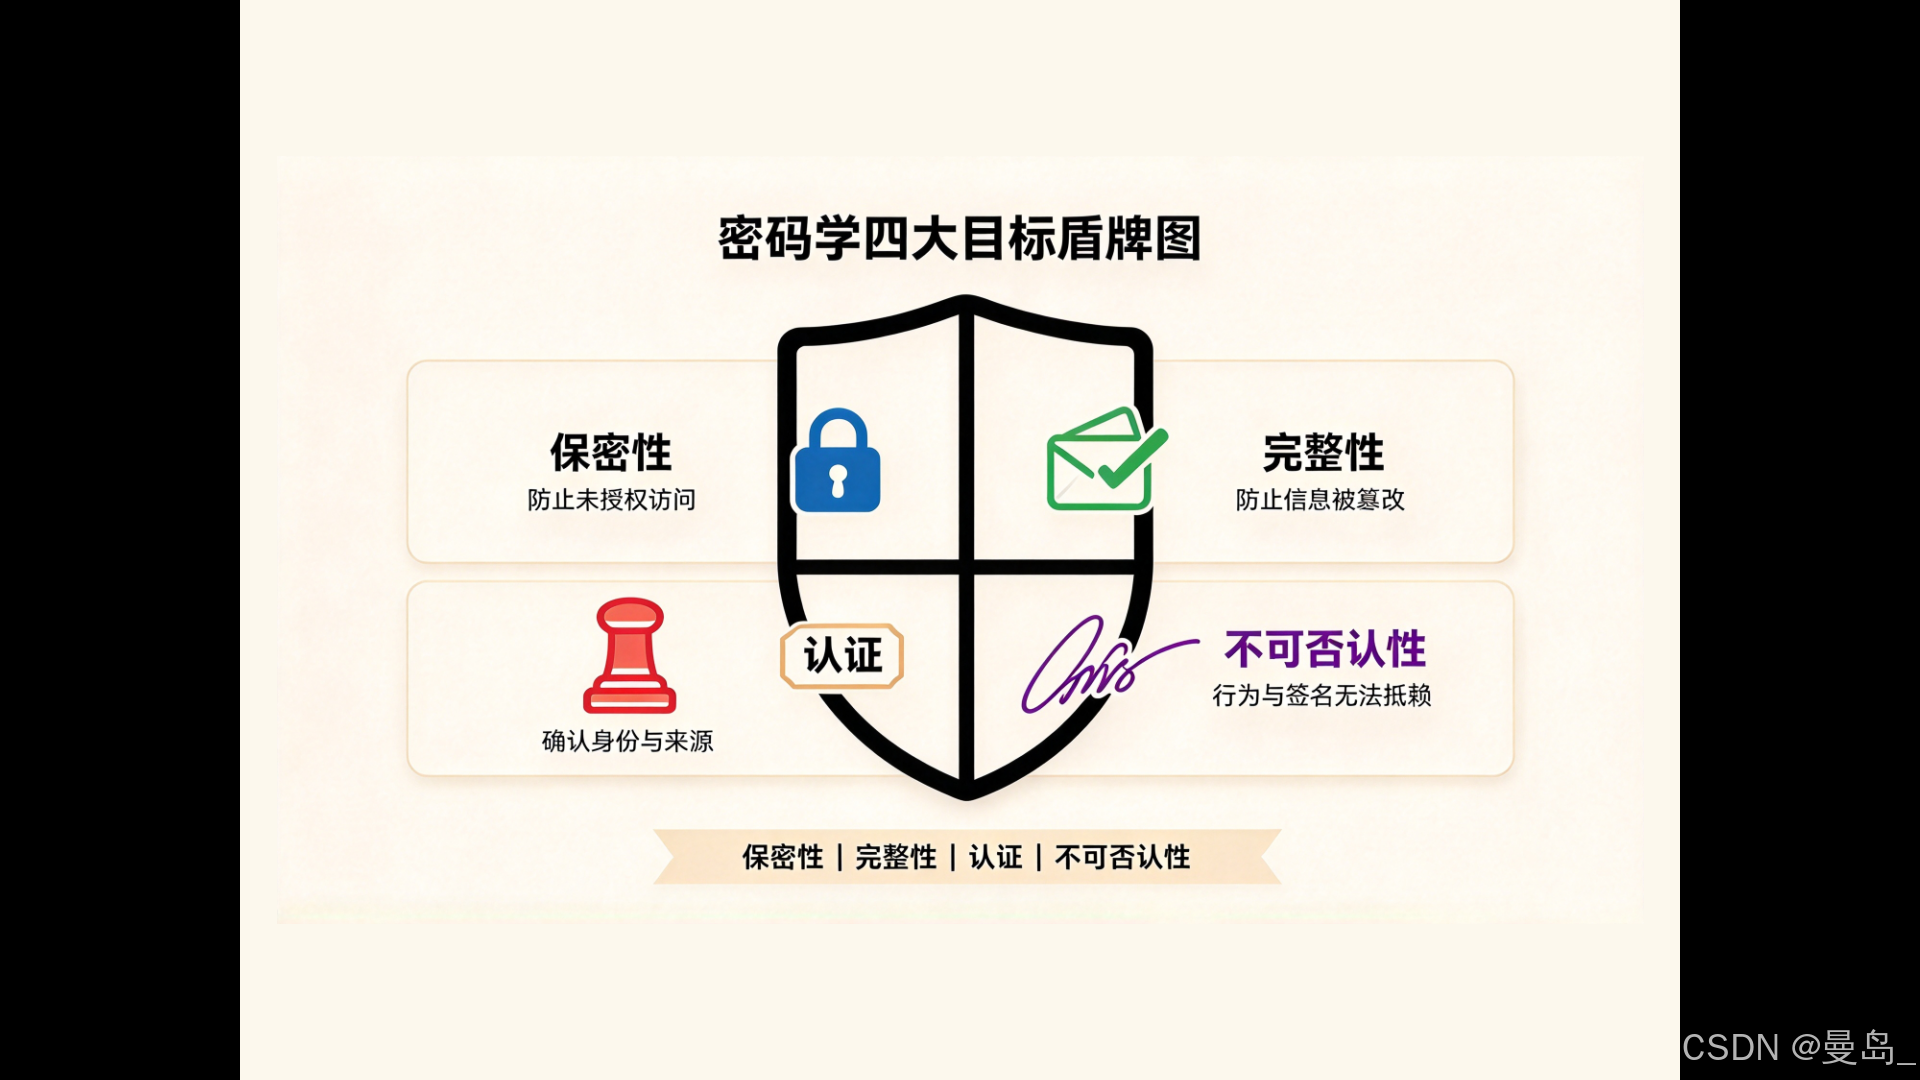
图1-4 密码学四大目标盾牌图
1.2.2 扩展安全目标
除了四大目标,还有一些扩展目标,它们在实际应用场景中同样至关重要:
- 新鲜性:防止重放旧消息。攻击者可能录制旧消息并重新发送。比如网银转账指令被重放,可能导致重复扣款。防御方法包括使用随机数(Nonce)、时间戳和序列号。
- 匿名性:隐藏身份。某些场景下,用户希望匿名通信,但同时又需要证明自己拥有某些权限(如零知识证明)。
- 前向保密:长期密钥泄露,旧会话仍安全。每次会话使用临时密钥(如 DHE、ECDHE),这是现代 TLS 1.3 的标配。国密 TLS(TLCP)在升级后也支持类似的前向保密机制。
- 公平性:多方协议中,所有方同时获得输出。任何一方都不能在拿到结果后单方面中断协议。
- 可审计性:事后可以审计操作记录。日志签名和哈希链(如区块链)是常见的实现手段。
1.2.3 安全目标与攻击方式对应
每个安全目标都对应一种攻击方式。理解这种对应关系,是建立"威胁模型"的第一步。攻击者会针对不同的安全目标采取不同的攻击手段:
| 安全目标 | 攻击方式 | 攻击效果 |
|---|---|---|
| 保密性 | 窃听 | 读取消息内容 |
| 完整性 | 篡改 | 修改消息内容 |
| 认证 | 冒充 | 伪造发送方身份 |
| 不可否认性 | 抵赖 | 否认发送过消息 |
| 新鲜性 | 重放 | 重复旧消息 |
| 匿名性 | 追踪 | 关联用户身份 |
图1-5是安全目标---攻击方式矩阵。
行:安全目标(保密性、完整性、认证、不可否认性、新鲜性)。列:攻击方式(窃听、篡改、冒充、抵赖、重放)。交叉点为攻击效果。
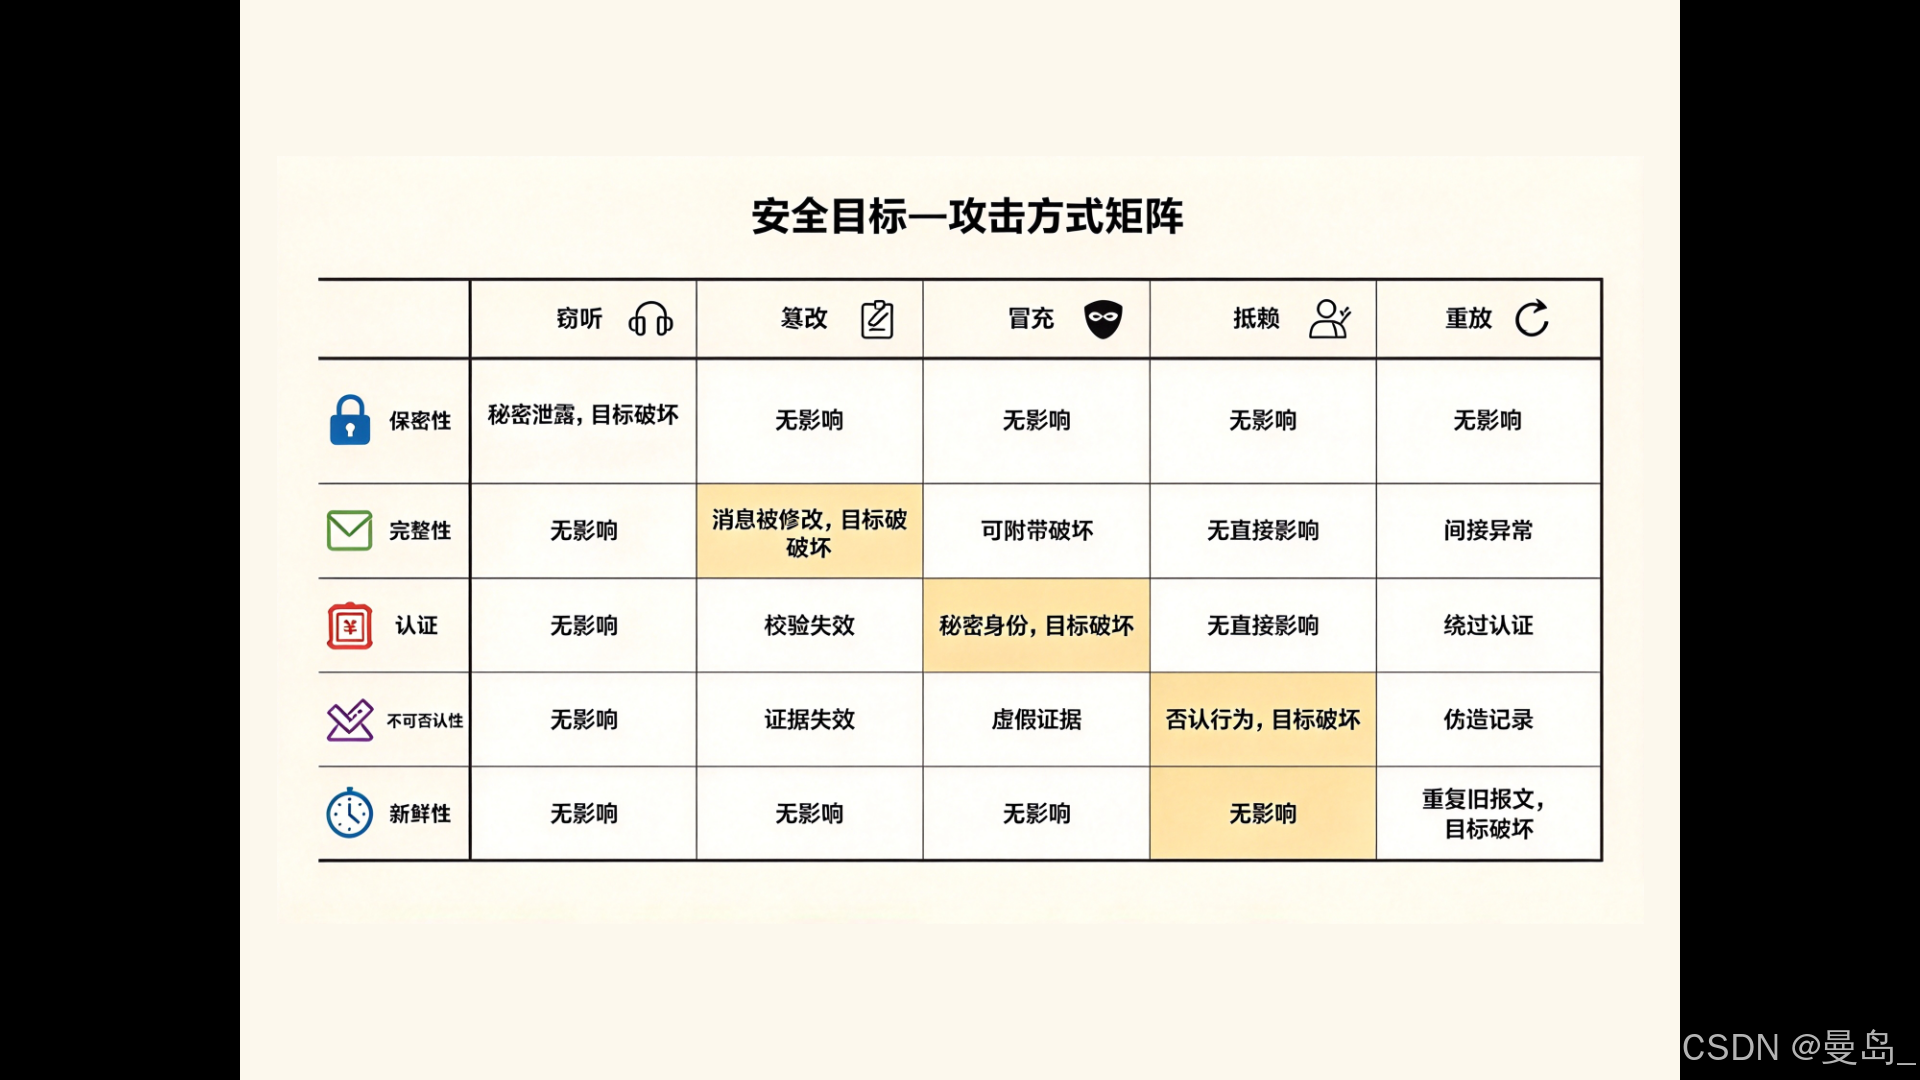
图1-5 安全目标---攻击方式矩阵
1.2.4 案例:网银转账需要哪些安全目标
网银转账是一个综合案例,它几乎用到了所有的密码学安全目标。让我们拆解一下其中的每一个环节:
- 登录:需要认证。确认你是账户持有人。通常使用密码+短信验证码(MFA)或 U 盾(内置 SM2 证书)。
- 转账指令:需要完整性+不可否认性。指令不能被篡改,且你不能否认发过指令。这通常需要 SM2 数字签名。
- 账户余额:需要保密性。余额不能被别人看到,通常通过 HTTPS/TLCP 加密传输。
- 防重放:需要新鲜性。转账指令不能被重复执行,通常加入随机数或时间戳。
- 交易记录:需要可审计性。事后可以查证,通常使用哈希链或签名日志。
图1-6是网银转账流程图。
流程图:用户登录→认证→查看余额→保密性→输入转账指令→完整性+不可否认性→提交→新鲜性→银行处理→可审计性。
网银转账不是"一个加密"就能解决的,而是多种密码学技术的组合。
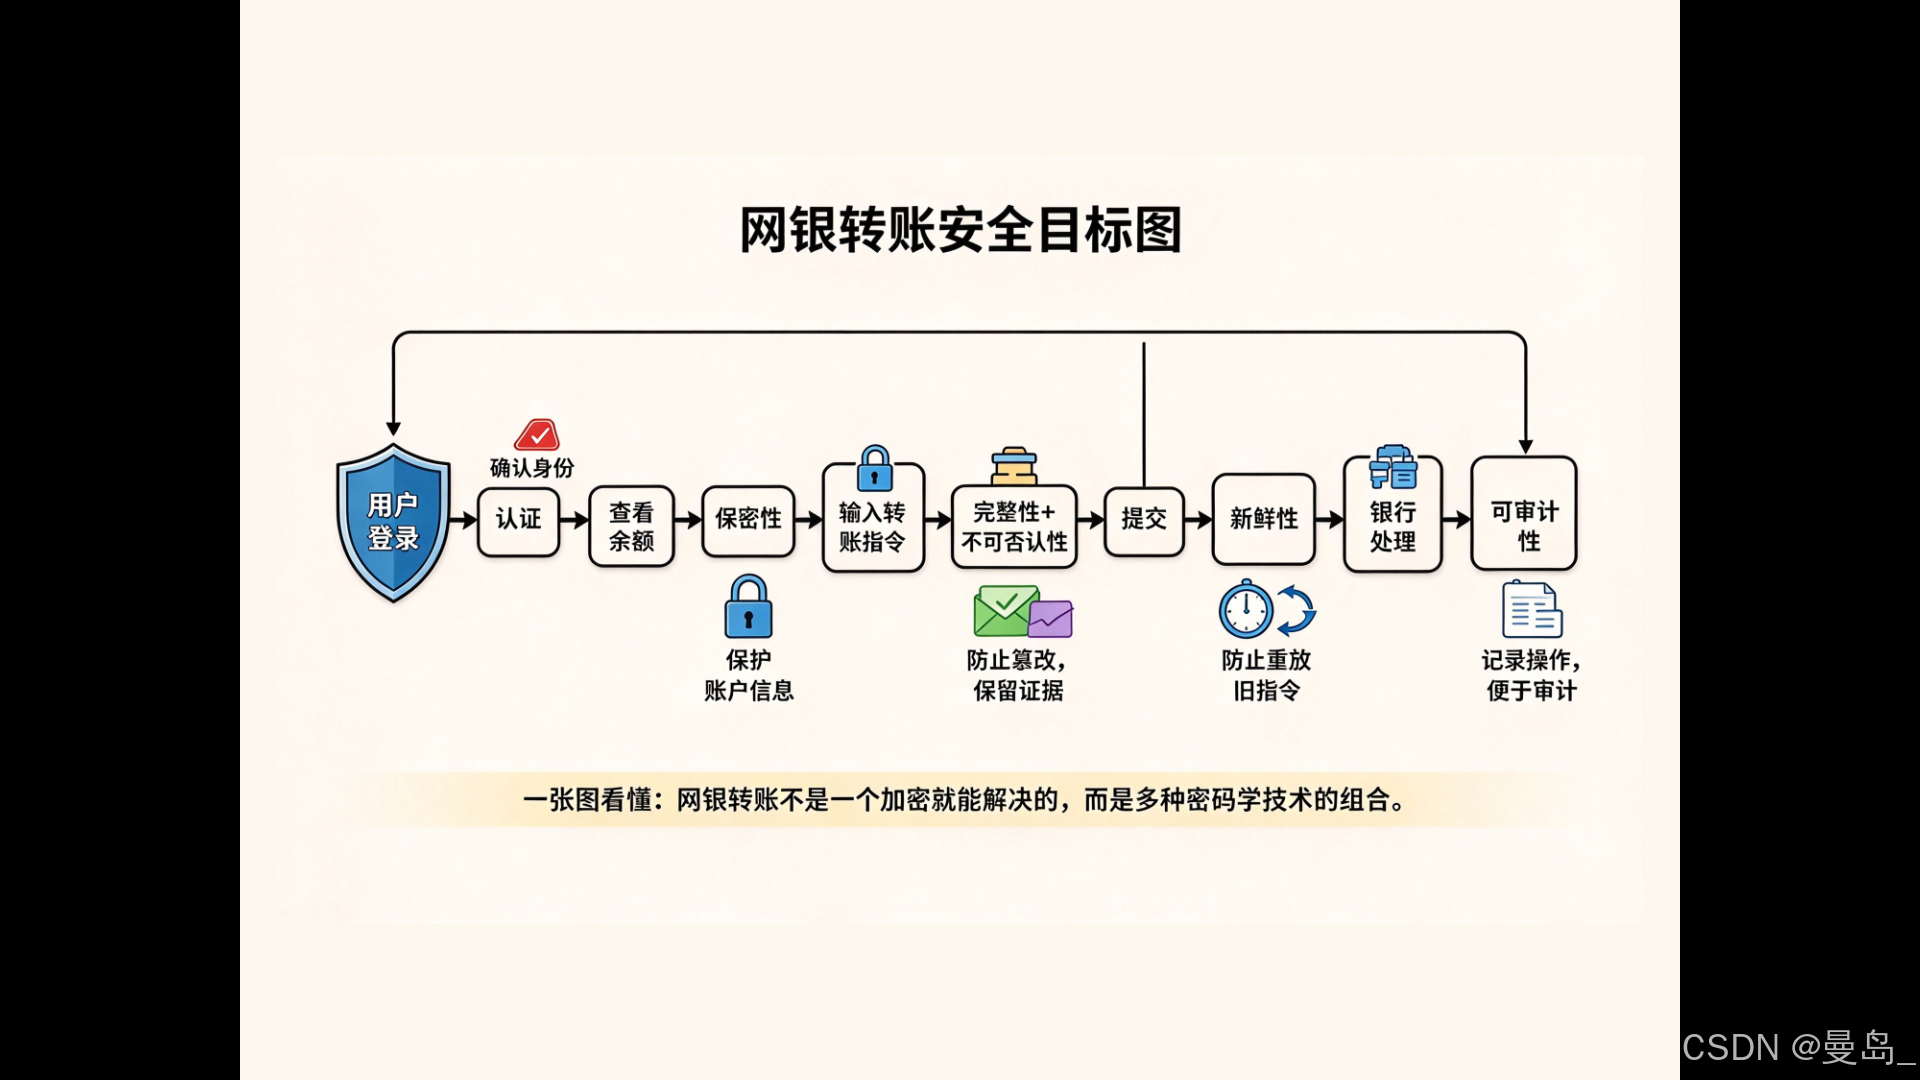
图1-6 网银转账安全目标图
1.3 基本术语与角色
1.3.1 明文、密文、加密、解密
明文(Plaintext):原始信息。例如"HELLO"。
密文(Ciphertext):加密后的信息。例如"KHOOR"。
加密(Encryption):明文→密文的变换过程。数学表达为 (C = E(K, P))。
解密(Decryption):密文→明文的变换过程。数学表达为 (P = D(K, C))。
图1-7是对称加密解密流程图。
明文P→加密算法E+密钥K→密文C→解密算法D+密钥K→明文P。
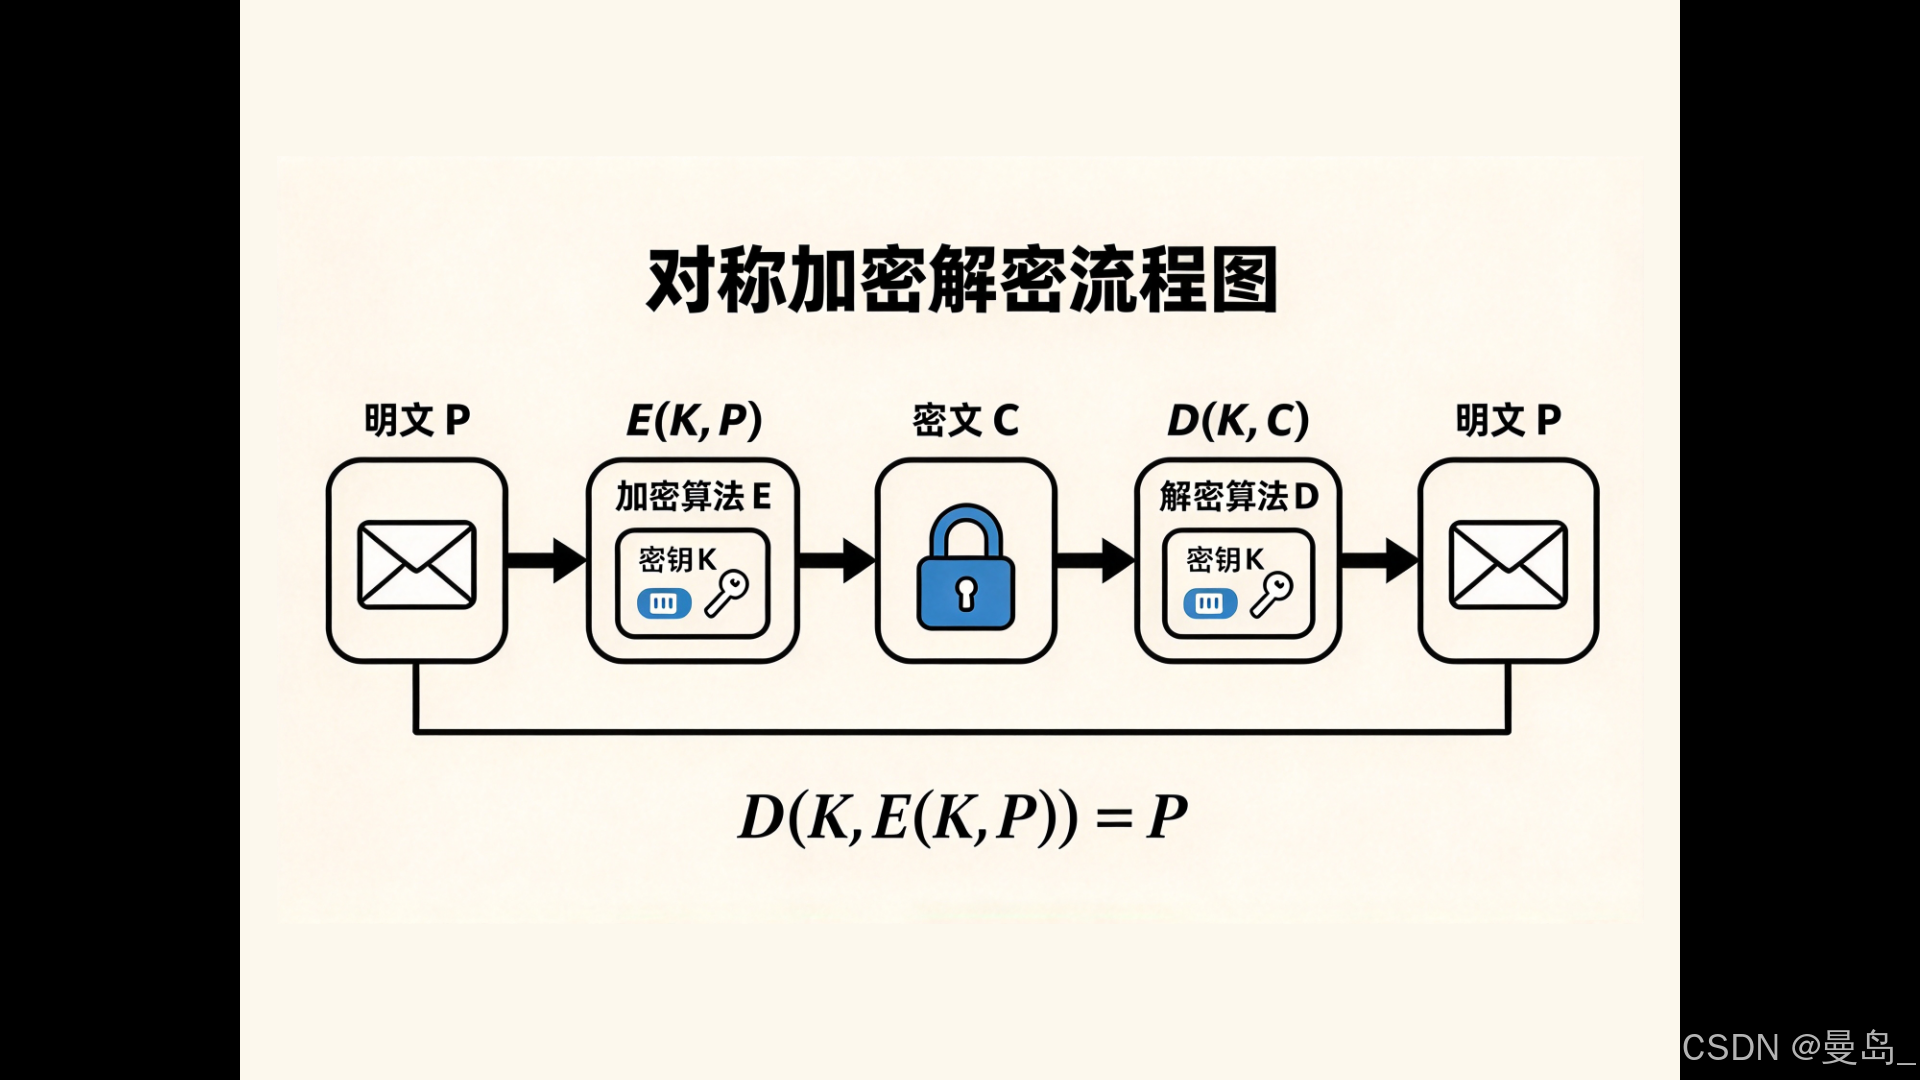
图1-7 对称加密解密流程图
1.3.2 密钥、算法、协议
算法(Algorithm):公开的规则。例如 AES、RSA、SM4、SM2。
密钥(Key):秘密参数。例如128位密钥。密钥的保密性是整个系统安全的核心。
协议(Protocol):多方按规则交互的完整流程。例如 TLS 握手、国密 TLCP 握手。协议不仅包含算法,还包含消息的顺序、格式和处理规则。
柯克霍夫原则(Kerckhoffs's Principle):算法应该公开,只有密钥保密。这是现代密码学的基本原则。古典密码依赖算法保密,一旦算法泄露就全线崩溃。现代密码学接受公开评审,把安全性集中在密钥上。如果有人告诉你"我的算法是保密的,所以很安全",这通常是一个危险信号。
图1-8是术语卡片。
五张卡片:明文、密文、密钥、算法、协议。
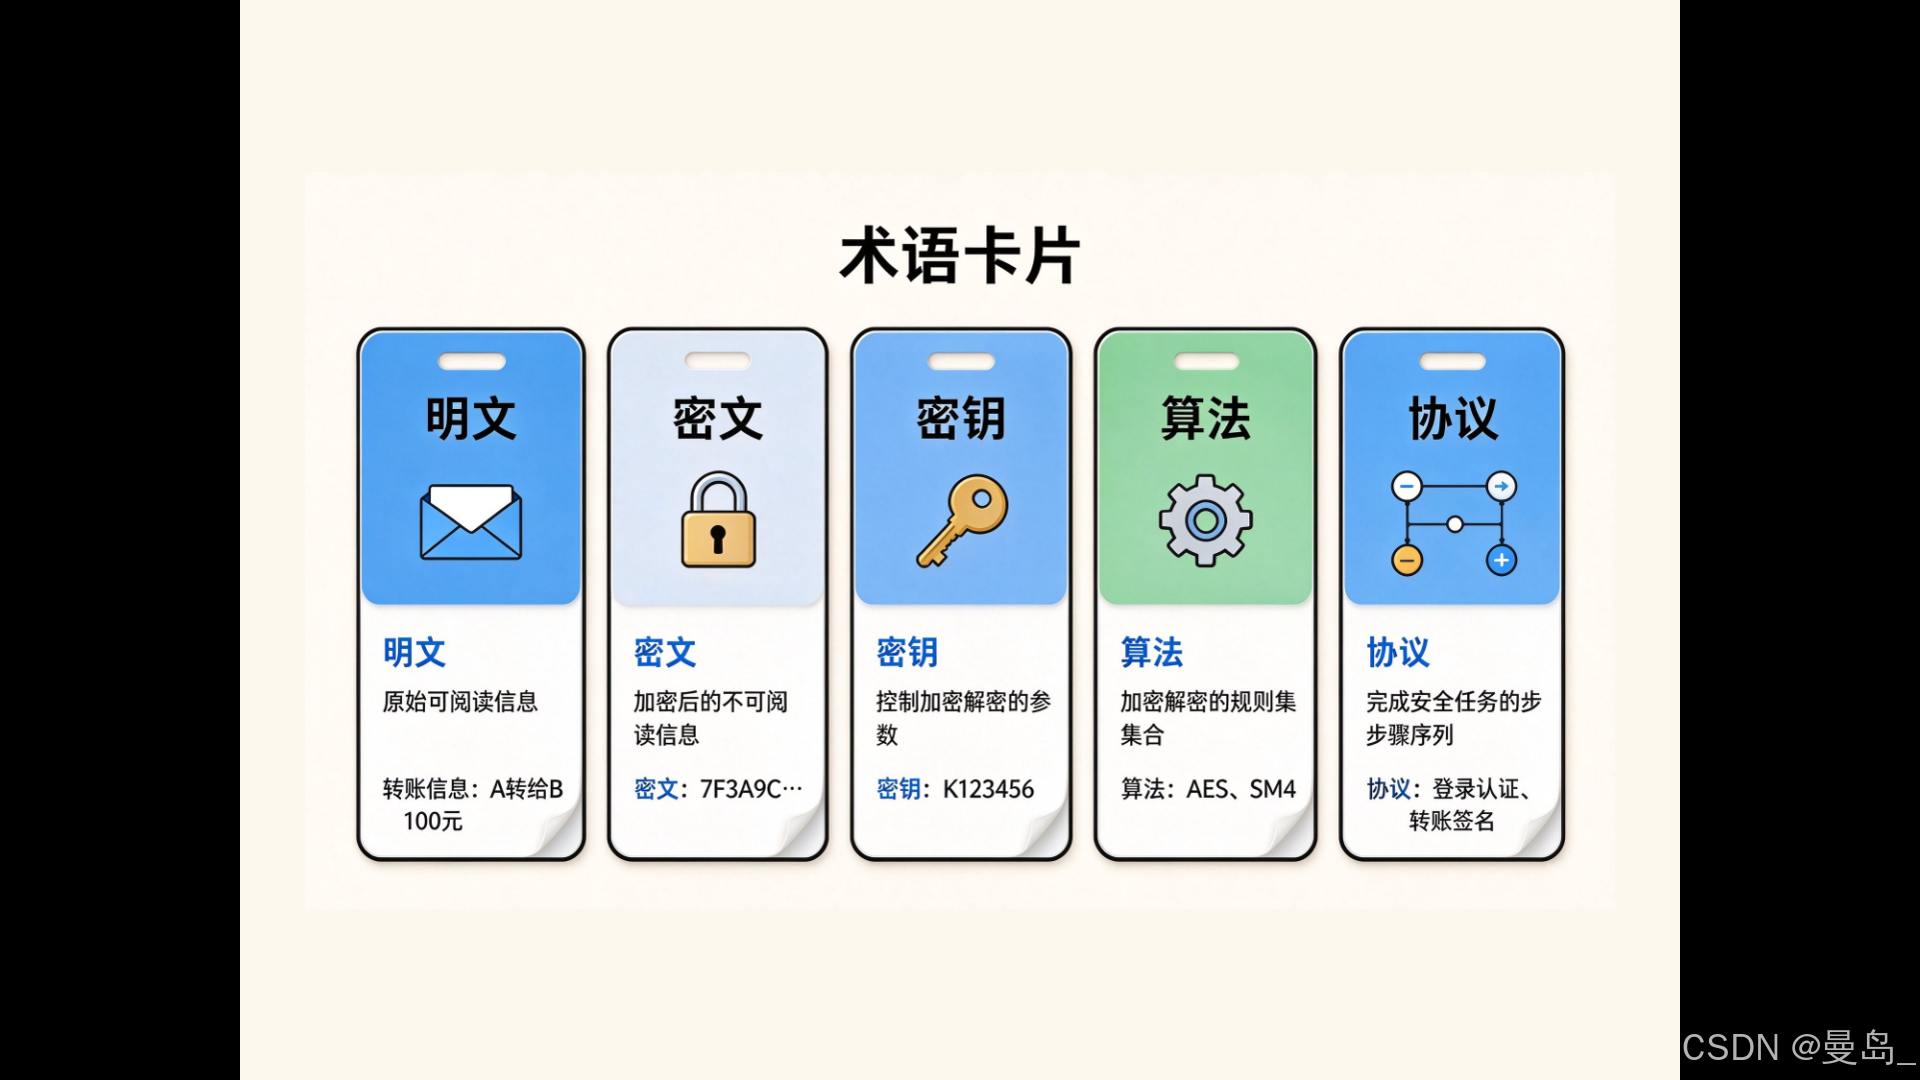
图1-8 术语卡片
1.3.3 Alice、Bob、Eve、Mallory
密码学文献中常用固定角色来讲述故事,方便读者理解:
- Alice:发送者。通常是好人。
- Bob:接收者。通常是好人。
- Eve:窃听者(Eavesdropper)。被动攻击者。她只能偷听,不能篡改。
- Mallory:主动攻击者(Malicious)。可以篡改、重放、伪造。他比 Eve 更危险。
- Trudy:入侵者(Intruder)。按需使用。
图1-9是Alice-Bob-Eve通信模型图。
Alice(蓝色)→信道→Bob(绿色)。Eve(红色)在信道旁窃听。Mallory(黑色)在信道中篡改。
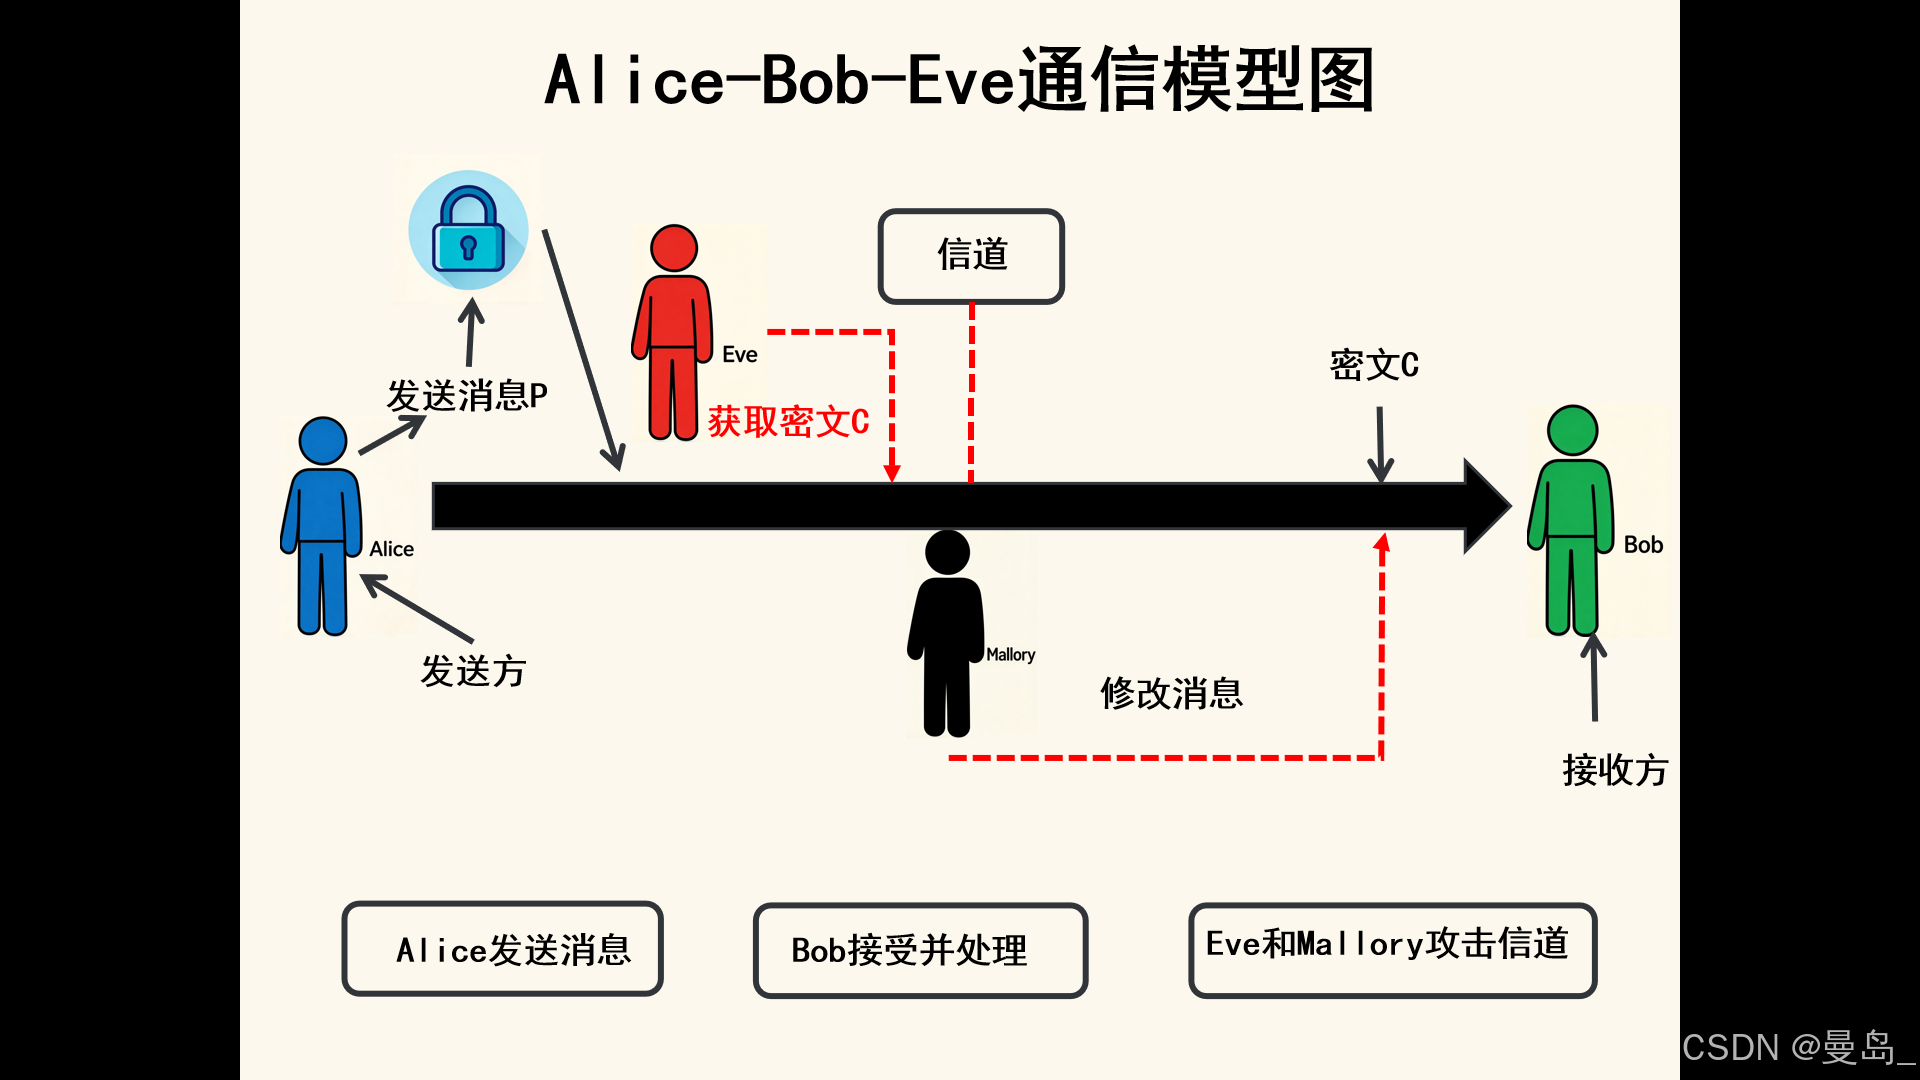
图1-9 Alice-Bob-Eve通信模型图
1.3.4 安全信道与不安全信道
安全信道:理想化通道。信息不会被窃听、篡改、重放。
不安全信道:互联网。任何人都可以窃听、篡改、重放。
密码学目标:在不安全信道上建立安全通信。
这就像在嘈杂的广场上悄悄话。你不能阻止别人听到,但你可以让听到的人听不懂。密码学的艺术,就是在敌人的眼皮底下,光明正大地完成秘密的交换。
1.4 对称密码与公钥密码总览
1.4.1 对称密码:一把钥匙开一把锁
对称密码使用同一把密钥加密和解密。
加密:C = E(K, P)
解密:P = D(K, C)
优点:速度快,适合大量数据。
缺点:密钥分发难。双方必须先共享密钥。
代表算法:AES、ChaCha20;国密对应:SM4 (分组密码)、ZUC(序列密码)。
图1-10是对称密码钥匙图。
一把钥匙同时连接"加密"和"解密"两个锁孔。
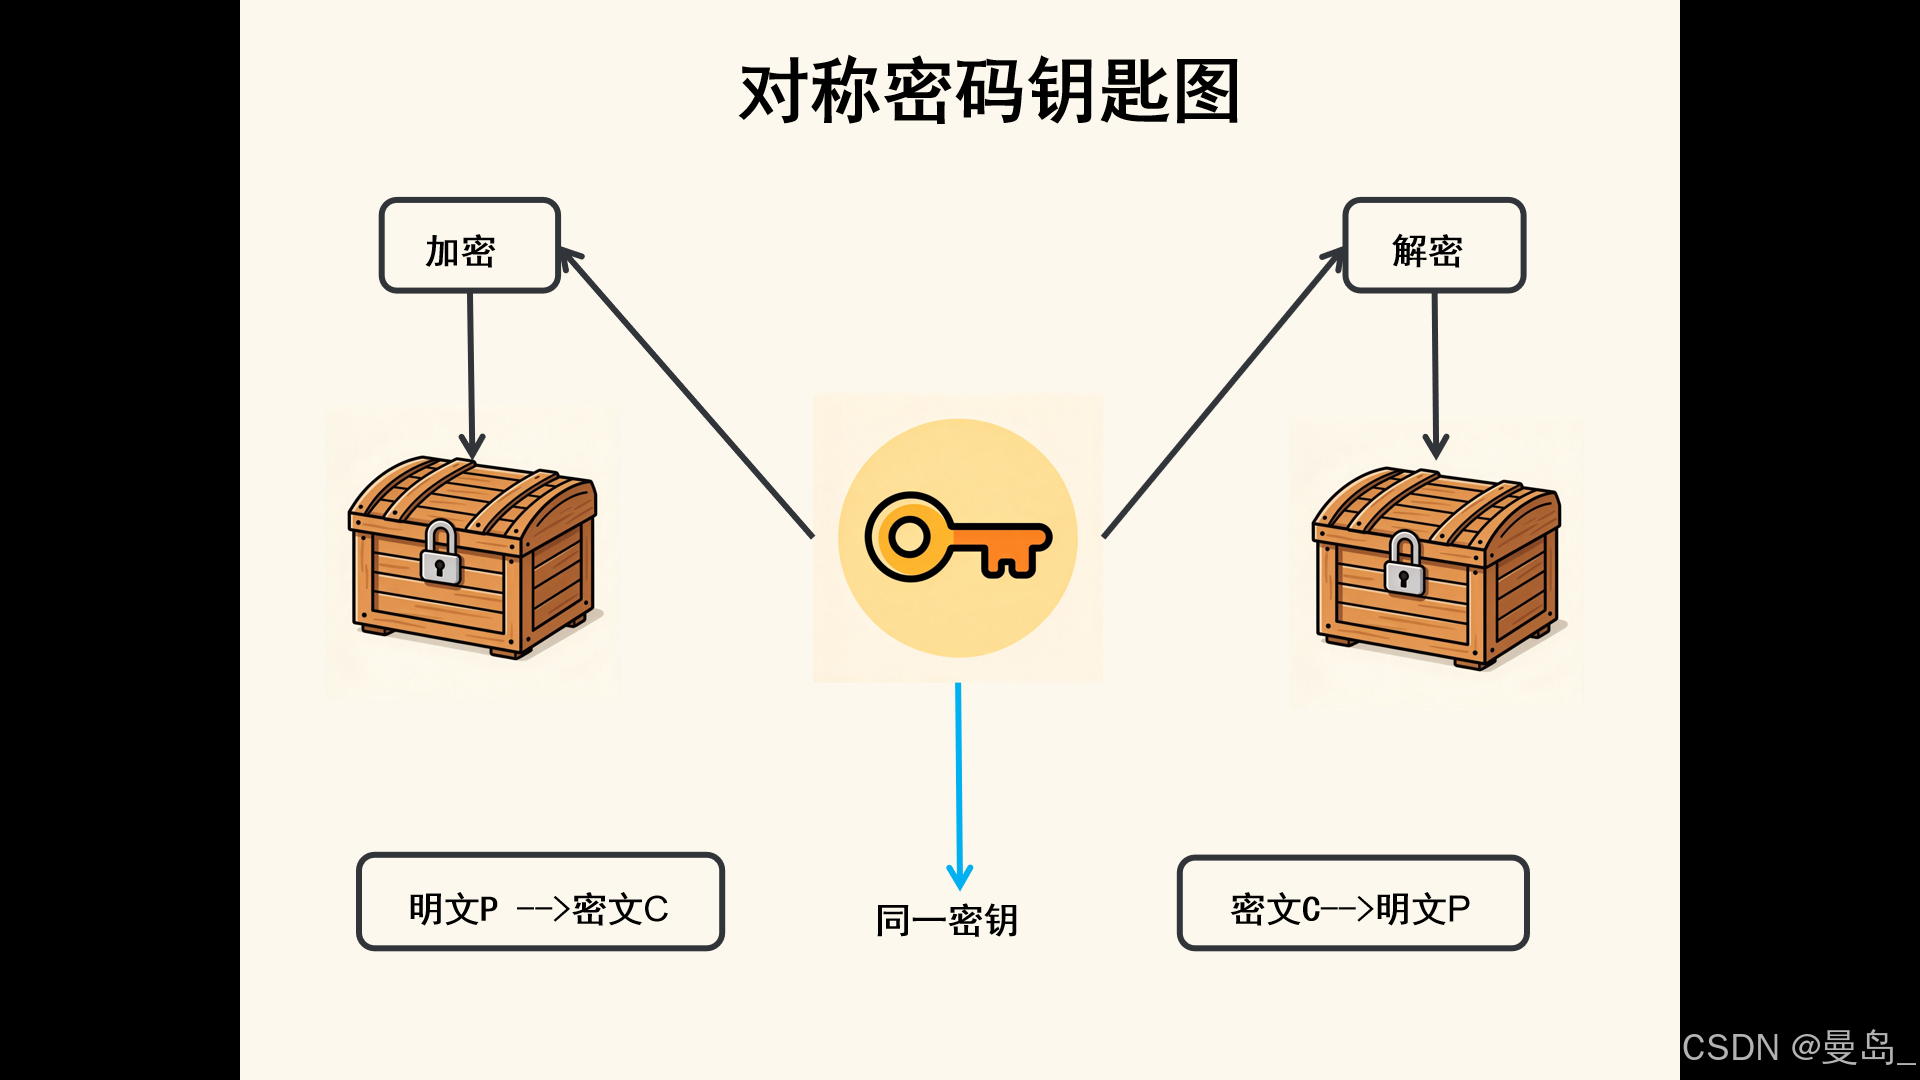
图1-10 对称密码钥匙图
1.4.2 公钥密码:公钥加密、私钥解密
公钥密码使用一对密钥:公钥公开,私钥保密。
加密:C = E(PK, P)
解密:P = D(SK, C)
优点:解决密钥分发问题。
缺点:慢,比对称密码慢约1000倍。
代表算法:RSA、ECC;国密对应:SM2 (椭圆曲线公钥密码)、SM9(标识密码)。
图1-11是公钥密码钥匙图。
公钥(金色)公开,私钥(红色)保密。公钥加密,私钥解密。
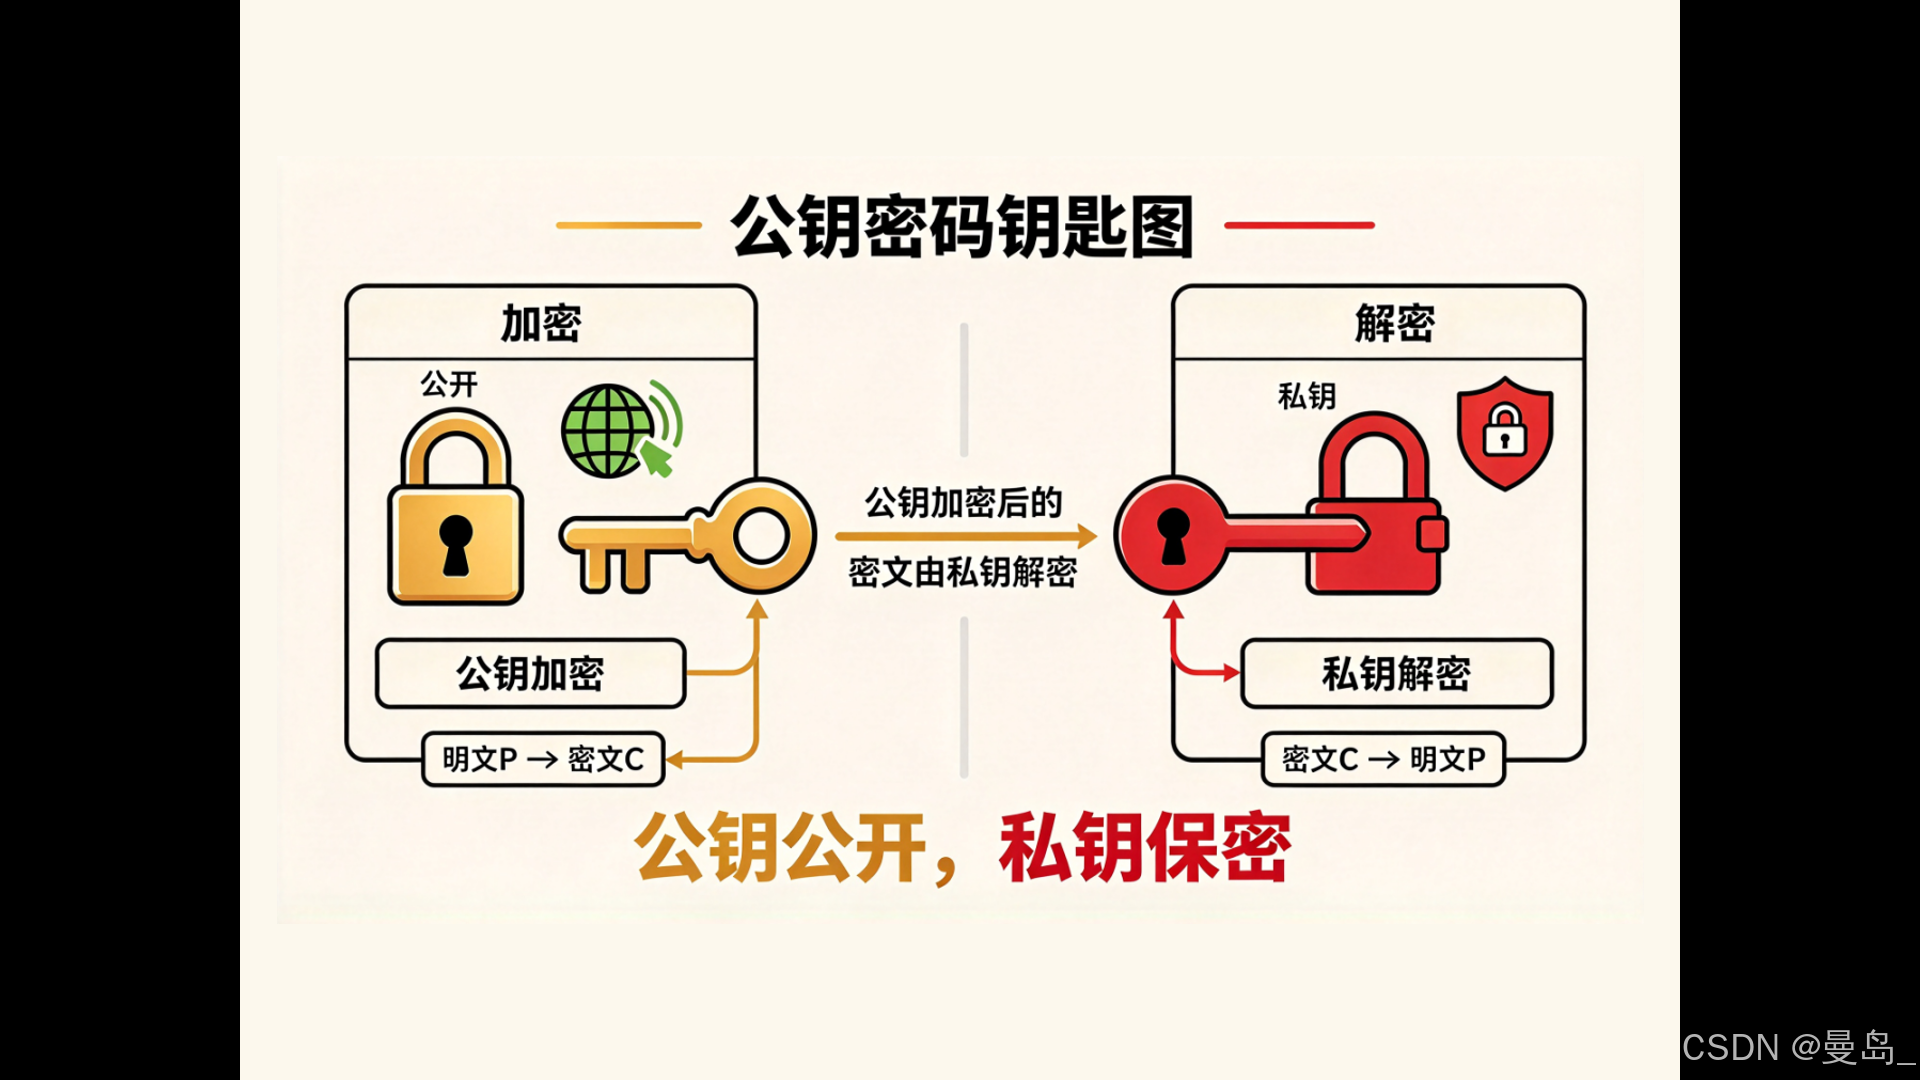
图1-11 公钥密码钥匙图
1.4.3 数字签名:私钥签名、公钥验证
数字签名与公钥加密方向相反:
签名:S = Sign(SK, M)
验证:Verify(PK, M, S)
私钥签名,公钥验证。用于认证和不可否认。
图1-12是数字签名图。
Alice用私钥签名→消息+签名→任何人用Alice公钥验证。
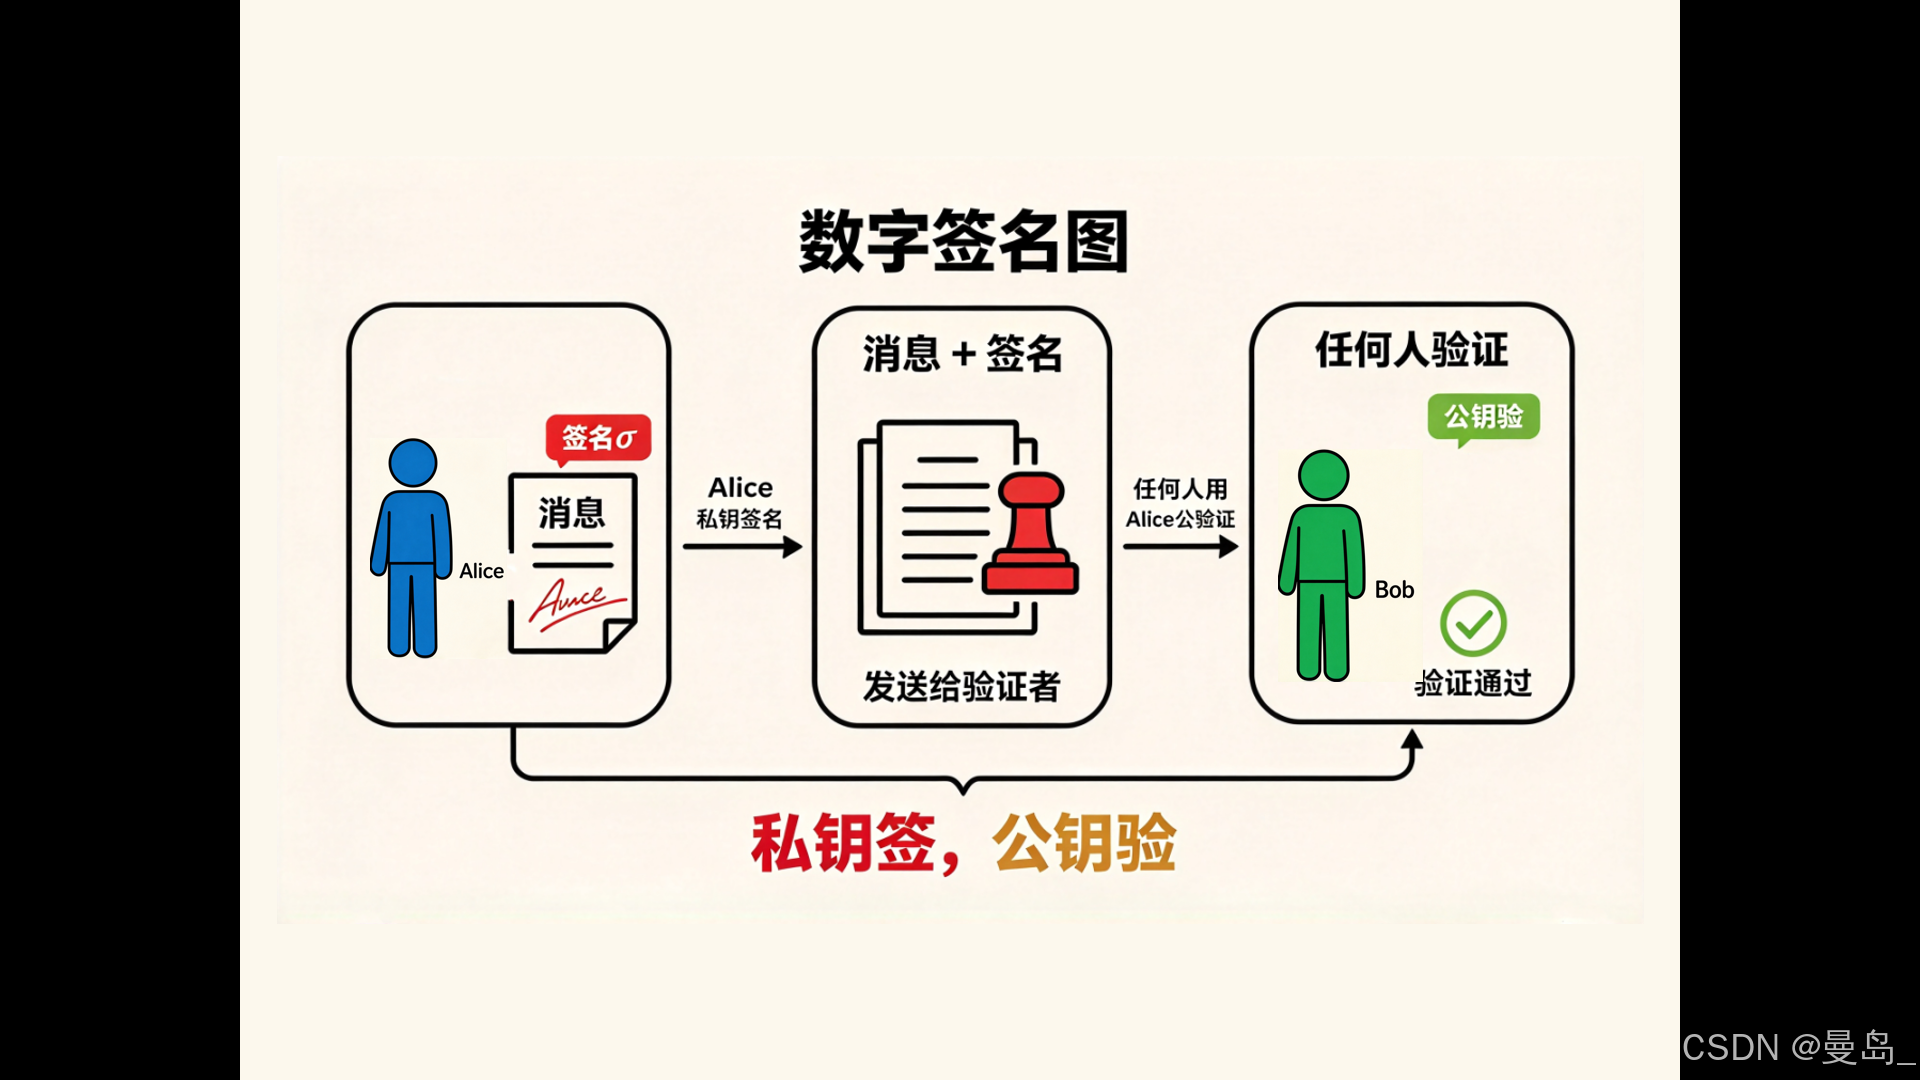
图1-12 数字签名图
1.4.4 混合加密:HTTPS为什么两套都用
HTTPS使用混合加密:
- 用公钥密码协商会话密钥。
- 用对称密码加密大量数据。
公钥密码慢但解决密钥分发。对称密码快但密钥分发难。混合加密结合两者优势。这也是国密 TLS(TLCP)的核心设计思路:使用 SM2 进行身份认证和密钥交换,使用 SM3 进行完整性校验,使用 SM4 进行数据加密。
图1-13是混合加密泳道图。
客户端泳道:生成会话密钥→公钥加密会话密钥→发送。服务器泳道:私钥解密会话密钥→对称加密通信。
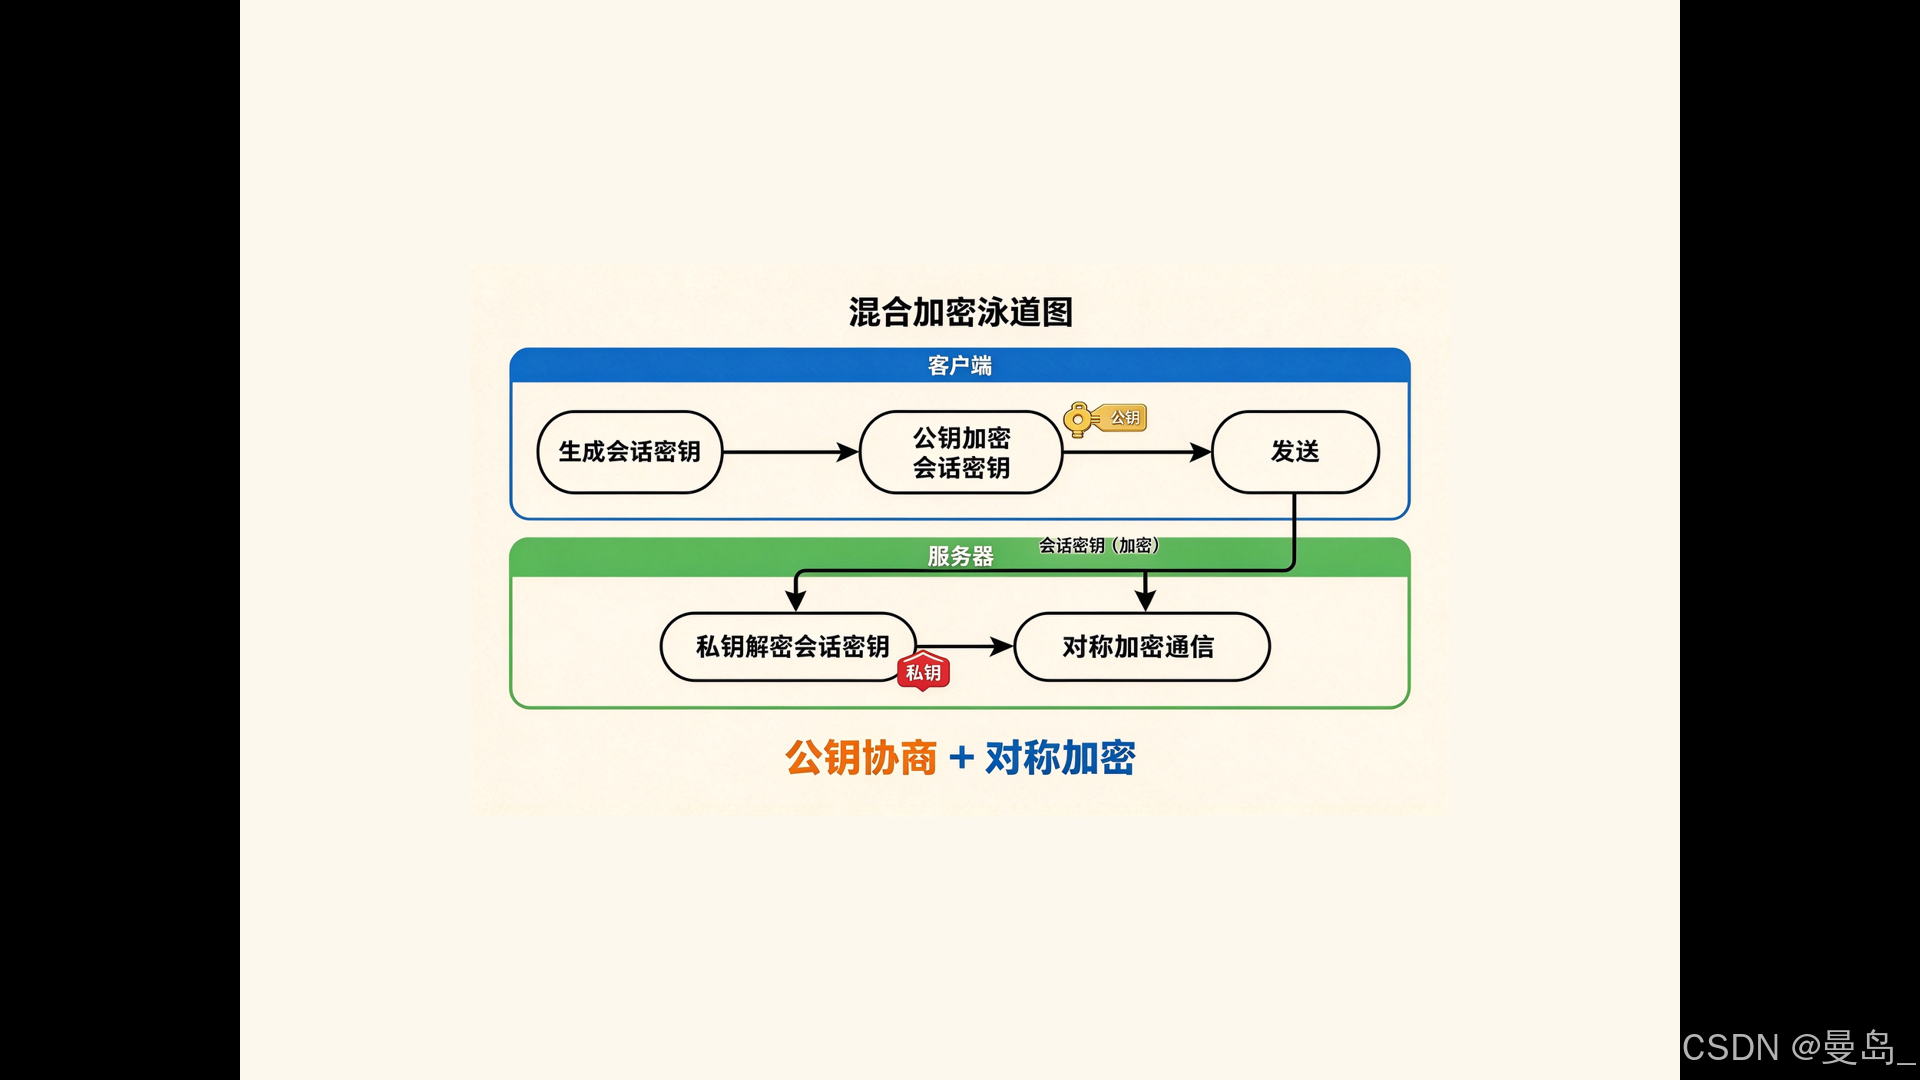
图1-13 混合加密泳道图
1.5 威胁模型与攻击者
1.5.1 什么是威胁模型
威胁模型回答四个问题:
- 保护什么? 资产是什么?
- 防谁? 攻击者是谁?
- 假设攻击者能做什么? 攻击者能力。
- 攻击成功后有什么后果? 影响评估。
没有威胁模型,就无法设计安全方案。例如,保护一个家庭 Wi-Fi 密码和保护一个国家级军事机密,所需要的威胁模型和密码学方案是截然不同的。
1.5.2 攻击者能力
攻击者能力从弱到强:
- 窃听:被动收集信息。
- 篡改:主动修改信息。
- 重放:重复旧消息。
- 伪造:冒充身份。
- 侧信道:利用时间、功耗、缓存、声音等物理信息。
图1-14是攻击者能力阶梯图。
从下到上:窃听→篡改→重放→伪造→侧信道。
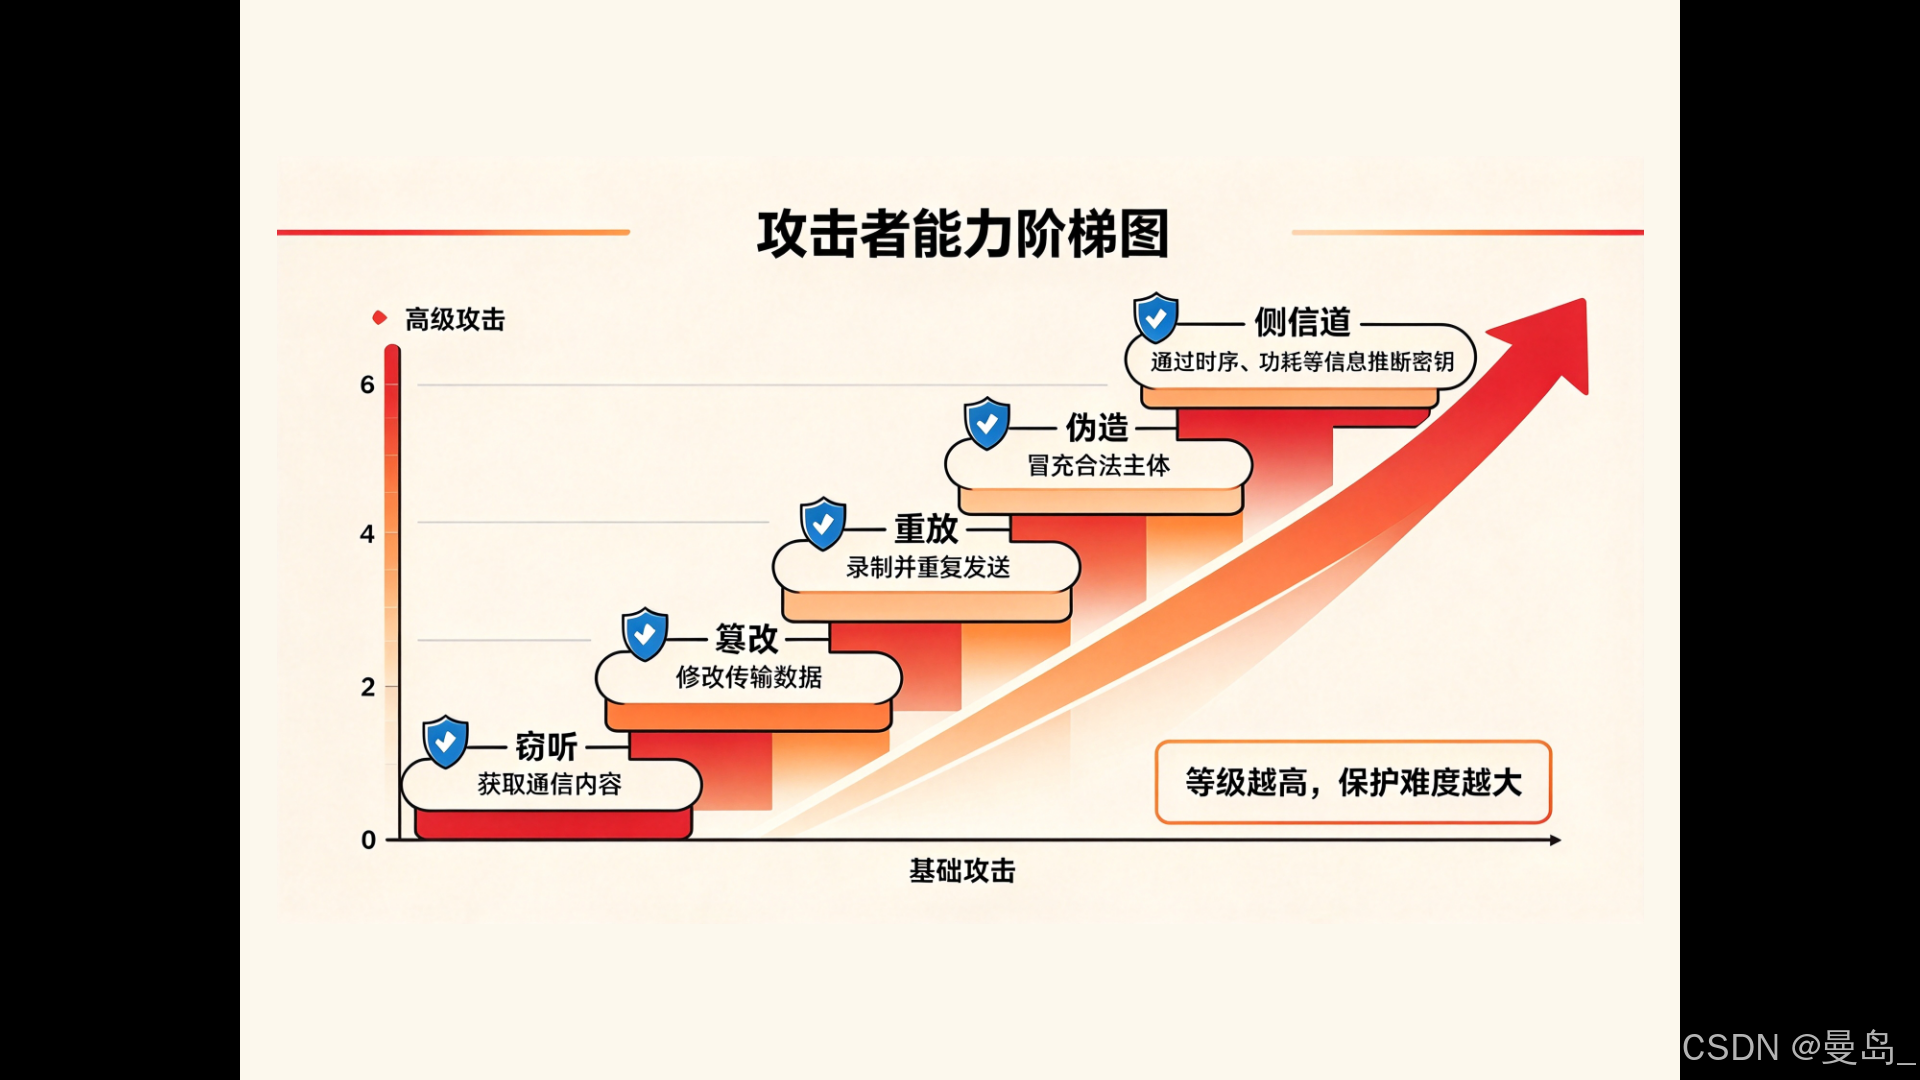
图1-14 攻击者能力阶梯图
1.5.3 攻击目标
攻击者的目标:
- 恢复密钥:拿到密钥就能解密所有消息。
- 恢复明文:直接读取消息内容。
- 伪造签名:冒充签名者。
- 区分密文:判断密文对应哪个明文。
- 破坏可用性:让系统无法正常工作。
1.5.4 攻击类型
攻击类型从弱到强,也代表了密码分析学的进阶路线:
- 唯密文攻击:只知道密文。
- 已知明文攻击:知道明文和对应密文。
- 选择明文攻击:可以选择明文并获得密文。
- 选择密文攻击:可以选择密文并获得解密。
- 自适应选择密文攻击:根据前次结果选择下次密文。
图1-15是攻击类型矩阵。
行:攻击类型(唯密文、已知明文、选择明文、选择密文、自适应选择密文)。列:攻击者能力、攻击目标、典型场景。
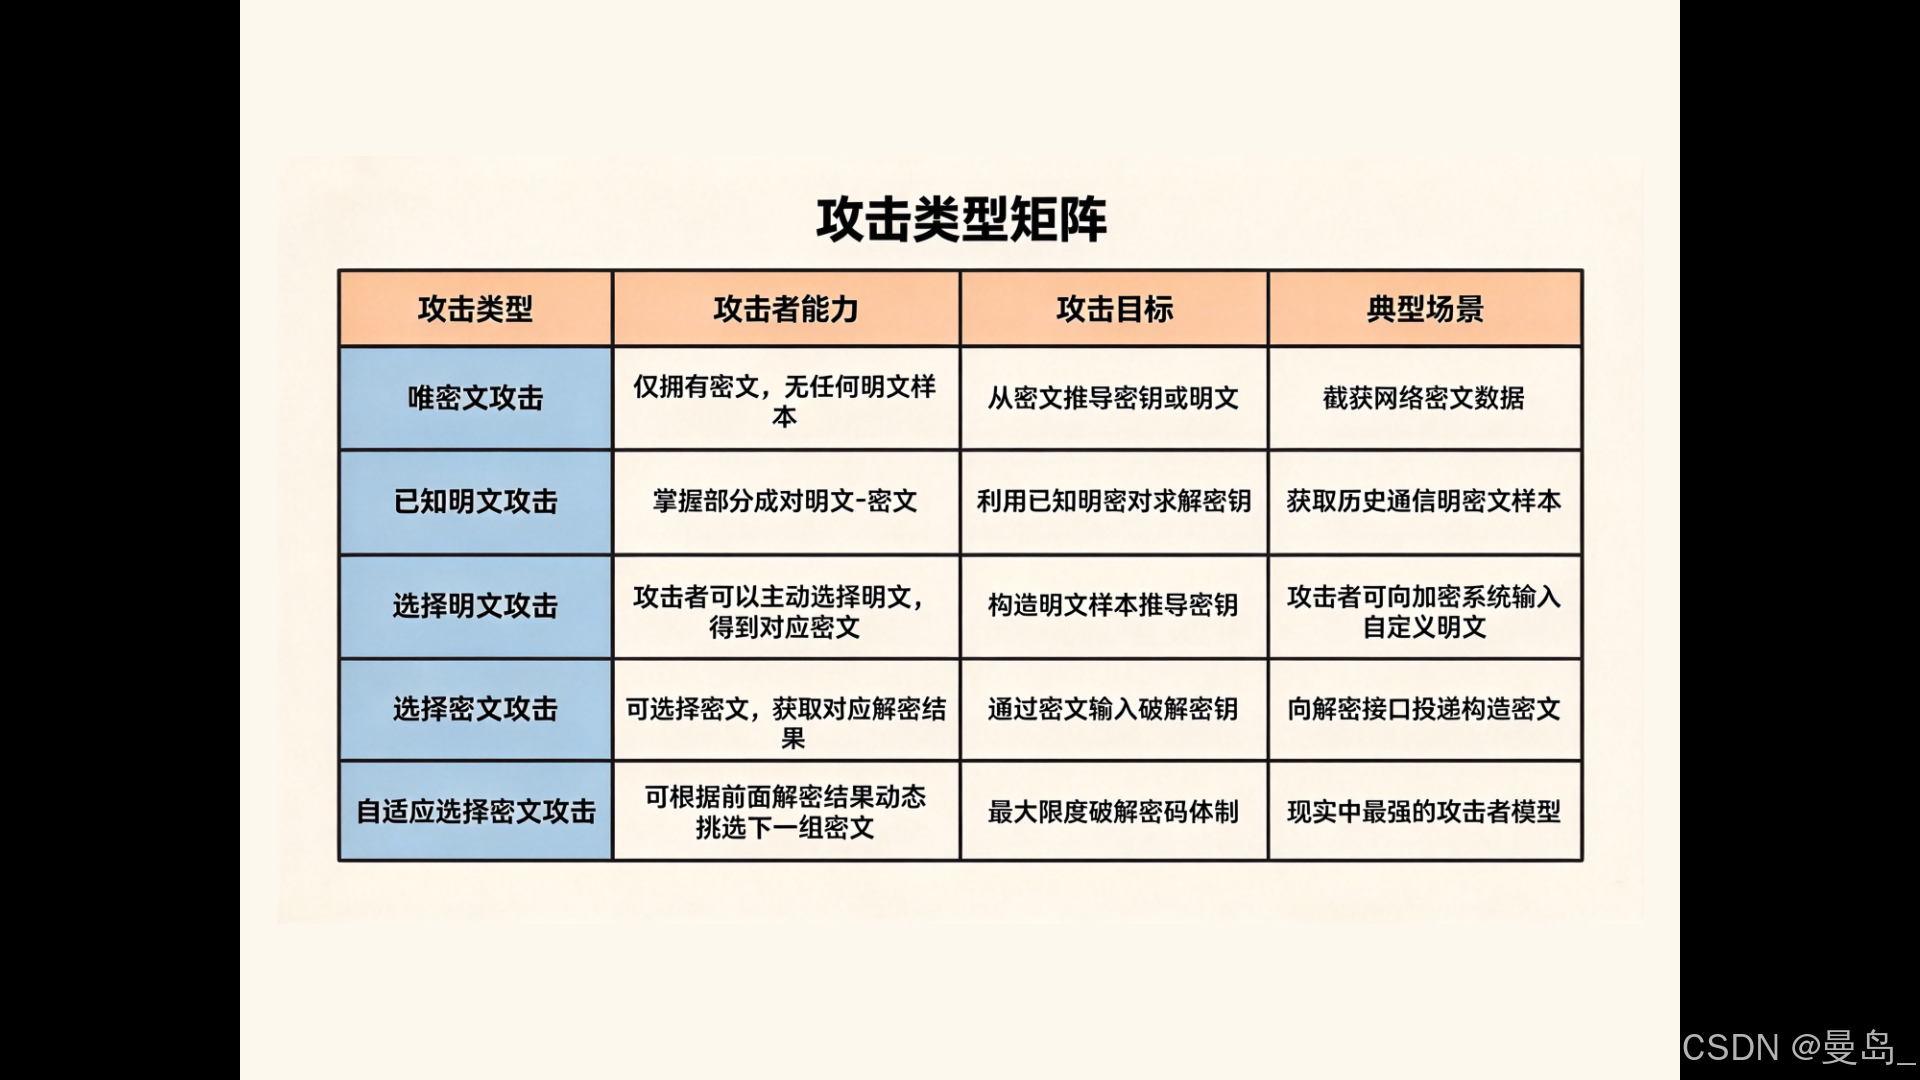
图1-15 攻击类型矩阵
图1-16是侧信道攻击漫画。
攻击者用示波器测量芯片功耗,通过功耗曲线推断密钥。
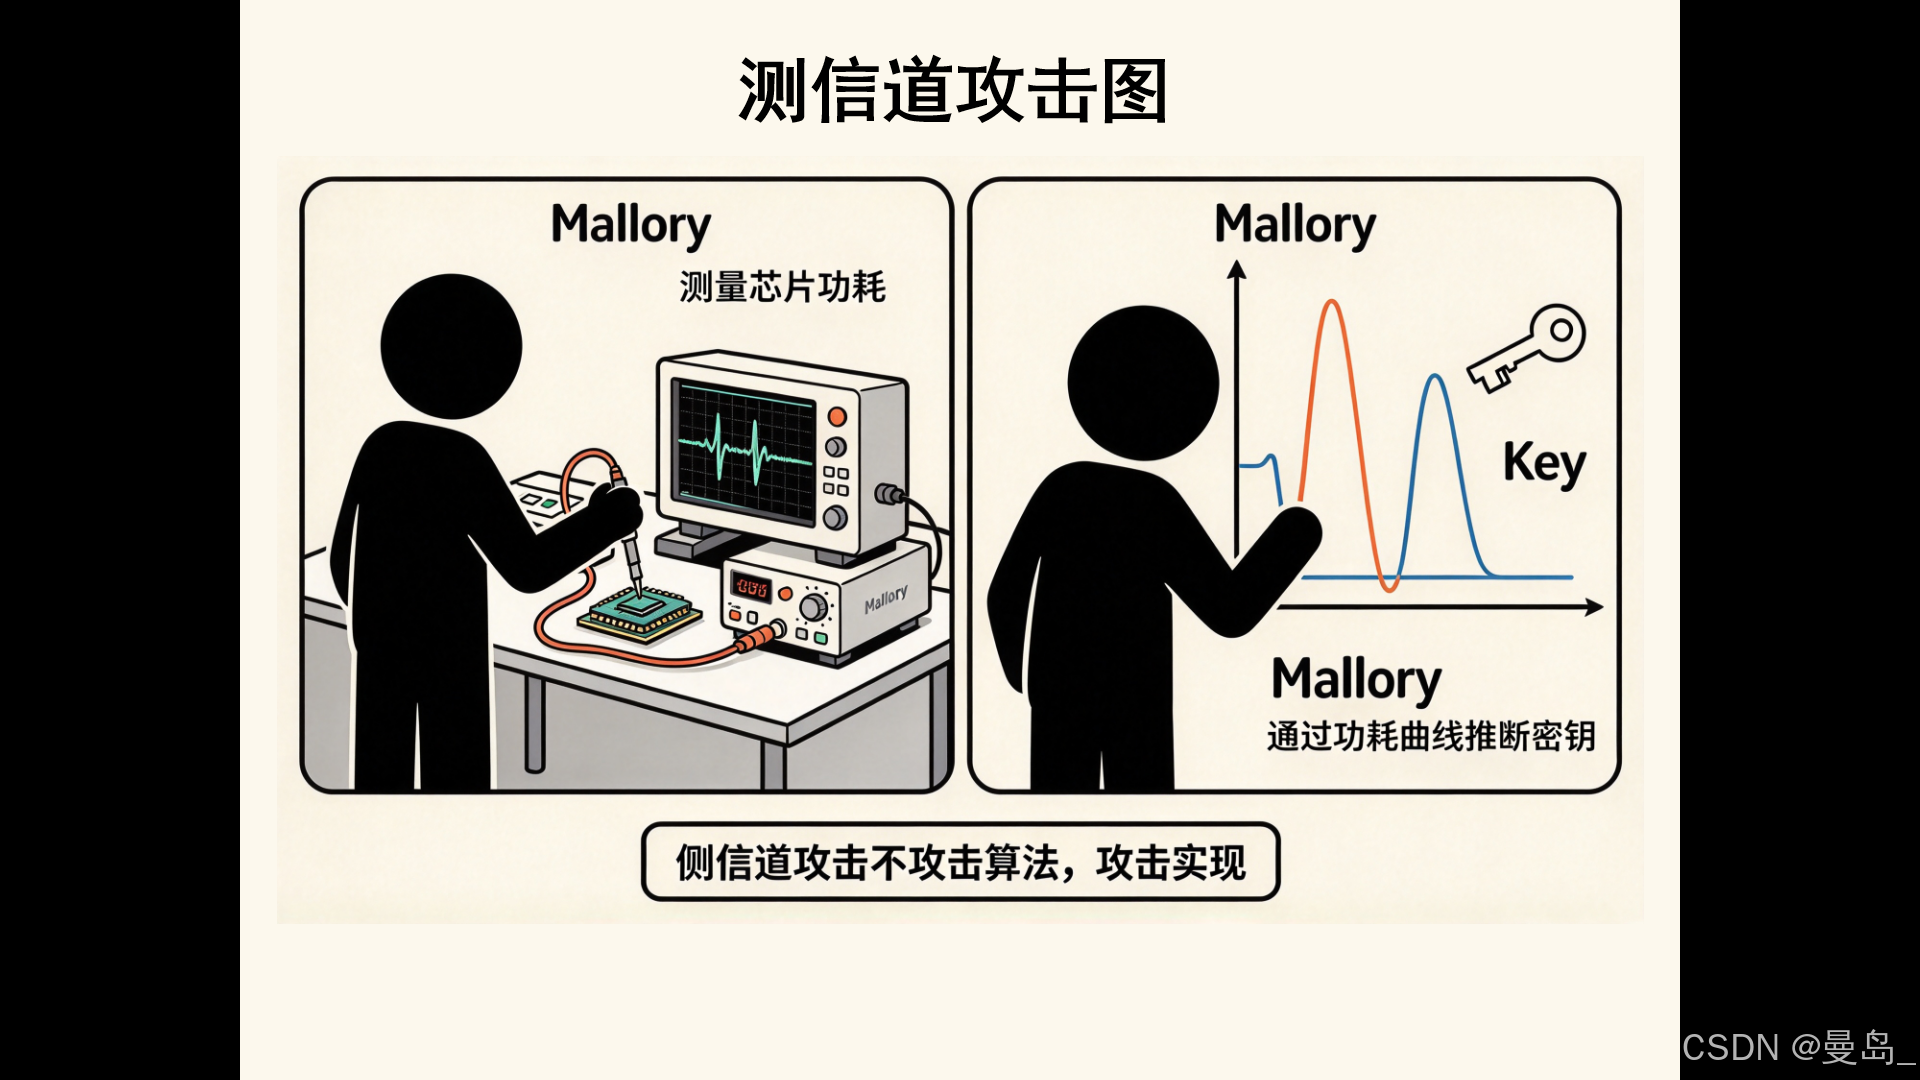
图1-16 侧信道攻击漫画
1.6 密码学不是"绝对安全"
1.6.1 安全是成本、时间与风险的平衡
没有绝对安全。
安全强度要匹配资产价值。保护100元的资产,不需要花10000元的成本。
攻击成本 > 攻击收益,通常就够安全。
图1-17是攻击成本---时间曲线。
横轴时间,纵轴攻击成本。曲线显示攻击成本随时间增长。
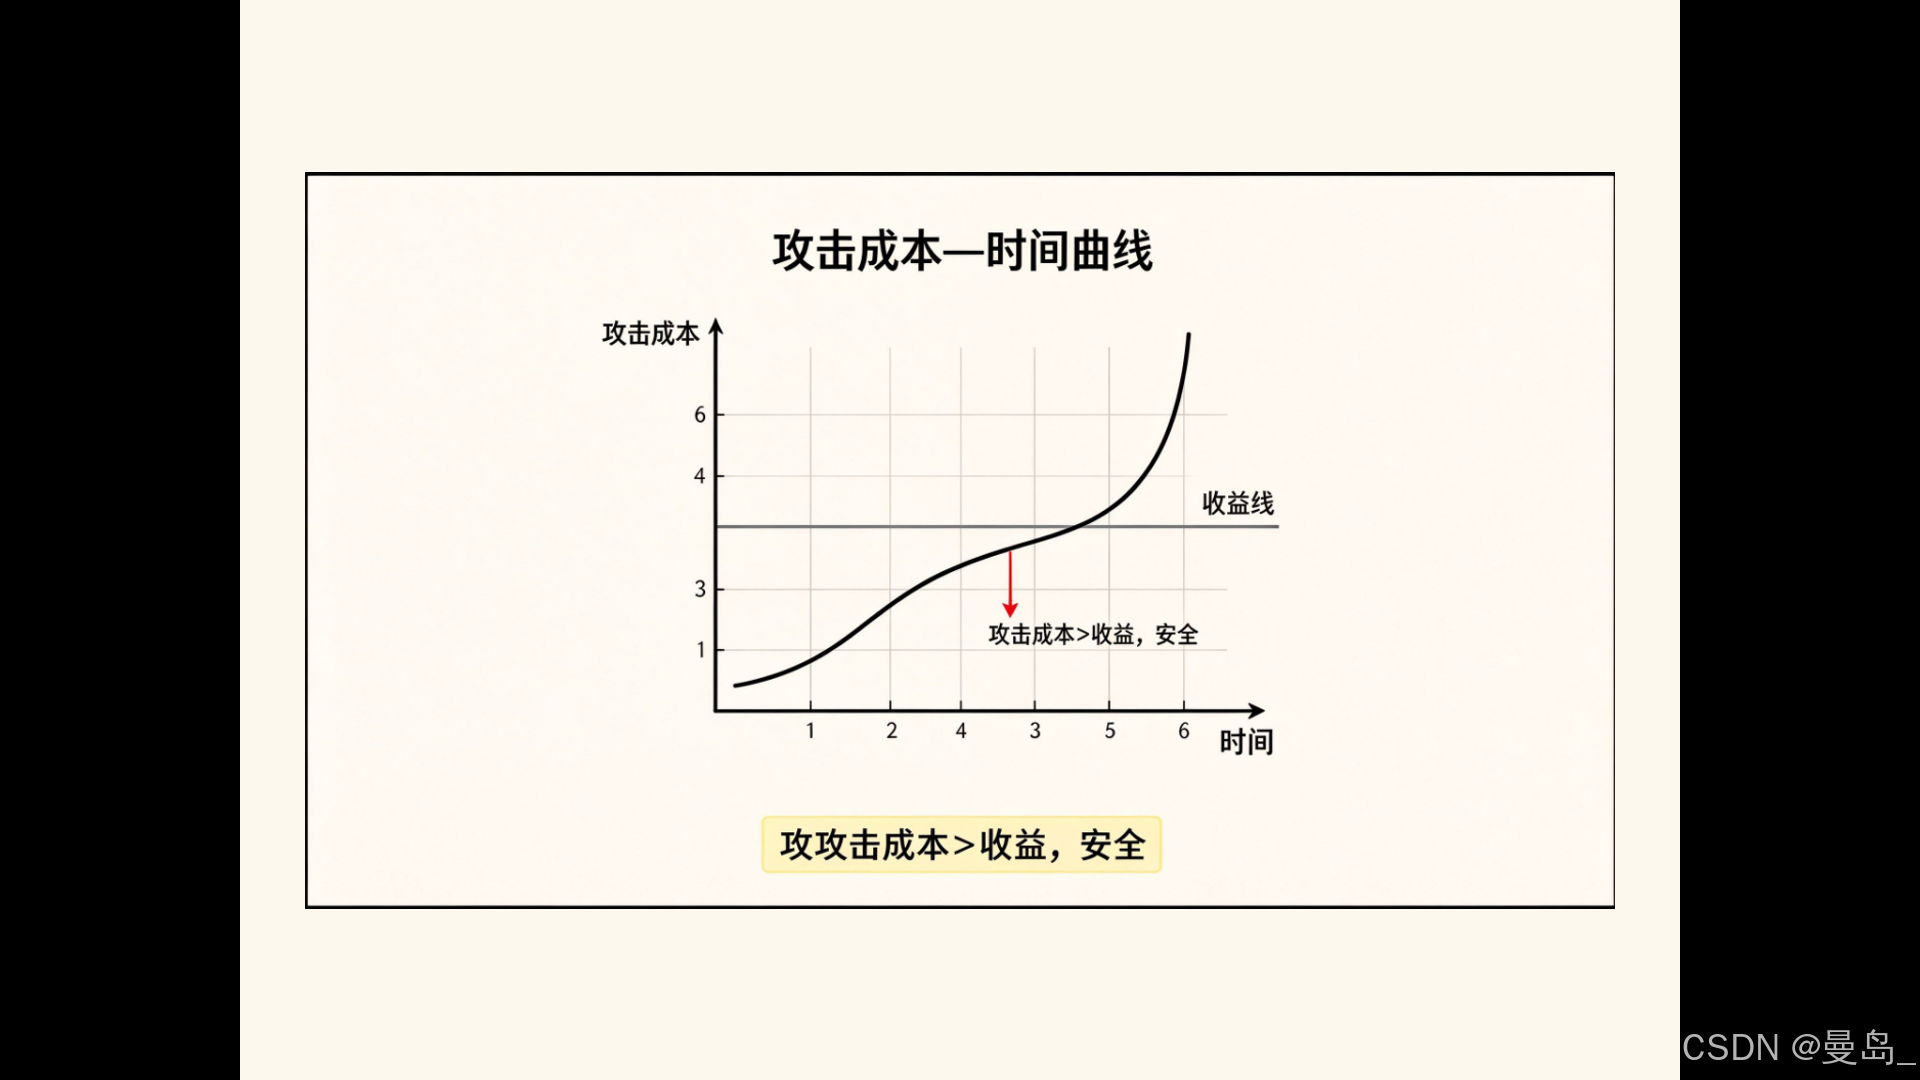
图1-17 攻击成本---时间曲线
1.6.2 计算安全与信息论安全
信息论安全:即使无限算力也无法破解。一次性密码本是唯一例子。但需要真随机密钥、与消息等长、只用一次,现实中难用。
计算安全:破解需要不可行的时间或算力。现实密码学大多追求计算安全。
1.6.3 协议、实现、人为因素
安全木桶:
- 算法安全 ≠ 协议安全。
- 协议安全 ≠ 实现安全。
- 实现安全 ≠ 使用安全。
最短板决定整体安全。这也是为什么我们在工程实践中强调"密评"(商用密码应用安全性评估),因为再好的国密算法,如果实现存在漏洞,或者密钥管理不当,整个系统的安全性依然会崩塌。
图1-18是安全木桶图。
木桶由多块木板组成:算法、协议、实现、使用、密钥管理。最短的木板决定水位。
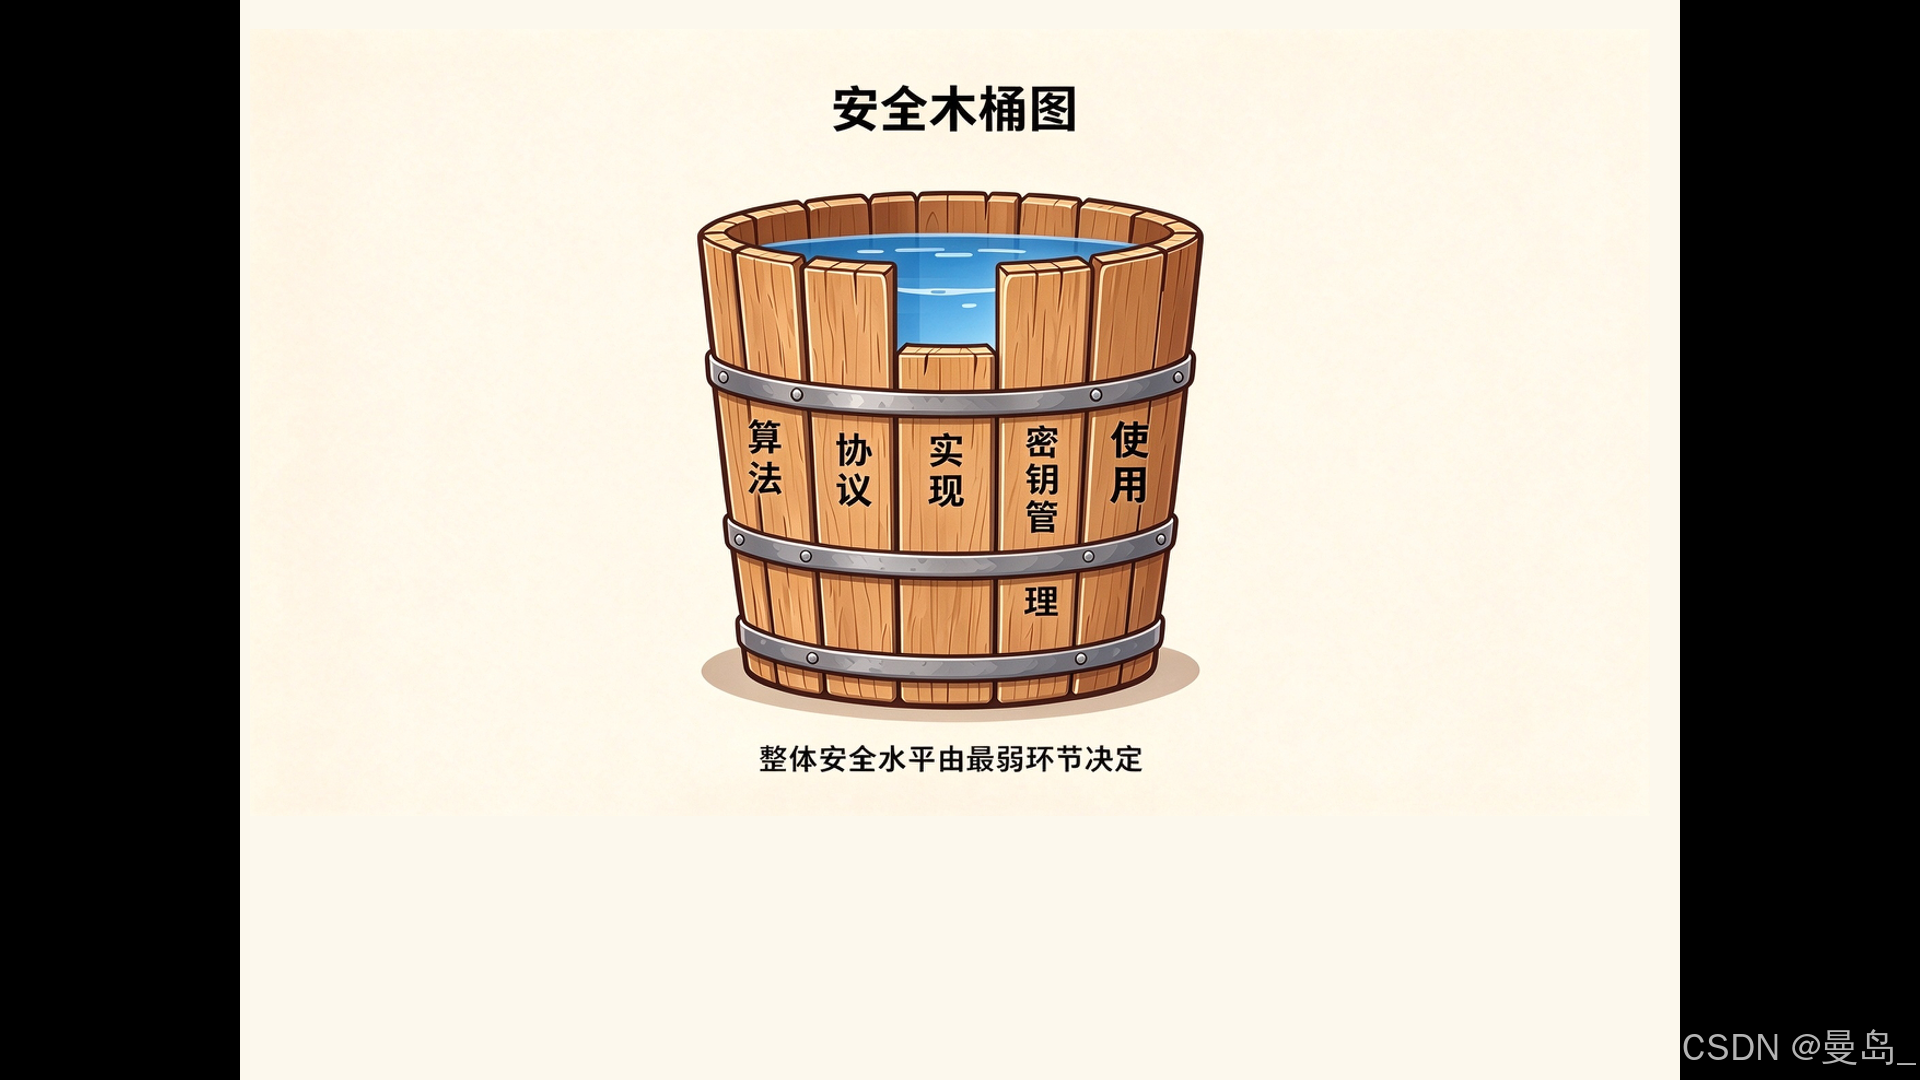
图1-18 安全木桶图
1.6.4 常见误区
- 自己发明密码算法:算法设计需要大量专家评审。新算法可能有未知弱点。
- 隐藏算法比公开算法更安全:柯克霍夫原则。
- 密钥太短没关系:密钥空间决定暴力破解难度。
- 加密就等于安全:加密只提供保密性。
- 哈希就是加密:哈希不可逆,加密可逆。
图1-19是常见误区红黑榜。
红榜(错误):自发明算法、隐藏算法、密钥短、加密=安全、哈希=加密。黑榜(正确):使用标准、算法公开、足够密钥、加密+认证、哈希≠加密。
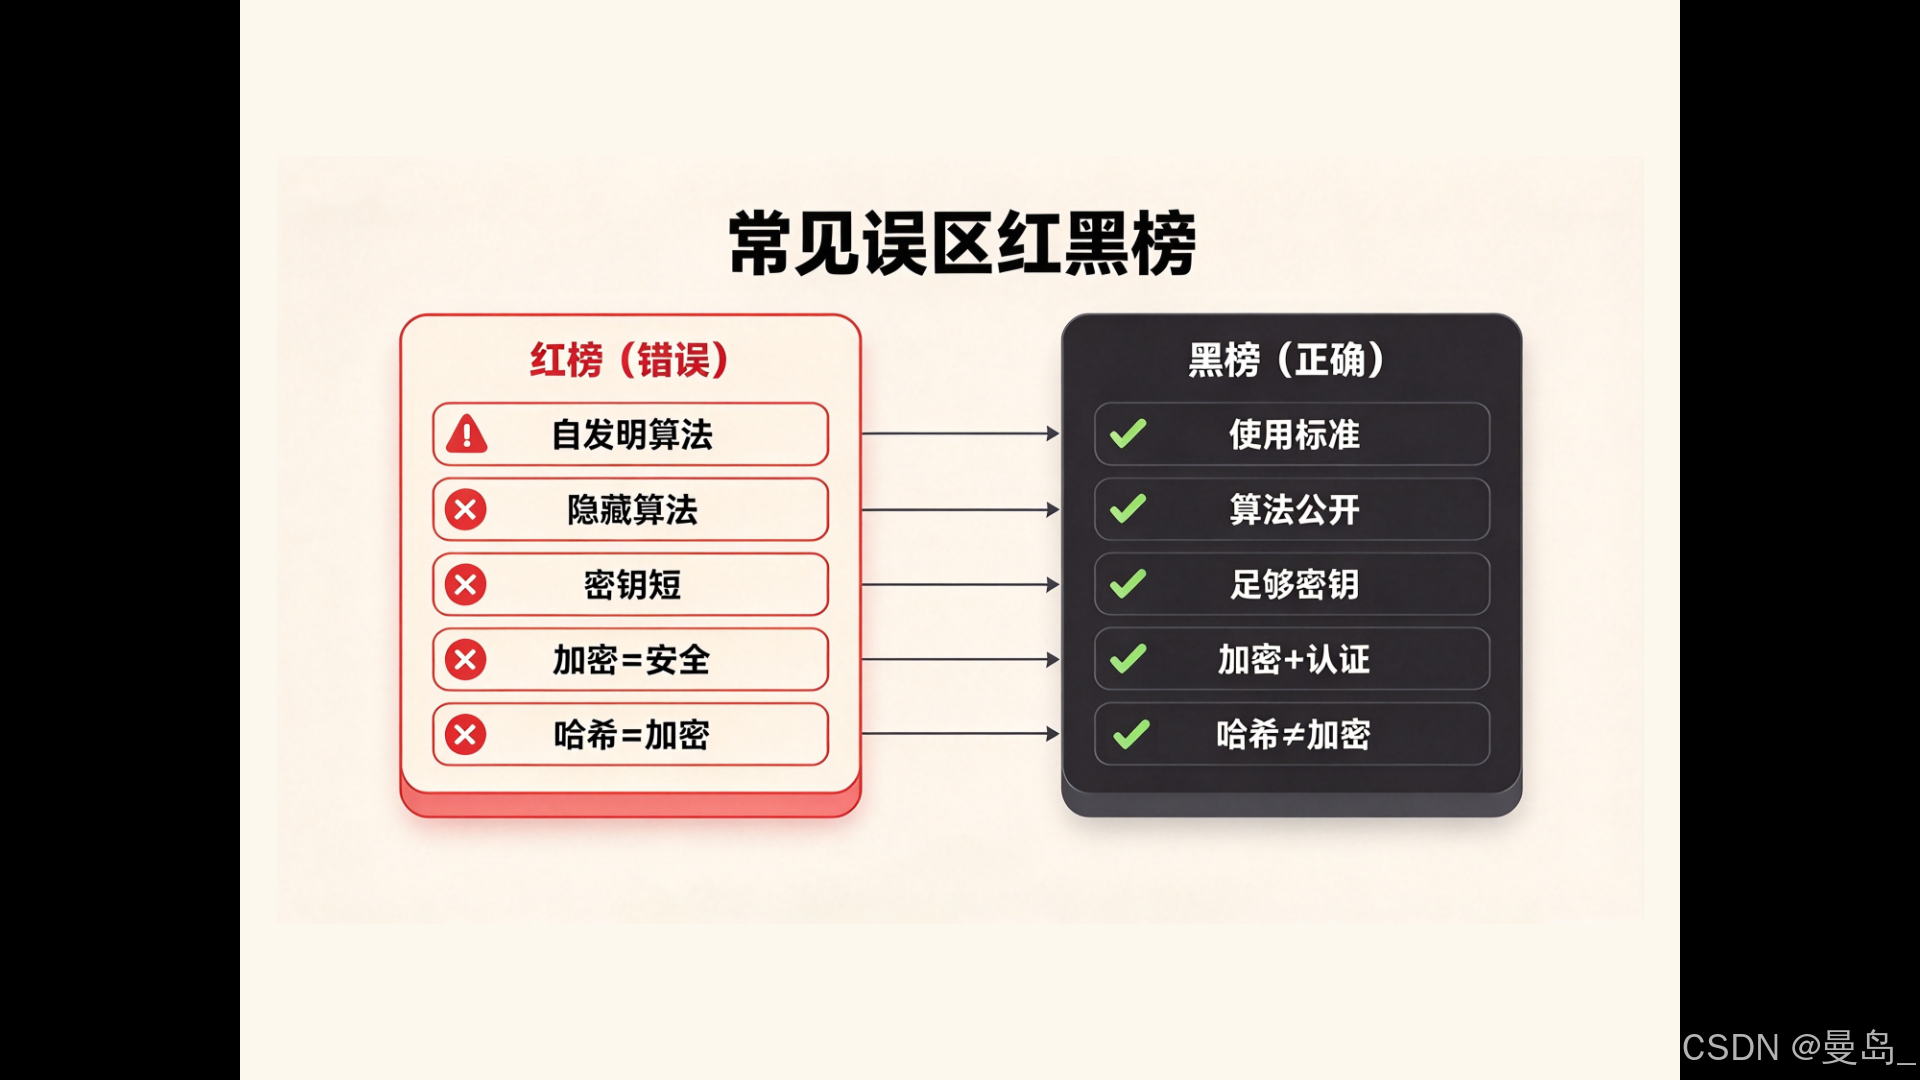
图1-19 常见误区红黑榜
1.7 本书地图与学习路径
1.7.1 六篇结构
- 第1篇 密码学入门:建立直觉、术语、数学基础。
- 第2篇 对称密码:古典密码、AES、SM4、工作模式、流密码、攻击。
- 第3篇 哈希、MAC与认证:哈希、HMAC、SM3、AEAD、口令、KDF。
- 第4篇 公钥密码:RSA、DH、ECC、SM2、PKI、数字签名。
- 第5篇 密码协议与应用:TLS、SSH、身份认证、区块链、工程实践。
- 第6篇 进阶与未来:零知识证明、MPC、同态加密、后量子密码、伦理。
图1-20是全书地图。
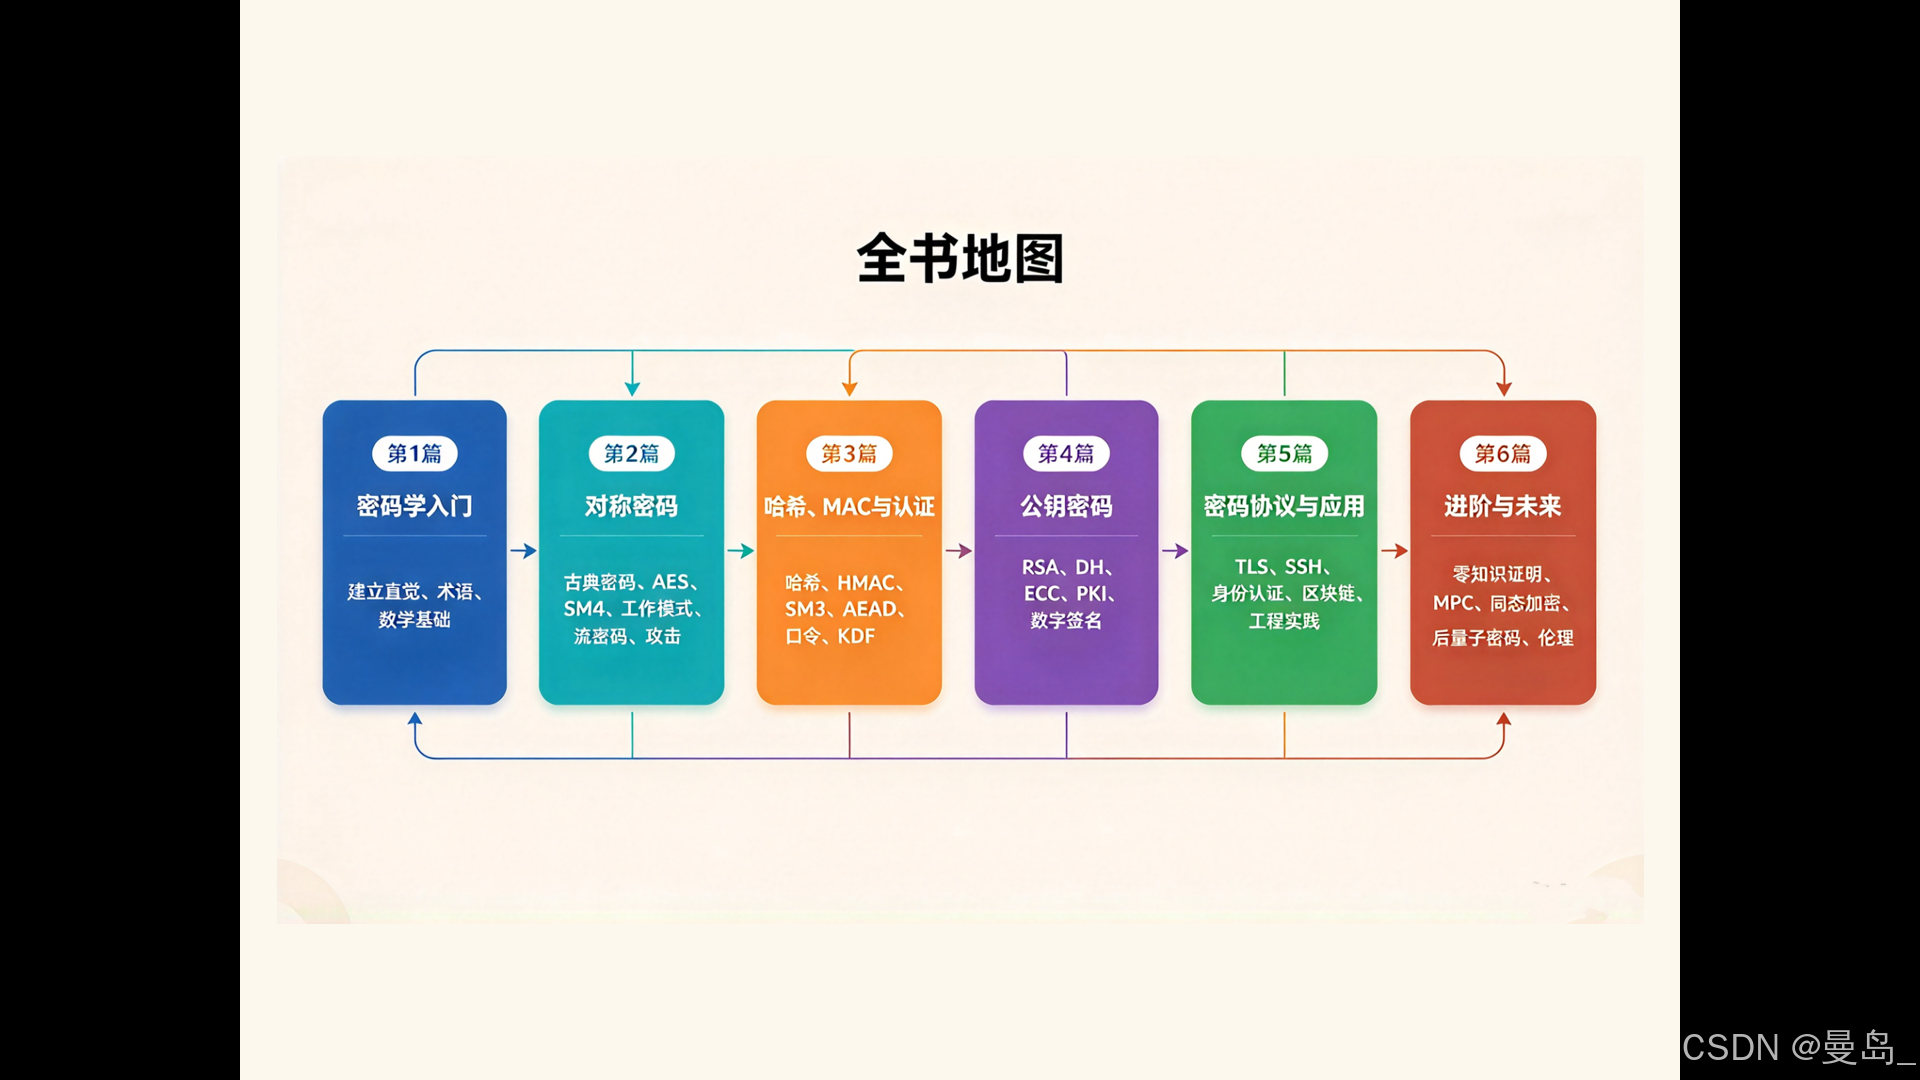
图1-20 全书地图
1.7.2 三类核心工具
- 对称密码:解决保密性。AES、SM4。
- 哈希/MAC:解决完整性和认证。SHA-256、SM3、HMAC。
- 公钥密码:解决密钥分发、签名、不可否认。RSA、ECC、SM2。
1.7.3 图解约定
- 人物颜色:Alice蓝、Bob绿、Eve红、Mallory黑、Trudy紫。
- 图标:锁(加密)、钥匙(密钥)、信封(完整性)、印章(签名)、指纹(哈希)。
- 泳道图:多方协议交互。
- 攻击图:红色虚线表示攻击路径。
图1-21是图示约定速查卡。
颜色、图标、线型、泳道图示例。
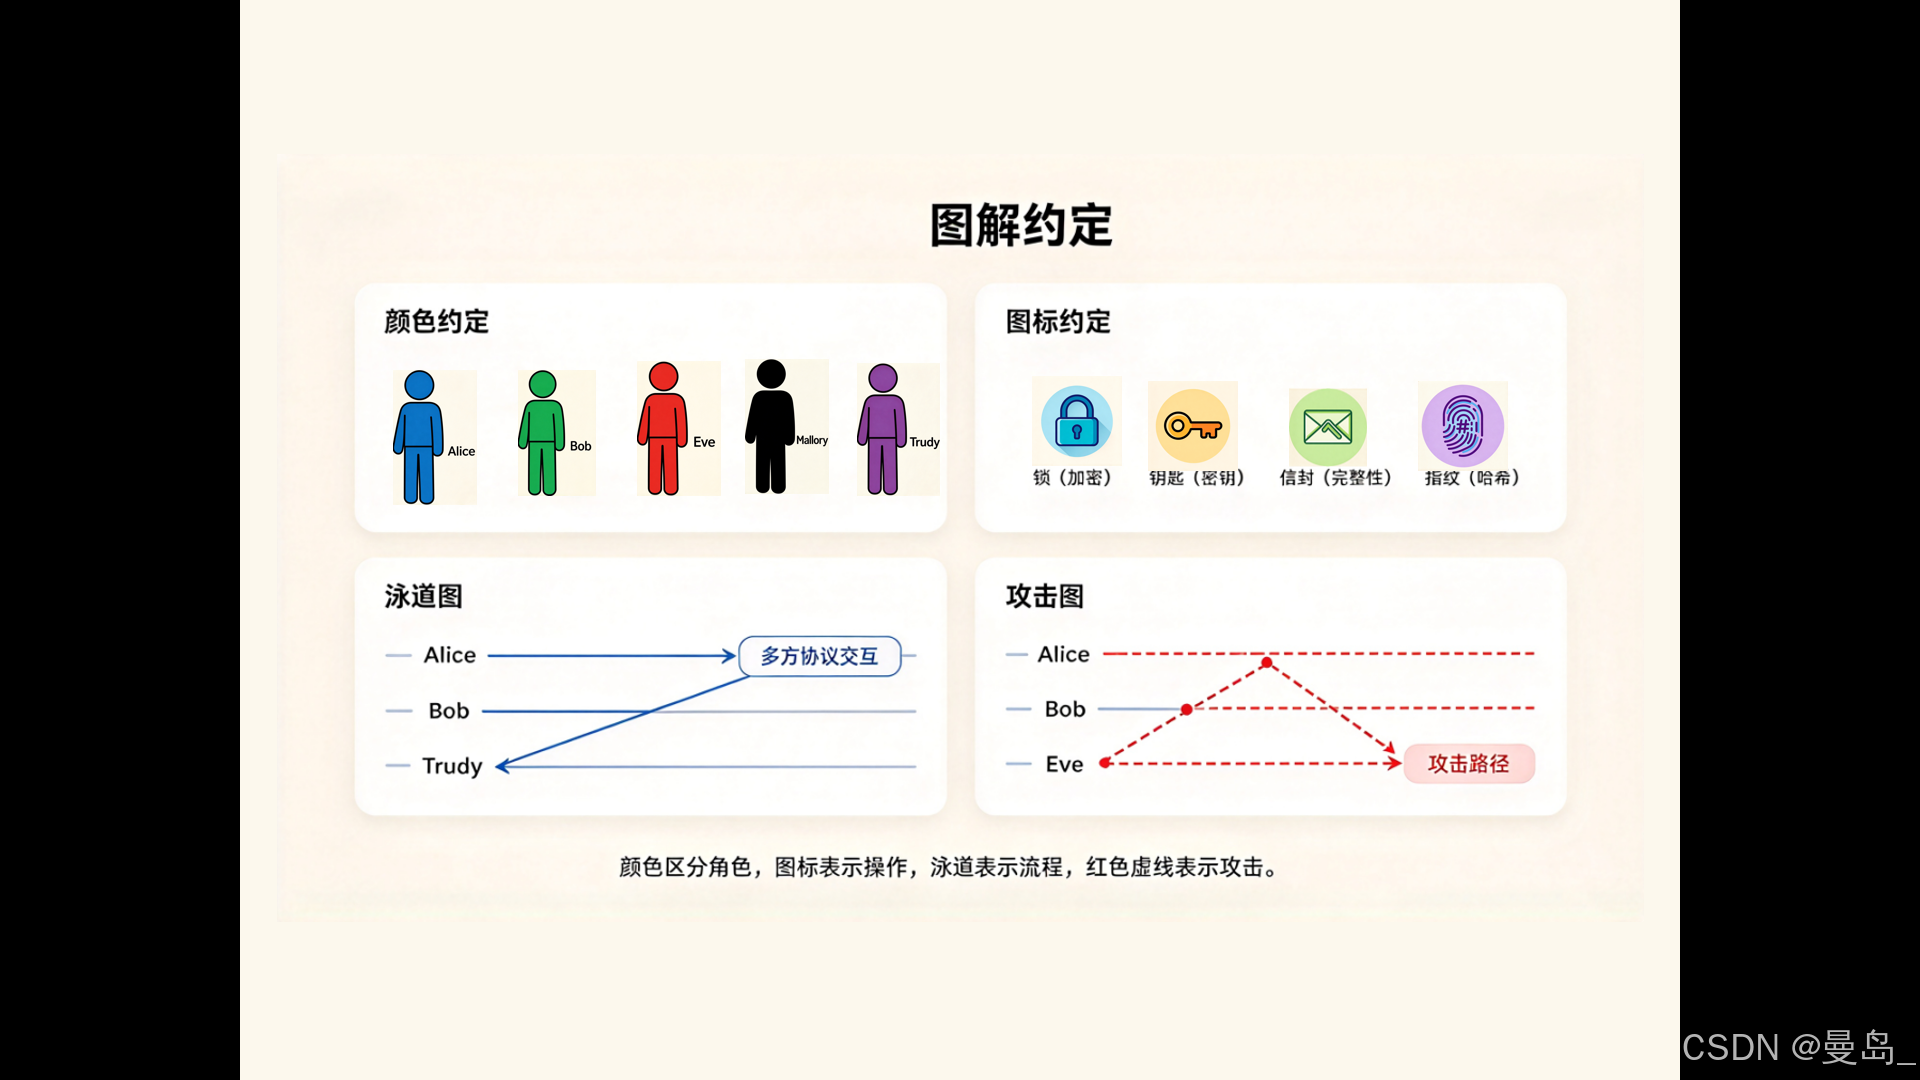
图1-21 图示约定速查卡
1.7.4 动手准备
- Python与密码库:cryptography、hashlib、hmac。
- OpenSSL命令行:生成密钥、证书、加密解密。
- 国密工具:GmSSL、铜锁(Tongsuo)命令行体验 SM2/SM3/SM4。
- 浏览器开发者工具:查看TLS握手、证书。
- Wireshark:抓包分析TLS握手。
图1-22是学习路径图。
路径:先直觉→再算法→再协议→再工程。
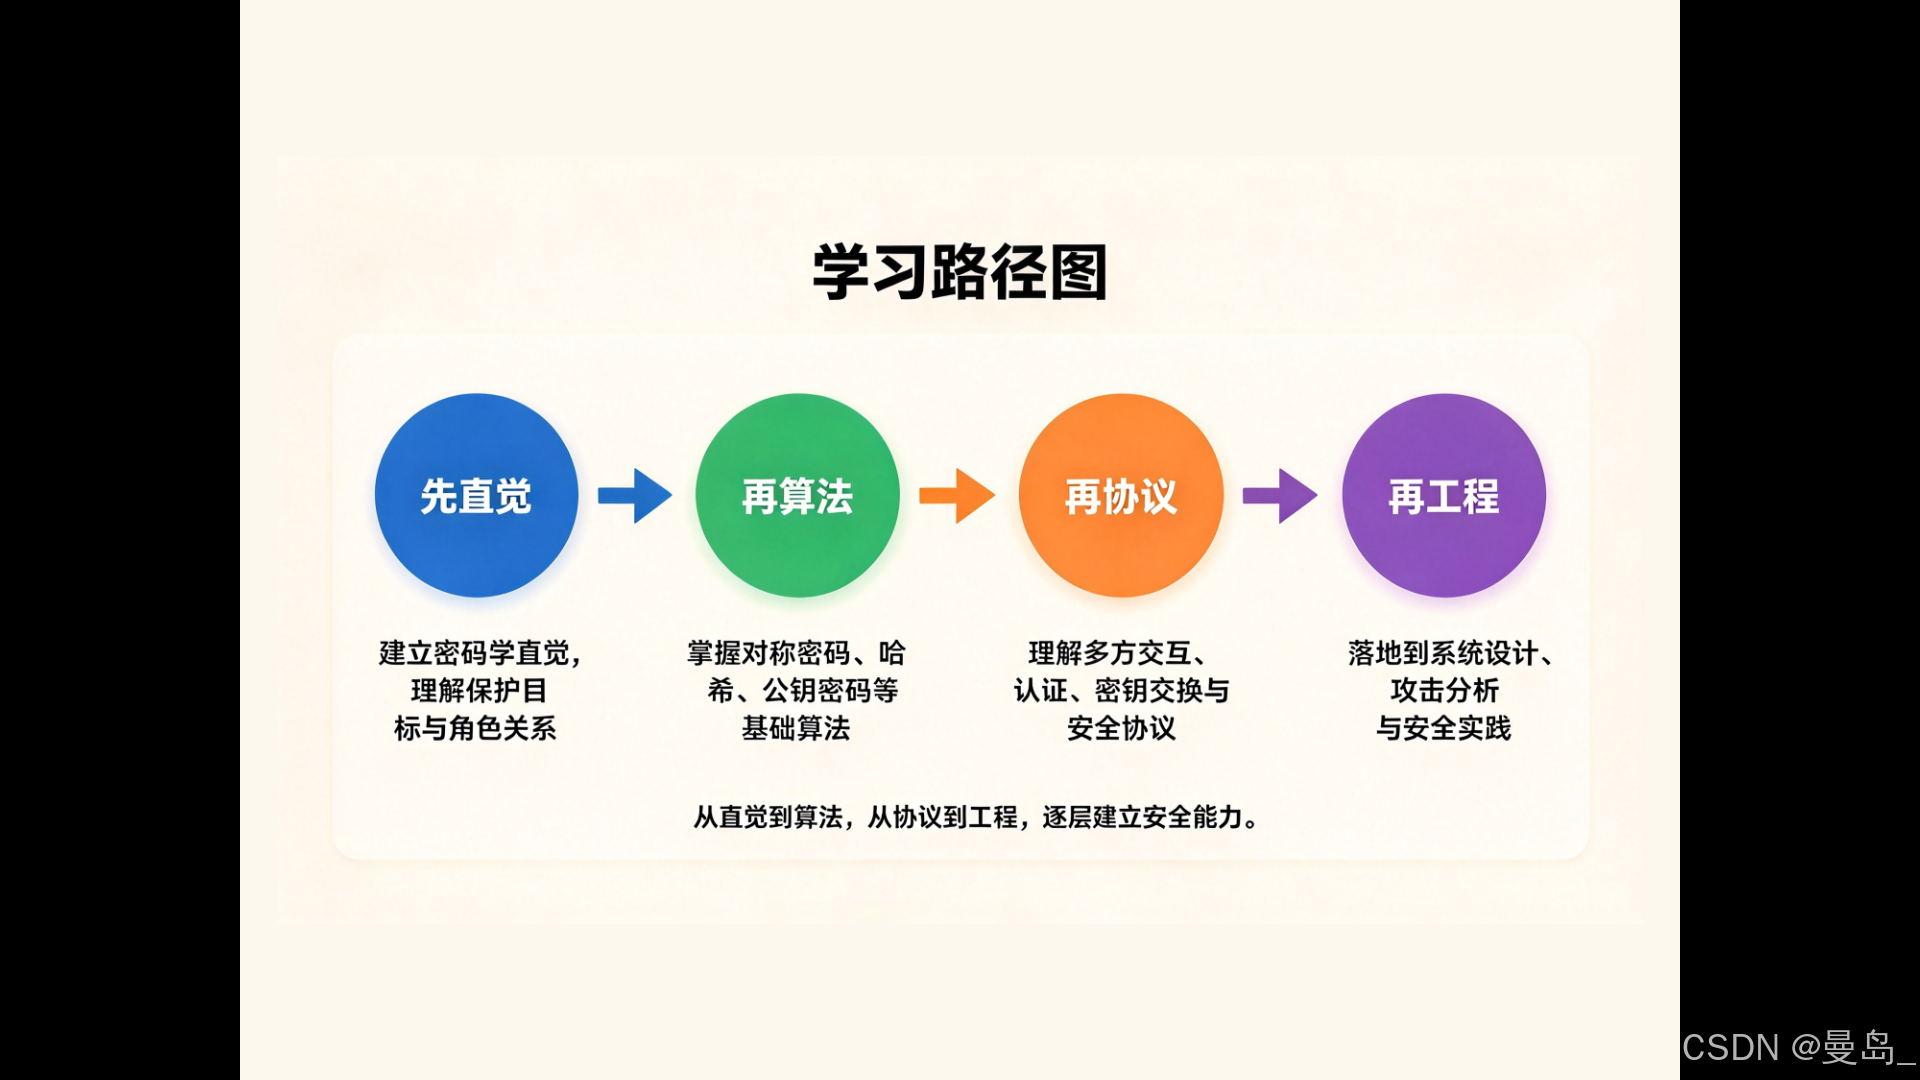
图1-22 学习路径图
1.8 本章小结
图1-23是第1章一页复习图。
四大目标:保密性、完整性、认证、不可否认性。三大工具:对称密码、哈希/MAC、公钥密码。角色:Alice、Bob、Eve、Mallory。核心原则:柯克霍夫原则、安全不是绝对。
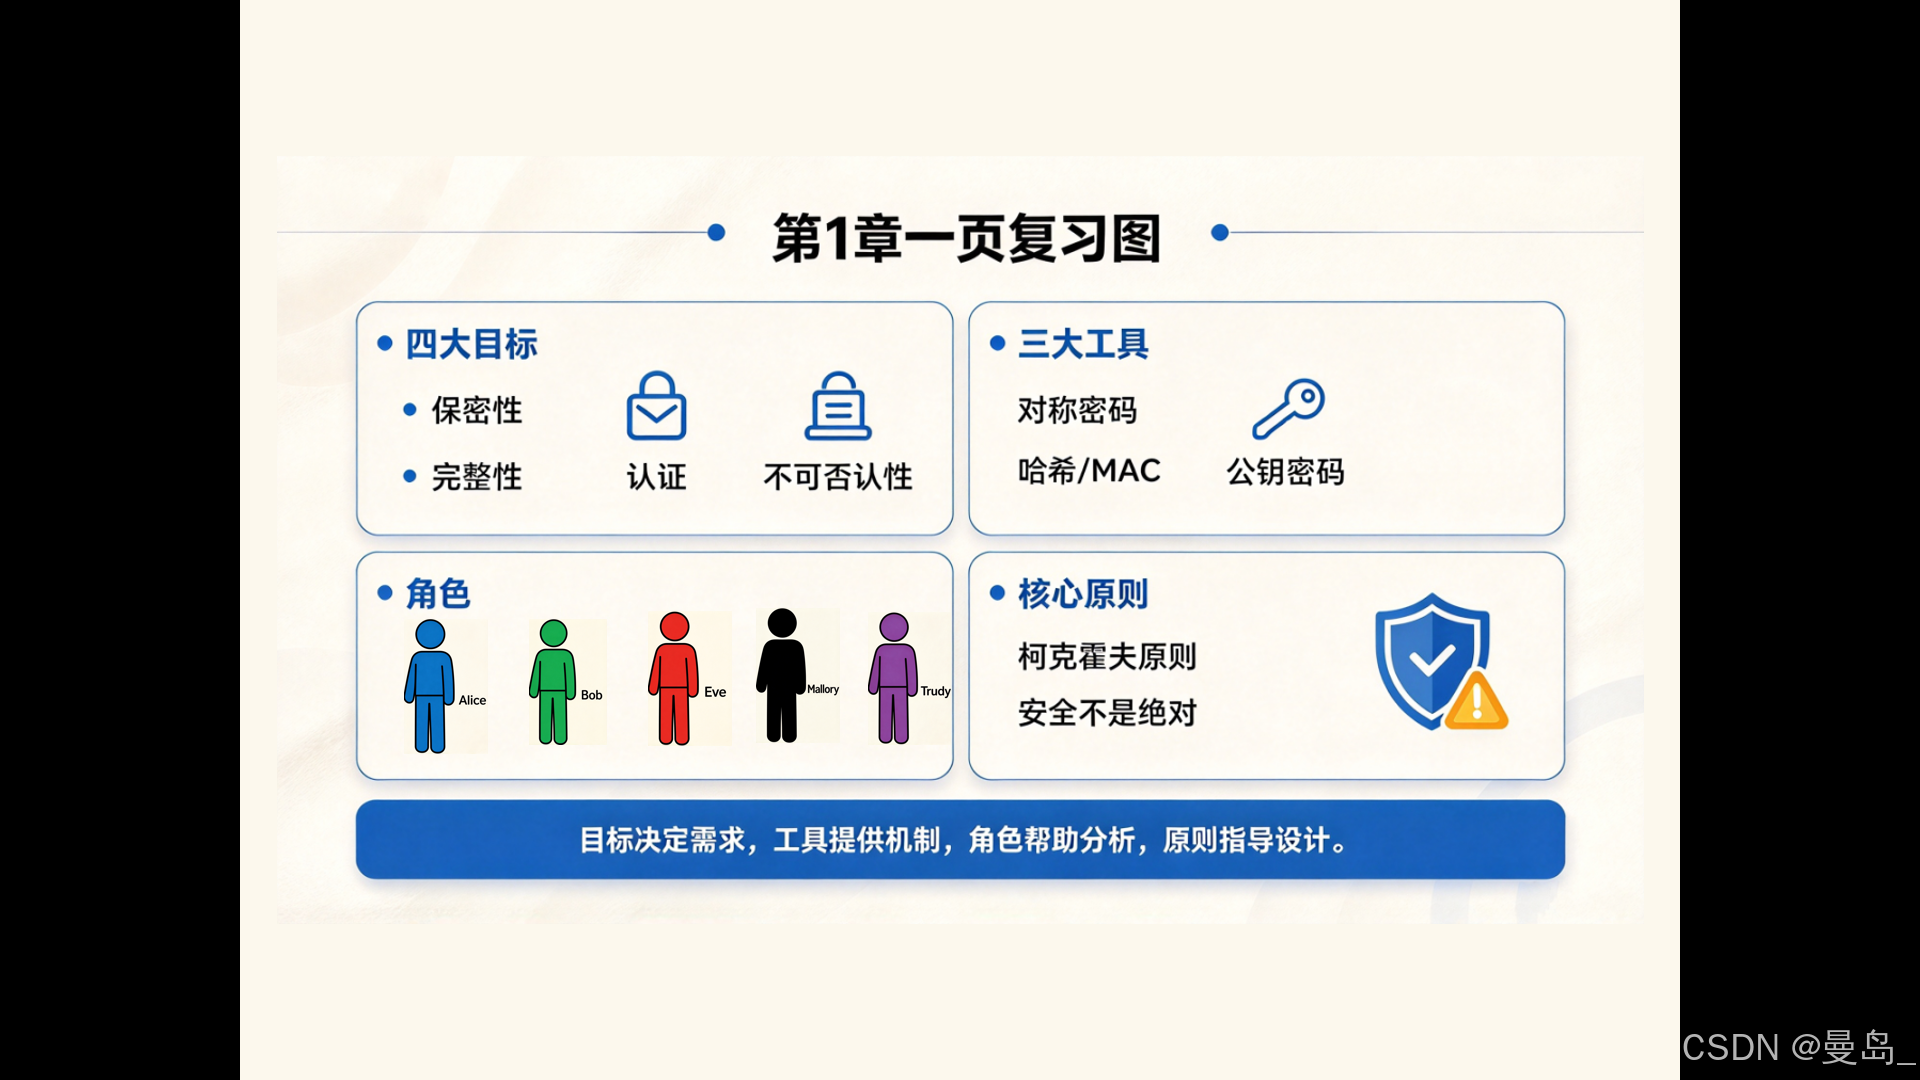
图1-23 第1章一页复习图
关键术语:
- 明文、密文、加密、解密、密钥、算法、协议
- 对称密码、公钥密码、数字签名、哈希、MAC
- 威胁模型、攻击者、窃听、篡改、重放、侧信道
- 柯克霍夫原则、计算安全、信息论安全
常见问题:
密码学=加密吗?
不。加密只是密码学的一部分。密码学还包括哈希、MAC、数字签名、密钥交换、协议等。
公钥可以公开,为什么安全?
公钥密码基于数学困难问题。公钥公开,但从公钥推导私钥在计算上不可行。
哈希和加密有什么区别?
哈希不可逆,加密可逆。哈希不需要密钥,加密需要密钥。哈希用于完整性,加密用于保密性。
为什么不能自己发明算法?
算法设计需要大量专家评审。新算法可能有未知弱点。标准算法经过时间检验。国际上应使用 AES、RSA、SHA-3 等,国内应使用 SM2、SM3、SM4 等国家标准。
国密算法和国际算法冲突吗?
不冲突。它们是两套并行的标准体系,解决的是同样的数学和工程问题。国密算法自主可控,更适合国内合规要求(如密评),而国际算法则在全球化场景中广泛应用。
1.9 习题与实验
1.9.1 概念题
- 解释四大安全目标。
- 区分对称密码与公钥密码。
- 什么是威胁模型?
- 解释柯克霍夫原则。
- 说明计算安全与信息论安全的区别。
- 国密算法体系中,SM2、SM3、SM4 分别对应哪些安全目标?
1.9.2 图解题
- 补全Alice-Bob-Eve通信图。
- 标注网银转账中的安全目标。
- 画出混合加密流程图。
- 画出安全木桶图。
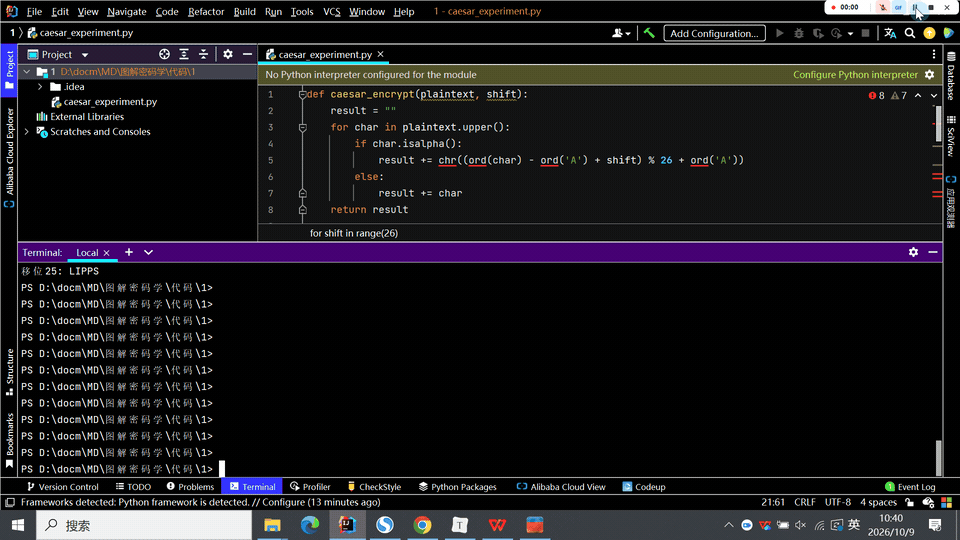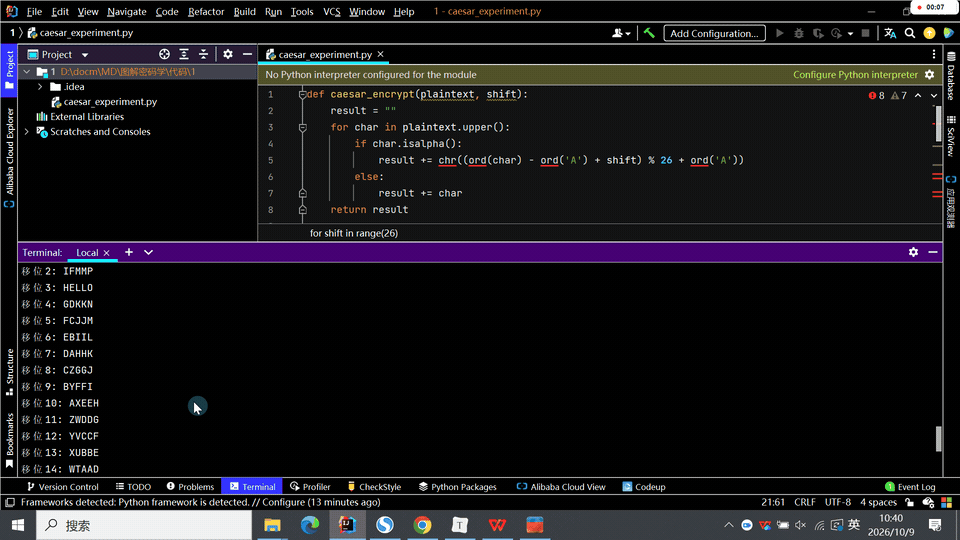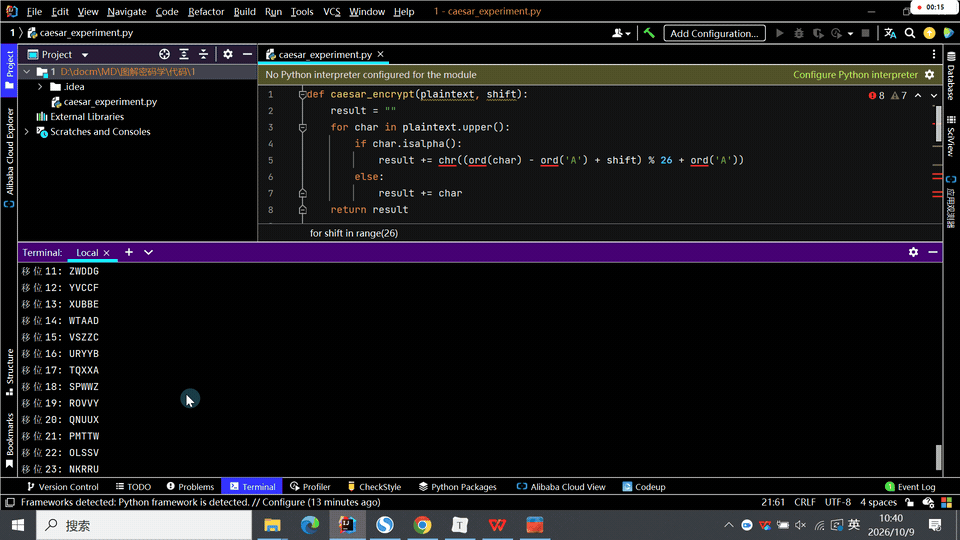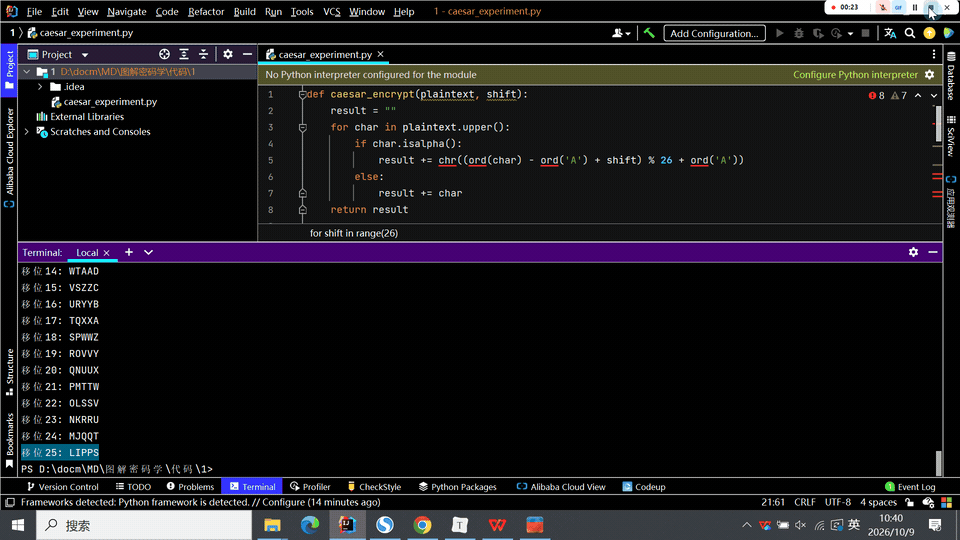
1.9.3 实验一:凯撒密码体验
caesar_experiment.py 表示"凯撒密码实验的 Python 脚本"
python
def caesar_encrypt(plaintext, shift):
    result = ""
    for char in plaintext.upper():
        if char.isalpha():
            result += chr((ord(char) - ord('A') + shift) % 26 + ord('A'))
        else:
            result += char
    return result

def caesar_decrypt(ciphertext, shift):
    return caesar_encrypt(ciphertext, -shift)

# 加密
plaintext = "HELLO"
ciphertext = caesar_encrypt(plaintext, 3)
print(f"明文: {plaintext}")
print(f"密文: {ciphertext}")

# 暴力破解
for shift in range(26):
print(f"移位{shift}: {caesar_decrypt(ciphertext, shift)}")实验目标:
- 手工加密一句话。
- 暴力破解凯撒密码。
- 体会"密钥空间"概念。凯撒密码密钥空间只有25种。
1.9.4 实验二:观察HTTPS锁与证书
步骤:
- 打开浏览器,访问 https://example.com。
- 点击地址栏的锁图标。
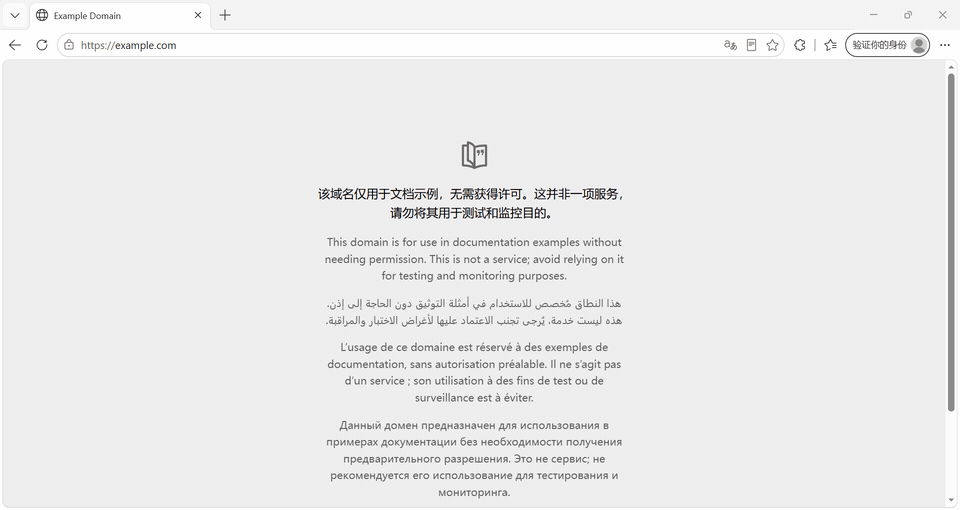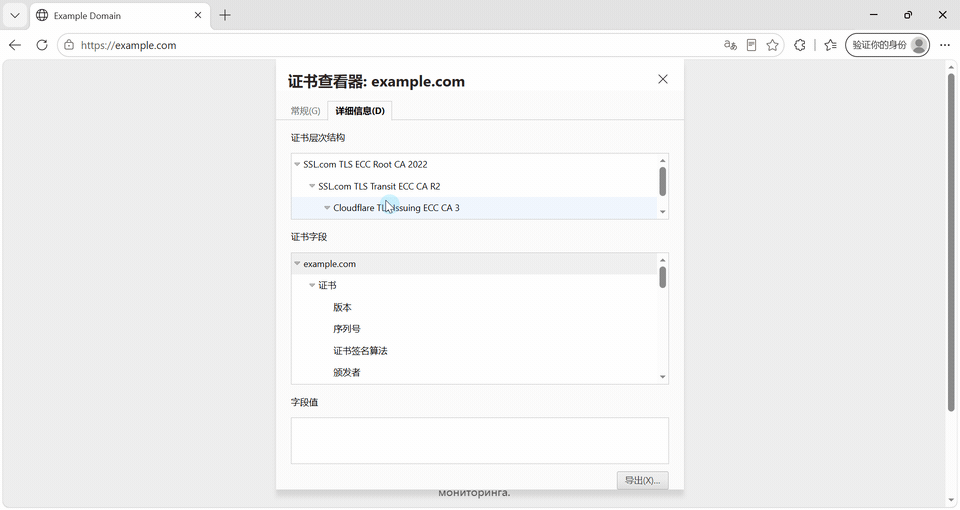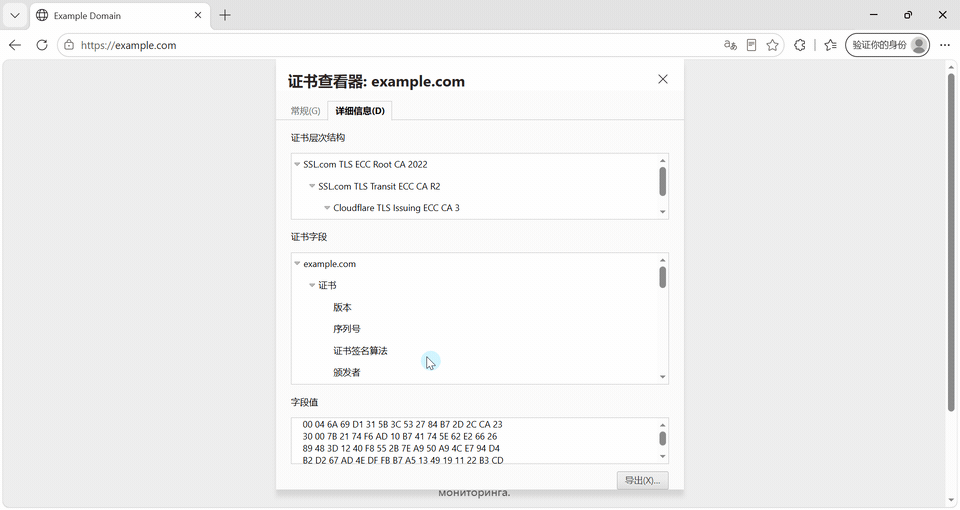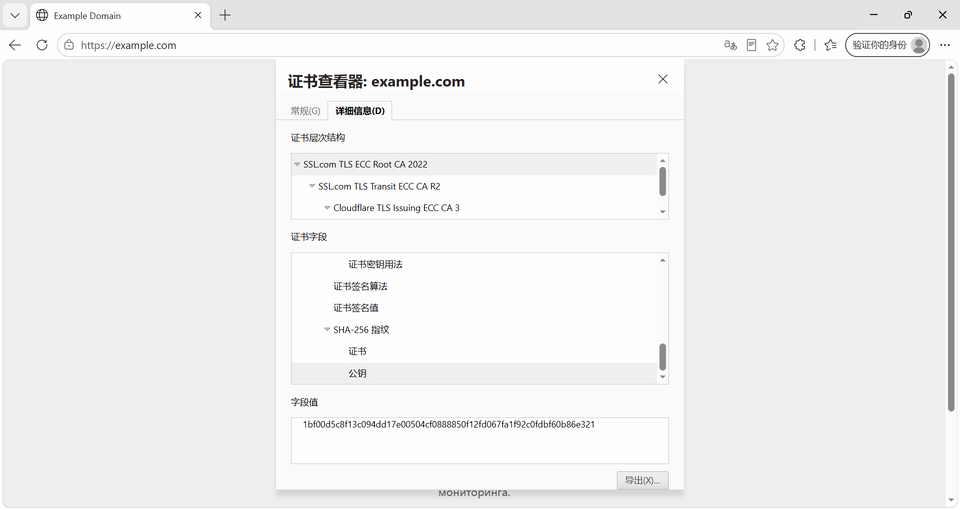
- 查看证书信息:颁发者、有效期、公钥。
- 查看证书链:根CA、中间CA、终端证书。
- (进阶)使用 GmSSL 或铜锁命令行,查看一个国密 SM2 证书的结构。
实验目标:
- 理解"锁图标"背后不是一把锁,而是一套协议。
- 查看公钥、签名、CA。
- 理解PKI信任链。
- 建立对国密证书双证书机制(签名证书+加密证书)的初步认知。
1.9.5 延伸阅读
- 密码学历史故事。
- 经典教材入门章节。
- 本书第2章:密码学简史与时间线。
第1章配图总清单
| 编号 | 配图名称 | 用途 |
|---|---|---|
| 图1-1 | 实体锁与数字加密对照图 | 建立保密性直觉 |
| 图1-2 | 信封、蜡封、印章映射图 | 建立完整性、认证、签名直觉 |
| 图1-3 | Eve偷看信箱漫画 | 引入攻击者 |
| 图1-4 | 四大安全目标盾牌图 | 总览安全目标 |
| 图1-5 | 安全目标---攻击矩阵 | 目标与攻击对应 |
| 图1-6 | 网银转账安全目标图 | 综合案例 |
| 图1-7 | 加密解密流程图 | 对称加解密图 |
| 图1-8 | 术语卡片 | 基本术语 |
| 图1-9 | Alice-Bob-Eve模型 | -统一角色 |
| 图1-10 | 对称密码钥匙图 | 对称密码 |
| 图1-11 | 公钥密码钥匙图 | 公钥密码 |
| 图1-12 | 数字签名图 | 签名 |
| 图1-13 | 混合加密泳道图 | HTTPS |
| 图1-14 | 攻击者能力阶梯 | 威胁模型 |
| 图1-15 | 攻击类型矩阵 | 攻击分类 |
| 图1-16 | 侧信道攻击漫画 | 进阶攻击 |
| 图1-17 | 安全木桶图 | 安全边界 |
| 图1-18 | 攻击成本---时间曲线 | 计算安全 |
| 图1-19 | 常见误区红黑榜 | 防误用 |
| 图1-20 | 全书地图 | 阅读路径 |
| 图1-21 | 学习路径图 | 阅读路径 |
| 图1-22 | 图示约定速查卡 | 统一图解语言 |
| 图1-23 | 第1章一页复习图 | 小结 |
| 章首图 | 本章知识地图 | 本章知识概览 |