《云原生安全攻防》-- 容器攻击案例:Docker容器逃逸

当攻击者获得一个容器环境的shell权限时,攻击者往往会尝试进行容器逃逸,利用容器环境中的错误配置或是漏洞问题,从容器成功逃逸到宿主机,从而获取到更高的访问权限。

在本节课程中,我们将详细介绍一些常见的容器逃逸方式,包括相应的检测方法和利用方式,帮助大家了解容器逃逸这种攻击手法的更多攻击细节。

在这个课程中,我们将学习以下内容:

  • 常见容器逃逸方式:容器逃逸方式分类和简介。

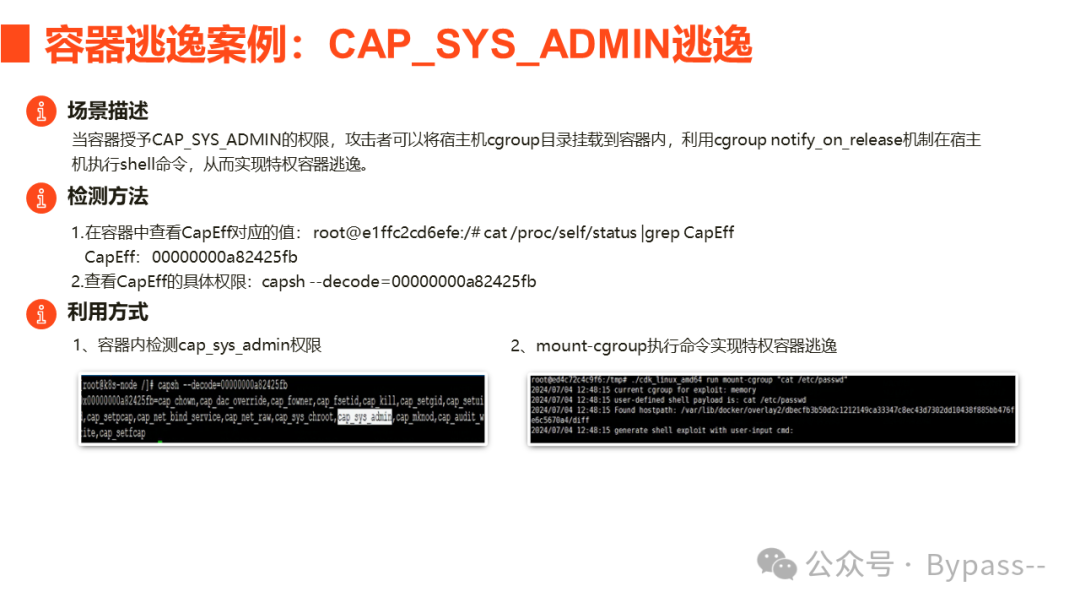
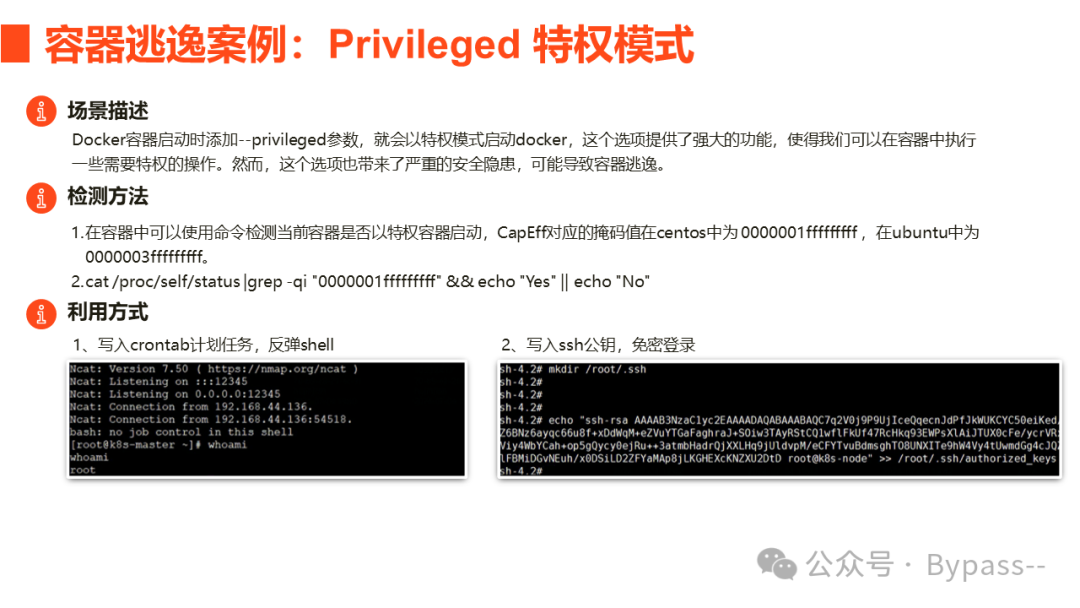
  • 容器逃逸案例:详细介绍多个场景下的容器逃逸具体漏洞案例。


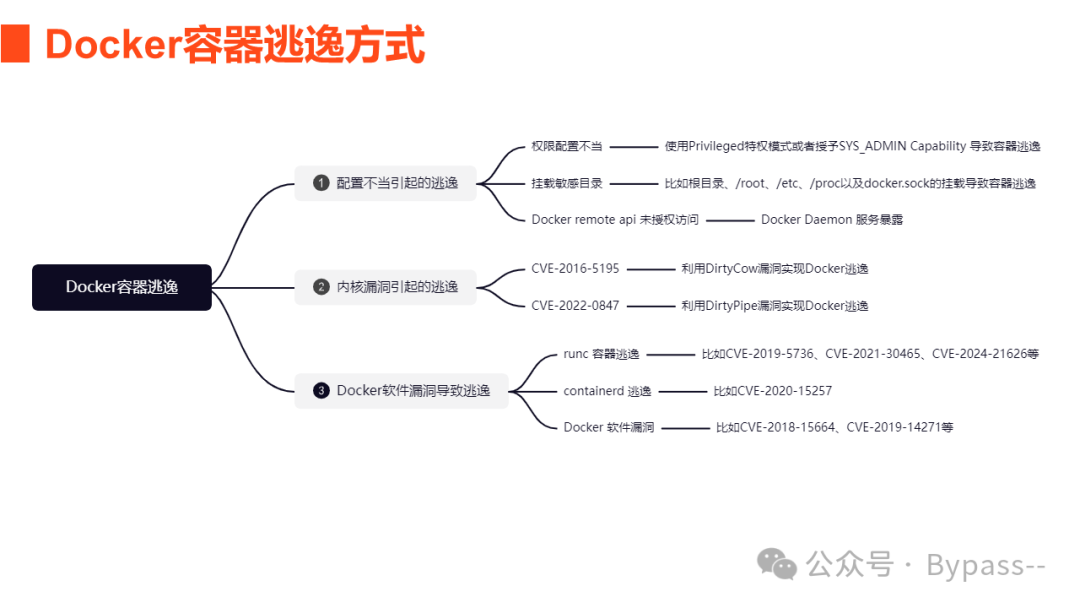
容器逃逸通常可以分为以下三种方式:

第一种方式:配置不当引起的逃逸。当容器的权限配置不当或挂载敏感目录时,这些错误配置为攻击者提供了利用的机会。攻击者可以通过利用这些错误配置进行容器逃逸,从而逃逸到宿主机。

第二种方式:内核漏洞引起的逃逸。容器与宿主机共用系统内核,如果内核存在漏洞,攻击者就可以利用宿主机的内核漏洞进行容器逃逸 。

第三种方式:Docker软件自身的漏洞导致的逃逸。Docker是一个容器化平台,它包含了docker软件本身以及runc和containerd等核心组件。这些组件本身也可能存在漏洞,攻击者可以利用这些漏洞来进行容器逃逸。

以上是一些容器逃逸的常见方式,这些容器逃逸方式提供了一种从容器突破到宿主机权限的权限提升手法,攻击者可以利用容器环境的错误配置或漏洞,将容器内部的权限进一步提升到宿主机的权限。

接下来,我们来看一些具体的容器逃逸案例。
云原生安全攻防--容器攻击案例:Docker容器逃逸

相关推荐
挖掘狂人2 小时前
ThreadLocal 会内存泄露吗?
java·安全·架构
csdn_aspnet3 小时前
Docker 啟動MySQL Server連上MySQL Workbench
mysql·docker·容器
月夏4 小时前
我把全栈项目塞进已有 nginx 的服务器,卡我最久的是三个斜杠
nginx·react.js·docker
布谷歌13 小时前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
飞奔的瓜牛15 小时前
Nginx 生产环境运维实践:常见问题、关注要点与日常维护
运维·nginx
如夏倾城18 小时前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
衡石科技18 小时前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
瑞克-桑切斯20 小时前
Kubernetes 1.28 保姆级新手学习教程
运维·学习·docker·云原生·容器·kubernetes
数据库急诊室_阿哲20 小时前
一次割接后的性能复核记录:基线、样本、回滚点
运维·数据库·dba
阿里云云原生20 小时前
我们用 AI 给 AgentLoop 手搓了一套海底世界探秘游戏,并开源了
云原生·agent