漏洞挖掘 | 记一次src挖掘-小程序敏感信息泄露

闲言

就现在的一个web漏洞挖掘强度还是非常高的,所以我们不妨把我们的眼光投向一个之前可能未曾涉及到的区域---------小程序

是的微信小程序,这玩意的防范能力和过滤能力其实对比web方向是要弱小很多的

进入正题

以下就是我的一个小程序漏洞挖掘的小实例

进入小程序,先第一步是我们得注册好一个自己的账号

然后投入一个访客认证(信息认证的功能,在这还一切正常)
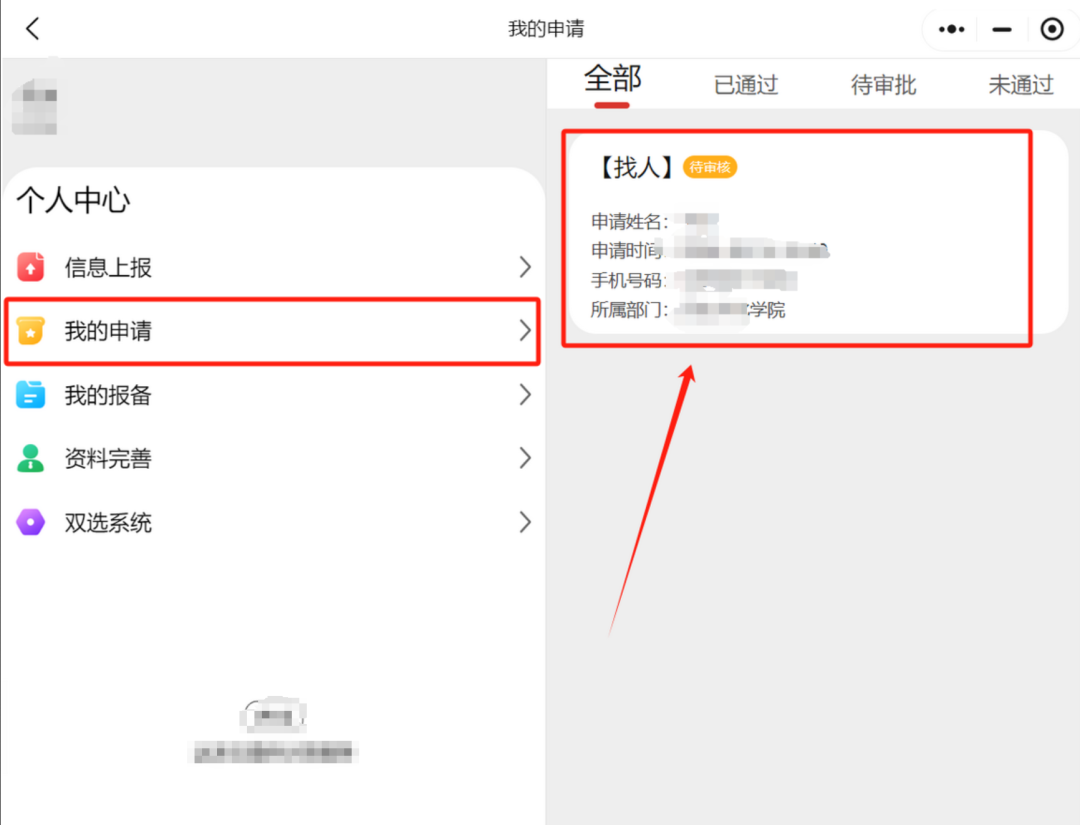
我们不需要写入真实的信息,只要投入成功这个漏洞就成功一大半了(右边的截图是我所投的)

然后我们打开代理,打开bp(其实我一直开着哈)

挖洞小技巧:我们bp可以一直挂着然后时刻关注每一步的请求包和返回包

选择抓包,在"我的申请"这个功能中,点一下发出的那个申请
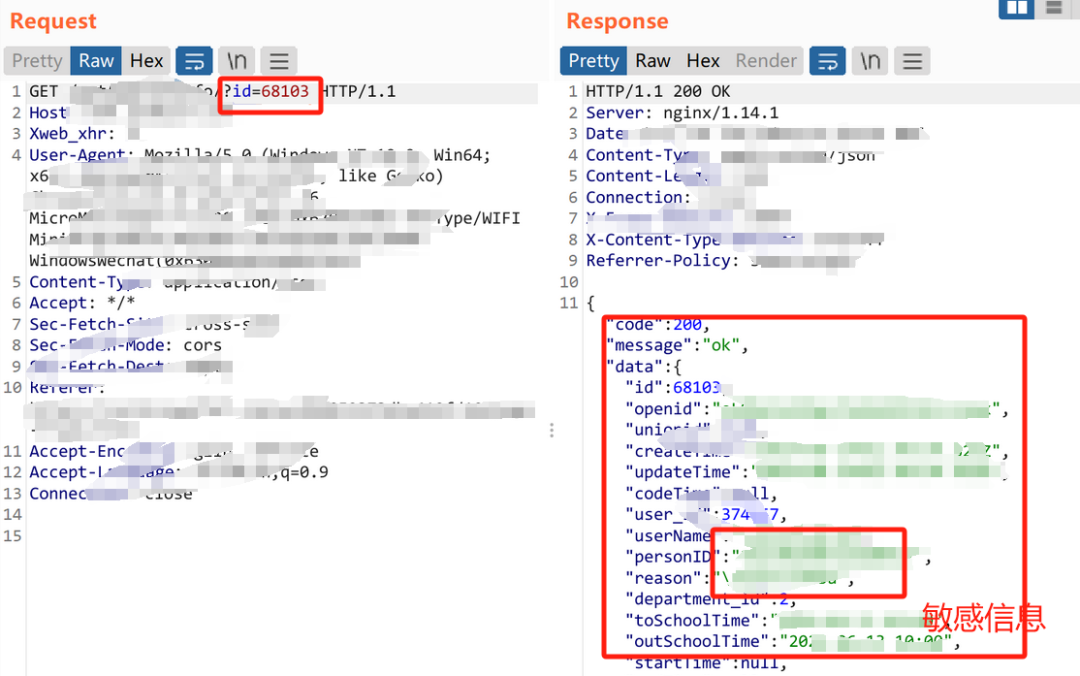
呐呐呐,更改红圈里的id字段就可以查看到不同人写入的信息

里面全是敏感信息喔(公民三要素)

接下来对id号进行了一个数量900的遍历(就是bp爆破器),好家伙几乎全部中标
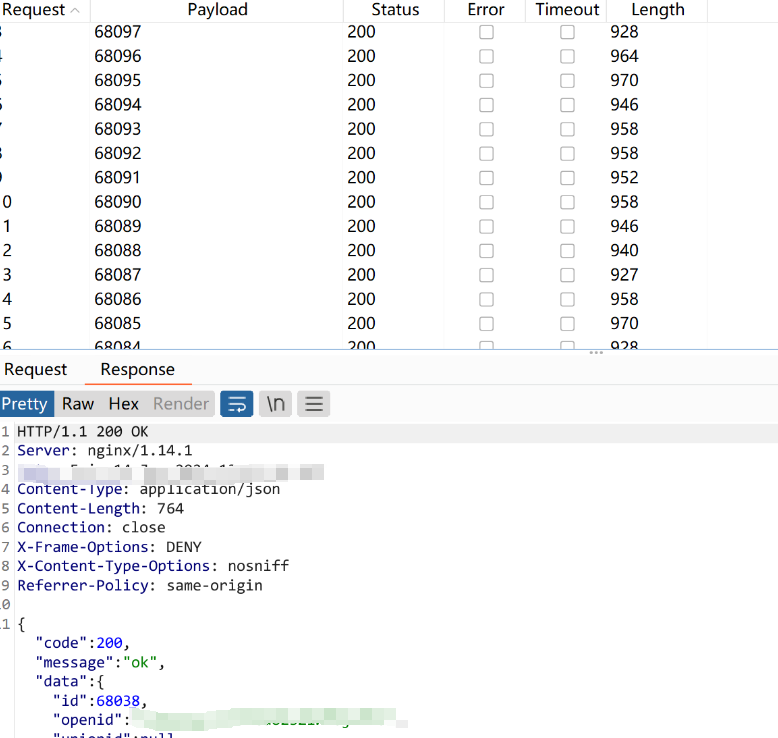
到这里就点到为止了,三要素和数量都够

tips:漏洞已经提交,仅作为经验分享~

更多网络安全优质免费学习资料与干货教程加

送渗透工具、技术文档、书籍,面试题、视频(基础到进阶。环境搭建,HTML,PHP,MySQL基础学习,信息收集,SQL注入,XSS,CSRF,暴力破解等等)、应急响应笔记、学习路线。

申明:本账号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,

所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法。

相关推荐
ai小陈11 小时前
GPU服务器租用存储验收:检查点写入与磁盘吞吐实战
运维·服务器·人工智能·ai·ssh·gpu算力
Ivanqhz12 小时前
激活函数在 Transformer 中的作用及各种变体简述
java·linux·数据库·人工智能·深度学习
沙漠之主13 小时前
C++编程教学设计资料:从入门到实战的完整课程方案
java·前端·c++
hasty13 小时前
不上传新包,也能改变用户拿到的版本:npm dist-tag 的 OIDC 权限治理
前端·npm·node.js
FPGA小徐13 小时前
PA1 基础设施(2)深度解析:NEMU 中 ITRACE、MTRACE、FTRACE、IRINGBUF、ETRACE、DIFFTEST 全解析
java·服务器·网络
有毒的教程13 小时前
VMware仅主机模式:物理机 ↔ 虚拟机 文件共享
运维
Csvn13 小时前
diff 算法(虚拟 DOM Reconciliation)
前端
知行EDI14 小时前
知行之桥 MaBang 端口使用指南——Create Order 订单创建篇
java·服务器·数据库
成旭先生14 小时前
【2026】企业信息模糊查询 API 实战:名称、注册号、统一社会信用代码、企业类型与法人一次查全
服务器·数据库·数据服务
前端snow14 小时前
ai agent --- 文件存储
前端