系统版本:
OpenEuler openEuler-24.03-LTS-SP2-x86_64
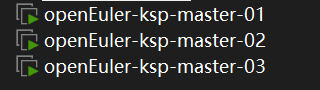
机器和IP:
bash
ksp-master-1   192.168.43.6  账户密码: root xiong123#
ksp-master-2   192.168.43.7  账户密码: root xiong123#
ksp-master-3   192.168.43.8  账户密码: root xiong123#
bash
hostnamectl hostname ksp-master-1

systemctl stop firewalld && systemctl disable firewalld

# 使用 sed 修改配置文件,实现彻底的禁用
sed -i 's/^SELINUX=enforcing/SELINUX=disabled/' /etc/selinux/config

# 安装 Kubernetes 系统依赖包
yum install curl socat conntrack ebtables ipset ipvsadm
下载kubekey-v3.1.11
bash
https://github.com/kubesphere/kubekey/releases/download/v3.1.11/kubekey-v3.1.11-linux-amd64.tar.gz解压:
bash
tar -zxvf kubekey-v3.1.11-linux-amd64.tar.gz查看支持安装的K8S的版本:
bash
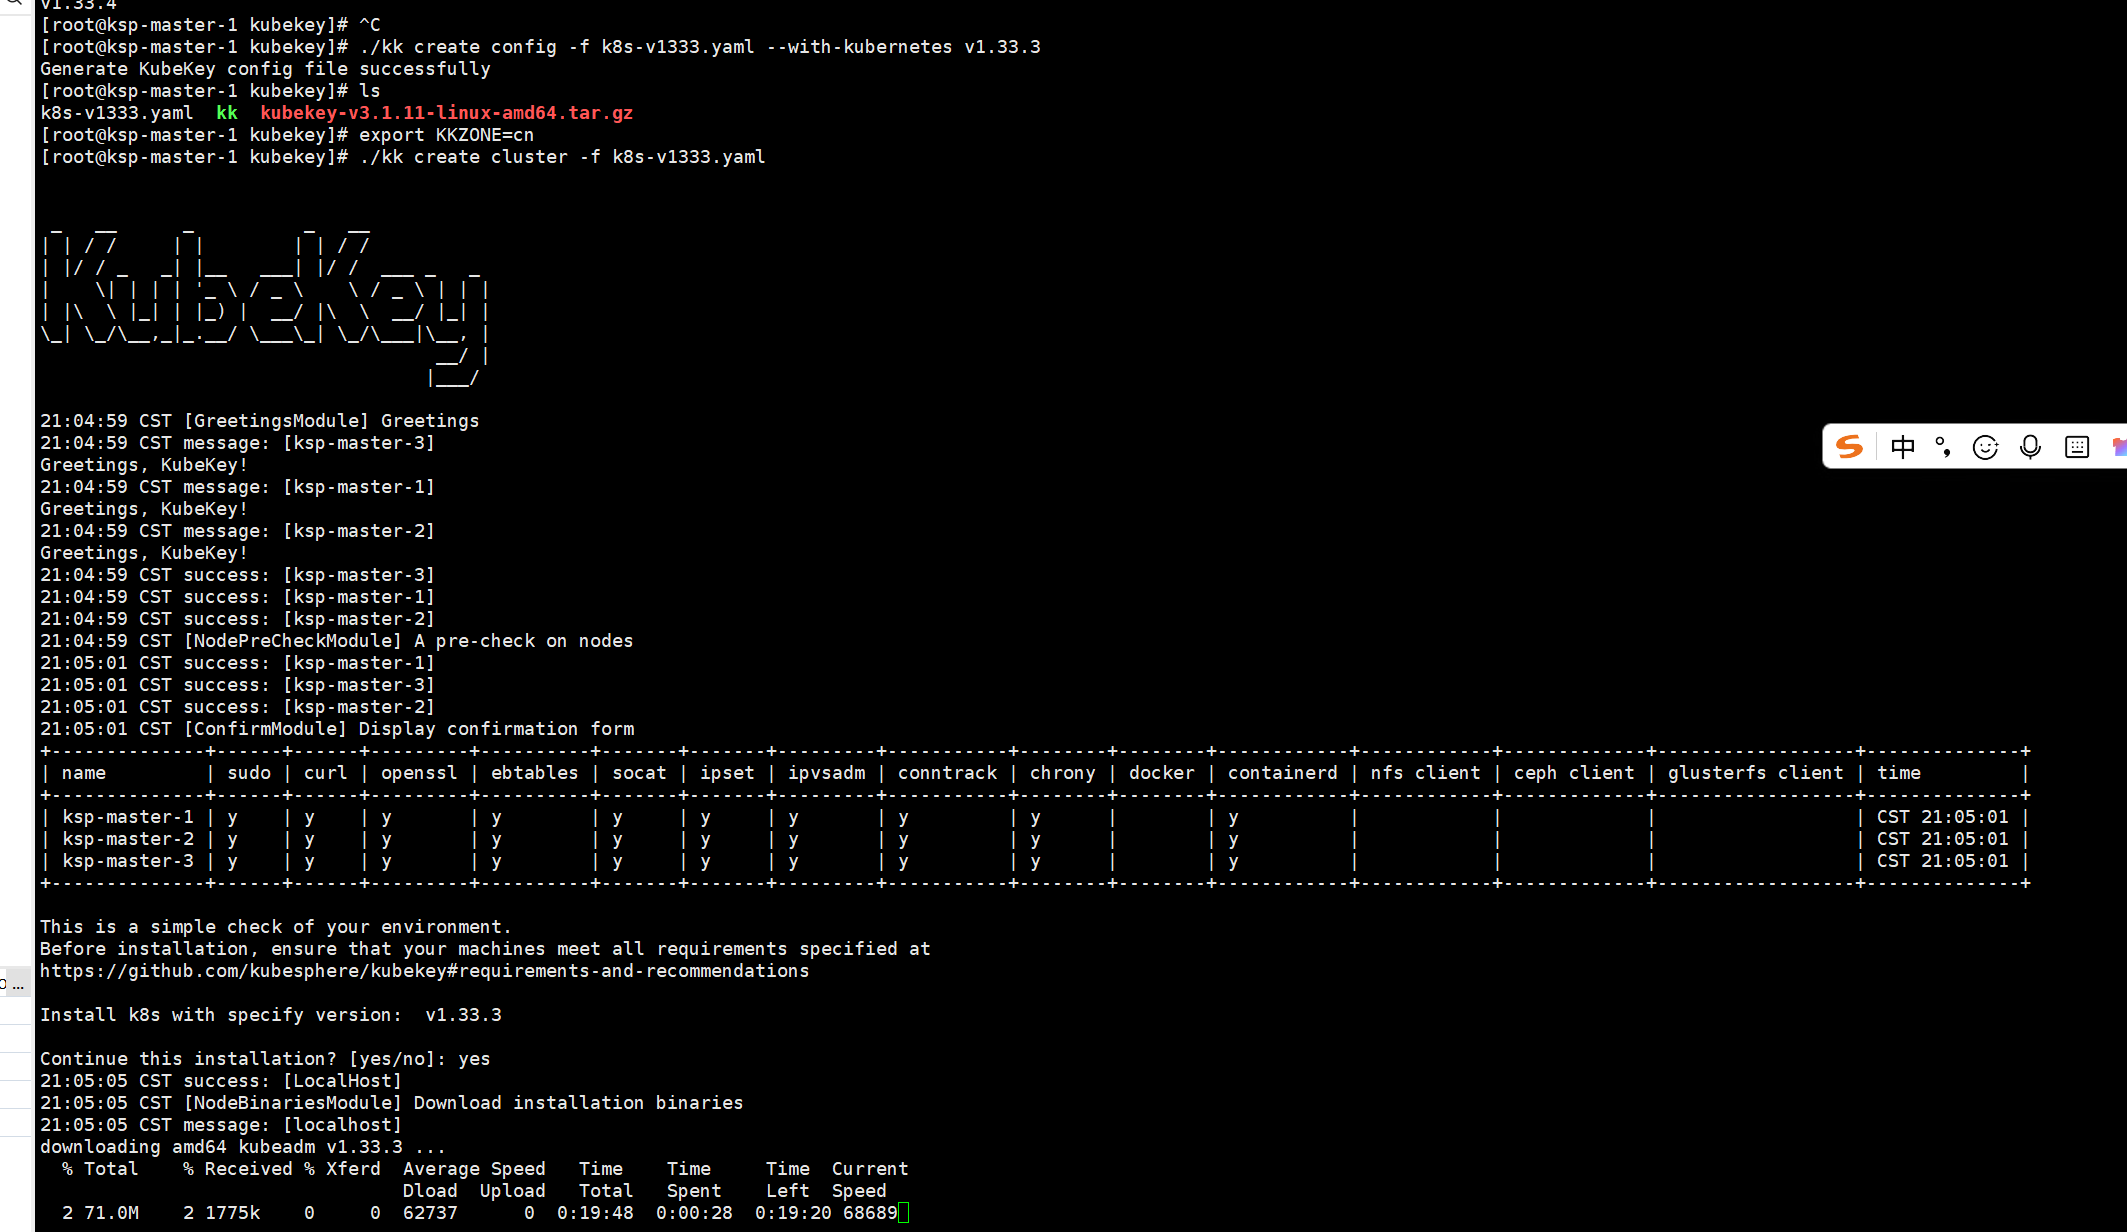
./kk version --show-supported-k8s创建安装yaml文件:
bash
./kk create config -f k8s-v1333.yaml --with-kubernetes v1.33.3
bash
export KKZONE=cn

./kk create cluster -f k8s-v1333.yaml
创建:k8s-v1333.yaml
bash
apiVersion: kubekey.kubesphere.io/v1alpha2
kind: Cluster
metadata:
  name: sample
spec:
  hosts:
  - {name: ksp-master-1, address: 192.168.43.6, internalAddress: 192.168.43.6, user: root, password: "xiong123#"}
  - {name: ksp-master-2, address: 192.168.43.7, internalAddress: 192.168.43.7, user: root, password: "xiong123#"}
  - {name: ksp-master-3, address: 192.168.43.8, internalAddress: 192.168.43.8, user: root, password: "xiong123#"}
  roleGroups:
    etcd:
    - ksp-master-1
    - ksp-master-2
    - ksp-master-3
    control-plane:
    - ksp-master-1
    - ksp-master-2
    - ksp-master-3
    worker:
    - ksp-master-1
    - ksp-master-2
    - ksp-master-3
  controlPlaneEndpoint:
    ## Internal loadbalancer for apiservers
    internalLoadbalancer: haproxy
    domain: lb.opsxlab.cn
    address: ""
    port: 6443
  kubernetes:
    version: v1.33.3
    clusterName: opsxlab.cn
    autoRenewCerts: true
    containerManager: containerd
  etcd:
    type: kubekey
  network:
    plugin: calico
    kubePodsCIDR: 10.233.64.0/18
    kubeServiceCIDR: 10.233.0.0/18
    ## multus support. https://github.com/k8snetworkplumbingwg/multus-cni
    multusCNI:
      enabled: false
  registry:
    privateRegistry: ""
    namespaceOverride: ""
    registryMirrors: []
    insecureRegistries: []
  addons: []