漏洞名称:Apache Struts XWork 组件 XML外部实体注入漏洞(CVE-2025-68493)
风险等级:
中危
漏洞描述:
Apache Struts 是一个开源的 MVC(Model-View-Controller)Web 应用框架,广泛用于构建 Java EE 企业级 Web 应用程序。它通过简化开发流程、提供强大的标签库和拦截器机制,帮助开发者快速构建结构清晰、可维护性高的动态网站。Struts 2 架构基于 XWork 命令模式框架,支持插件化扩展,并长期作为 Java Web 开发的主流选择之一。
该漏洞源于Apache Struts 框架的 XWork-Core 组件未能对 XML 解析器进行正确的安全配置。攻击者可以通过向存在该漏洞的 Struts 应用提交精心构造的恶意 XML 数据,利用此缺陷触发 XML 外部实体注入(XXE)。成功利用后,可能造成敏感数据被窃取、服务器端请求伪造(SSRF)以及拒绝服务(DoS)等严重后果。鉴于该漏洞的PoC和技术细节已在互联网上公开,建议相关用户立即采取自查和防护措施。
FOFA自检语句:
app="Struts2"
受影响版本:
2.0.0 <= Apache Struts <= 2.3.37(EOL)
2.5.0 <= Apache Struts <= 2.5.33(EOL)
6.0.0 <= Apache Struts <= 6.1.0
临时修复方案:
官方已发布新版本修复该漏洞,建议受影响的用户升级至Struts 6.1.1或更高版本
补丁链接:
https://struts.apache.org/download.cgi
临时缓解方案:
对于暂时无法完成版本升级的用户,可采取以下临时缓解措施:
1.使用自定义 SAXParserFactory:配置系统属性xwork.saxParserFactory,指定一个默认禁用外部实体的自定义工厂类,阻止恶意外部实体的解析;
2.配置 JVM 级别的安全参数:通过设置系统属性禁用 XML 解析器对外部实体的访问,具体配置如下:
-Djavax.xml.accessExternalDTD=""
-Djavax.xml.accessExternalSchema=""
-Djavax.xml.accessExternalStylesheet=""
漏洞检测工具:
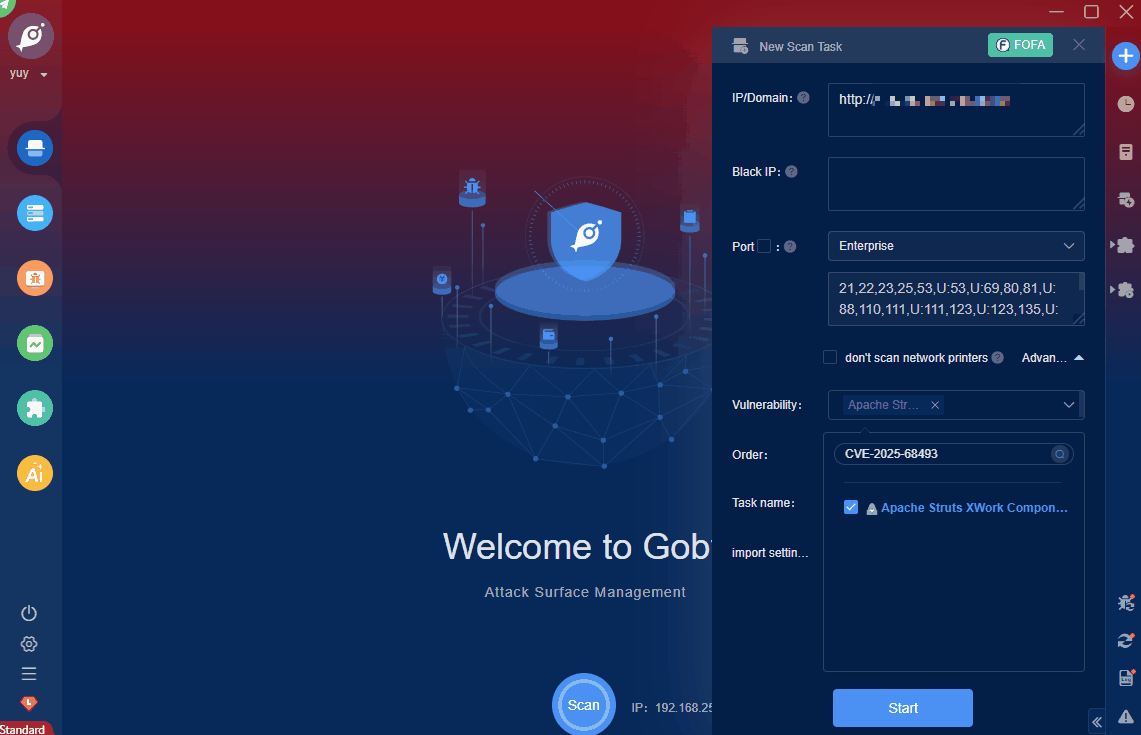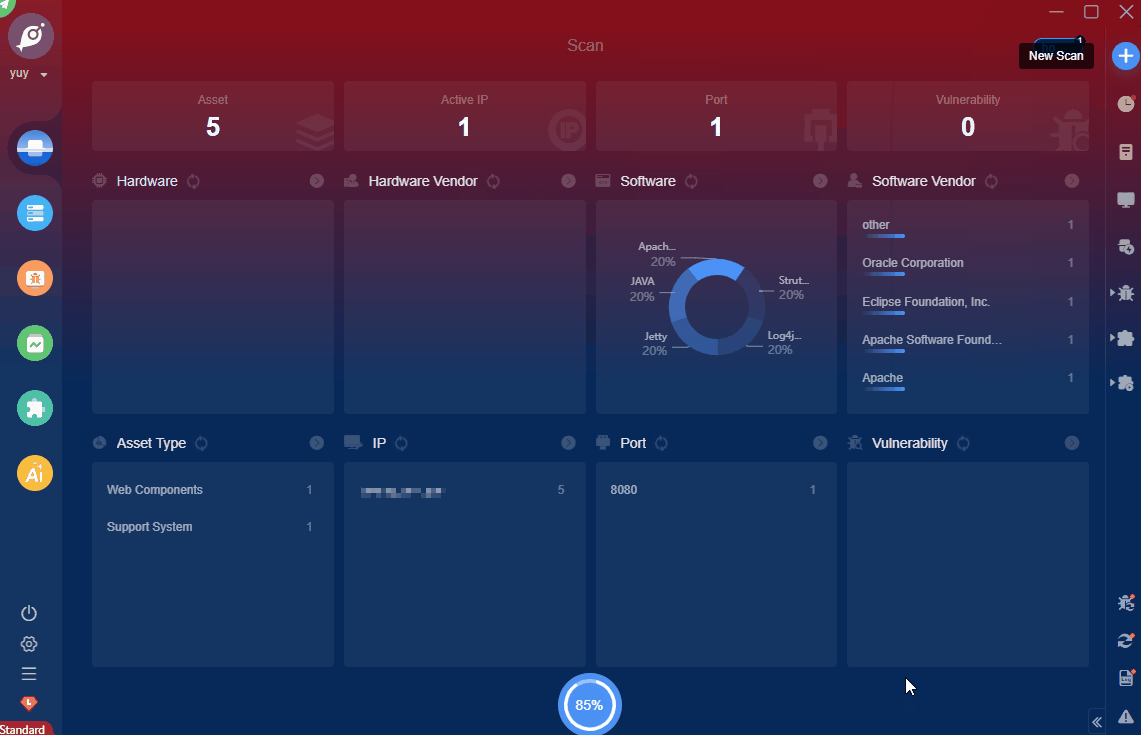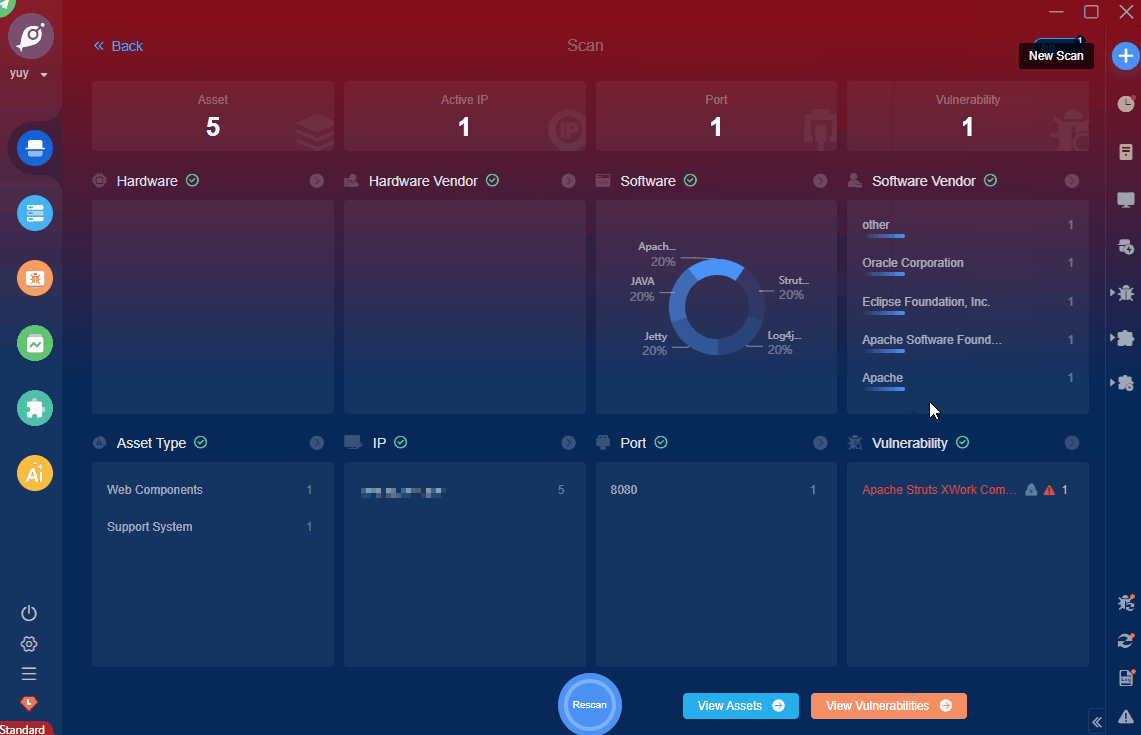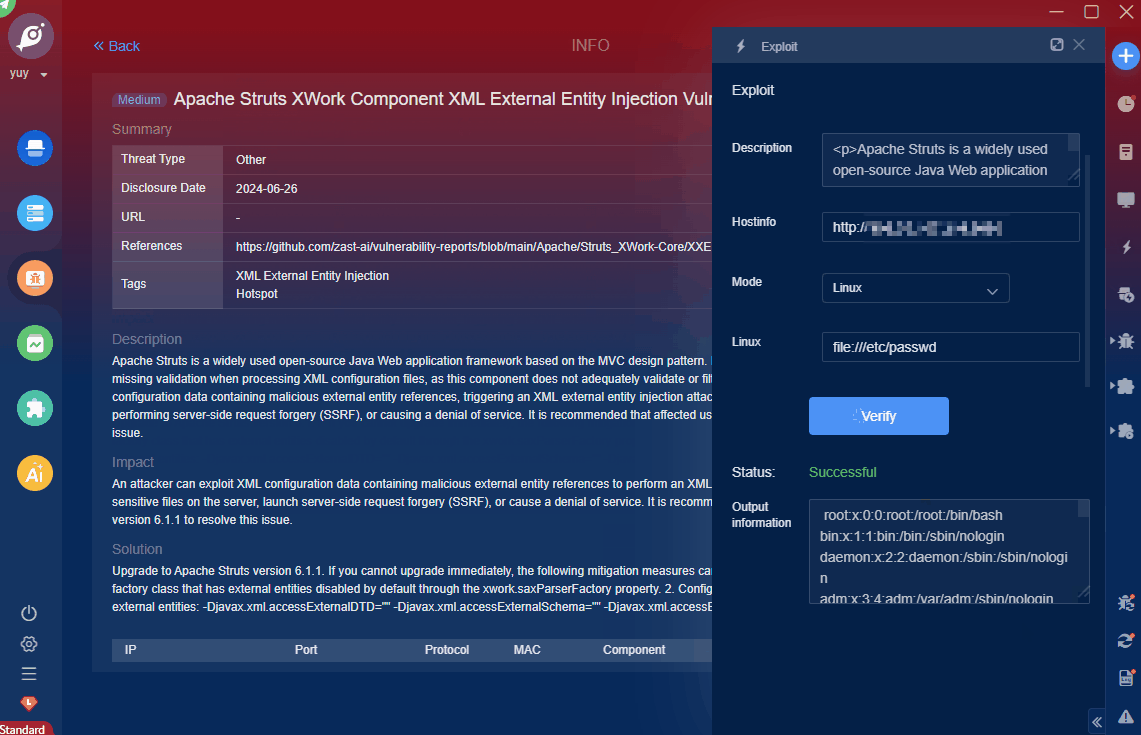
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集