请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除。
目录
等保1.0和2.0标准框架及基本要求标准对比
等保2.0标准框架及其基本要求与等保1.0相比,在多个方面进行了重大调整和升级。以下是一些关键的对比和变化:
1.标准框架的调整:
等保2.0将原来的五个层面(物理安全、网络安全、主机安全、应用安全、数据安全)调整为四个部分:物理和环境安全、网络和通信安全、设备和计算安全、应用和数据安全,这一调整使得标准更加清晰和易于管理。
2.技术要求的变化:
物理与环境安全:
控制点未发生变化,但要求项数由原来的32项调整为22项。
网络和通信安全:
新标准减少了结构安全、边界完整性检查、网络设备防护三个控制点,增加了网络架构、通信传输、边界防护、集中管控四个控制点。
设备和计算安全:
新标准减少了剩余信息保护一个控制点,要求项由原来的32项调整为26项。 应用和数据安全:这一部分的具体要求也有所调整。
3.强化了某些安全要求:
例如,等保2.0在安全通信网络、安全区域边界和安全计算环境中增加了可信验证控制项和具体控制点。
4.指导思想:
从被动保护到主动保护 从静态保护到动态保护 从单点防护到整体防控 从粗放保护到精准保护
5.个性化防护需求的考虑:
标准在安全扩展要求部分,针对云计算、移动互联、物联网、工业控制系统提出了具体的安全要求。
6.整体安全要求的提高:
等保2.0在安全控制点的数量和深度上都有所增加,这要求网络运营者采取更为严格的安全措施,以满足更高的安全标准。
第三级安全要求
第三级安全(监督保护级)适用于存有用户敏感信息的重要信息系统。这些系统需要在统一安全策略下防护,以抵御外来组织团体发起的恶意攻击及其他相应程度的威胁所造成的主要资源损害。所以为了提升网络系统的安全防护能力,确保关键信息基础设施和重要信息系统的稳定运行,新结构增加了第三级要求
主要变化
| 控制点 | 增加/变化的要求 | 备注 |
|---|---|---|
| 物理访问 | 机房出入口应配置电子门禁系统,重要区域需控制、鉴别并记录进出人员 | 原仅要求"机房出入口专人值守" |
| 防盗窃和防破坏 | 应设置机房防盗报警系统或设置专人值守的视频监控系统 | 原仅要求"防盗报警" |
| 电力供应 | 应设置冗余或并行的电力电缆线路为计算机系统供电 | 原三级为"应急供电",四级提升为"冗余/并行" |
| 网络架构 | 应提供通信线路、关键网络设备和关键计算设备的硬件冗余,保证系统的可用性 | 新增 |
| 通信传输 | 应采用密码技术保证通信过程中数据的保密性 | 三级开始要求,四级延续 |
| 入侵防范 | 应在关键网络节点处检测、防止或限制从内部发起的网络攻击行为;应采取技术措施对网络行为进行分析 | 新增 |
| 恶意代码和垃圾邮件防范 | 应在关键网络节点处对垃圾邮件进行检测和保护,并维护垃圾邮件防护机制的升级和更新 | 新增 |
| 安全审计 | 应能对远程访问的用户行为、访问互联网的用户行为等单独进行行为审计和数据分析 | 新增 |
| 身份鉴别 | 应采用口令、密码技术、生物技术等两种或两种以上组合的鉴别技术对用户进行身份鉴别,且其中一种鉴别技术至少应使用密码技术来实现 | 覆盖所有软硬件登录用户 |
| 数据完整性 | 应采用校验技术或密码技术保证重要数据在存储过程中的完整性,包括但不限于鉴别数据、重要业务数据、重要审计数据、重要配置数据、重要视频数据和重要个人信息等 | 数据种类增加 |
| 数据保密性 | 应采用密码技术保证重要数据在传输过程中的保密性,包括但不限于鉴别数据、重要业务数据和重要个人信息等 | 数据种类增加 |
| 数据备份恢复 | 应提供重要数据处理系统的热冗余,保证重要服务器的高可用性 | 明确"重要服务器热冗余" |
| 设备维护管理 | 含有存储介质的设备在报废或重用前,应进行完全清除或安全覆盖,保证设备内数据不可恢复 | 新增 |
| 网络和系统安全管理 | 应严格控制变更性运维,经过审批后才可改变连接、安装系统组件或调整配置参数,操作过程中应保留不可更改的审计日志,操作结束后应同步更新配置信息库;应严格控制运维工具的使用,经过审批后才可接入进行操作,操作过程中应保留不可更改的审计日志,操作结束后应删除工具中的敏感数据 | 新增 |
| 可信验证 | 可基于可信根对通信设备的系统引导程序、系统程序、重要配置参数和通信应用程序等进行可信验证,并在应用程序的关键执行环节进行动态可信验证,在检测到其可信性受到破坏后进行报警,并将验证结果送至安全管理中心 | 新增 |
安全管理中心
安全管理中心要求以三权分立为原则,以信息化管理工具或平台为手段对设备状态、网络流量、操作审计、用户行为的集中监测及对安全事件处置、恶意代码库和补丁升级等的统一管理。
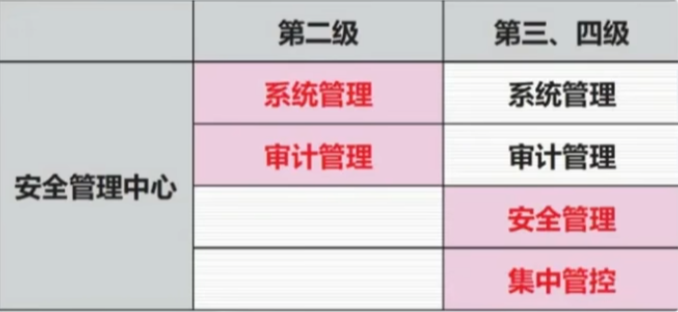
特性中的集中管控
特定的管理区域:
应划分出特定的管理区域,对分布在网络中的安全设备或安全组件进行管控。
管理数据的安全传输:
应能够建立一条安全的信息传输路径,对网络中的安全设备或安全组件进行 全面的集中监测:应对网络链路、安全设备、网络设备和服务器等的运行状况进行集中监测。
日志的集中分析:
应对分散在各个设备上的审计数据进行收集汇总和集中分析,并保证审计记录的留存时间符合法律法规要求。
恶意代码、补丁升级集中管理:
应对安全策略、恶意代码补丁升级等安全相关事项进行集中管理。
安全事件管理:
应能对网络中发生的各类安全事件进行识别、报警和分析。
总结
√对比变化
√ 第三级安全要求
√ 安全管理中心
等保知识额外拓展:
 https://geekdaxue.co/read/xuea-man@ybcd4h/ccb38ad5-f814-4a21-83cb-ba15b04f7d6f