破解加密狗的时间限制涉及法律和道德问题,以下内容仅供技术研究和教育目的。实际操作需获得合法授权切遵守相关法律法规。
加密狗限制时间的基本原理;Greer82
加密狗是一种硬件设备,用于软件版权保护。它通过存储密钥或算法,与软件交互验证合法性。时间限制通常通过内部时钟或服务器验证实现。
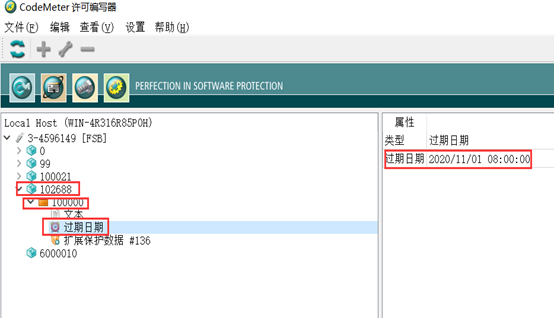
常见时间限制类型
- 硬件时钟:加密狗内置时钟,超过设定时间后失效。
- 在线验证:软件定期连接服务器验证时间许可。
- 固件过期:加密狗固件包含过期日期,到期后停止工作。
技术分析方向
逆向工程
通过调试工具(如IDA Pro、OllyDbg)分析软件与加密狗的通信协议,定位时间验证逻辑。重点检查API调用如dongle_check_expiry或类似函数。
硬件调试
使用逻辑分析仪或JTAG接口捕获加密狗与主机的通信数据。部分加密狗采用标准协议(如HID),可通过USB嗅探工具(如Wireshark)拦截数据包。
固件修改
对于可编程加密狗(如Microdog),提取固件后修改时间验证逻辑。需掌握反汇编技能,并注意签名验证机制。
示例代码片段
// 模拟时间验证绕过(假设函数可Hook)
void patch_time_check() {
    unsigned char *func_addr = (unsigned char *)0x00401000; // 示例地址
    // 修改跳转指令绕过检查
    func_addr[0] = 0xEB; // JMP
    func_addr[1] = 0x10; // 偏移量
}
建议在合法范围内寻求解决方案,获取合法授权。技术研究应遵循白盒测试原则,避免用于非法用途。