ConfigMap的作用
你是否遇到过这样的问题:当你在不同的环境中运行同一个容器时,配置数据却每次都不一样?在Kubernetes中,ConfigMap正是为了解决这个问题而诞生的。它能让你将应用的配置信息从容器镜像中分离出来,存储在一个独立的地方,甚至在容器启动时动态加载配置。这样做的好处是什么呢?这让你能够使用相同的容器镜像,适配不同的环境。比如,你可以在本地开发、测试,或者在生产环境中,都使用相同的镜像,而只需根据不同的配置来改变应用的行为。
更简单地说,镜像是构建好的,它是"只读"的,不容修改。而配置,恰恰是经常需要调整的地方。这时候,ConfigMap就派上用场了。它允许你将配置数据集中存储,容器启动时挂载并读取,避免每次都重新构建镜像。虽然ConfigMap方便又灵活,但它有一个限制:它最多只能存储1MiB的数据。如果你的配置数据超出了这个范围,那你就得考虑其他方案,比如使用存储卷或外部数据库了。
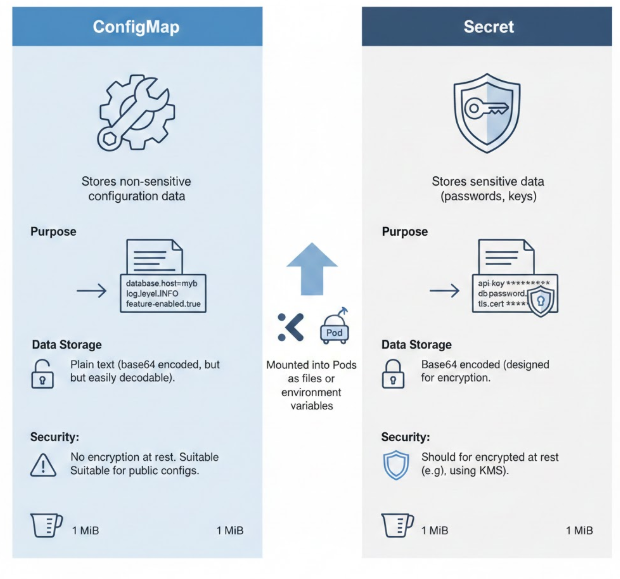
Secret和ConfigMap的对比
那么,ConfigMap适合存储普通配置数据,但如果这些数据是敏感信息呢?比如,数据库密码、API密钥这些重要的东西,你总不希望它们在配置文件里裸奔吧?这时,Secret就成为了更好的选择。与ConfigMap不同,Secret设计之初就是为了存储机密数据,它会对敏感数据进行加密,保护它们不被泄露。
想一想,ConfigMap存储的是明文数据,容易被任何有权限的人访问,而Secret通过加密保护了数据,即使是集群管理员,也无法轻易查看里面的内容。更重要的是,Secret允许你将这些敏感数据独立于应用程序代码之外进行管理,降低了数据泄露的风险。例如,你不需要将密码硬编码在应用代码中,只需要将它放在Secret里,应用在需要时动态获取。
简而言之,ConfigMap和Secret有各自的优劣。ConfigMap更适合存储那些可以公开的配置数据,而Secret则专为保护敏感信息而设计。如果你的数据是机密的,那就一定要使用Secret,毕竟安全才是最重要的。